TEE的存储系统是如何实现的?如何保证其安全的?

在一般情况下,TEE OS 中是没有磁盘的,也没有 EMMC/UFS 驱动,因此无法在 TEE OS 侧完成数据落盘。

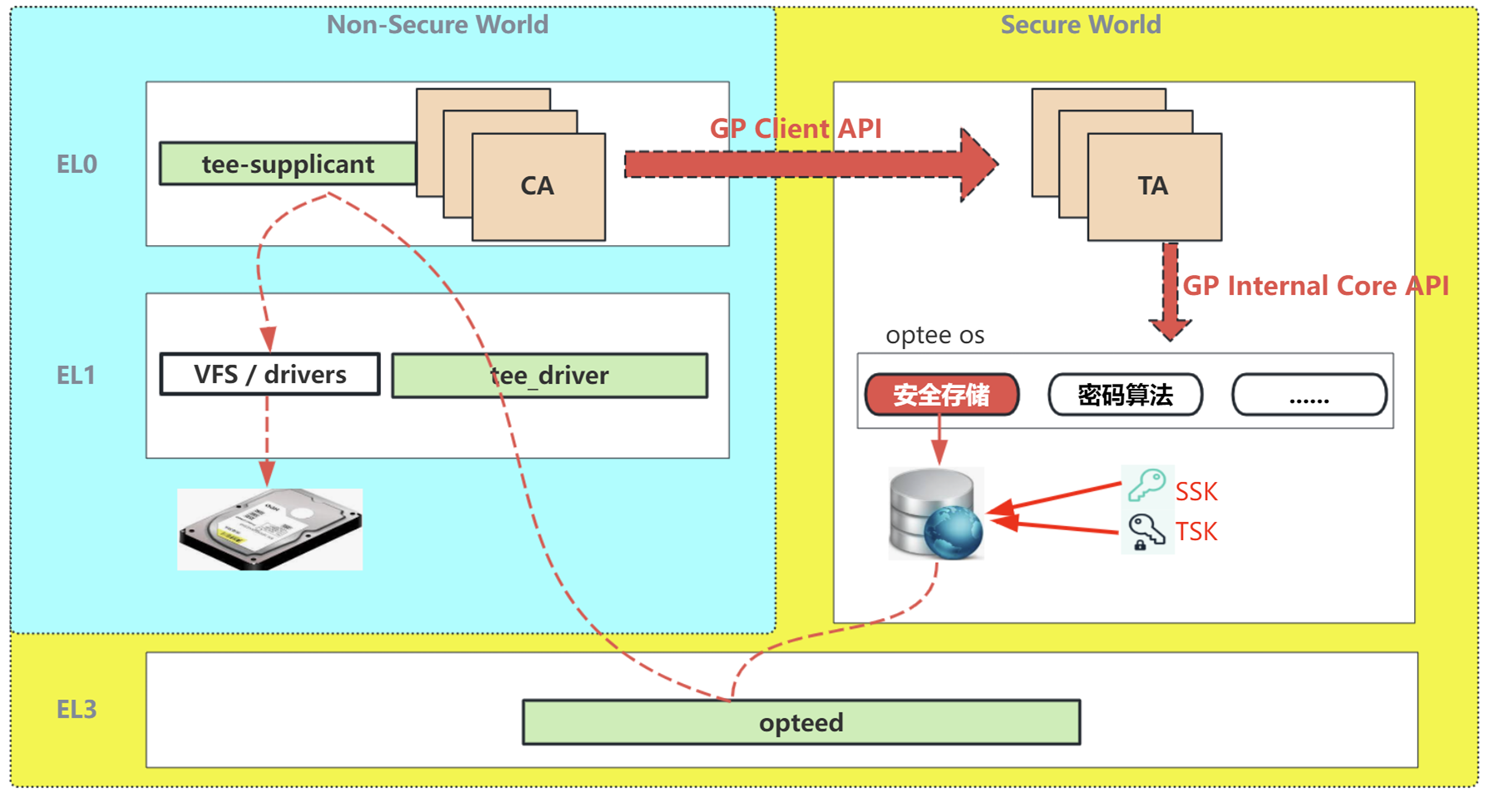
那么,TEE OS 的安全存储是如何实现的呢?事实上,TEE OS 侧的安全存储是通过反向存储在 REE 侧来实现的。有人可能会问,这样数据岂不是不安全了?不用担心,因为所有存储的数据在反向存储到 REE 侧之前,都会由 TEE OS 进行加密。加密密钥始终保存在 TEE OS 中,不会被导出。此外,加密密钥也不需要存储,不需要落盘,而是每次开机时根据 CPU ID 和 HUK 等信息计算生成,并保存到 TEE OS 的运行内存中。

如下图所示,展示了一个示例。

对于 CA/TA 安全应用开发者而言,你无需关心底层架构如何实现,只需调用 GP Storage API 即可完成数据的读写操作。底层的存取方式是 TEE OS 的设计内容。在以下设计中,可以清晰看到通过 TEE OS 安全存储系统后,数据被反向存储到了 REE 的磁盘。
相关推荐
MaAidan13 分钟前
AI 交付前的质量门禁:复杂度、分层、安全配置、测试,一个都不能少
人工智能·安全
由你创机器人2 小时前
具身智能机器人定制交付、安全设计与验收落地要点
安全·机器人
Zadig2 小时前
从 Claude Code 投毒到币安入侵:高权限 DevOps 终端,正在成为黑客突破口
安全·devops
是真的小外套3 小时前
网络安全实战第13期:侦察报告撰写
安全·web安全
是真的小外套3 小时前
网络安全实战第15期:SQL注入根源之一条拼接语句的警示
sql·安全·web安全
10岁的博客4 小时前
Chrome 扩展安全攻防实录:从权限模型到真实漏洞复盘
前端·chrome·安全
滼4 小时前
AI 数据安全面试应答框架:从大框架到小点
大数据·人工智能·安全·面试·安全架构
johnsong5 小时前
AI前沿日报 · 2026-11-01 | 资本狂潮与安全崩塌 —— 当AI大国博弈遇上供应链暗战
人工智能·安全
m0_738120725 小时前
JWT 安全从入门到实战:六种典型攻击场景解析
前端·网络·python·安全·网络安全
xbzb6 小时前
OpenStack 网络管理(实操):建网络、连路由、浮动 IP 与安全组
网络·安全·openstack·ip·安全组·浮动