文章目录
- 前言
- 一、出现原因
- 二、wireshark抓包分析
-
- [Ignored Unknown Record](#Ignored Unknown Record)
- [TCP segment of a reassembled PDU](#TCP segment of a reassembled PDU)
- 总结
前言
使用下面这个例子来观察记录层数据大于TCP MSS时用wireshark抓包出现ignored unknown record的情况并分析原因。
c语言利用openssl实现简单客户端和服务端(观察记录层最大长度)
一、出现原因
TCP MSS = MTU - IP头 - TCP头,MTU一般为1500字节,IP头20字节,TCP头20字节,所以要保证IP不分包的情况下,一个TCP包最多携带1460字节的数据。所以一个16384字节的记录层数据要分成很多个TCP包进行传输,服务端收到后进行TCP重组,获得一个完整的记录层数据,然后ssl层对记录层数据进行解密。
一个记录层数据包分割成多个TCP报文的示意图如下:
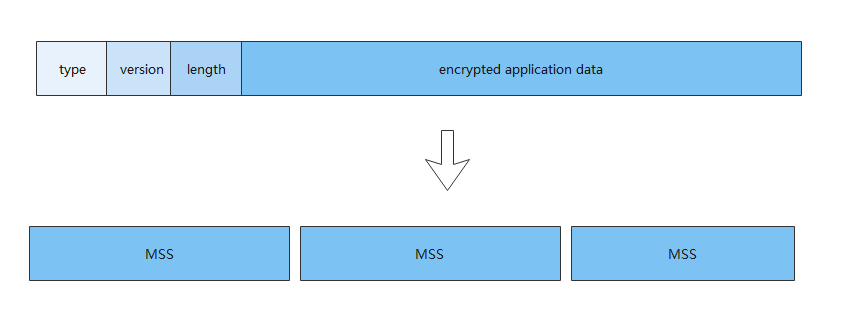
一个记录层数据有完整的格式,wireshark能够通过type类型来判断该数据属于ssl的记录层。但是一个记录层数据分割后,后面的多段数据没有type字段,wireshark并不能通过分割后的数据来判断上层协议类型,只能将分割的数据包组装成一个完整的数据包,wireshark才能知道该数据包的上层协议类型。
二、wireshark抓包分析
Ignored Unknown Record
抓取分割后的TCP数据出现不能解析上层协议的情况,就出现Ignored Unknown Record。
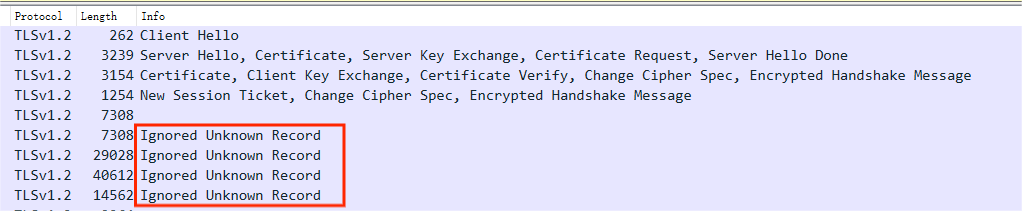
wireshark知道该数据是ssl类型的数据,但是不能解析具体的协议类型。
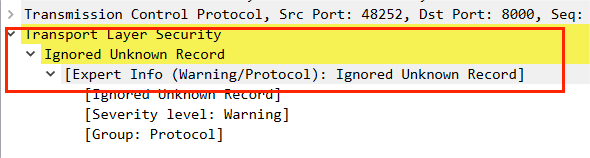
通过wireshark可以将分割后的TCP数据包组装成一个完整的数据包,然后就能知道上层协议类型。
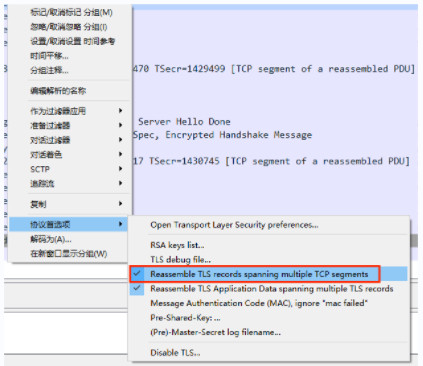
TCP segment of a reassembled PDU
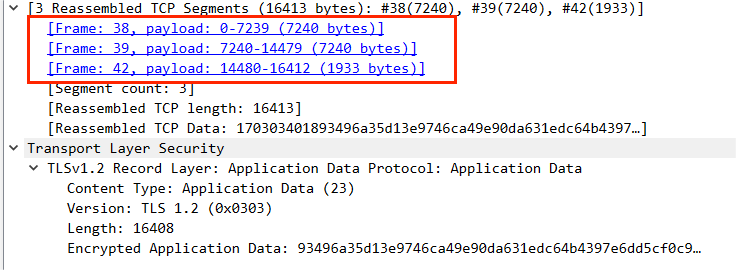
多个TCP数据包组长完成后,wireshark能够解析得到该协议类型是记录层协议。TCP segment of a reassembled PDU,表示该数据是有多个TCP数据包组装而成。
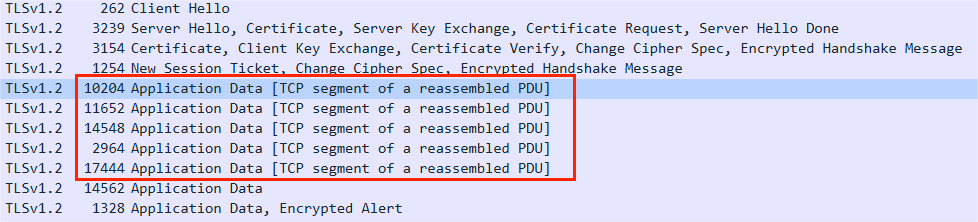
可以看出一个记录层有3个TCP数据包组装而成,如果MTU为1500则有更多个TCP数据包组装而成。