团队协同渗透测试报告输入输出平台部署

目录

简介

文章来源

部署环境

文件下载

开始安装

系统初始化

免责声明

结语


简介

因应监管部需求,国内访问Docker源pull镜像开始变得复杂且困难起来了,大佬github给的在线/离线安装脚本跑了很久也无法拉取到镜像,所以将以前的镜像打包后重新改了改,形成本地化离线部署。
SecReport是ChatGPT加持的,多人在线协同信息安全报告编写平台。目前支持的报告类型:渗透测试报告,APP隐私合规报告。

官方网站:

https://sec-report.com/

  • 标准化渗透测试流程梳理

  • 多人协同编辑

  • 自定义导出模版

  • ChatGPT生成漏洞简介及修复方案

  • 复测报告生成

  • 多人协同的临时信息同步窗口

  • APP安全合规测试报告

  • APP安全合规测试报告自定义模板

报告模版在template文件夹

文章来源

GitHub - sec-report/SecReport: ChatGPT加持的,多人在线协同信息安全报告编写平台。目前支持的报告类型:渗透测试报告,APP隐私合规报告。ChatGPT加持的,多人在线协同信息安全报告编写平台。目前支持的报告类型:渗透测试报告,APP隐私合规报告。 - sec-report/SecReporthttps://github.com/sec-report/SecReport

部署环境

需具备基本docker环境以及docker-compose,源docker镜像文件的redis,mongo数据库可能未加密,最新版本的docker可能会出现部署失败的情况,可以将版本切换较低一点的尝试。

#全量安装文件中打包了docker基本环境

文件下载

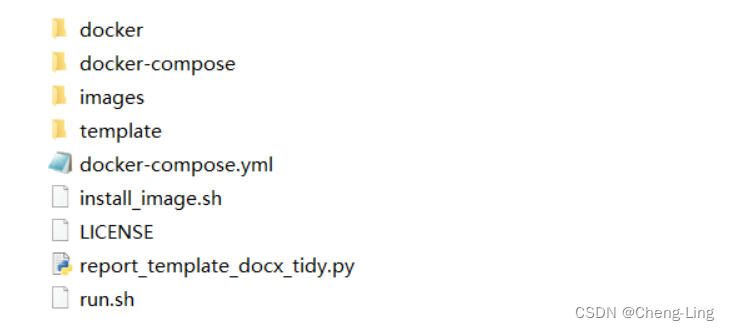
通过百度网盘分享的文件:SecReport

链接:百度网盘 请输入提取码

提取码:S520
开始安装

安装docker

复制代码
cd docker
bash install.sh

安装docker-compose

复制代码
cd docker-compose 
bash install.sh

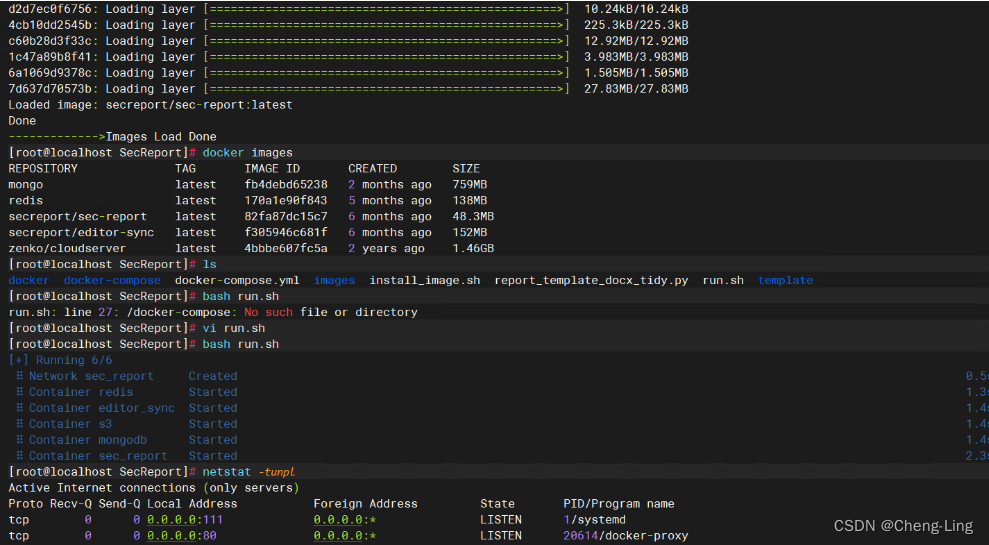
安装镜像文件

复制代码
bash install_image.sh

运行程序

复制代码
bash run.sh

系统初始化

web访问 : http://ip

初始化管理员
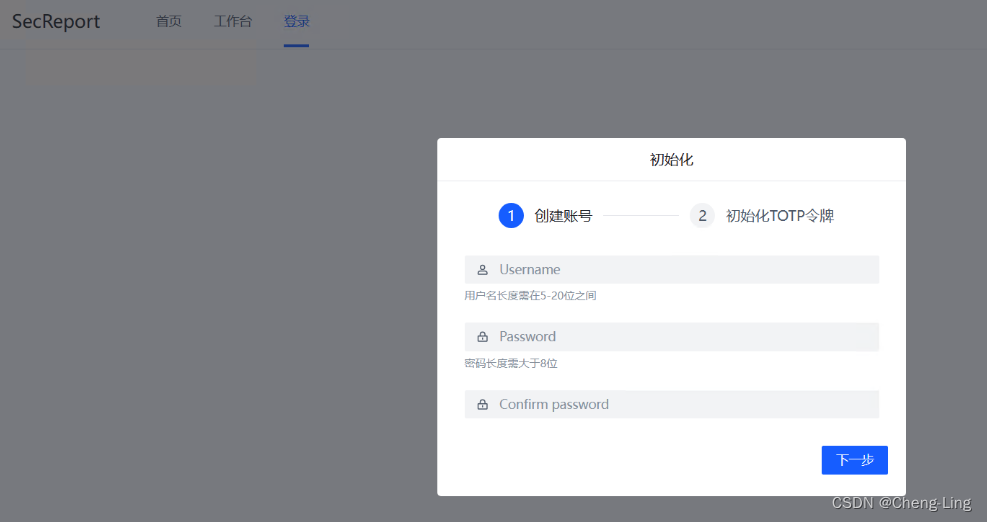
默认开启了动态口令二次验证,需使用二次验证软件验证即可,时间差不能太大
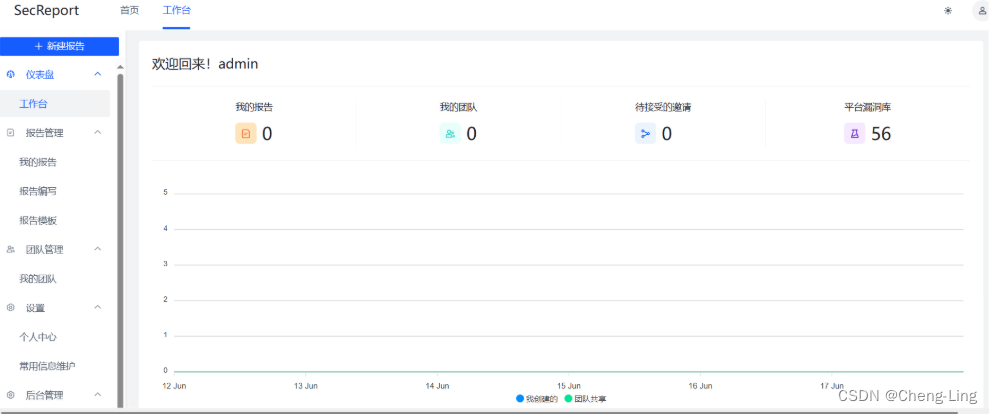
至此部署完成

免责声明

文章仅做经验分享用途!利用本文章所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任,一旦造成后果请自行承担!!!


结语

没有人规定,一朵花一定要成长为向日葵或者玫瑰。

相关推荐
wx_xkq12888 小时前
优秘智能企业智脑UMiOS:从知识库走向组织任务协同
人工智能·团队协同·企业知识管理·优秘智能·umios·优小秘·企业智脑
霂鳯9 小时前
新手勇闯网络安全 | MySQL基础(四)
mysql·web安全·adb
自由彩虹9 小时前
靶场通关16--victim1
linux·服务器·网络·安全·web安全·网络安全
HackTwoHub1 天前
双通道红队 C2,MCP 接入 AI,全自动渗透实战利器,具备自动提权、进程伪装、无文件上线能力,载荷 AES 加密
安全·web安全·网络安全·系统安全·密码学·可信计算技术·安全架构
网教盟人才服务平台1 天前
PTP 标准化渗透能力落地,规范商用安全测试全流程
大数据·安全·web安全
HackTwoHub1 天前
红队低成本 IP 轮换方案 ProxyCat升级版,自动扩容代理池、负载分摊转发,一键部署,告别高价隧道代理
网络·人工智能·网络协议·tcp/ip·安全·web安全·网络安全
一只鹿鹿鹿1 天前
医院绩效管理体系方案
大数据·运维·安全·web安全·制造
admin and root2 天前
《神农安全.AI漏洞挖掘src赏金》单独开放!
安全·web安全·网络安全·数据挖掘·渗透测试·ai安全·白帽子黑客
零域行者2 天前
JavaScript基础(网安入门专用)
web安全
m0_547486662 天前
《网络安全技术》全套PPT课件2026
安全·web安全·网络安全·数据安全