漏洞挖掘 | 记一次src挖掘-小程序敏感信息泄露

权当是一次漏洞挖掘的思路分享

闲言

就现在的一个web漏洞挖掘强度还是非常高的,所以我们不妨把我们的眼光投向一个之前可能未曾涉及到的区域---------小程序

是的微信小程序,这玩意的防范能力和过滤能力其实对比web方向是要弱小很多的

进入正题

以下就是我的一个小程序漏洞挖掘的小实例

进入小程序,先第一步是我们得注册好一个自己的账号

然后投入一个访客认证(信息认证的功能,在这还一切正常)
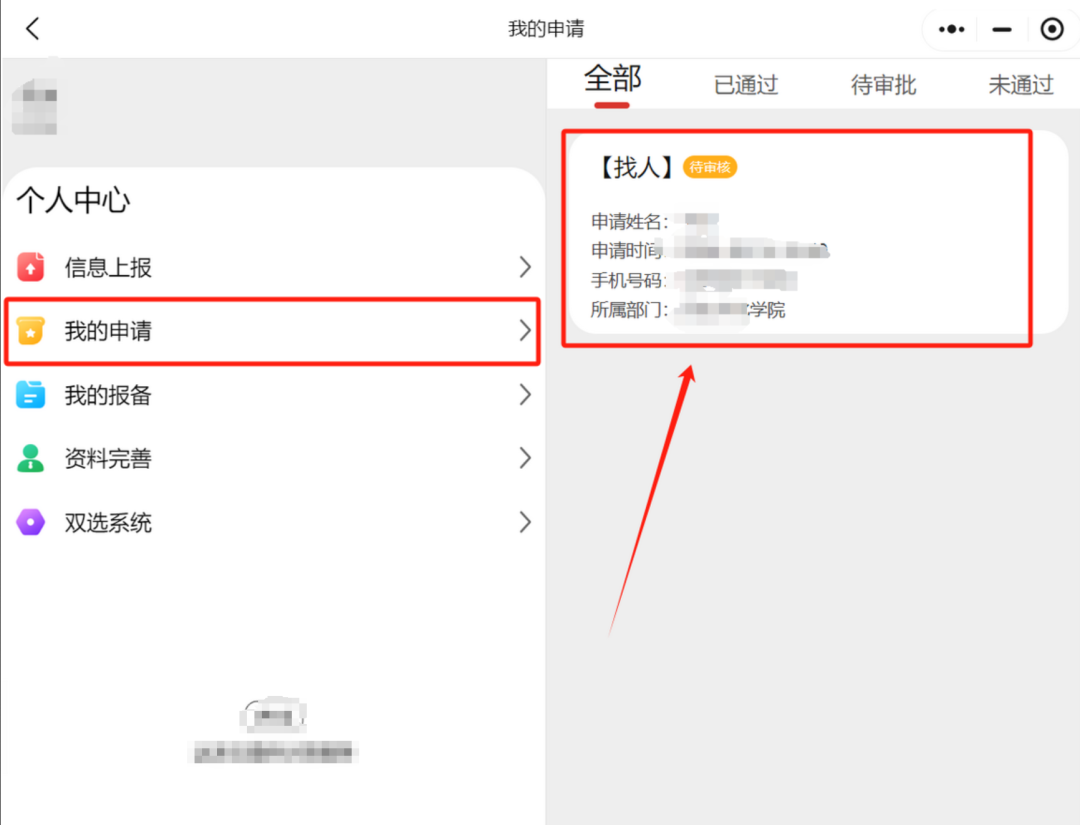
我们不需要写入真实的信息,只要投入成功这个漏洞就成功一大半了(右边的截图是我所投的)

然后我们打开代理,打开bp(其实我一直开着哈)

挖洞小技巧:我们bp可以一直挂着然后时刻关注每一步的请求包和返回包

选择抓包,在"我的申请"这个功能中,点一下发出的那个申请
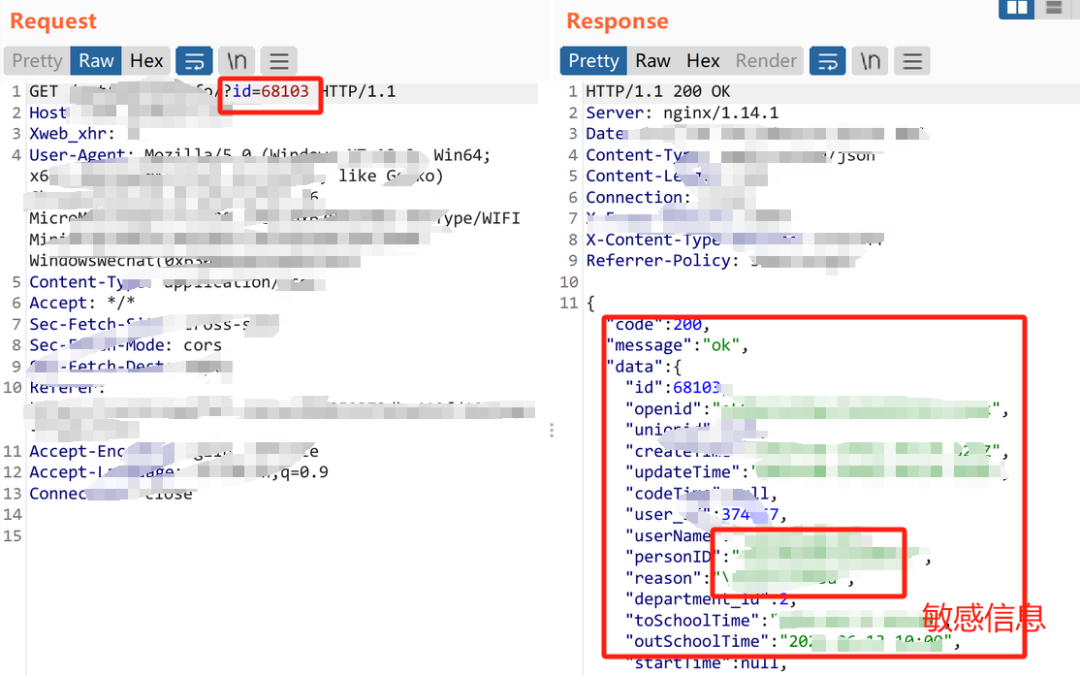
呐呐呐,更改红圈里的id字段就可以查看到不同人写入的信息

里面全是敏感信息喔(公民三要素)

接下来对id号进行了一个数量900的遍历(就是bp爆破器),好家伙几乎全部中标
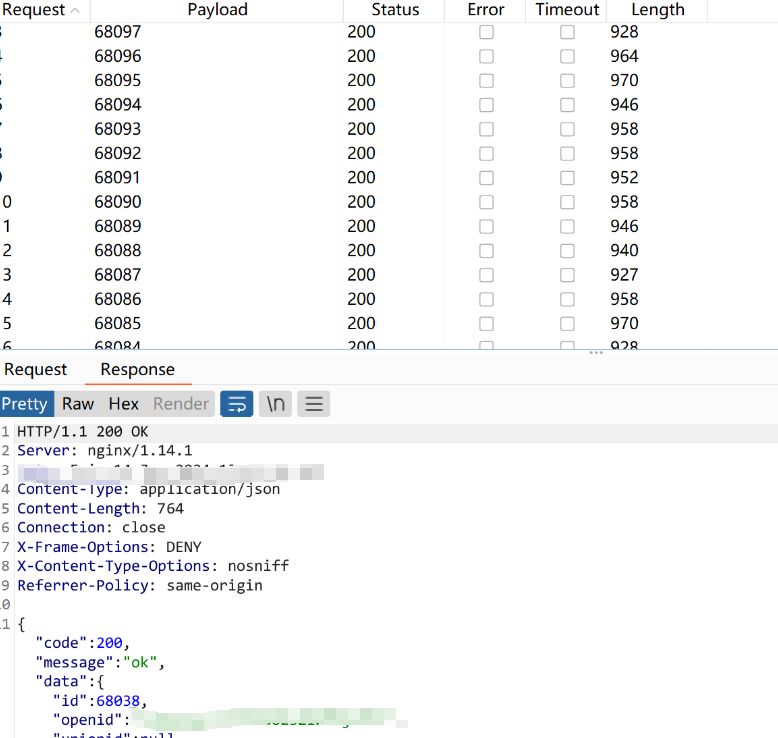
到这里就点到为止了,三要素和数量都够

tips:漏洞已经提交,仅作为经验分享~

申明:本账号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法。

相关推荐
程xu袁8 小时前
只有一段副歌,AI写歌选小程序、Suno还是海绵音乐?
小程序·suno·ai音乐·ai音乐工具·ai生成音乐·ai写歌工具
杭州领祺科技13 小时前
27 号令横向隔离落地清单:储能边缘计算网关 ≠ 电力专用网闸,算电协同中心安全分区/纵向加密/SPDnet 怎么配
人工智能·安全·网络安全·边缘计算·储能·电力·电力监控
菩提小狗15 小时前
每日安全情报报告 · 2026-10-04
网络安全·漏洞·cve·安全情报·每日安全
迪康coolmu16 小时前
屏幕水印与防拍照落地:从水印类型到泄密溯源的完整配置
运维·网络·安全·网络安全·数据安全
Seraphina3616 小时前
DVWA(SQL Injection-High,XSS Reflected-Medium,XSS Stored-Medium)
数据库·经验分享·sql·网络安全·xss
专业程序开发源17 小时前
springboot生命故事书制作小程序65290-计算机课程设计、毕业设计
java·vue.js·spring boot·后端·mysql·小程序·课程设计
QQ_216962909618 小时前
基于微信小程序的智能膳食分析系统
java·大数据·spring boot·微信小程序·小程序·旅游
在猴站学算法1 天前
(SQL注入学习)无回显的报错注入(Error-Based)
学习·网络安全·sql注入·ctf竞赛
sogw-三叶草️1 天前
House of Orange
网络安全·pwn·堆·二进制安全
Seraphina361 天前
DVWA(SQL注入-low,medium,XSS反射-low)
前端·数据库·笔记·sql·网络安全·web·xss