64.WEB渗透测试-信息收集- WAF、框架组件识别(4)

免责声明:内容仅供学习参考,请合法利用知识,禁止进行违法犯罪活动!

内容参考于: 易锦网校会员专享课

上一个内容:63.WEB渗透测试-信息收集- WAF、框架组件识别(3)-CSDN博客

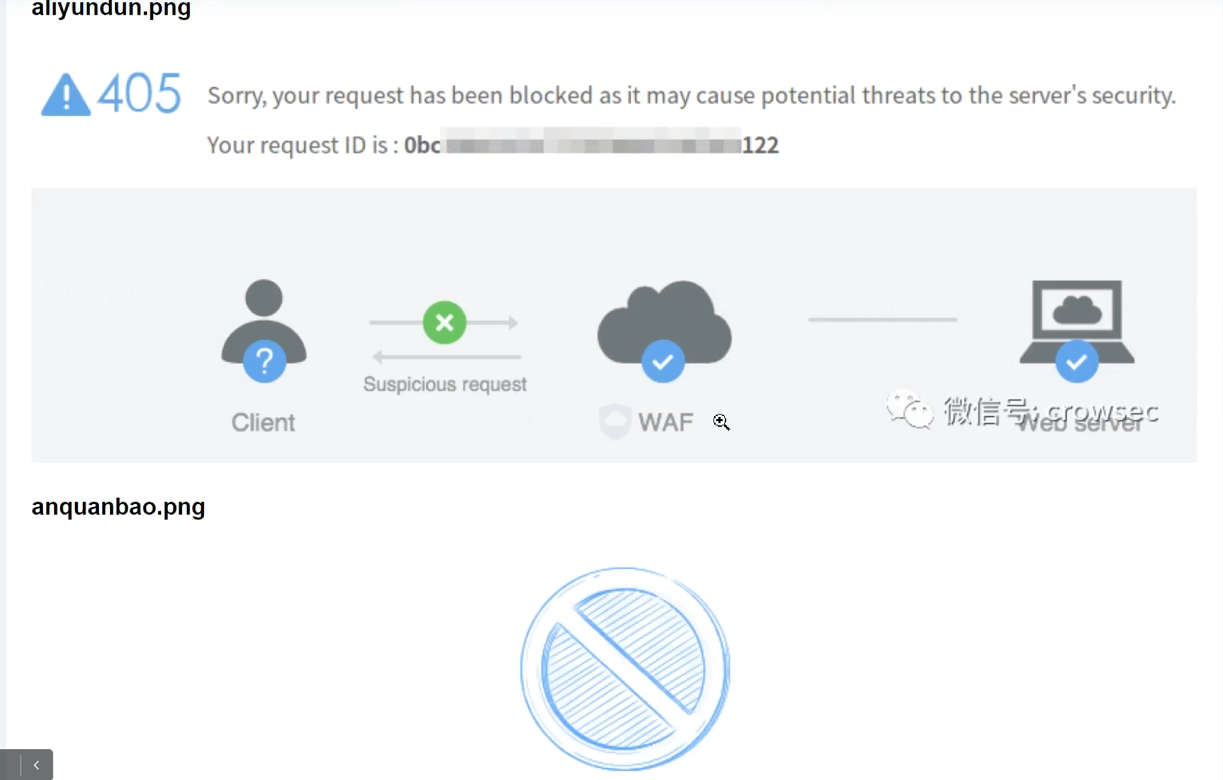
我们在发起攻击的时候,waf会蹦出一些拦截界面
比如说
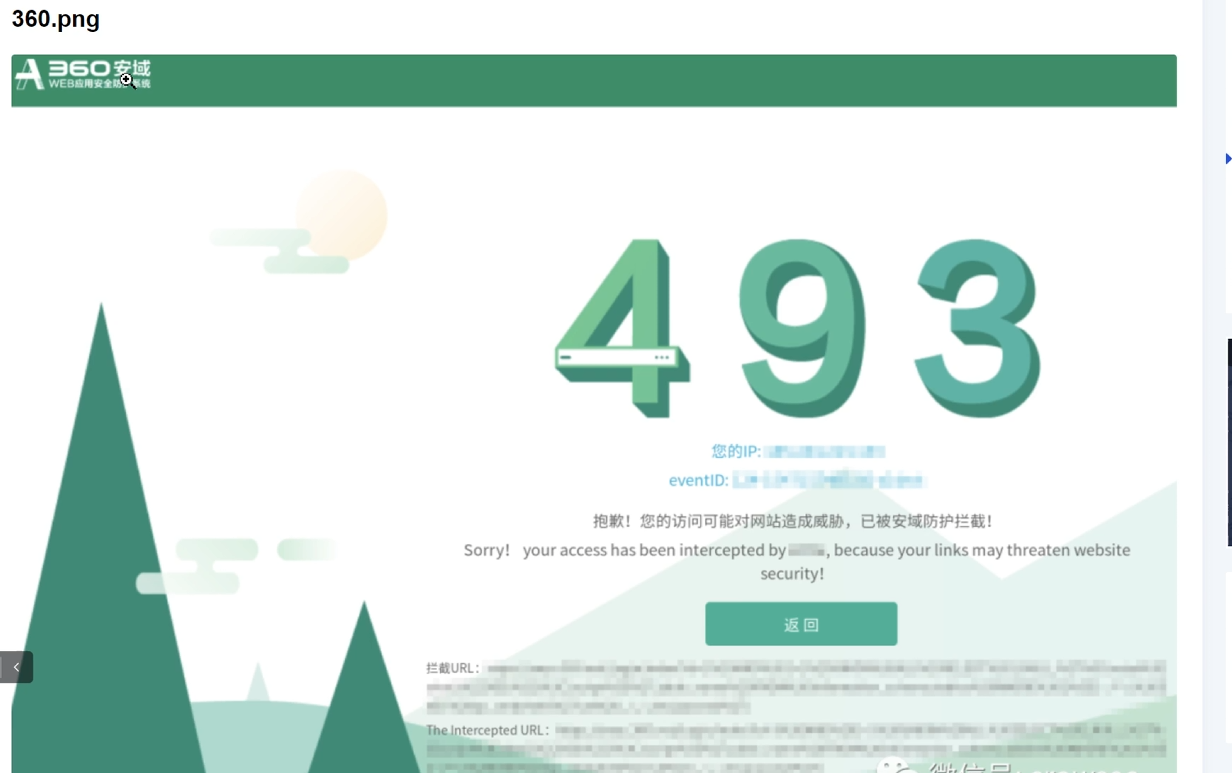
如果说我们发起一些可疑的行为,例如攻击行为

会看到很多这种类似的界面
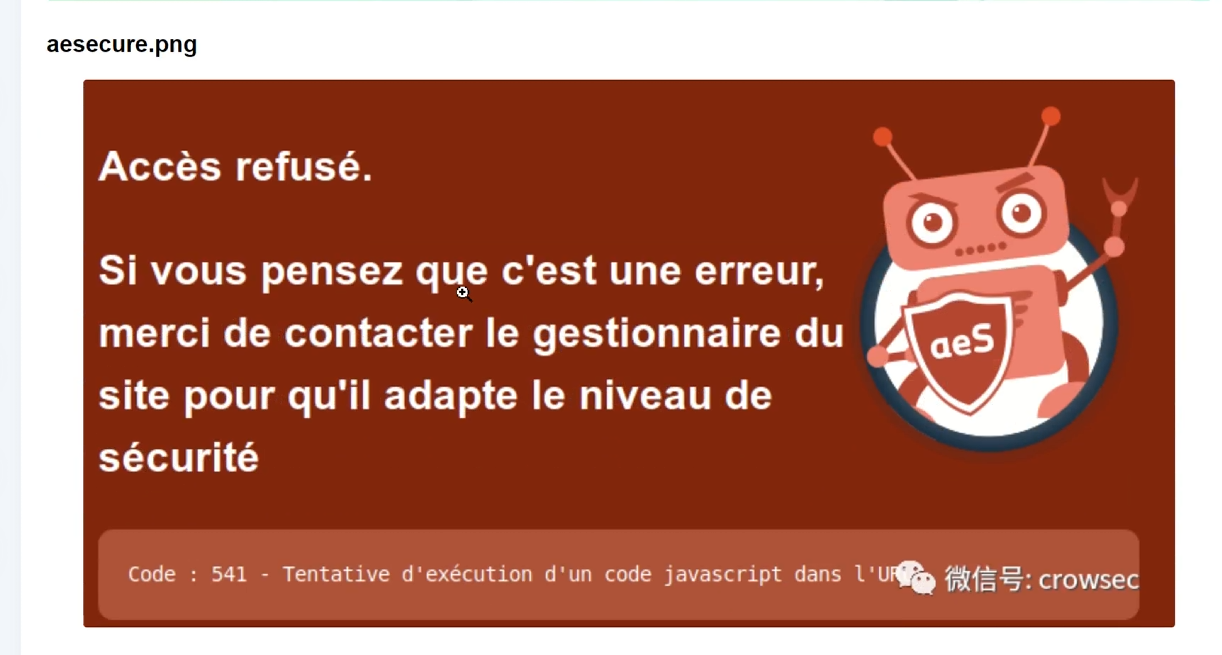
这些界面说白了就是我们在渗透过程中,我们拿一个攻击载荷去攻击的时候,我们就不能够正常的攻击,会被进行一个相应的拦截,拦截的界面非常多
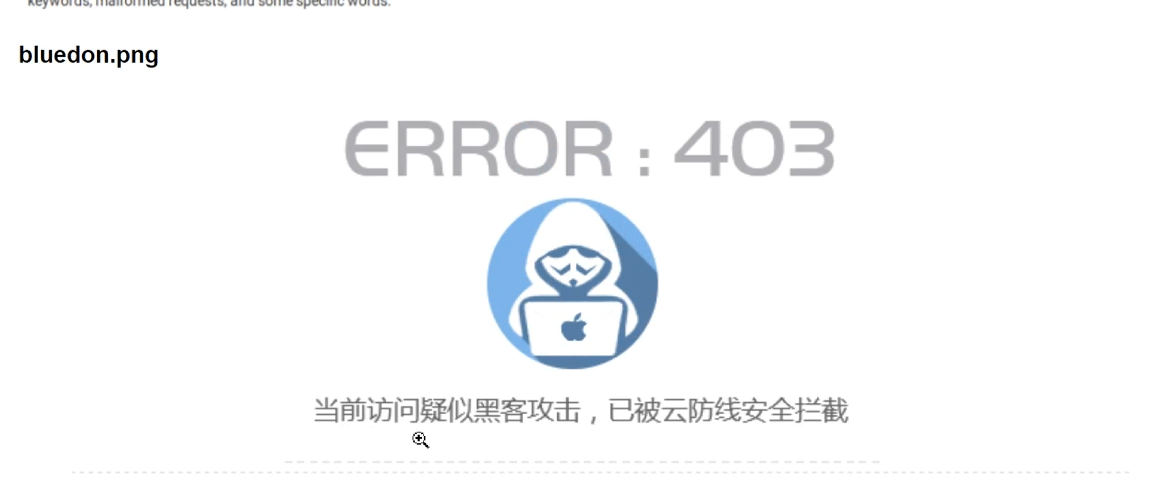
说白了,我们的攻击如果说遇到了waf,那么就是无效的


相关推荐
阡陌数智3 小时前
Claude API新版本重大变更与安全升级指南
java·linux·安全
andxe5 小时前
工业级 PoE 交换机选型指南:破解边缘部署四大核心难题
运维·网络·安全·光通信·交换机
狂师8 小时前
把别人的软件拆开看,推荐5个主流逆向工具
安全·程序员·开源
jimmyleeee17 小时前
大模型安全之五十一:OWASP LLM Top 10 全景解读
人工智能·安全
武天旭1 天前
AI安全--AI大模型的对抗样本攻击与防御解析
人工智能·深度学习·安全·机器学习
不庸.1 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
严肃小白兔1 天前
Cloudflare 更新 API Token 管理:从最小权限到自动化凭据安全
网络·安全·自动化
山东科恩光电2 天前
安全触边在游乐园设施与公共交通车门防夹伤系统中的选型安装及维护要点
安全
QXWZ_IA2 天前
横跨三网“只进不出”架构如何划分安全边界
安全·架构