Google Hacking,也称为Google Dorking,是一种利用Google搜索引擎和其高级搜索技术来查找安全漏洞、敏感信息或用于渗透测试的特定数据的技术。
库:https://www.exploit-db.com/google-hacking-database
高级搜索语法:
|----------------|--------------------------|---------------------------------------|-----------------------------------------|
| 字符 | 注释 | 示例 | 注释 |
| intext | 寻求正文中含有关键字的网页 | intext:后台登录 | 将只返回正文包含"后台登录"的网页 |
| intitle | 寻求标题中含有关键字的网页 | intitle:后台登录 | 将只返回标题中包含"后台登录"的网页 |
| allintitle | 用法和intitle类似,只不过可以 指定多个词 | alltitle:后台登录 管理员 | 将返回标题中包含"后台登录"和 "管理员"的网页 |
| inurl | 将返回URL中含有关键词的网页 | inurl:Login | 将返回 url 中含有 Login 的网页 |
| allinurl | 用法和inurl类似,只不过可以 指定多个词 | allinurl:Login admin | 将返回 url 中含有 Login 和 admin 的网页 |
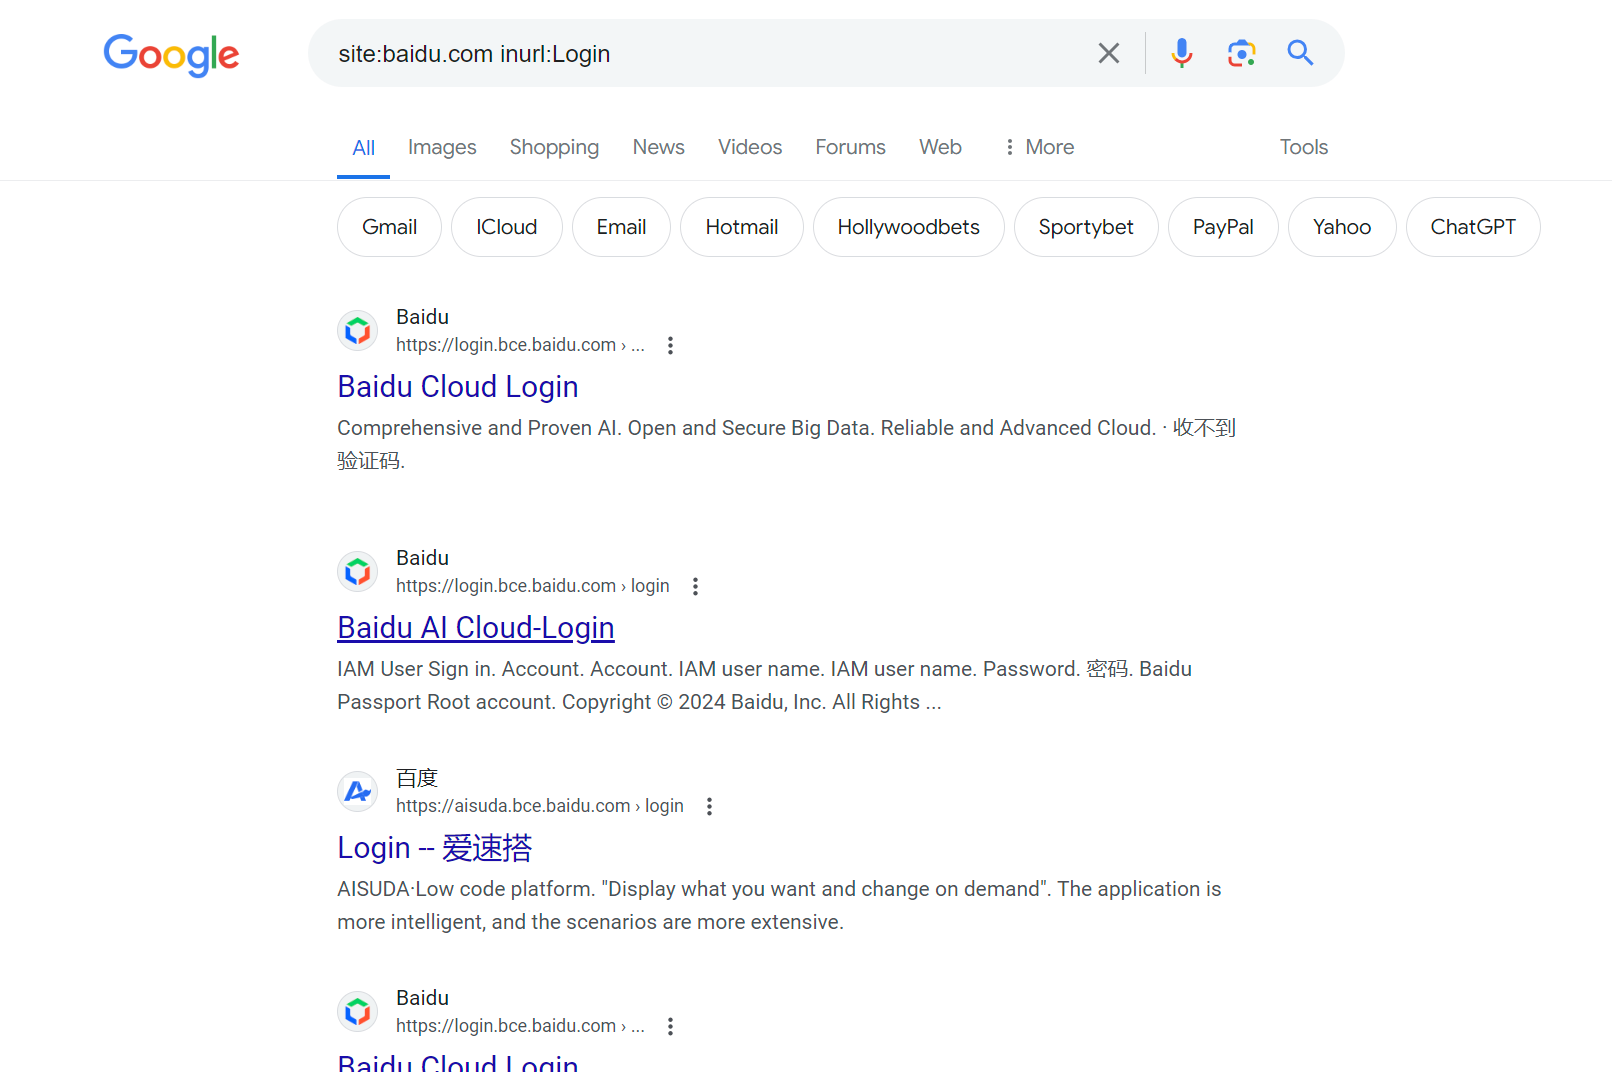
| site | 指定访问的站点 | site:baidu.com inurl:Login | 将只在 baidu.com 中查找 url 中含有 Login 的网页 |
| filetype | 指定访问的文件类型 | site:baidu.com filetype:pdf | 将只在 baidu.com 站点上文件类型为 pdf 的网页 |
| link | 指定链接的网页 | link:www,baidu.com | 将返回所有包含指向 www.baidu.com 的网页 |
| related | 相似类型的网页 | related:www.xjtu.edu.cn | 将返回与 www.xjtu.edu.cn 相似的页面,相似指的是网页的布局相似 |
| info | 返回站点的指定信息 | info:www.baidu.com | 将返回百度的一些信息 |
| define | 返回某个词语的定义 | define:Hacker | 将返回关于 Hacker 的定义 |
| cache | 网页快照,谷歌将返回给它储存下来的历史页面 | cache:www.hackingsprits.com guest | 将返回指定网站的缓存,并且正文中含有guest |
示例:
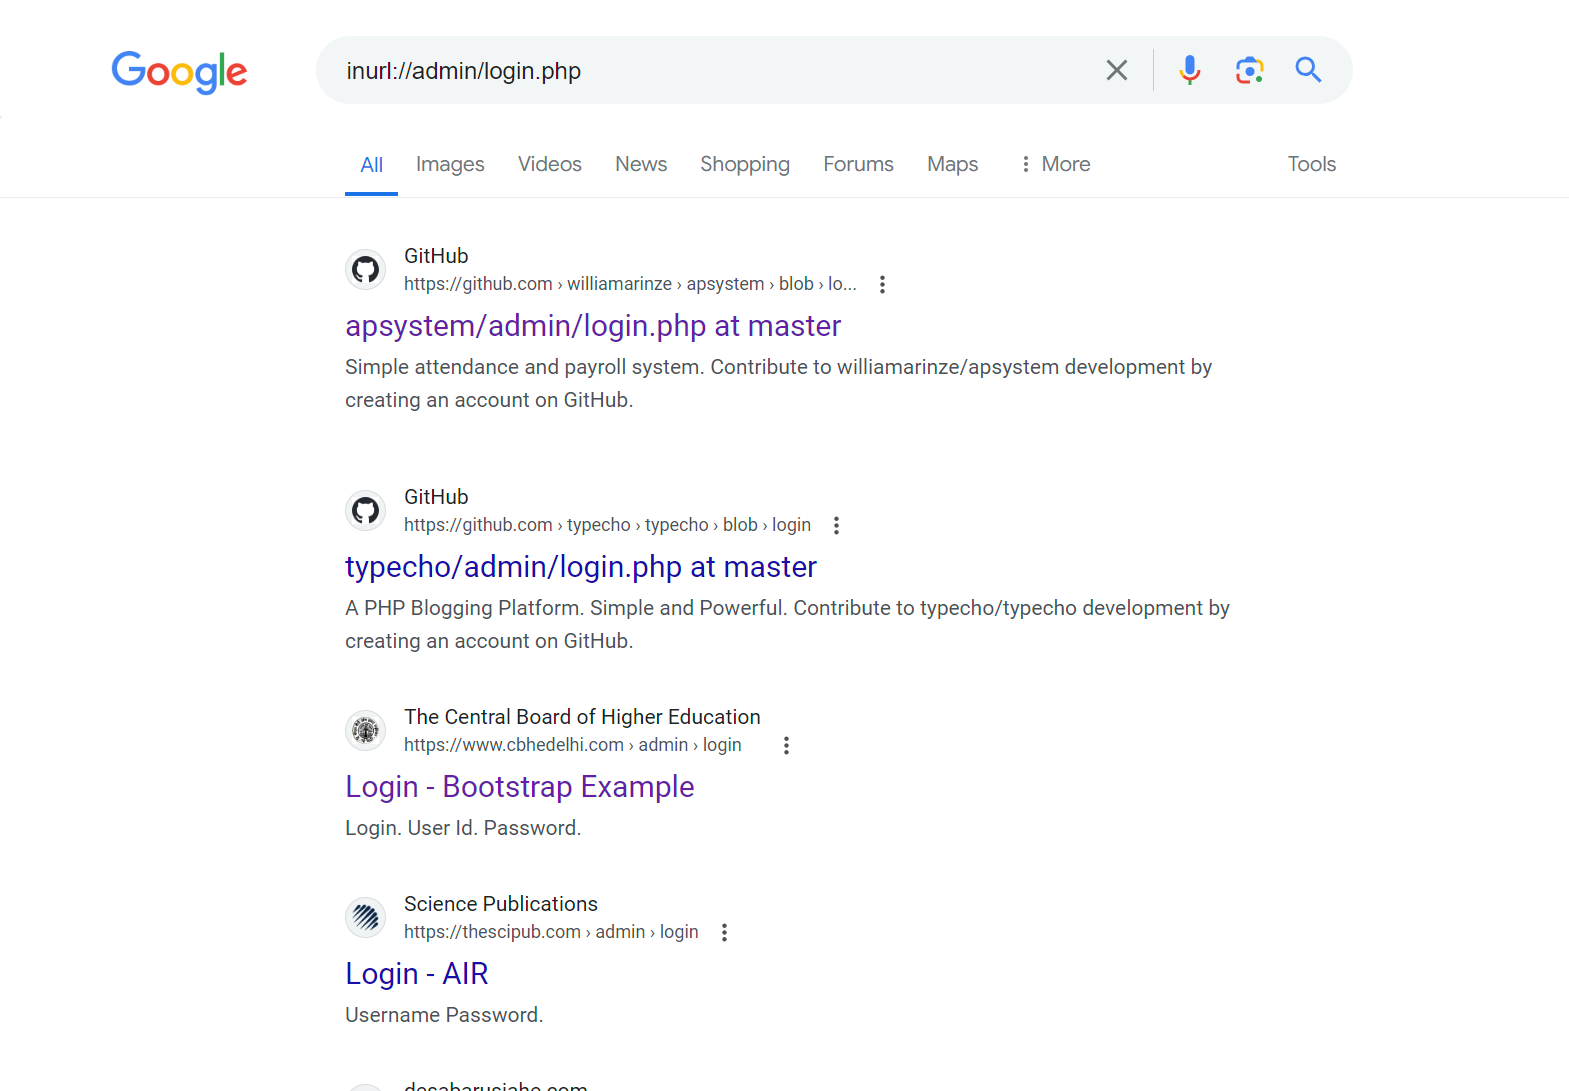
查找管理员登录页面: inurl://admin/login.php
只在 baidu.com 中查找 url 中含有Login的网页: site:baidu.com inurl:Login