关于Ropdump
Ropdump是一款针对二进制可执行文件的安全检测工具,该工具基于纯Python开发,是一个命令行工具,旨在帮助广大研究人员检测和分析二进制可执行文件中潜在的ROP小工具、缓冲区溢出漏洞和内存泄漏等安全问题。
功能介绍
1、识别二进制可执行文件中的潜在 ROP 小工具。
2、通过分析易受攻击的函数来检测潜在的缓冲区溢出漏洞。
3、生成漏洞检测模板,加快漏洞检测过程
4、通过分析内存分配函数来识别潜在的内存泄漏漏洞。
5、可以打印函数名称和地址以供进一步分析。
6、支持搜索特定的指令模式。
工具安装
由于该工具基于Python 3开发,因此我们首先需要在本地设备上安装并配置好最新版本的Python 3环境。
接下来,广大研究人员可以直接使用下列命令将该项目源码克隆至本地:
git clone https://github.com/Rizer0/Ropdump.git然后切换到项目目录中,并执行工具主脚本即可:
cd Ropdump

python3 ropdump.py
工具使用帮助
<binary>:需要分析的二进制文件的路径。

-s, --search SEARCH:可选。搜索特定的指令模式。

-f, --functions:可选。打印函数名称和地址。
工具使用样例
分析二进制文件而不搜索具体指令:
python3 ropdump.py /path/to/binary分析二进制文件并搜索具体指令:
python3 ropdump.py /path/to/binary -s "pop eax"分析二进制文件并打印函数名称和地址:
python3 ropdump.py /path/to/binary -f工具运行演示
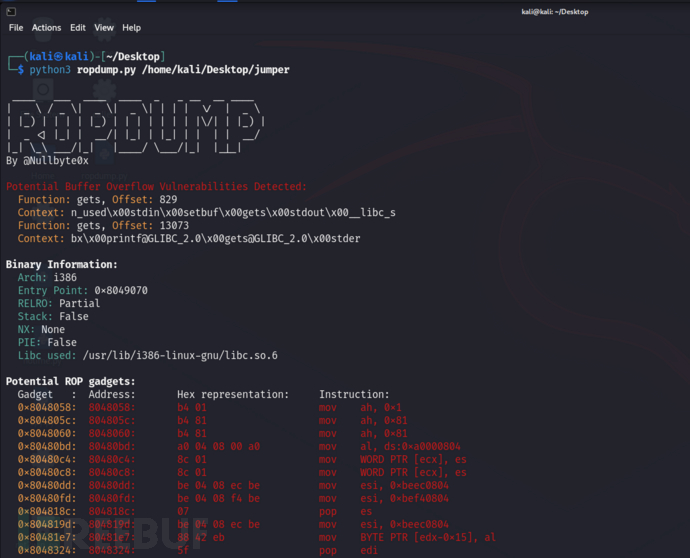
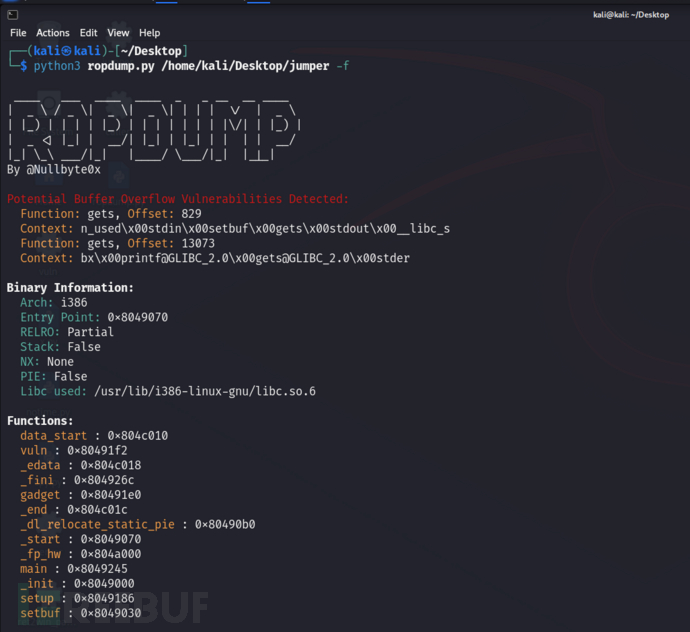
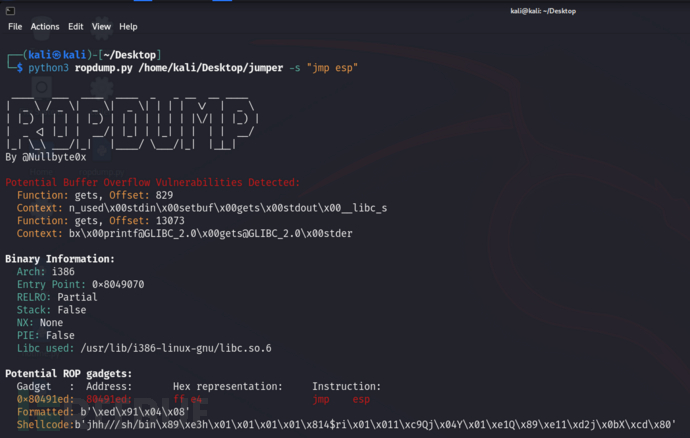
项目地址
Ropdump :【GitHub传送门】