网安新声 | 从微软“狂躁许可”漏洞事件看安全新挑战与应对策略

网安加社区**【** 网安新声 **】**栏目,汇聚网络安全领域的权威专家与资深学者,紧跟当下热点安全事件、剖析前沿技术动态及政策导向,以专业视野和前瞻洞察,引领行业共同探讨并应对新挑战的策略与可行路径。
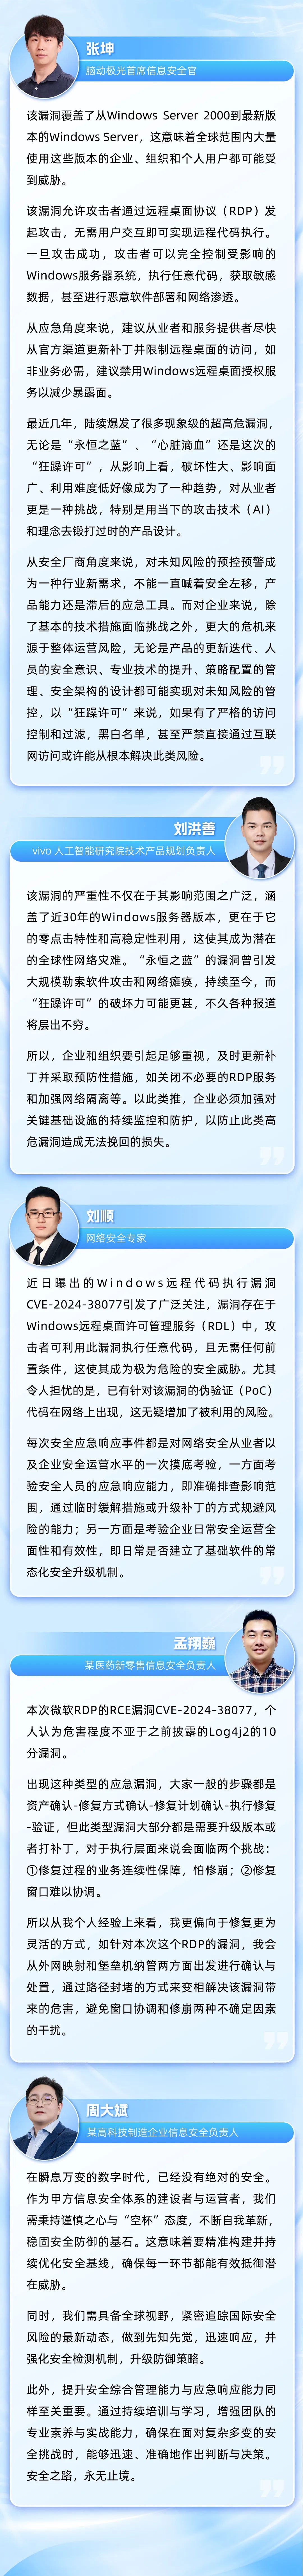
近期,微软披露了一个最新的远程代码执行超高危漏洞CVE-2024-38077,被命名为**"狂躁许可"** ,CVSS评分高达9.8。该漏洞影响Windows Server 2000到Windows Server 2025所有版本,已存在近30年。

漏洞存在于Windows远程桌面许可管理服务(RDL)中,该服务广泛部署于开启3389端口的服务器上,用于管理远程桌面连接许可。远程攻击者可以通过网络稳定利用该漏洞进行远程控制、勒索、蠕虫等攻击,且无需任何前置条件,无需用户交互(零点击)便可直接获取服务器最高权限。

一旦漏洞被恶意利用,将会快速在全球范围内蔓延,影响所有使用微软服务器的组织和个人。

因此,"狂躁许可"被视为继"永恒之蓝"之后,Windows上出现的又一里程碑式漏洞,其全版本影响范围与高度稳定的利用特性,再次敲响了网络安全领域的警钟。

目前,微软已发布安全补丁以应对此漏洞,建议用户更新系统至最新版本,以防范潜在的安全风险。
"狂躁许可漏洞事件"****

你怎么看?

请在评论区发表你的看法

畅所欲言,和专家一起探讨!

相关推荐
学逆向的7 分钟前
C 多文件开发
c语言·开发语言·网络安全
学逆向的41 分钟前
C 内存属性
c语言·开发语言·算法·网络安全
万联WANFLOW1 小时前
让分散的设备像在同一张局域网里:企业组网技术解析
运维·网络·网络安全·智能路由器
2501_915106324 小时前
跨平台抓包工具怎么选?TraceEagle抓包鹰 的四种跨平台能力
网络协议·计算机网络·网络安全·ios·adb·https·udp
愤怒火龙果5 小时前
蓝队笔记整理04 安全设备、内网处置与云上防护
笔记·网络安全
持敬chijing9 小时前
系统入侵与攻击工具-namp扫描方式与内置脚本
网络·安全·网络安全·网络攻击模型·安全威胁分析
Bruce_Liuxiaowei10 小时前
2026年10月第4周网络安全形势周报
安全·web安全·网络安全
特别关注外国供应商10 小时前
Claroty Claire:OT 环境中的 AI 驱动型网络安全
人工智能·网络安全·ai安全·工业网络安全·claroty·ot网络安全·暴露面管理
青藤云安全11 小时前
AI攻防备战报告(运营商篇)|攻击面 “3+1” 解析:通信关基面临的新型 AI 安全风险
人工智能·网络安全·ai
zbtlink12 小时前
从 DDR4 颗粒到路由器价签:一轮存储涨价的三层传导与复算
网络·网络安全·智能路由器