近期遇到部分使用PbootCMS开源程序的客户反馈网站被挂马/入侵等情况,我司核实原因是由于此程序存在漏洞,用户可以按照以下建议进行安全设置。
虚拟主机
一、程序建议:
1、登录后台,将程序升级到最新版本,密码重置为复杂密码。
2、若网站不需要留言,可以关闭留言功能。
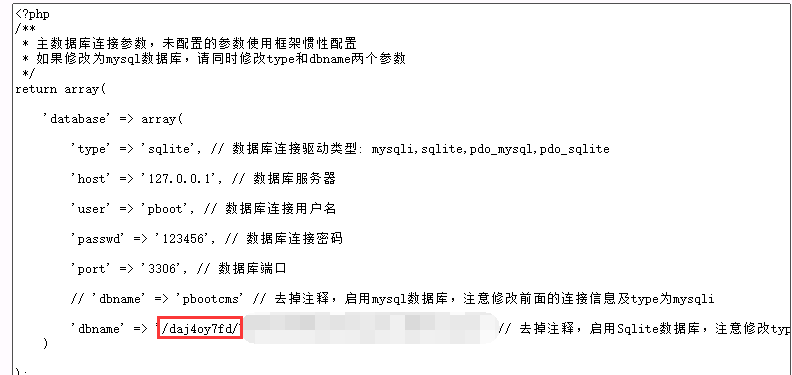
3、修改 /data 目录名称,修改为其他名称,比如 daj4oy7fd , 然后修改配置文件 /config/database.php 的数据库路径为刚刚修改的名称
4、将后台文件 admin.php 修改为其他名称,比如 xxx222.php , 之后使用 域名/新名称.php 登录后台
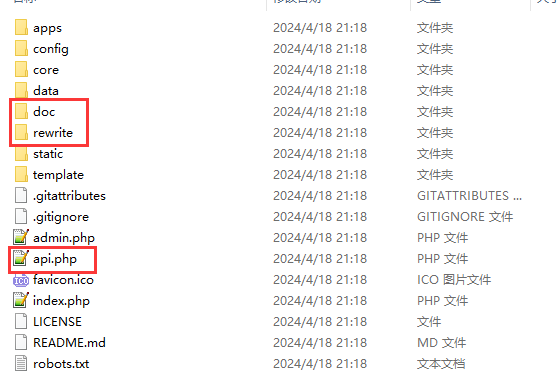
5、删除不需要的文件及目录 /doc 、/rewrite 、/api.php (一般企业网站不需要使用,可以删除)
二、权限设置
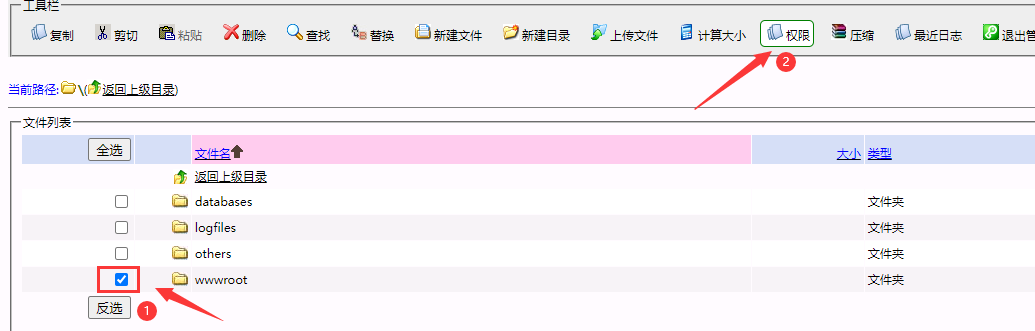
1、登录虚拟主机文件管理 ,勾选 wwwroot 目录 点击权限,将目录设置为只读。
点击 权限后,在 弹出的界面 勾选 设为只读,然后点击 确定设置。
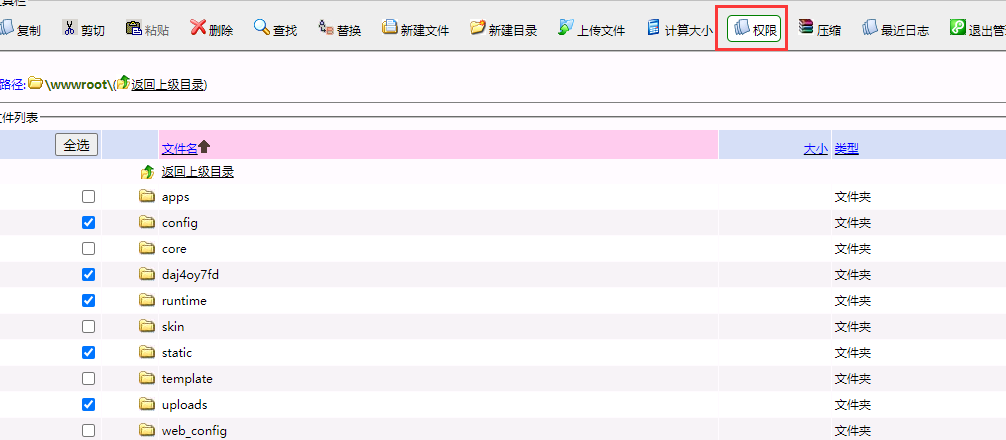
2、然后通过文件管理,依次将 /data (新名字) 、/runtime 、 /static 、/config 、/uploads ,目录设置为 可读可写 ;
点击 权限后,在 弹出的界面 勾选 可读可写,然后点击 确定设置。
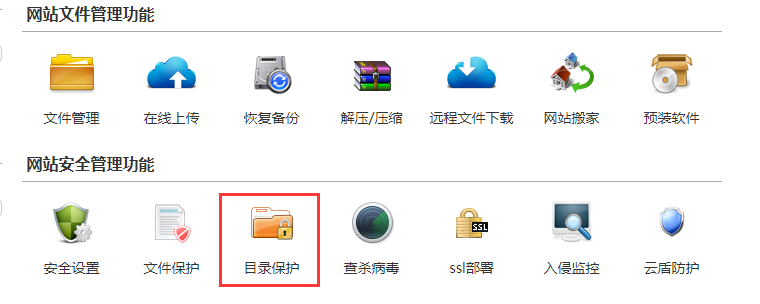
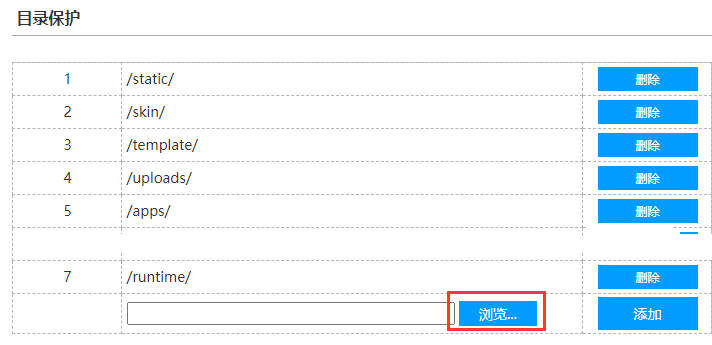
3、在虚拟主机控制面板,点击 目录保护,依次 将 /static 、/skin 、/template 、/uploads 、/apps 、/runtime 设置文件保护 ;
点击 ,目录保护 ,在页面 中点击 浏览,选择对应的文件夹。
云服务器
1、云服务器也可以按照以上的建议操作,设置权限,禁止脚本执行等。
2、安装安全软件,比如 安全狗,云锁等设置防篡改
3、定期备份重要数据,比如云快照 或手动备份。
以上的安全设置建议 无法100% 解决PbootCMS被挂马或中木马问题,但可以降低被黑的频率。用户也需要自己关注程序更新/漏洞修复等。
另外,无论是虚拟主机 还是云服务器 网站要定期做备份,避免被黑后无法恢复数据。