前言
由于网站注册入口容易被黑客攻击,存在如下安全问题:
1. 暴力破解密码,造成用户信息泄露
2. 短信盗刷的安全问题,影响业务及导致用户投诉
3. 带来经济损失,尤其是后付费客户,风险巨大,造成亏损无底洞
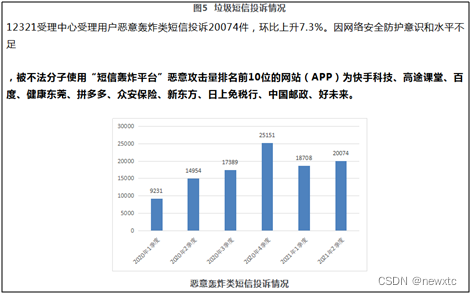
所以大部分网站及App 都采取图形验证码或滑动验证码等交互解决方案, 但在机器学习能力提高的当下,连百度这样的大厂都遭受攻击导致点名批评, 图形验证及交互验证方式的安全性到底如何? 请看具体分析
一、 图虫创意PC端注册入口
简介:图虫创意是抖音集团旗下上海图虫网络科技有限公司所创立的正版图片及音视频素材平台,致力于为用户提供正版素材内容及数字资产管理解决方案。图虫创意全面整合全球优质图片、插画、矢量图、视频等资源,结合智能算法技术优势,专注于为新媒体、设计、广告、各类垂直行业及个人用户提供内容服务解决方案。

二、 安全性分析报告:
前端界面分析,图虫创意未采取任何图形验证措施,存在被黑客采用代理IP大规模攻击的安全隐患,同行一般会在注册下发短信验证码时采用图形验证、行为验证方式。

三、 测试方法:
1 模拟器交互部分
bash
private final String INDEX_URL = "https://stock.tuchong.com/login";

	@Override
	public RetEntity send(WebDriver driver, String areaCode, String phone) {
		try {
			RetEntity retEntity = new RetEntity();
			driver.get(INDEX_URL);

			// 输入手机号
			Thread.sleep(500);
			WebElement phoneElemet = driver.findElement(By.xpath("//input[@placeholder='输入手机号/邮箱']"));
			phoneElemet.sendKeys(phone);

			// 点击发送验证码按钮
			Thread.sleep(500);
			WebElement sendElemet = driver.findElement(By.xpath("//div/span[contains(text(),'发送验证码')]"));
			if (sendElemet != null)
				sendElemet.click();

			Thread.sleep(2000);
			WebElement gtElemet = ChromeDriverManager.waitElement(driver, By.xpath("//div/span[contains(text(),'秒后重发')]"), 15);
			String gtInfo = (gtElemet != null) ? gtElemet.getText() : null;
			retEntity.setMsg(gtInfo);
			if (gtInfo != null && gtInfo.contains("秒后重发")) {
				retEntity.setRet(0);
			} else {
				System.out.println("gtInfo=" + gtInfo);
			}
			return retEntity;
		} catch (Exception e) {
			System.out.println("phone=" + phone + ",e=" + e.toString());
			for (StackTraceElement ele : e.getStackTrace()) {
				System.out.println(ele.toString());
			}
			return null;
		} finally {
			driver.manage().deleteAllCookies();
		}
	}
2 测试结果输出:

由于该网站无验证措施,本次测评非常简单四丶结语
图虫创意是抖音集团旗下上海图虫网络科技有限公司所创立的正版图片及音视频素材平台,致力于为用户提供正版素材内容及数字资产管理解决方案。图虫创意全面整合全球优质图片、插画、矢量图、视频等资源,结合智能算法技术优势,专注于为新媒体、设计、广告、各类垂直行业及个人用户提供内容服务解决方案, 作为专业的素材提供平台,好像对短信被盗刷的安全方面不够重视 ,测试结果就是有ip限制,ip限制的优点是实现简单有效,有点是可以拦截同一个ip的攻击,但负作用也很明显,比如移动网关同一个ip后面会有很多手机用户,存在误拦截的隐患, 并且只要用代理IP就可以绕过这个规则限制, 随便你怎么攻击都可以,这也有点太开放了, 短信验证码难道不要钱吗 ? 这对黑客来说肯定是好消息, 弄个简单的脚本就可以搞定
很多人在短信服务刚开始建设的阶段,可能不会在安全方面考虑太多,理由有很多。
比如:" 需求这么赶,当然是先实现功能啊 "," 业务量很小啦,系统就这么点人用,不怕的 " , " 我们怎么会被盯上呢,不可能的 "等等。
有一些理由虽然有道理,但是该来的总是会来的。前期欠下来的债,总是要还的。越早还,问题就越小,损失就越低。
所以大家在安全方面还是要重视。(血淋淋的栗子!)#安全短信#
谷歌图形验证码在AI 面前已经形同虚设,所以谷歌宣布退出验证码服务, 那么当所有的图形验证码都被破解时,大家又该如何做好防御呢?
>>相关阅读
《腾讯防水墙滑动拼图验证码》
《百度旋转图片验证码》
《网易易盾滑动拼图验证码》
《顶象区域面积点选验证码》
《顶象滑动拼图验证码》
《极验滑动拼图验证码》
《使用深度学习来破解 captcha 验证码》
《验证码终结者-基于CNN+BLSTM+CTC的训练部署套件》