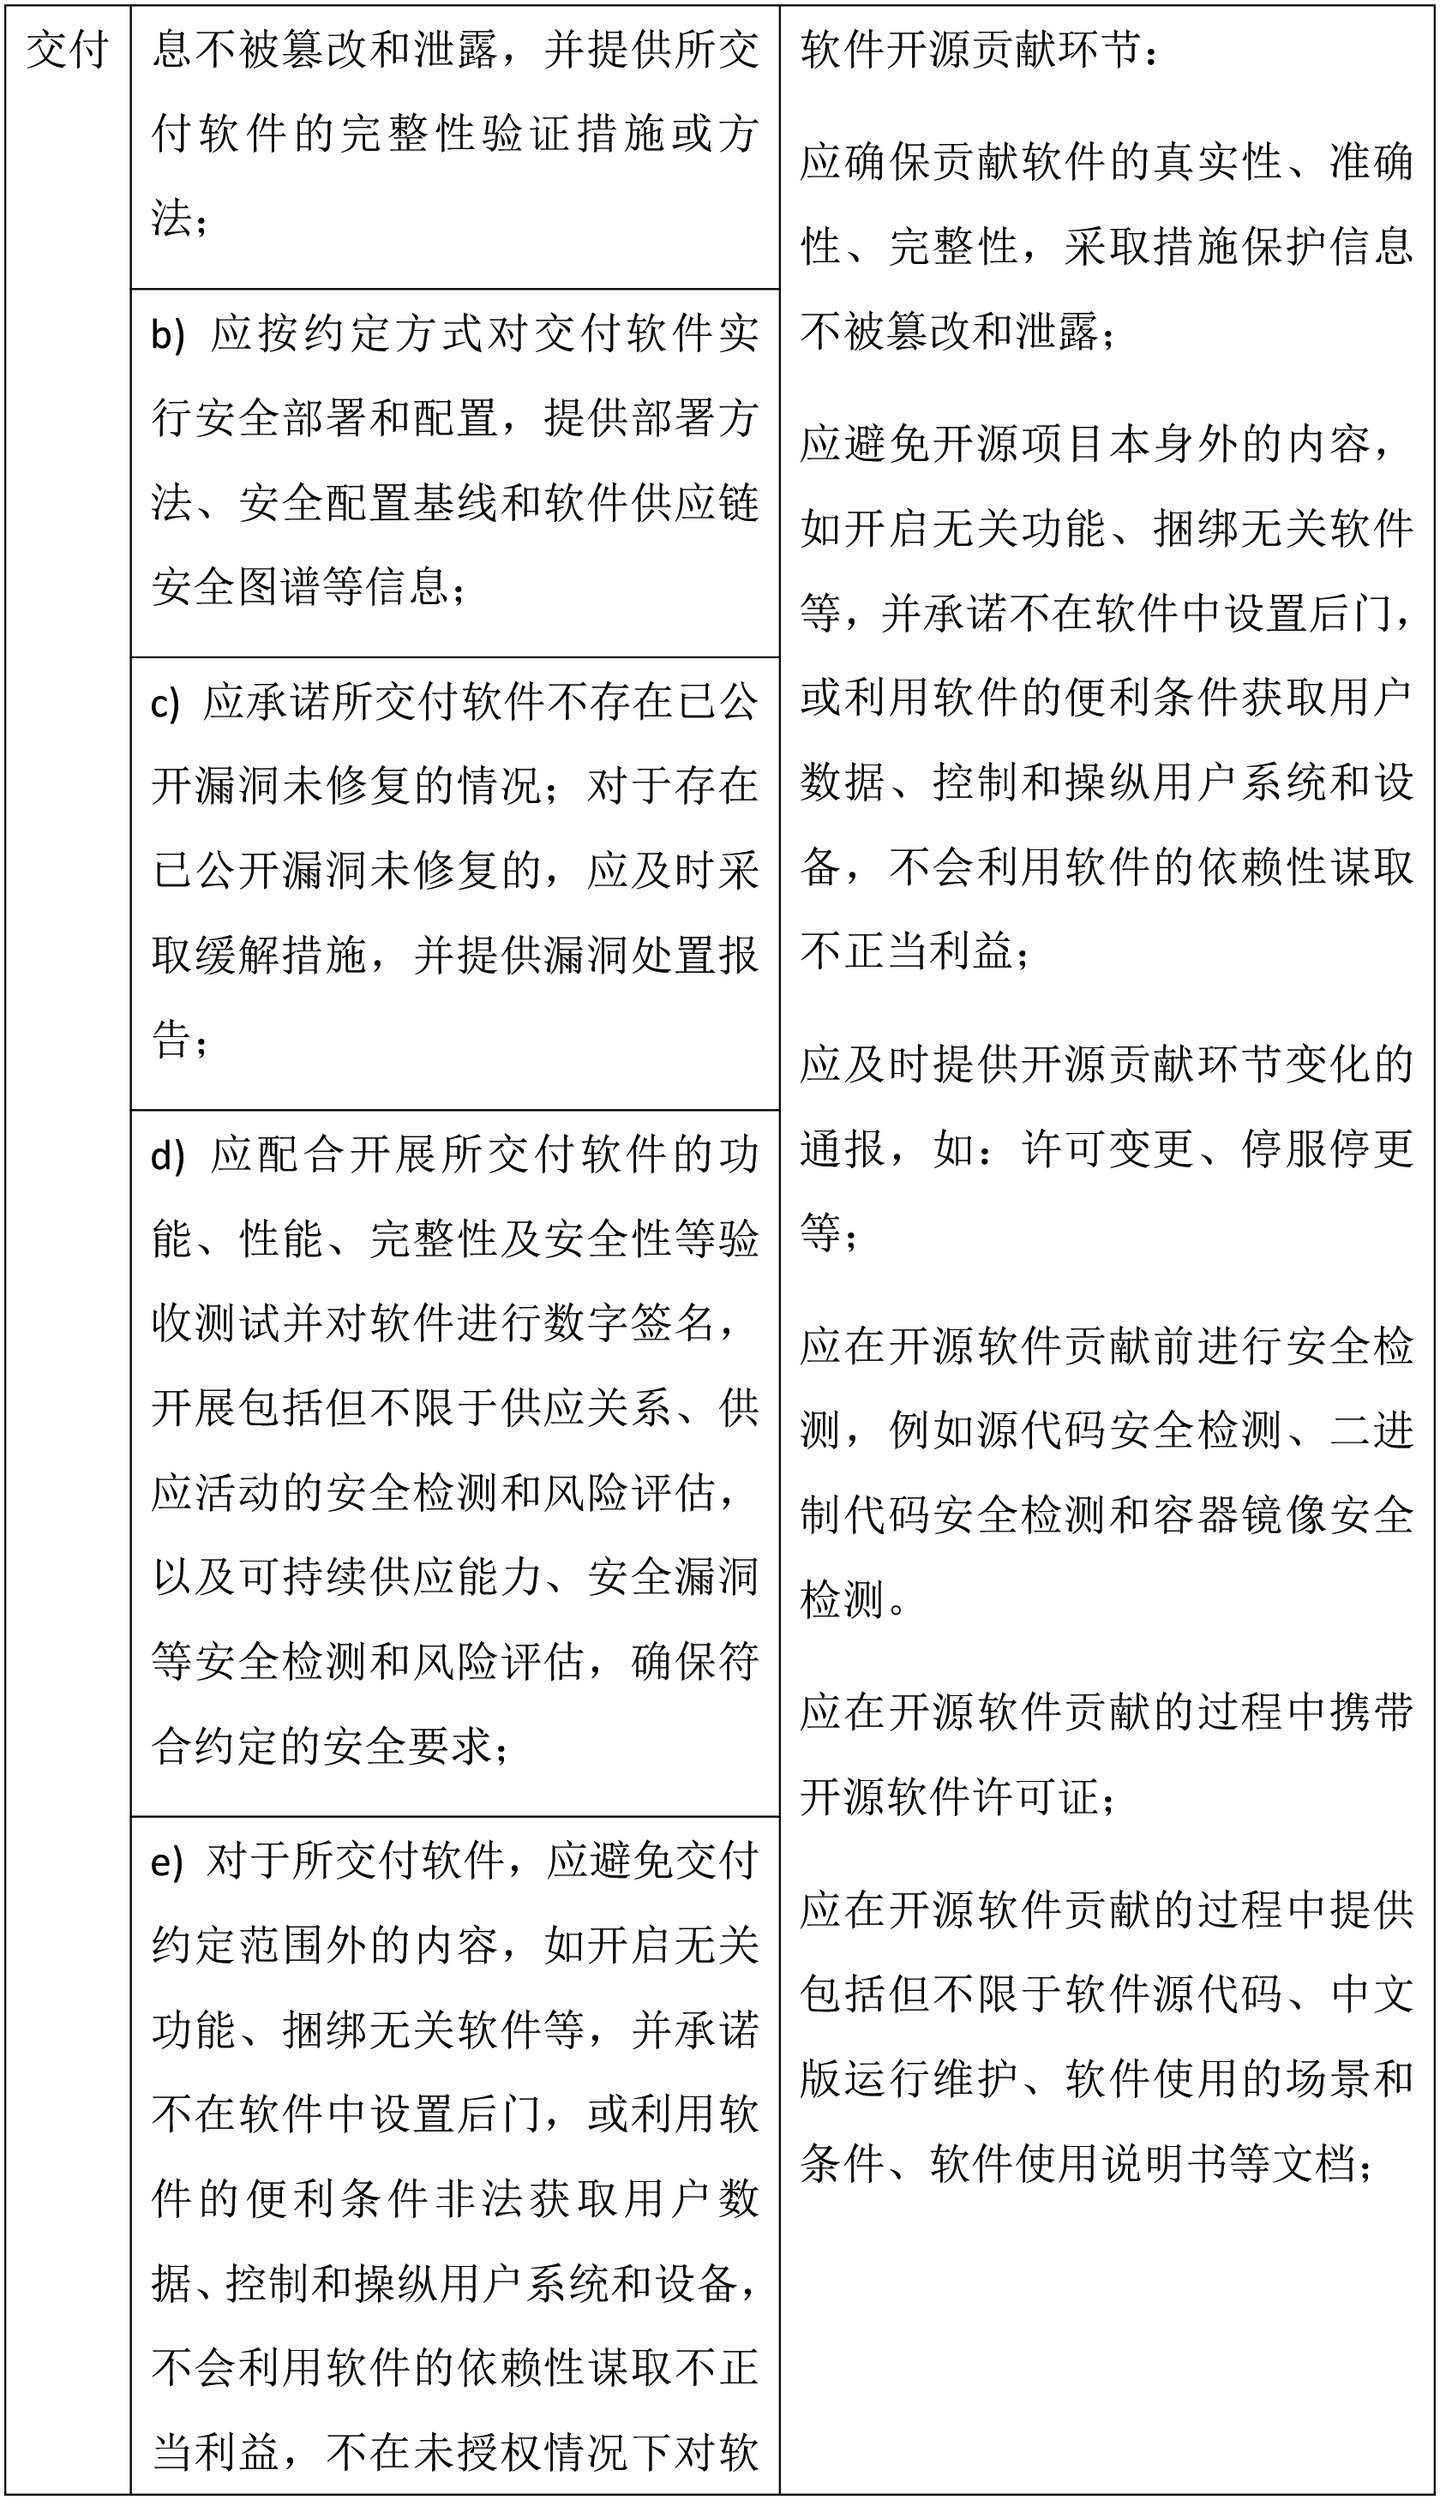
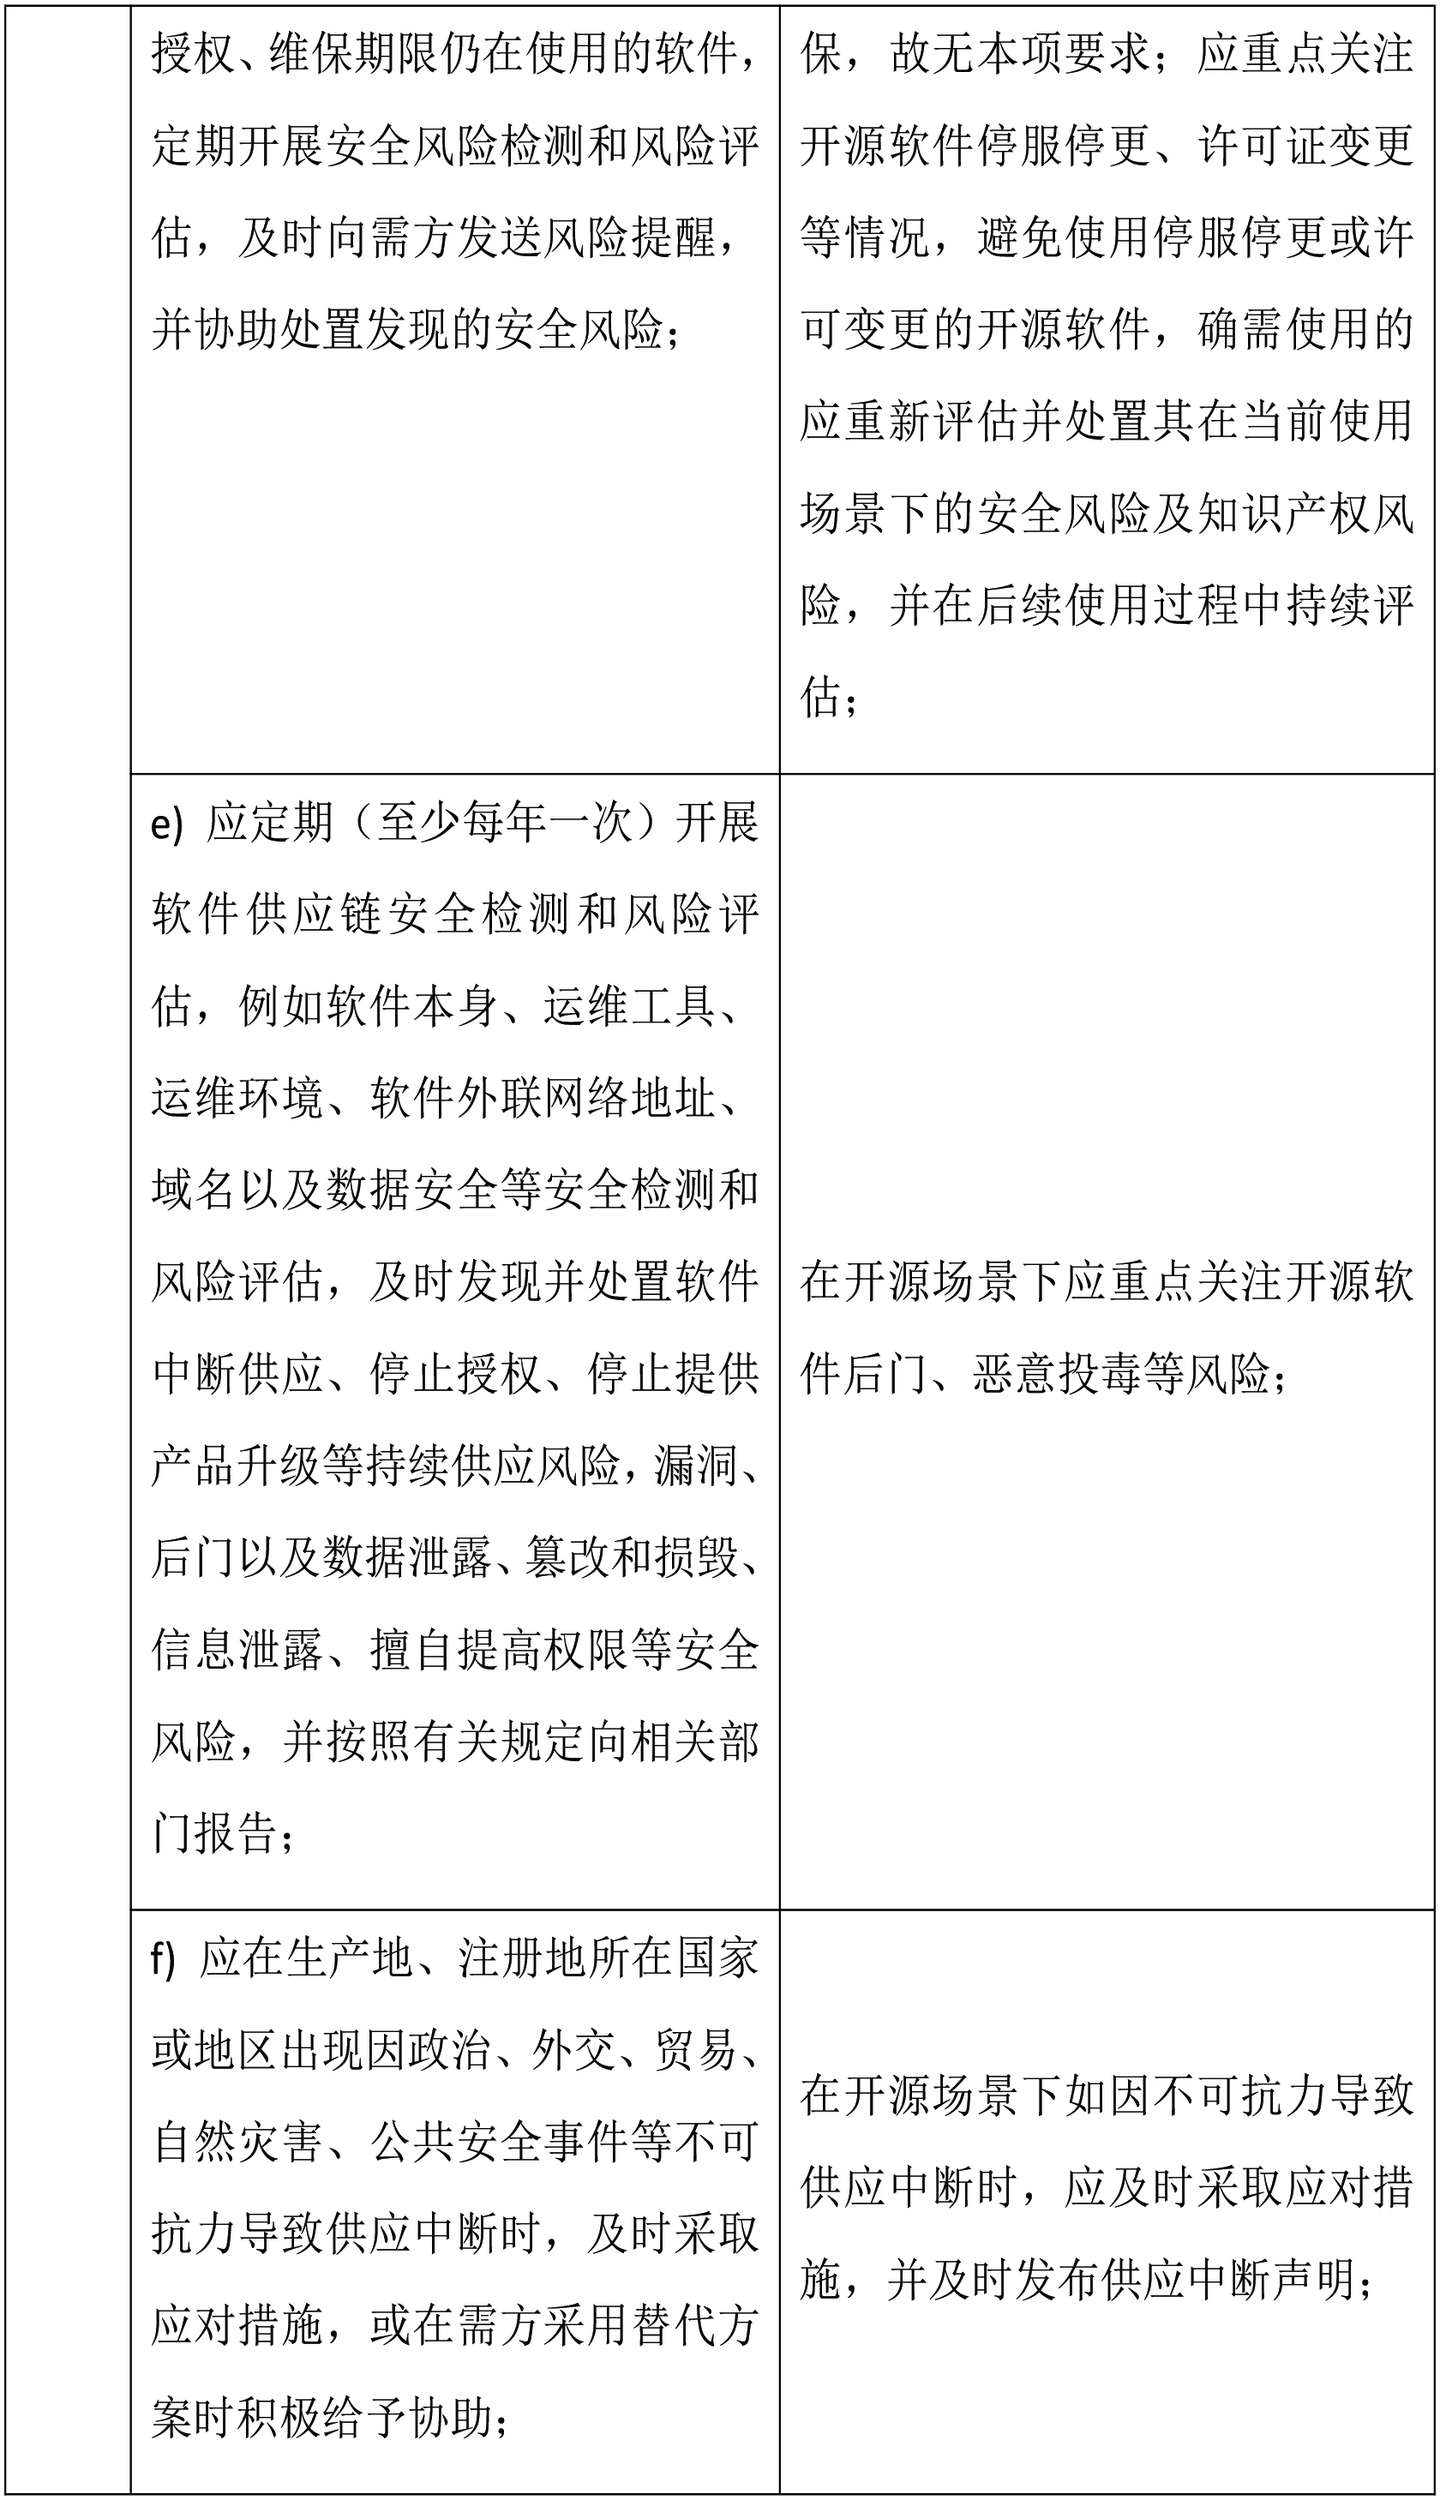
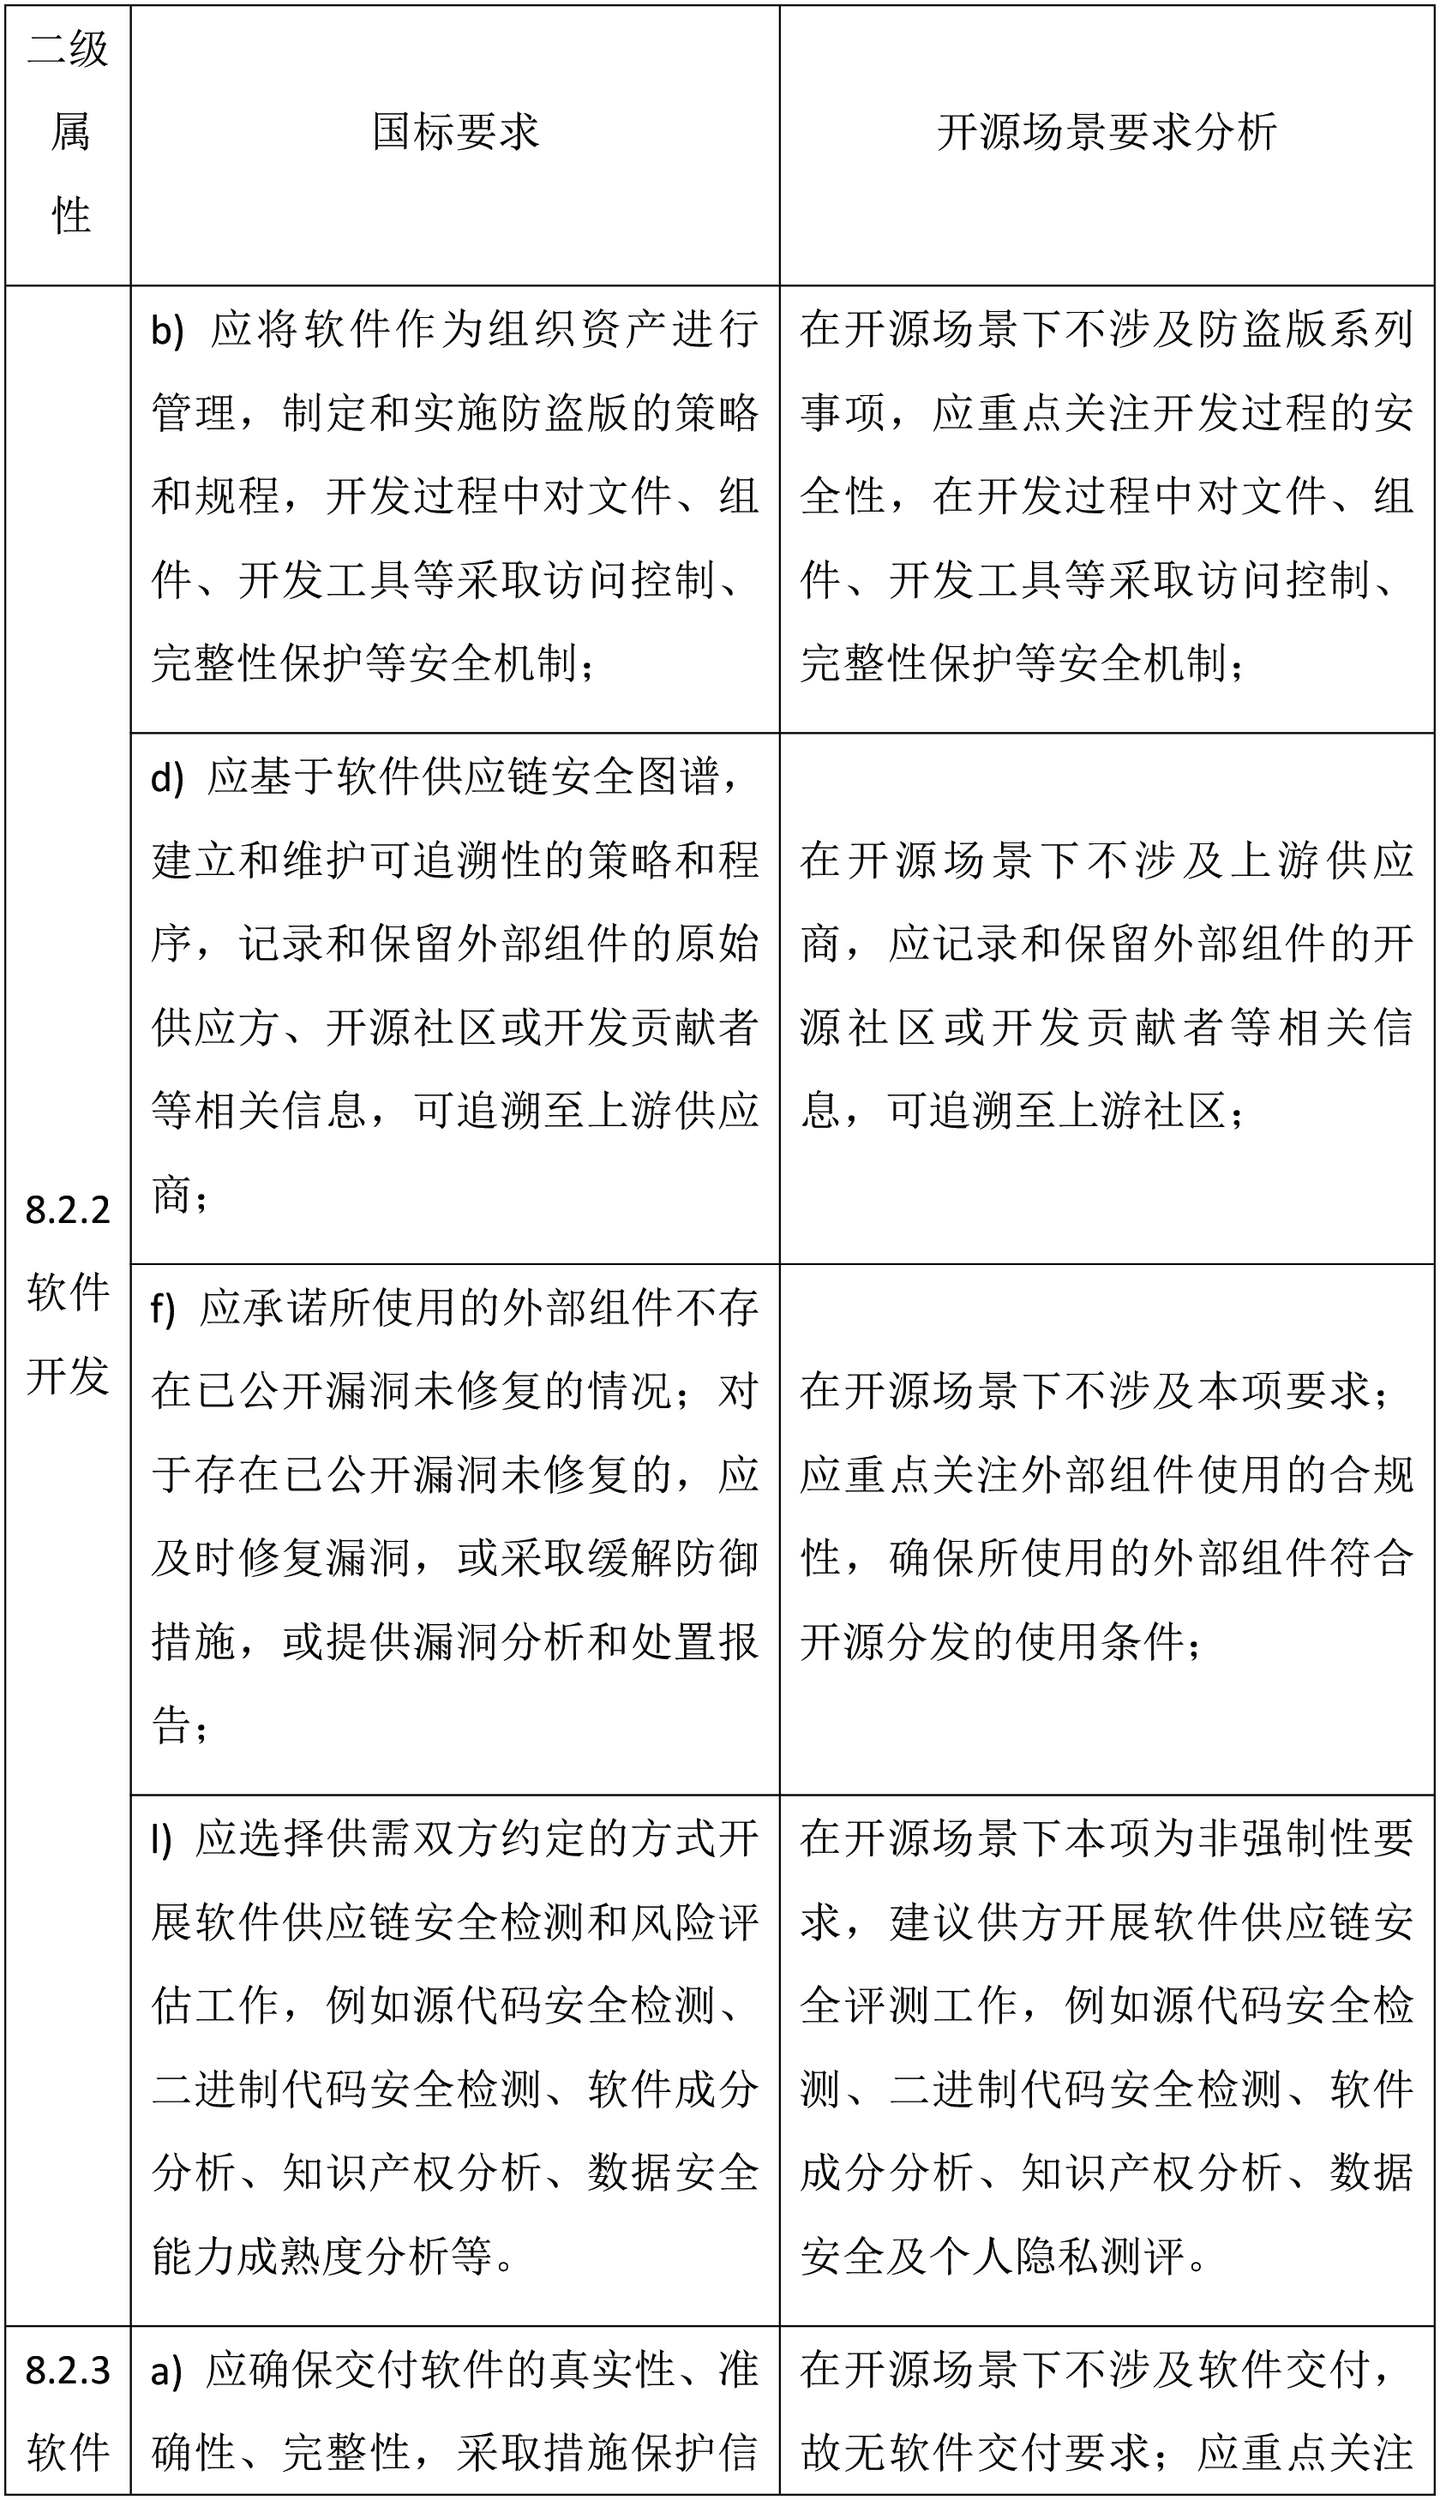
供方软件供应链安全保障要求及开源场景对照自评表(下)

国标《信息安全技术 软件供应链安全要求》确立了软件供应链安全目标,规定了软件供应链安全风险管理要求和供需双方的组织管理和供应活动管理安全要求。

开源软件供应链作为软件供应链的一种特殊形式,该国标亦适用于指导开源软件供应链中的供需双方开展组织管理和供应活动管理,增强开源软件供应链组织管理和供应活动管理能力,防范供应链导致的开源软件产品及其生命周期中断类的供应关系风险,防止供应活动在开源软件及其生命周期服务中引入新的技术安全风险和知识产权风险(例如:防止供应活动引入的软件漏洞、后门、篡改、伪造、许可协议不合规等),保障业务持续稳定安全运行。

以下根据我们的分析研究,对国标中与开源供应链安全直接相关的内容进行识别与分析,供业内参考。

(一)供方在供应活动管理过程中的安全保障要求
相关推荐
冬奇Lab9 小时前
一天一个开源项目(第263篇):江山时序 —— 纯静态的中国历史交互地图,从三家分晋拖到今天,还能让 AI 查地名
开源
wflynn10 小时前
GitHub 日榜趋势速报 | 2026-11-18
开源·github
Flynt10 小时前
Java4Shell 实测:EPYC 一跑就中招,关掉 Base64 硬件加速,1KB 解码慢 14 倍
java·安全·性能优化
Pniubi12 小时前
SoduWork开源贡献日记——开源贡献入门教程
开源
Yeautumn13 小时前
给 Antigravity 搓了个「主 Carbon + 副 Neon」混合编排插件:让顶配模型当包工头,快手模型并发干活
开源
地平线开发者16 小时前
让 AI Agent 和 征程6 台架高效、稳定、安全地协作
算法·安全·自动驾驶
阿里云云原生17 小时前
云原生开源项目周报(2026 / 11.09 — 11.16)
云原生·开源
艾莉丝努力练剑17 小时前
【AI大模型接入SDK】C++的SessionManager 线程安全
java·开发语言·前端·c++·人工智能·学习·安全
国科安芯17 小时前
CAN FD一升到5Mbps就误码:位定时、终端与共模的现场排查顺序——ASM1042S2S在星载分布式总线中的FAE实践
分布式·安全·架构·canfd·dcdc·抗辐射·载荷
Bigger19 小时前
我扒了 GitHub Trending 前 20,8 个在做同一件事:给 Coding Agent 造基础设施
开源·github·ai编程