ps:源自CTFhub
基础认证:
在HTTP中,基本认证(英语:Basic access authentication)是允许http用户代理(如:网页浏览器)在请求时,提供 用户名 和 密码 的一种方式。详情请查看 https://zh.wikipedia.org/wiki/HTTP基本认证
考点:http基础认证,脚本编写,爆破
访问 /flag 发现需要登录
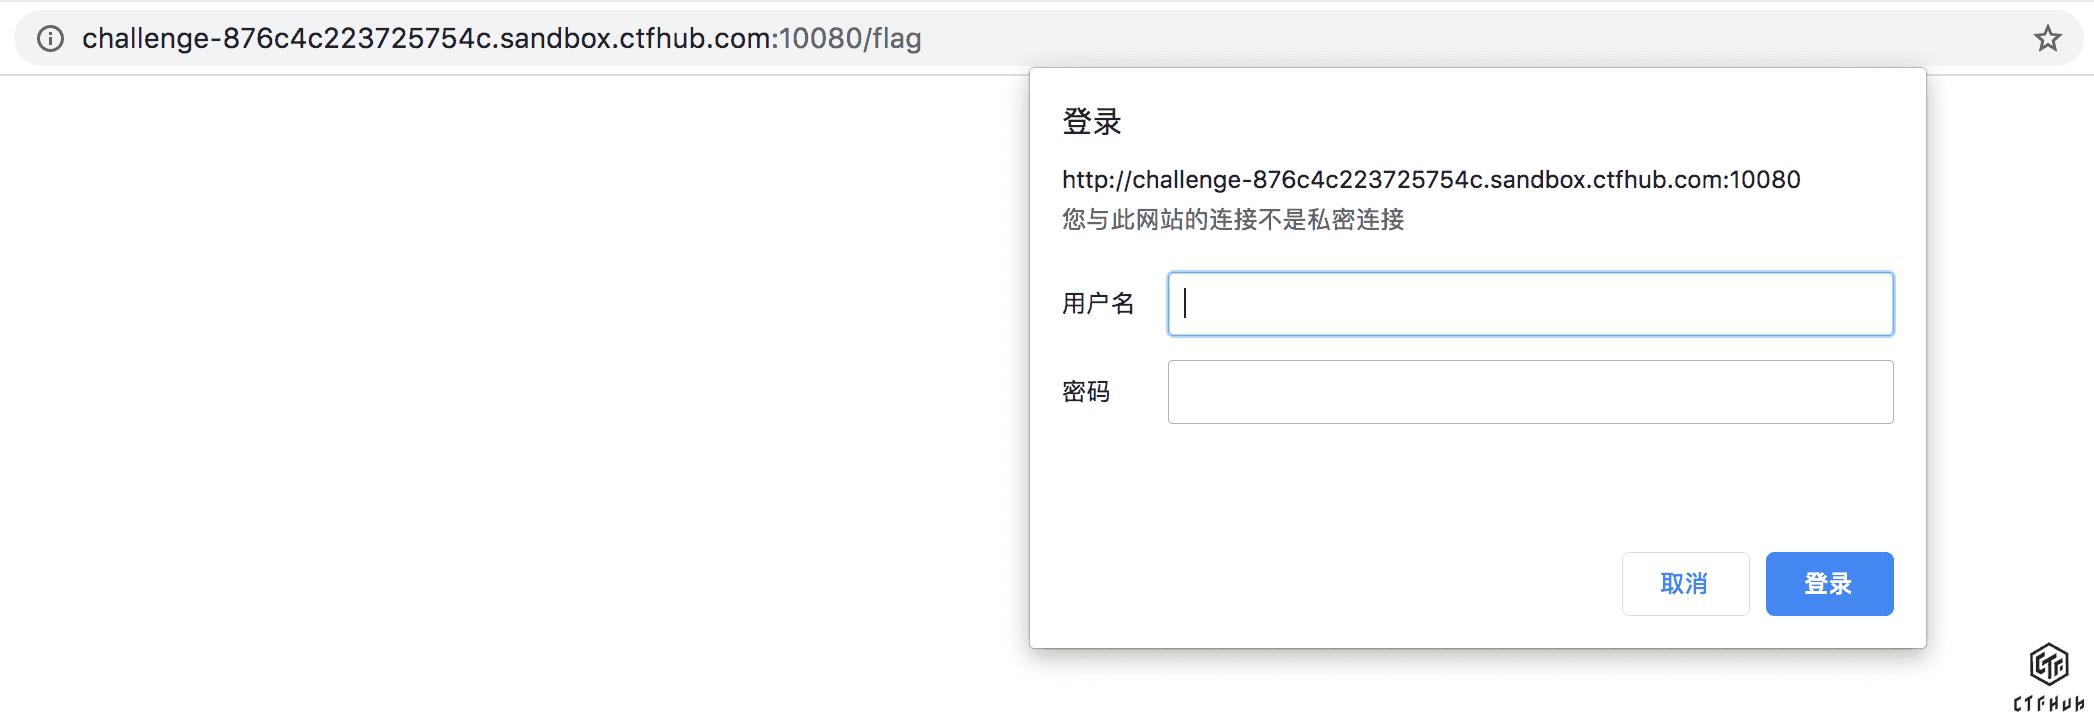
挂上 BurpSuite 的代理,随便输个账号密码(比如: 账号aaa 密码 bbb)访问,查看 HTTP 响应报文:
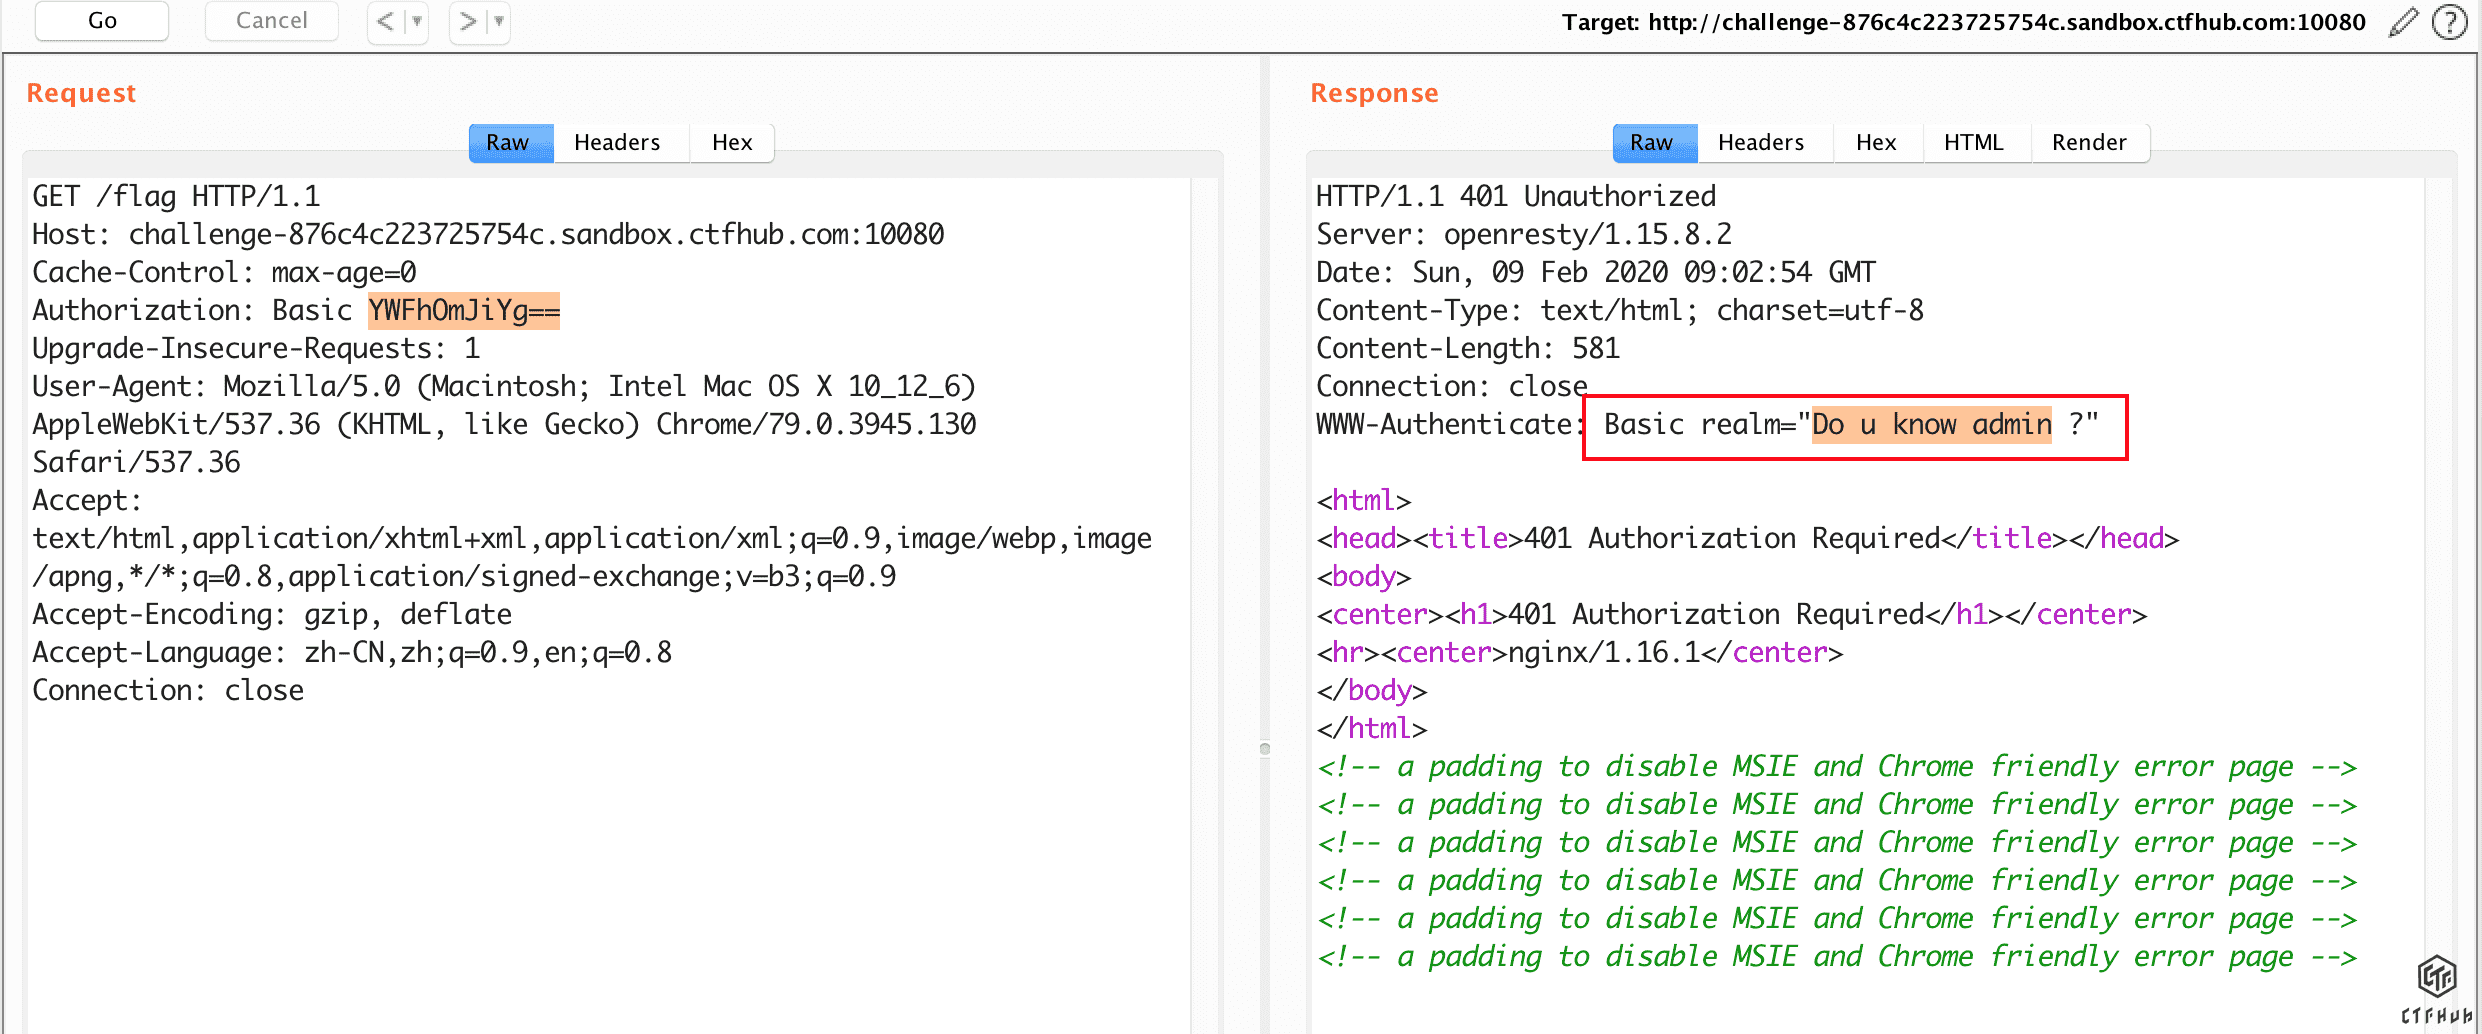
得到提示
do u konw admin ?,于是猜测账号是admin, 那么接下来就只需要爆破密码了
注意看到 HTTP 请求头部的 Authorization 字段:
Authorization: Basic YWFhOmJiYg==Basic 表示是「基础认证」, 后面的
YWFhOmJiYg==用base64解码后是aaa:bbb, 也就是我们之前输入的账号:密码
使用 BurpSuite 进行基础认证爆破
- 将报文发送到
Intruder, 将Basic后面base64部分添加为payload position
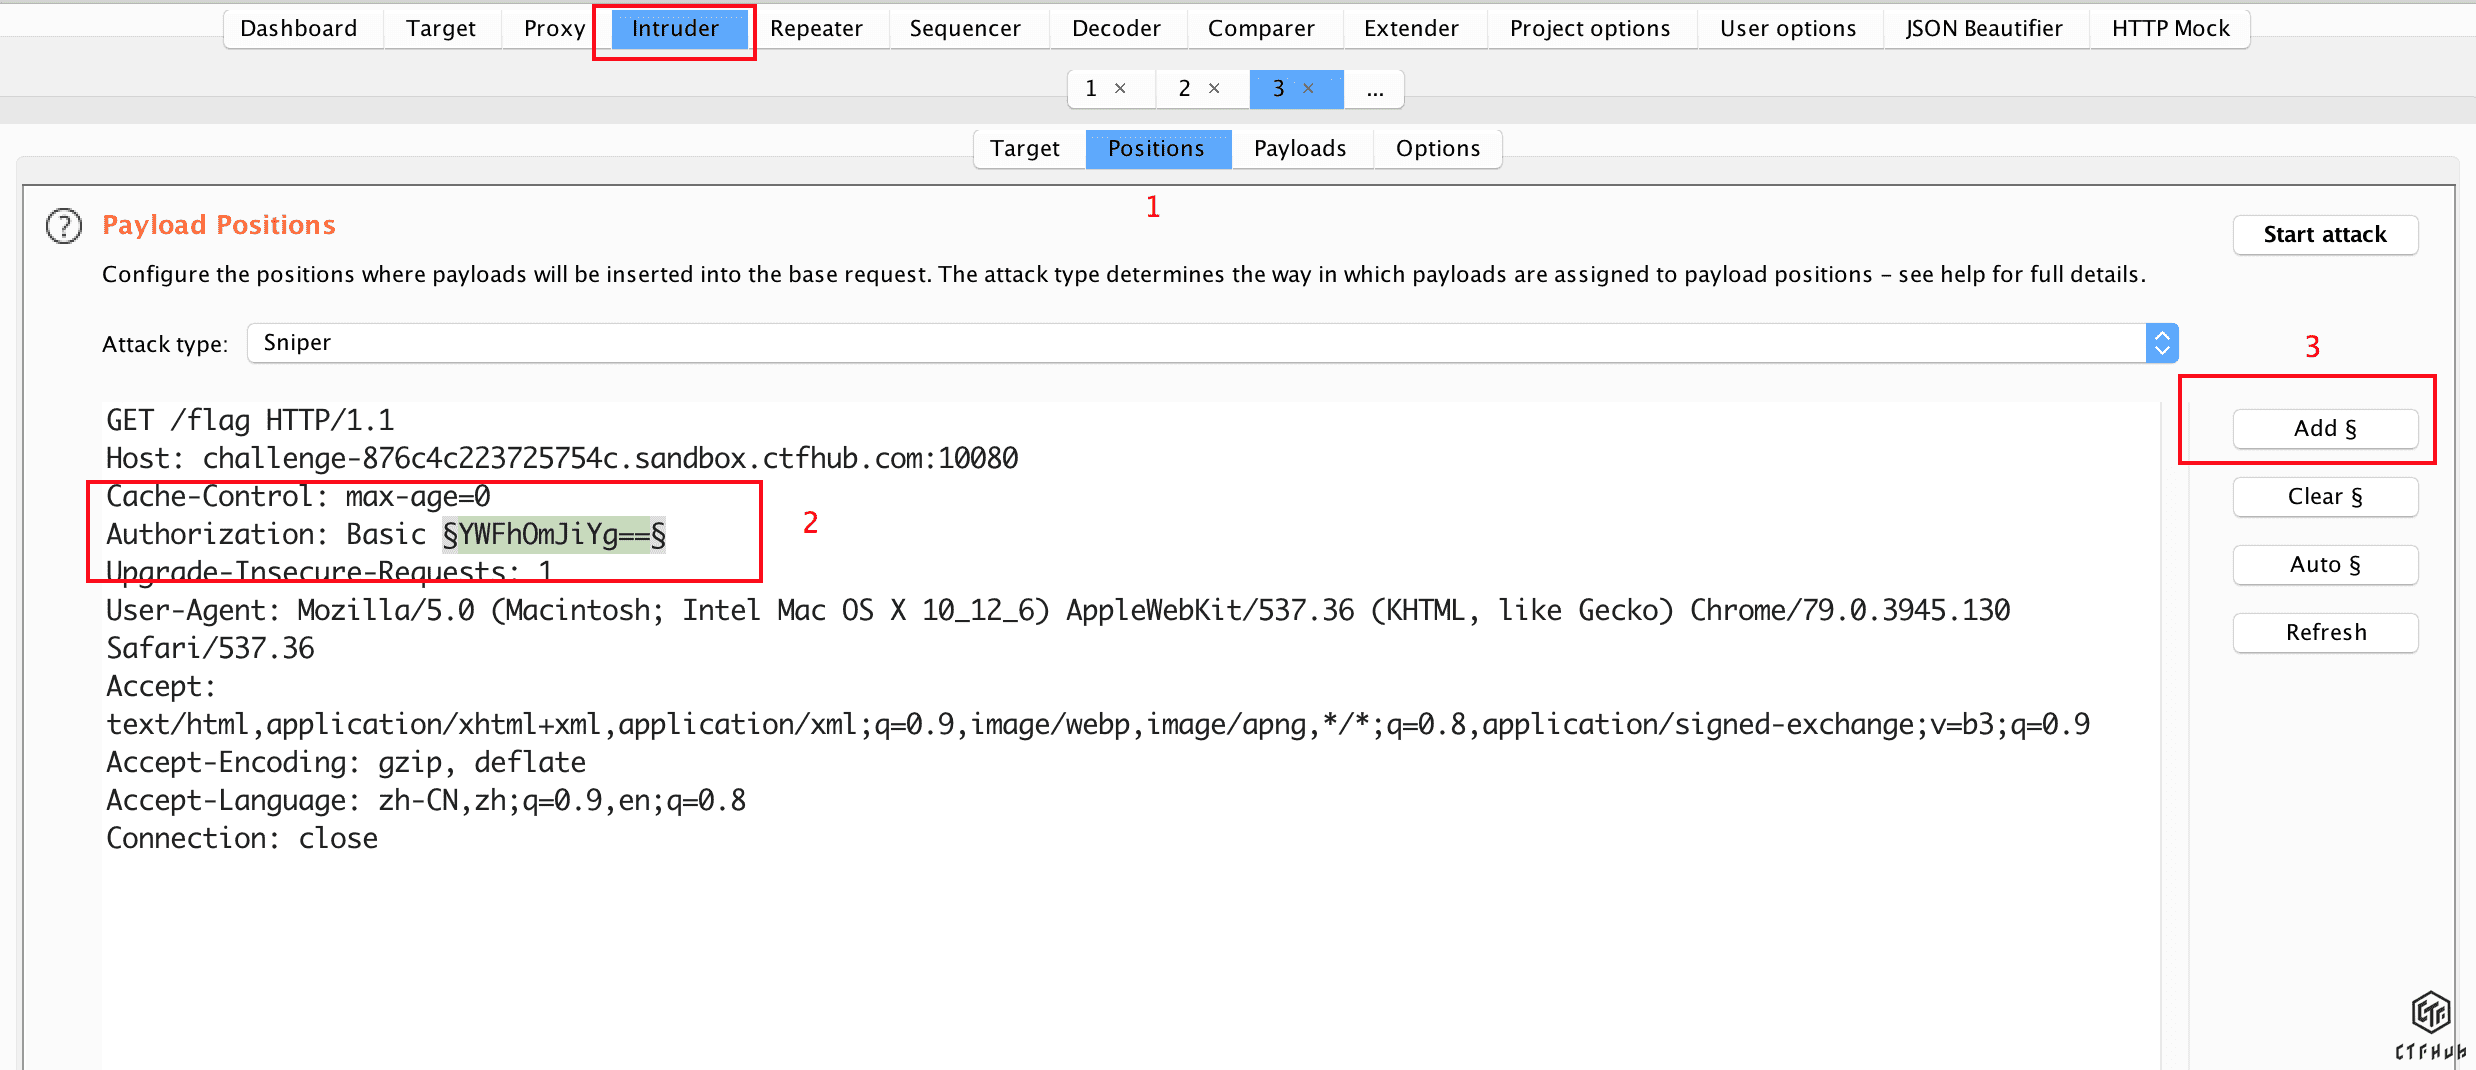
- 在
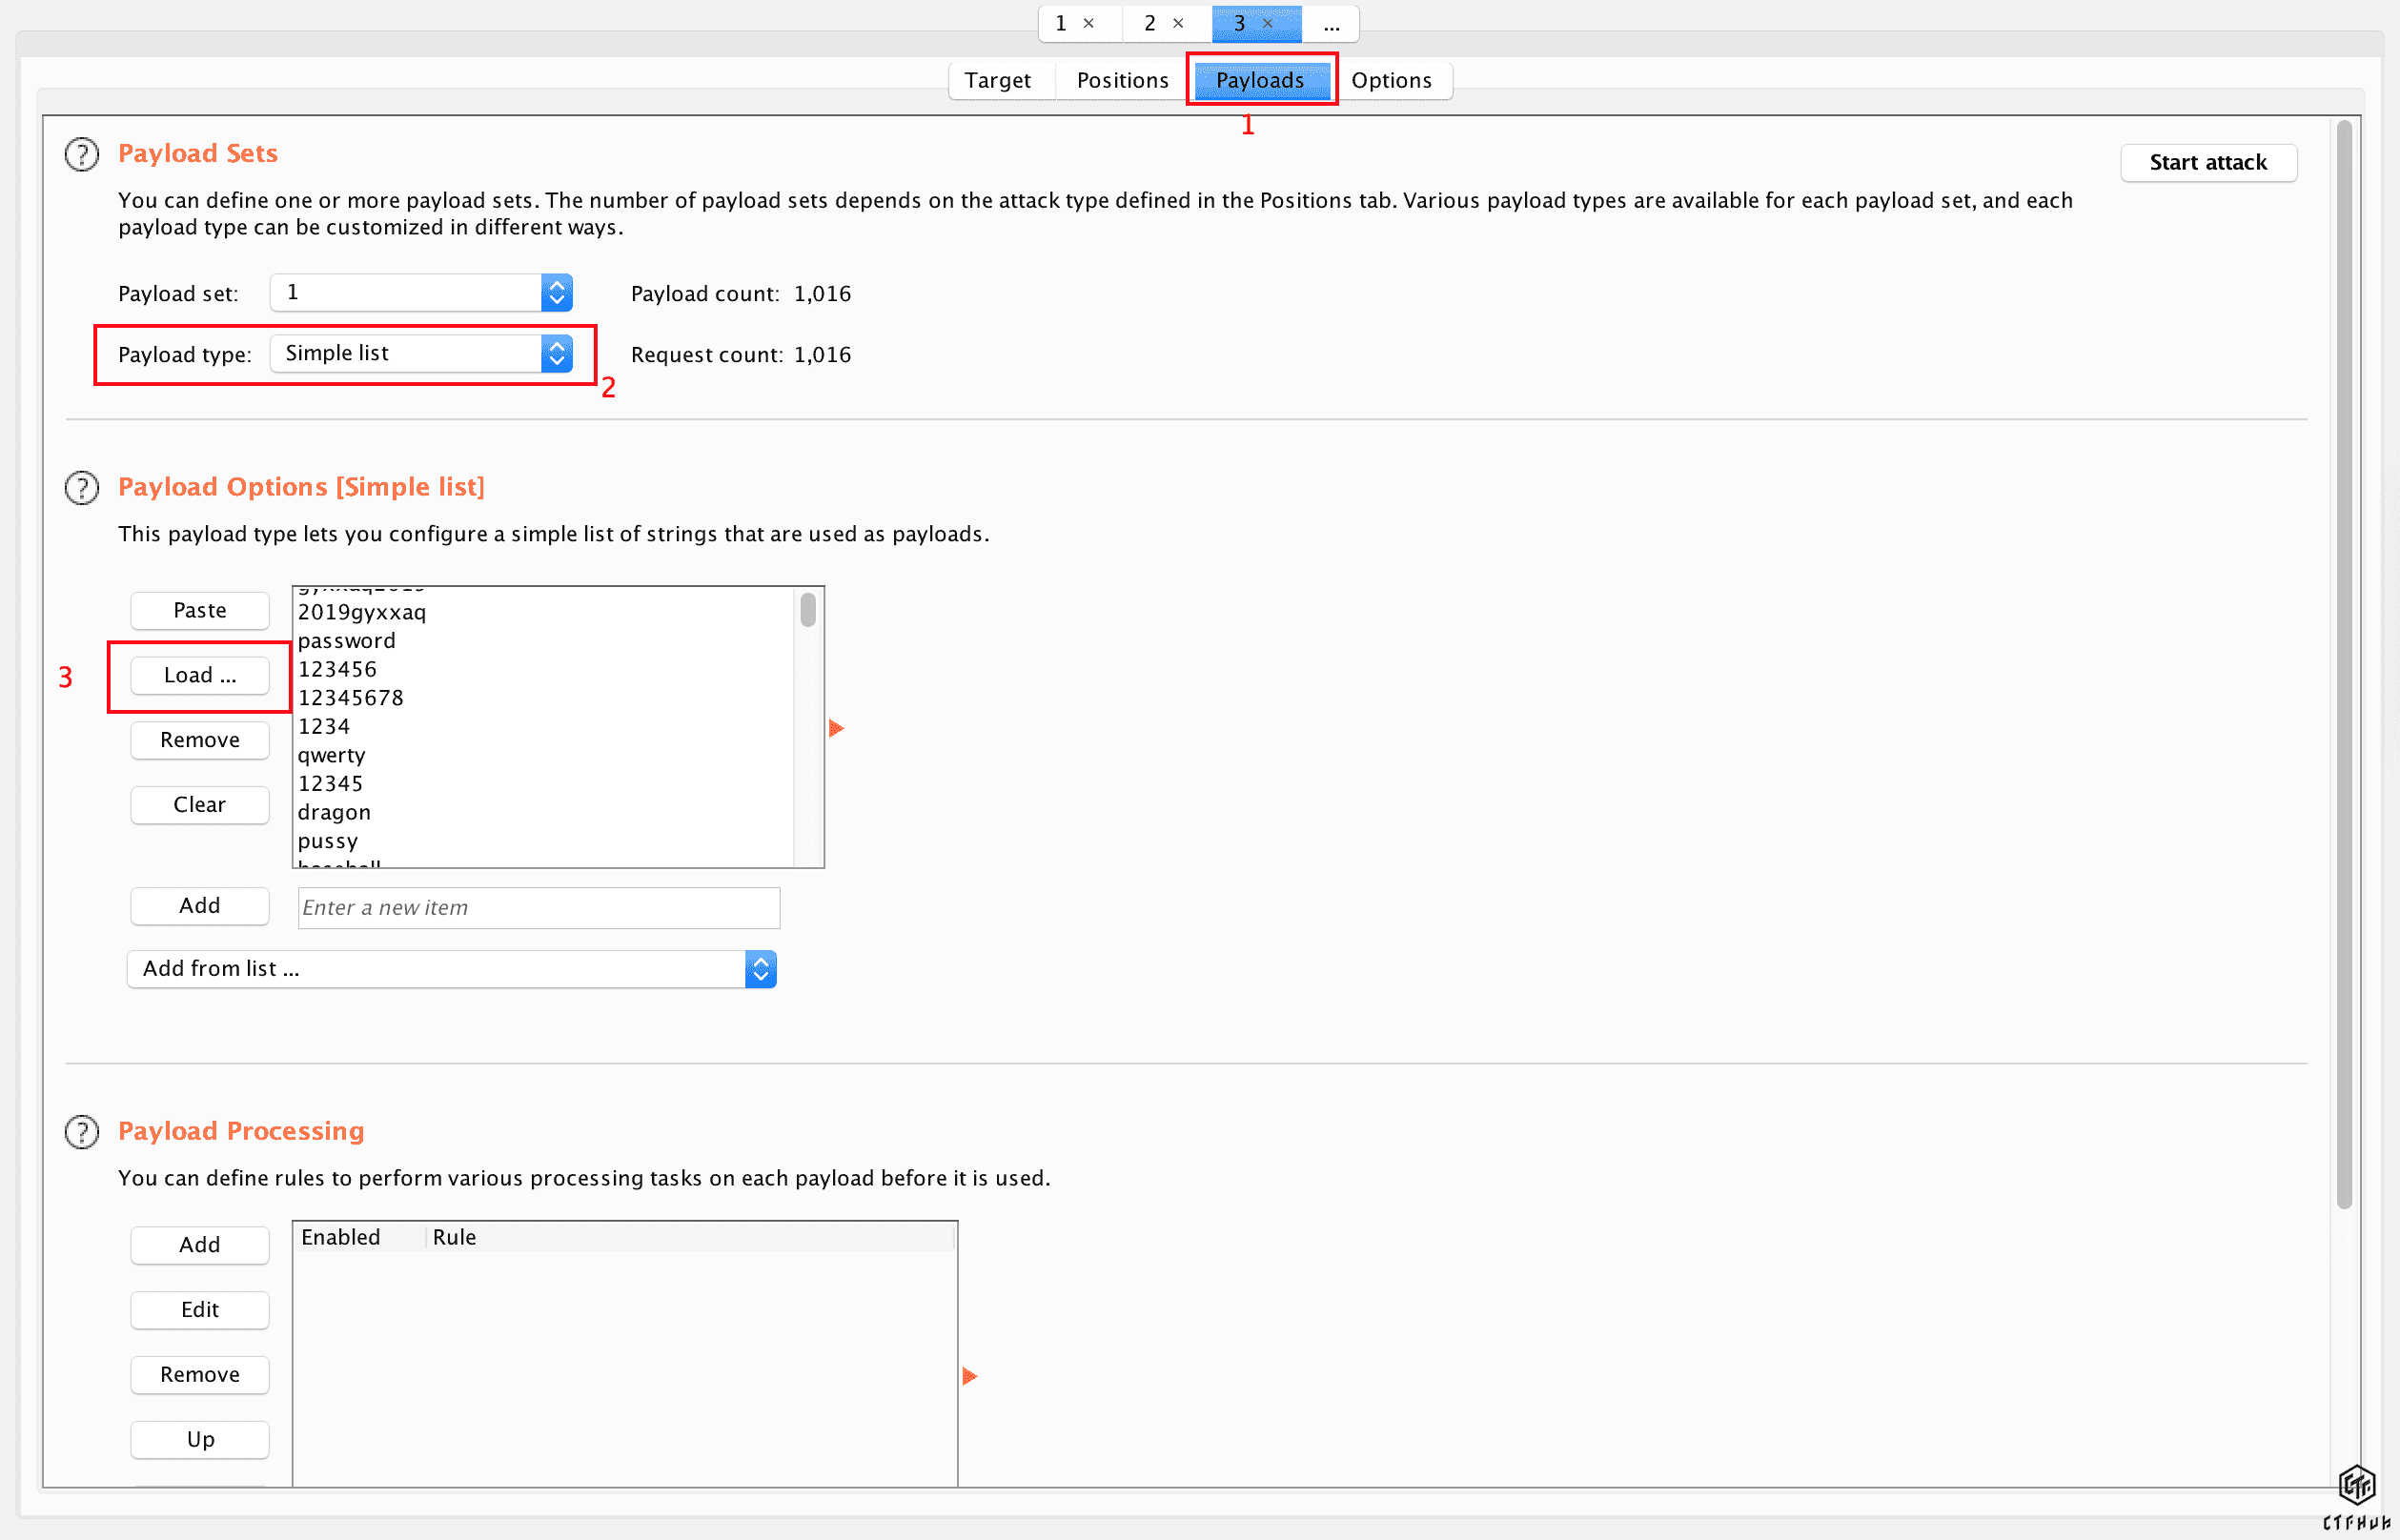
Payloads选项卡下,选择Payload Type为SimpleList, 然后在Payload Options中点击load加载密码字典
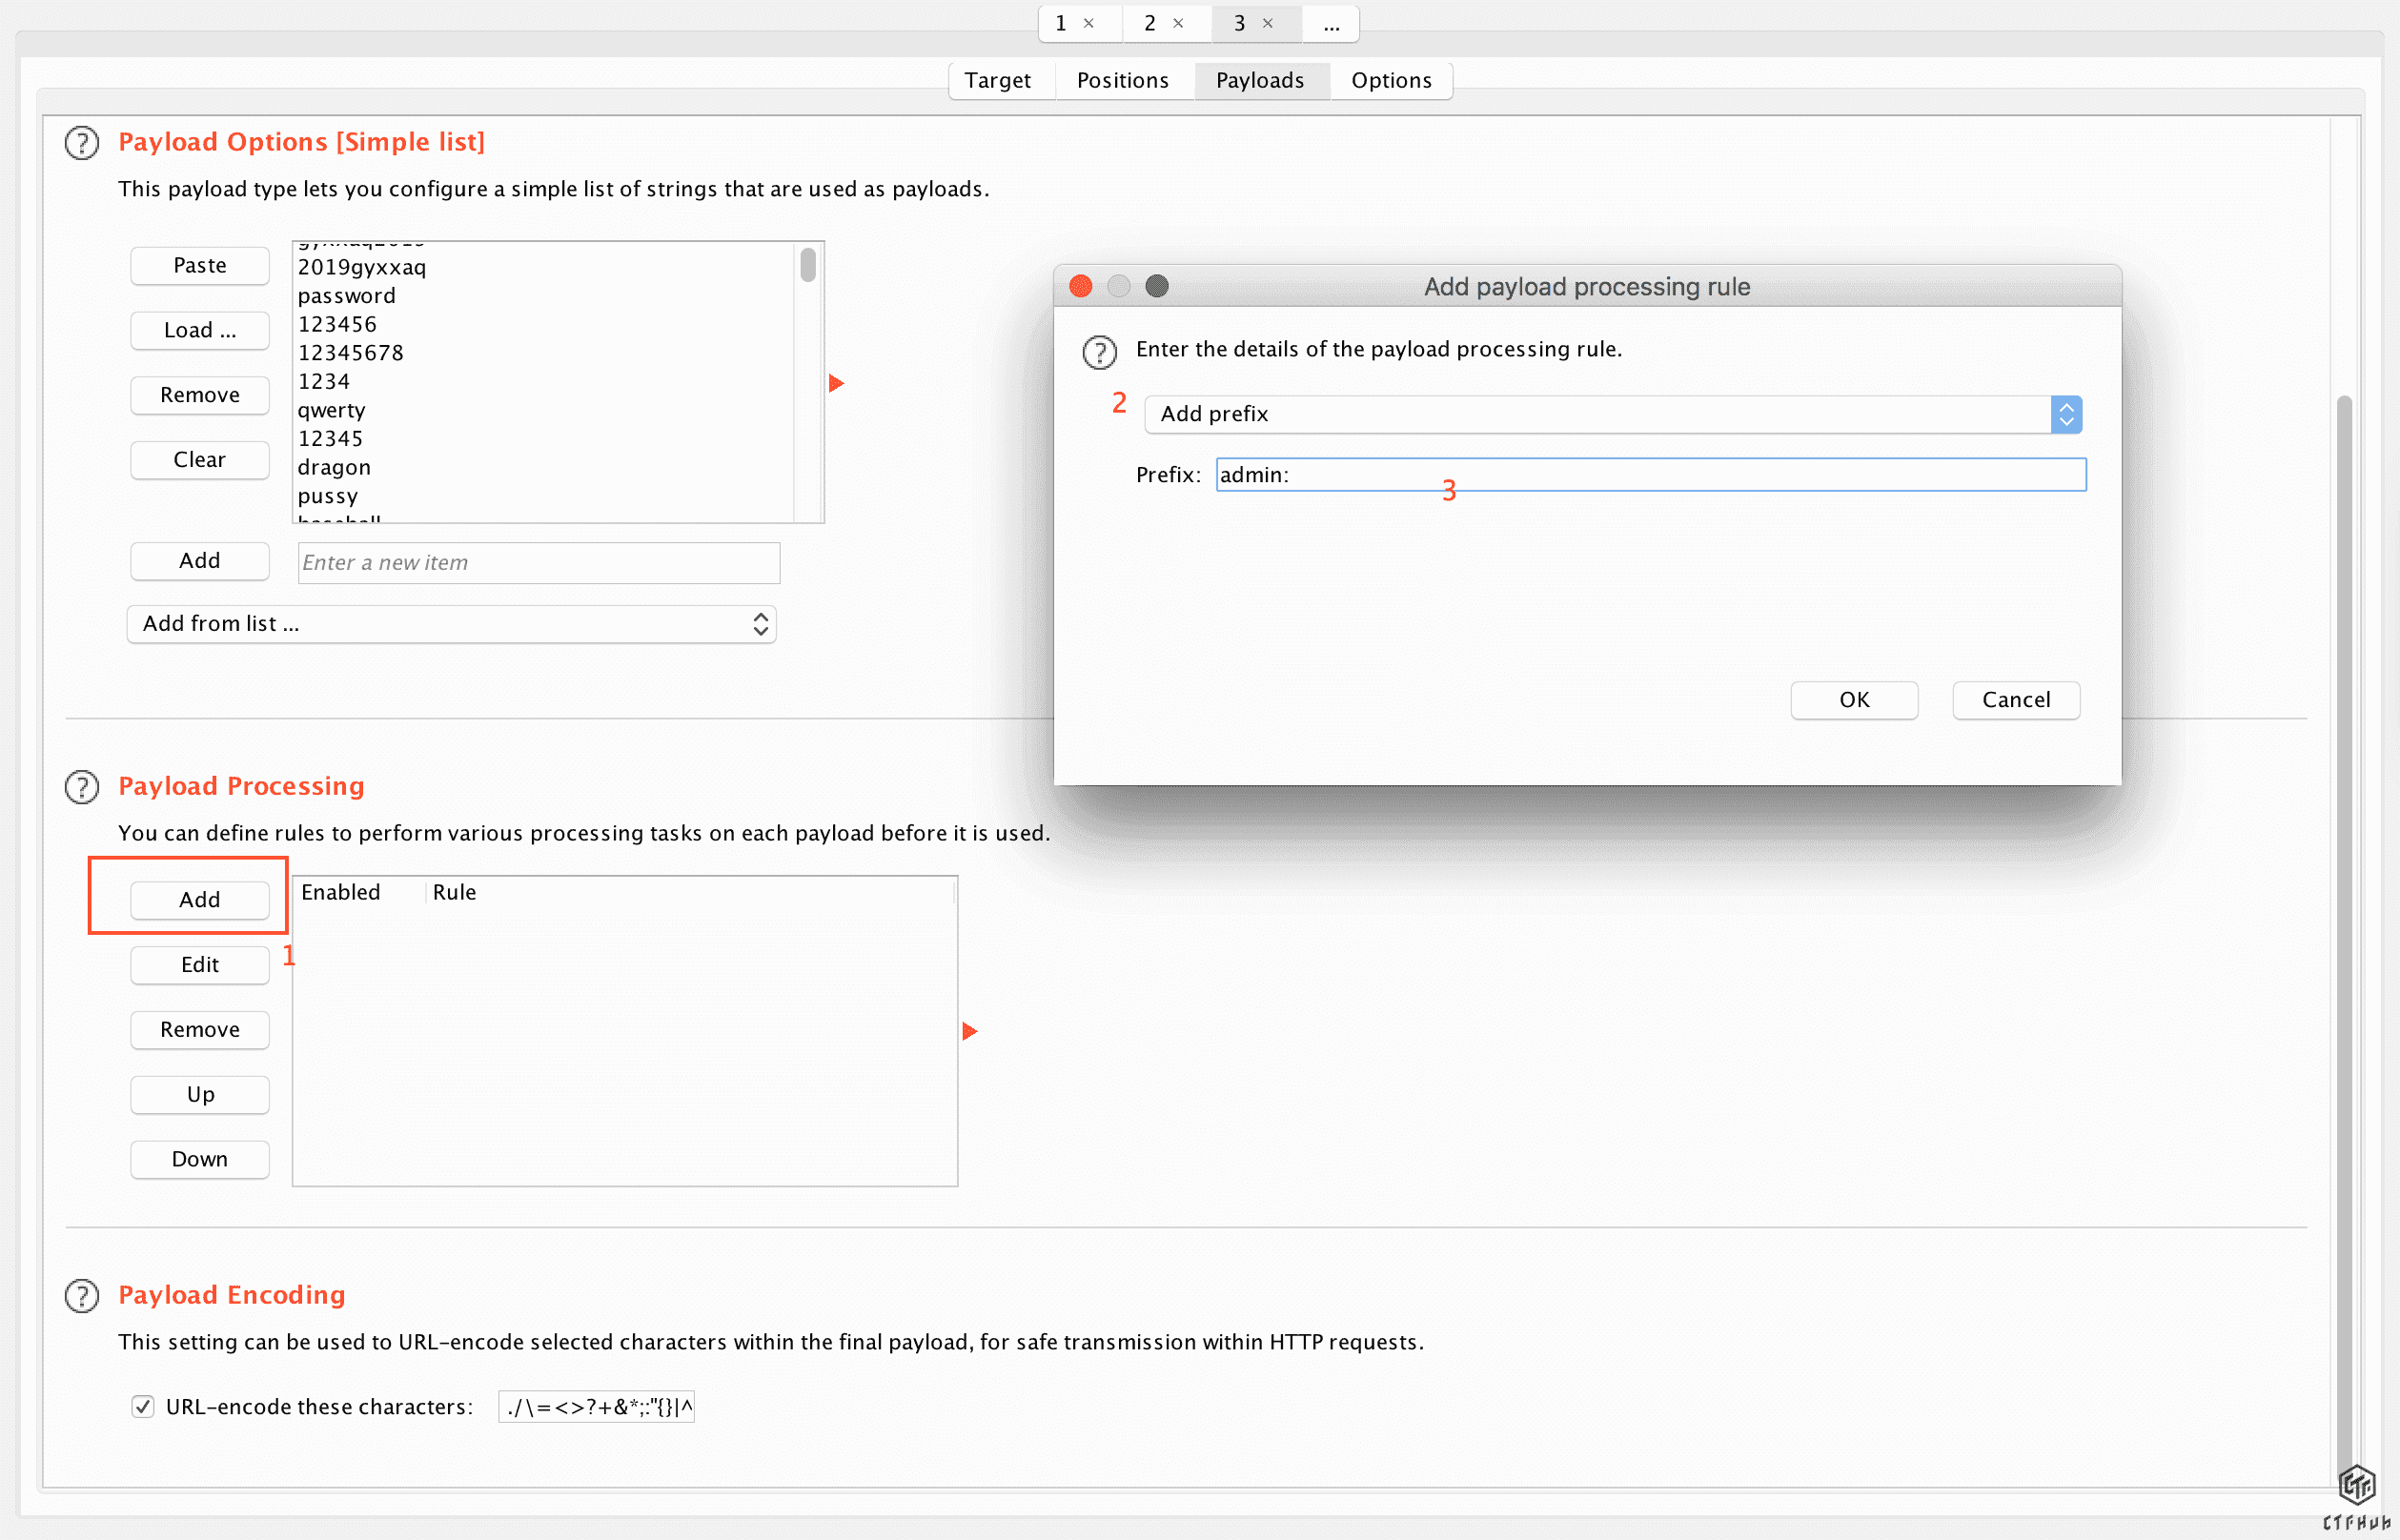
Payload Processing
->Add->Add Prefix(添加前缀)-> 输入admin:
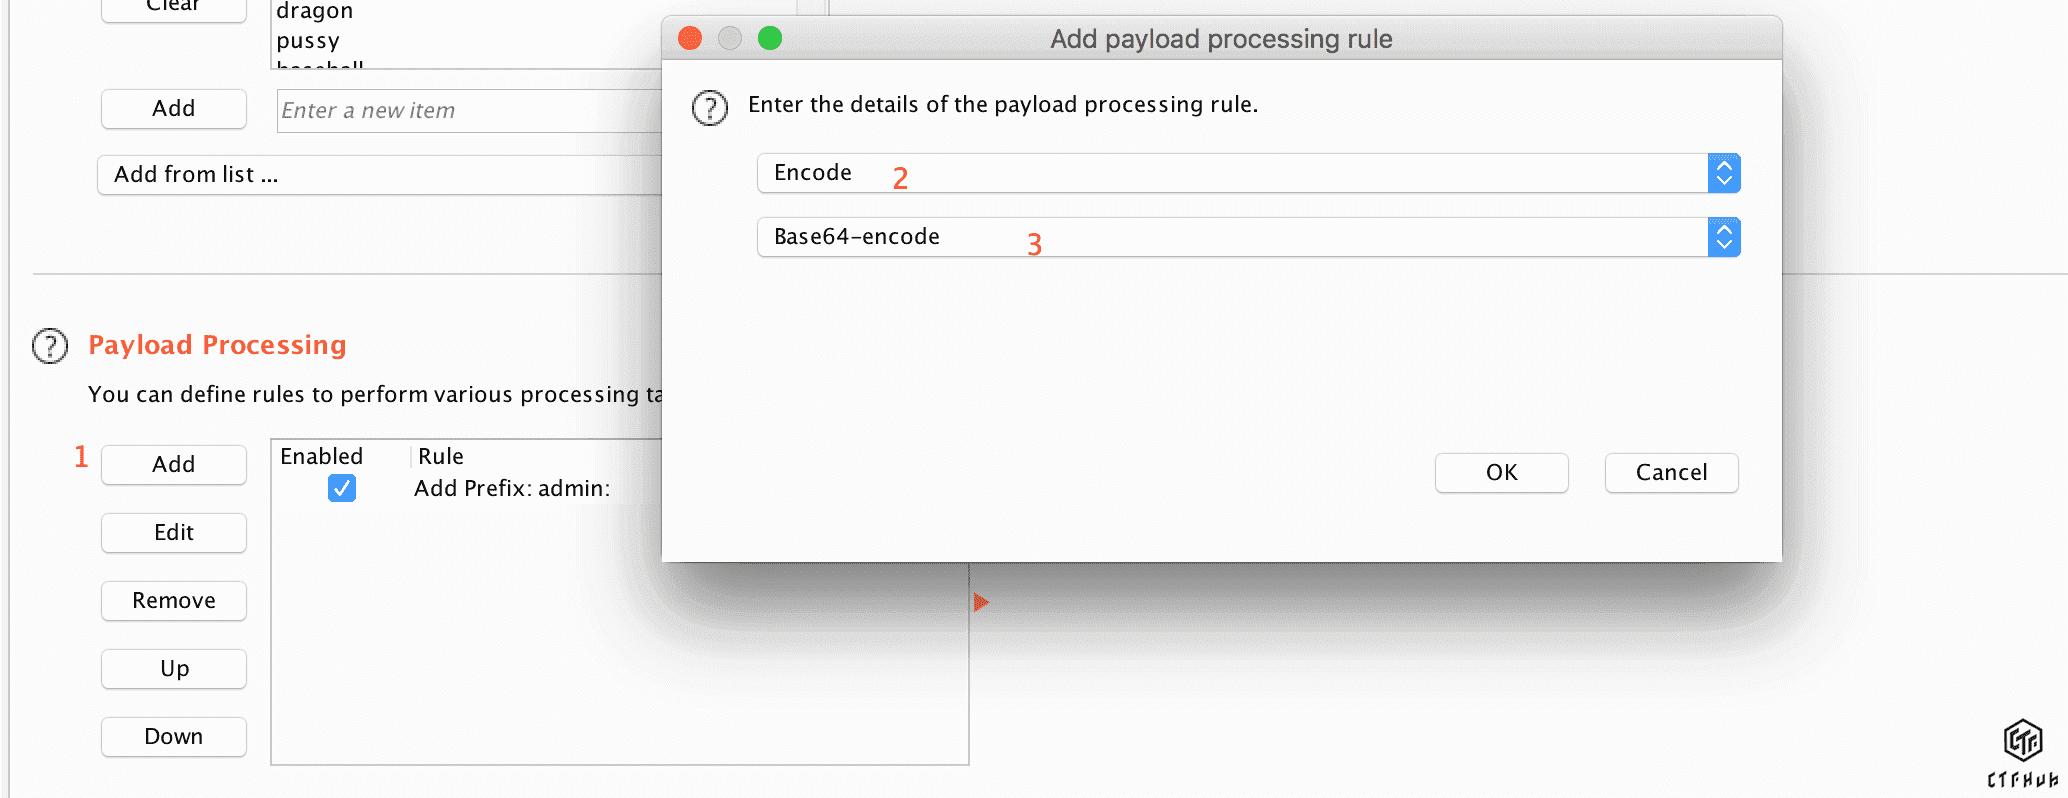
Payload Processing
->Add->Encode`(添加一个编码方式)-> 选择 Base64 Encode
Payload Encode
取消勾选的URL-encode, 不然你会看到 base64 之后的=会被转成%3d` ,你就算爆破到天荒地老也不会出来

Start Attack
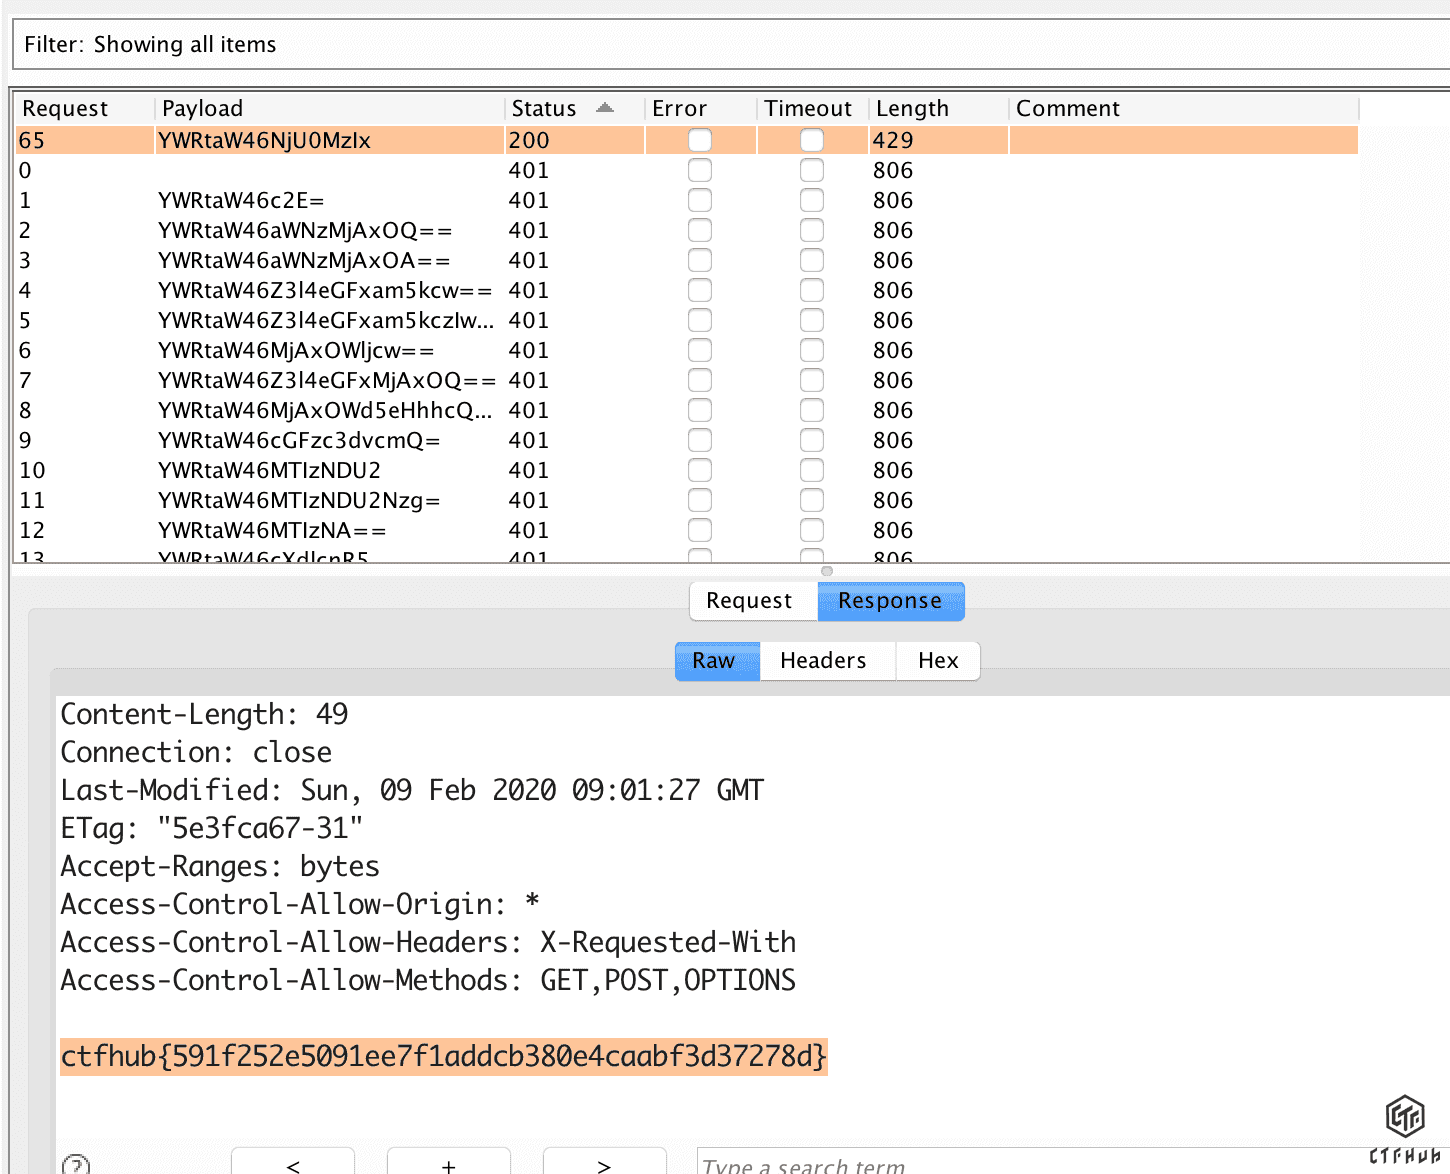
,然后按Status` 排序,看到状态码出现 200 的,即爆破成功

查看
Response得到 flag
网站源码
考点:网站源码下载
对常见的备份文件进行扫描,发现存在www.zip,下载该文件
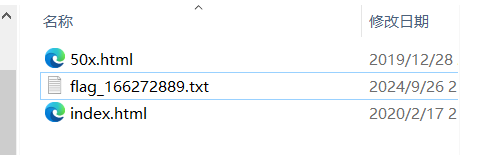
打开flag文件看看。

仔细看看文件名,在网站上访问该txt即可获得flag

bak文件泄露
考点:bak文件泄露
法一:直接.bak下载

法二:curl challenge-ce94238df43bef85.sandbox.ctfhub.com:10800/index.php.bak

vim缓存
考点:vim缓存

.DS_Store
考点:.DS_Store 是 Mac OS 保存文件夹的自定义属性的隐藏文件。通过.DS_Store可以知道这个目录里面所有文件的清单。
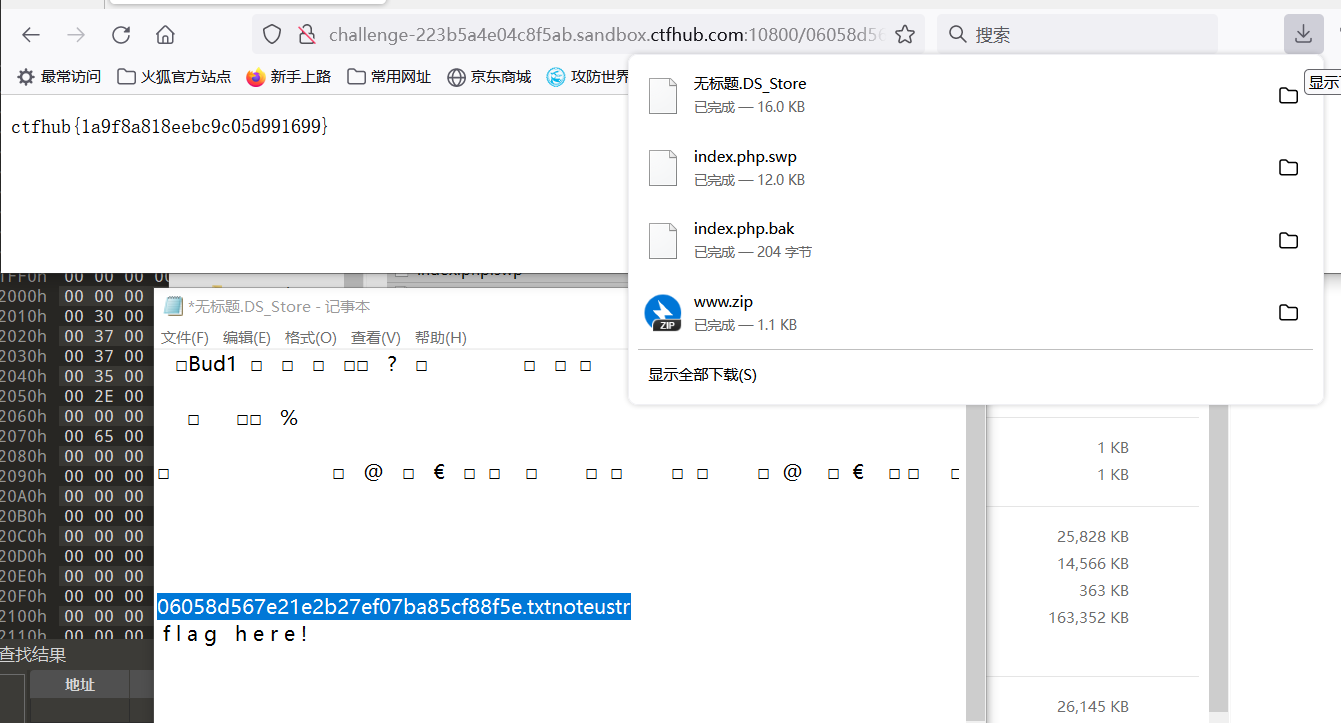
Git泄露
考点:stash
直接进行 git-dumper然后git log 查看日志
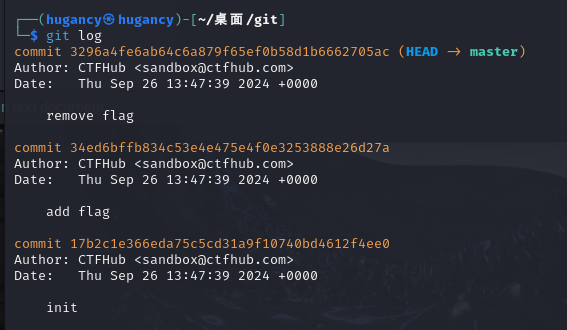
查看第二个日志,发现进行了改动。
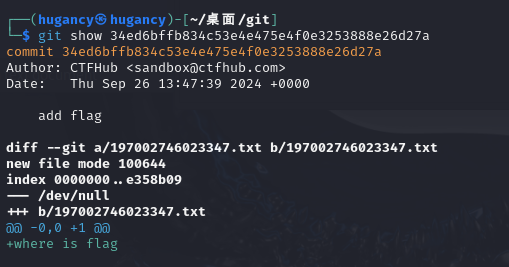
直接进行 git stash pop 从 git 栈中弹出来一个文件,这个文件的内容就是 flag