cups-browsed远程代码执行漏洞安全风险通告

今日,亚信安全CERT监控到安全社区研究人员发布安全通告,披露了cups-browsed 远程代码执行漏洞(CVE-2024-47176)。由于cups-browsed 服务在处理网络打印任务时,会绑定到 UDP 端口 631 上的 INADDR_ANY 地址,从而信任来自任何来源的数据包。这可能导致未经身份验证的远程攻击者通过发送特制数据包来利用此漏洞。

**亚信安全CERT建议客户将 CUPS 系统更新到可用的最新版本以解决漏洞。**如果不需要该服务,则应将其禁用并删除,或者阻止所有到 UDP 端口 631 的流量以降低潜在风险。

CUPS (通用Unix打印系统)是Fedora Core3中支持的打印系统,它主要是使用IPP(Internet Printing Protocol)来管理打印工作及队列。cups-browsered是一个开源的打印服务组件,它是CUPS的一部分,负责在本地网络上自动发现和添加打印机,使用mDNS协议来侦测网络上的打印设备,这样用户就无需手动配置即可使用网络打印机。

漏洞编号、类型、等级

  • CVE-2024-47176

  • 远程代码执行漏洞

  • 高危

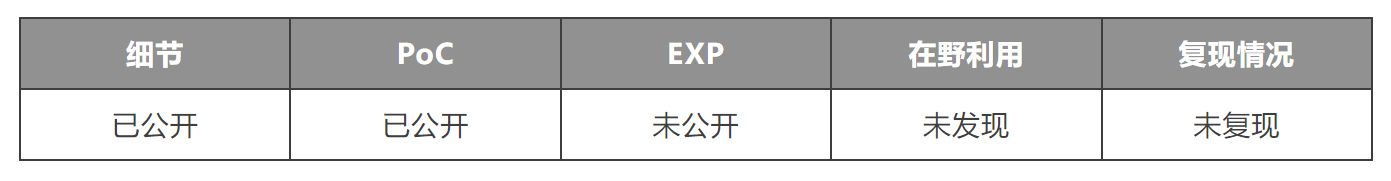
漏洞状态

受影响版本

  • Cups-browsered <= 2.0.1

修复建议

目前,官方还未发布相关修复公告,但是建议受影响的Unix系统更新到最新版本或者到官网查询具体补丁信息。

此外,在高可用性场景中,建议将 BrowseRemoteProtocols 指令值从默认的 "dnssd cups" 更改为 "none"。

相关推荐
CCIE-Yasuo3 小时前
网络安全-PHP基础3
安全·web安全·php
未来之窗软件服务5 小时前
API接口安全与合作商业秘密架构-东方仙盟
安全·架构·接口安全·仙盟创梦ide·东方仙盟·终端架构
HMS工业网络21 小时前
工业远程访问的五项安全部署原则
运维·服务器·安全
知白映川1 天前
一个不上传数据的工具,怎么知道自己有没有人用
安全·架构
山东科恩光电1 天前
安全地毯压敏传感技术在自动化产线与仓储区域的人员检测及联动停机防护方案
安全
如夏倾城1 天前
五大远程桌面协议:RDP、SSH、VNC/RFB、Citrix ICA/HDX 与 VMware Blast Extreme
运维·windows·网络协议·安全·自动化·ssh·远程工作
0xBADCODE1 天前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学
Flynt2 天前
Java4Shell 实测:EPYC 一跑就中招,关掉 Base64 硬件加速,1KB 解码慢 14 倍
java·安全·性能优化
地平线开发者2 天前
让 AI Agent 和 征程6 台架高效、稳定、安全地协作
算法·安全·自动驾驶
艾莉丝努力练剑2 天前
【AI大模型接入SDK】C++的SessionManager 线程安全
java·开发语言·前端·c++·人工智能·学习·安全