1. wireshark(windows上主要用到的流量分析工具)
下载安装,安装到本地(安装到虚拟机可能抓不到包)
1.1. 数据报文字段含义
source:源IP
destination:目的IP
protocol:协议类型
length:数据长度
info:数据内容(载荷)
1.2. 举例
抓取三次握手的数据报文,并分析每次握手的交互过程
1、制造三次握手的报文
2、筛选三次握手的报文
3、分析三次握手的报文
1.3. 三次握手分析
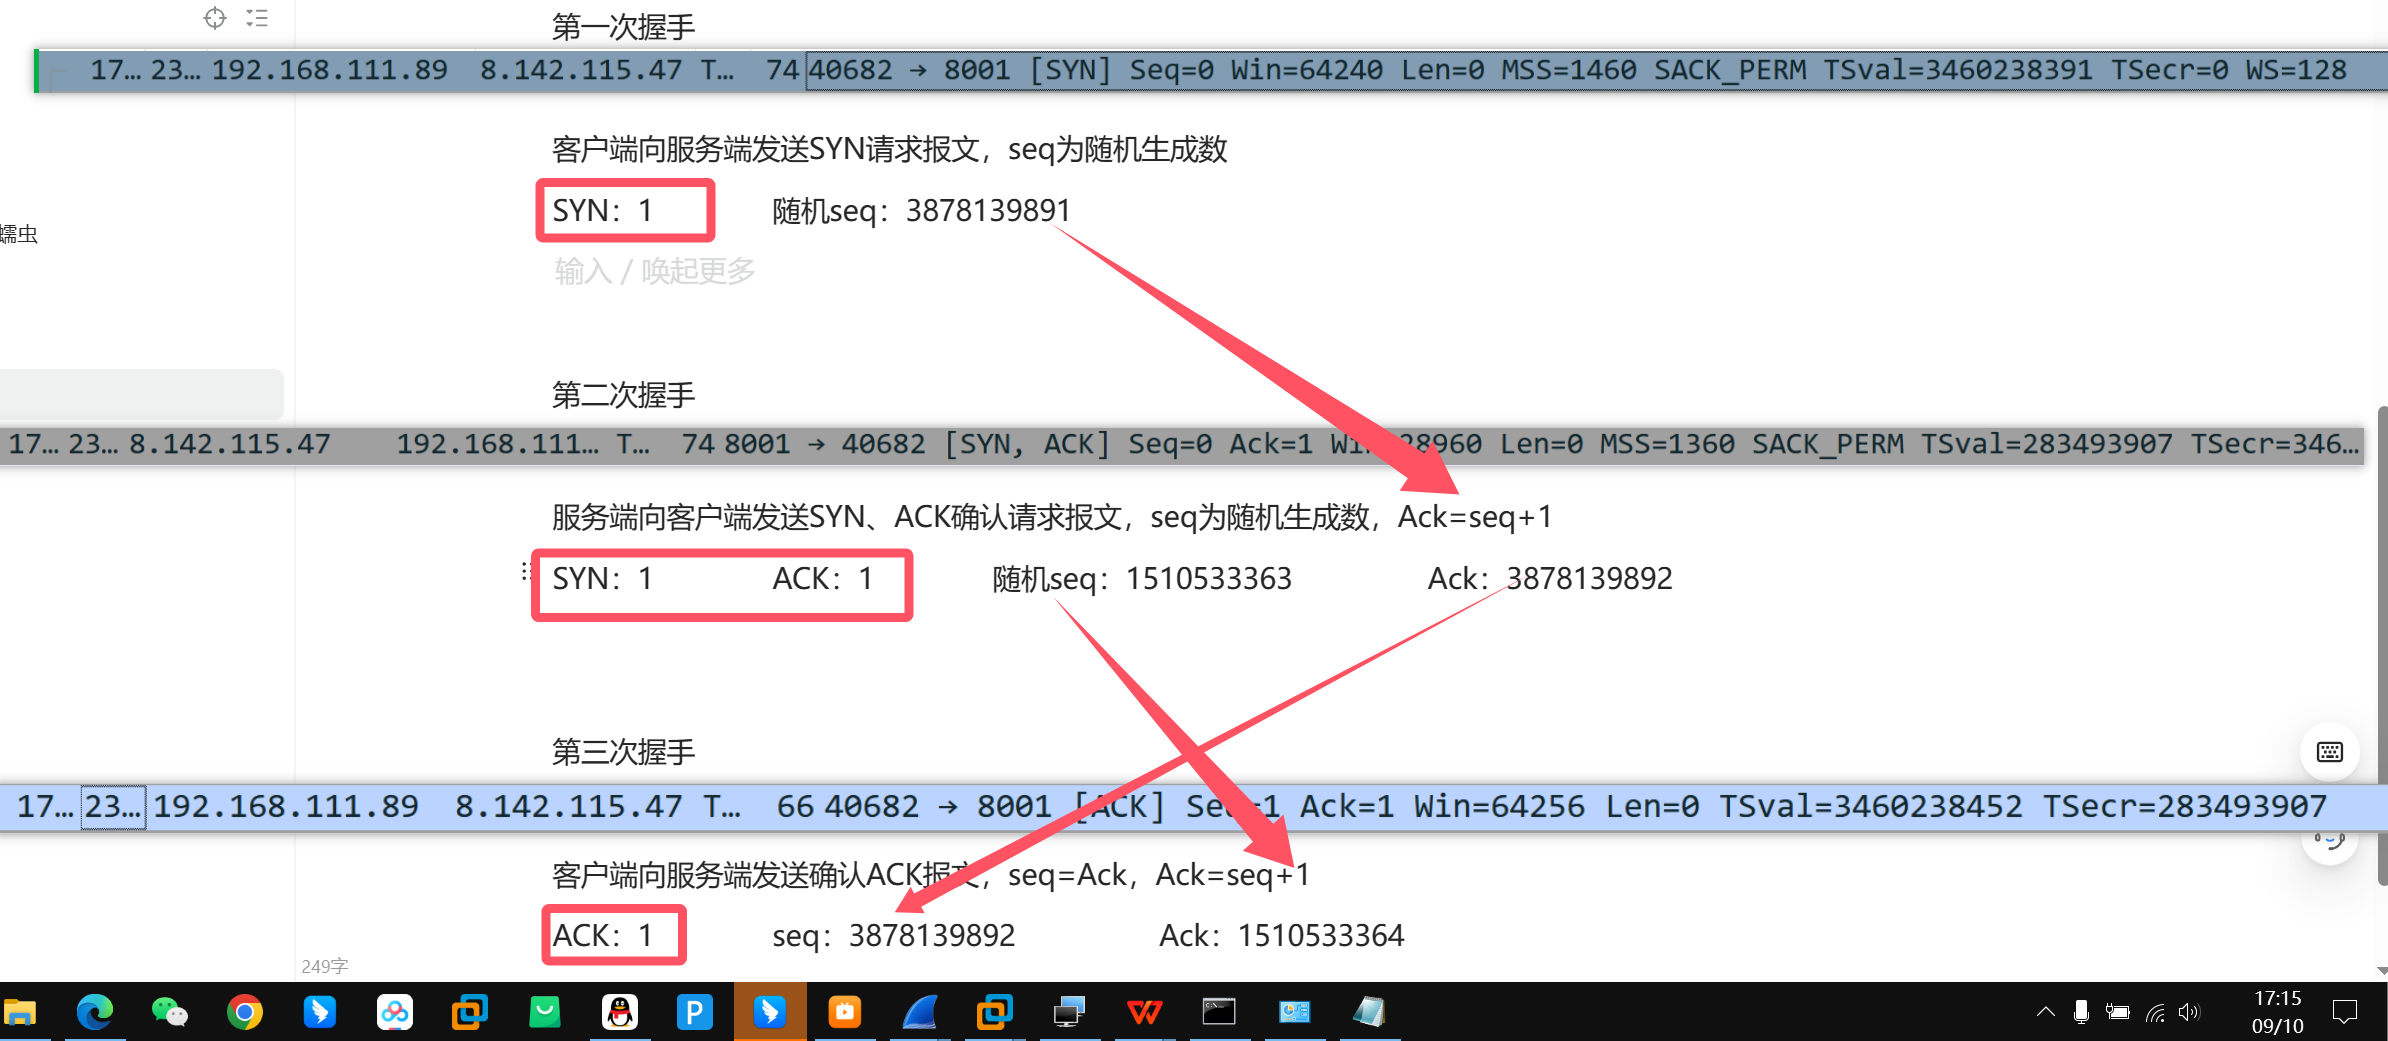
- 第一次握手
客户端向服务端发送SYN请求报文,seq为随机生成数
SYN:1 随机seq:3878139891
- 第二次握手
服务端向客户端发送SYN、ACK确认请求报文,seq为随机生成数,Ack=seq+1
SYN:1 ACK:1 随机seq:1510533363 Ack:3878139892
- 第三次握手
客户端向服务端发送确认ACK报文,seq=Ack,Ack=seq+1
ACK:1 seq:3878139892 Ack:1510533364
2. tcpdump(Linux中的流量抓取工具)
- 打开Centos
- 使用tcpdump --help去查看tcpdump的命令帮助信息(-i参数为选择网卡)
- 查看Centos的网卡信息(ifconfig,获取到可上网的网卡名称为ens33)
- 使用tcpdump -i ens33 命令抓取数据
- 创建一个存放数据流量的文件(touch test.pcapng)
- 抓取ens33网卡的1000条数据并存放到test.pcapng文件中(tcpdump -i ens33 -w test.pcapng -c 1000)
- 将数据文件导出到本地
- 用wireshark工具打开分析