tomcat 后台部署 war 包 getshell

1. tomcat 后台部署 war 包 getshell

首先进入该漏洞的文件目录
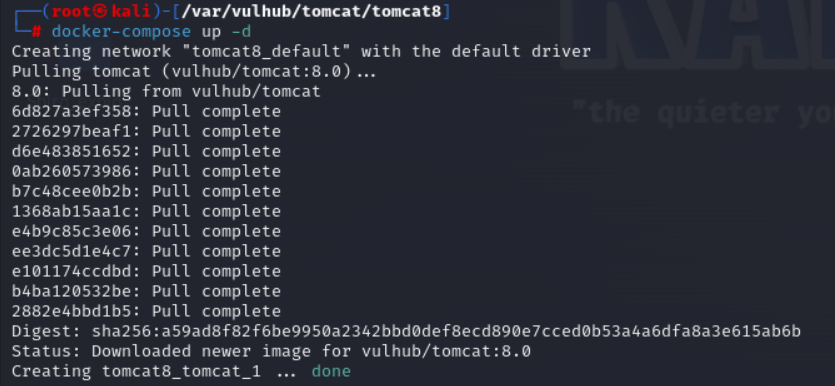
使用docker启动靶场环境
查看端口的开放情况

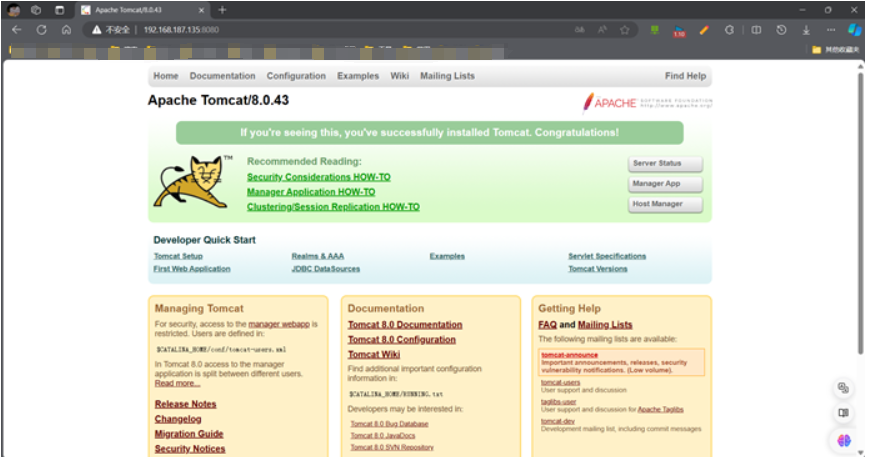
访问靶场:192.168.187.135:8080
访问靶机地址 http://192.168.187.135:8080/manager/html Tomcat 默认页面登录管理就在 manager/html 下,使用弱口令 tomcat/tomcat 直接登录到后台
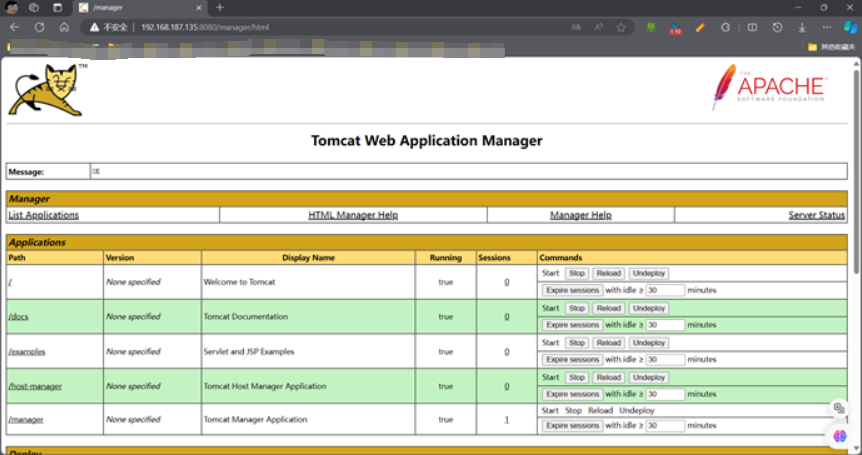
找到上传 war 包的上传点
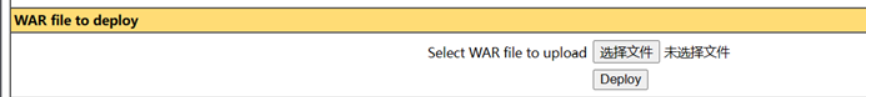
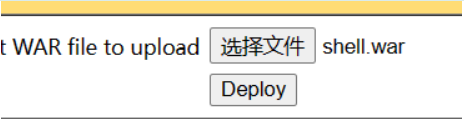
上传部署制作好的 war 包
上传后可以进入看到上传的war包
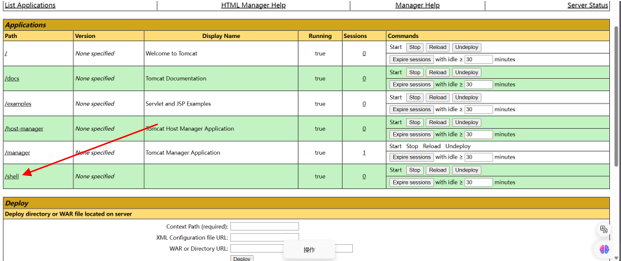
由于自动解压后是一个文件夹,所以木马的位置应是shell_uni/shell_uni.jsp
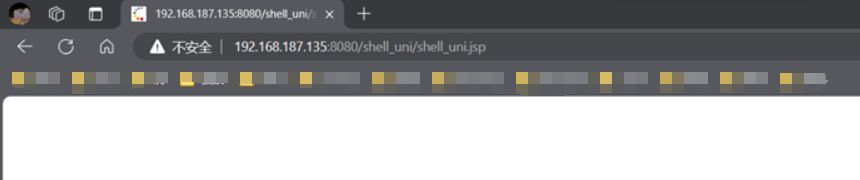
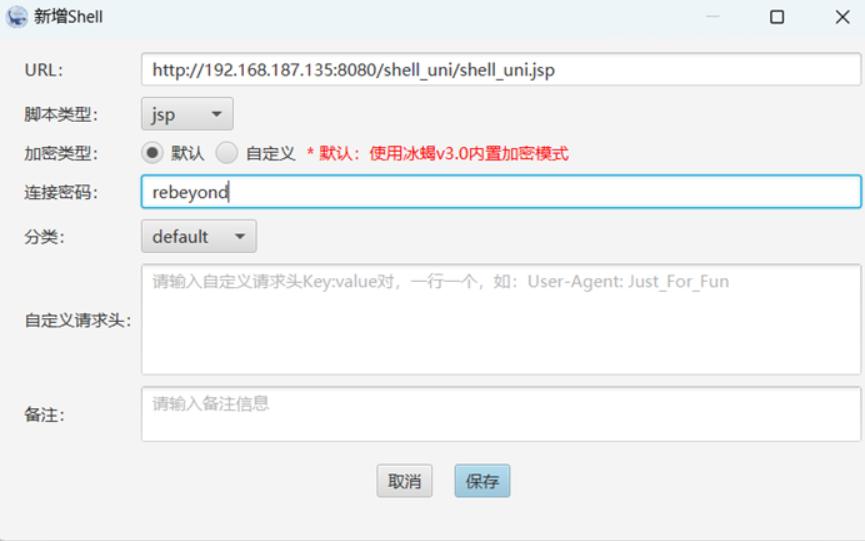
使用冰蝎尝试连接
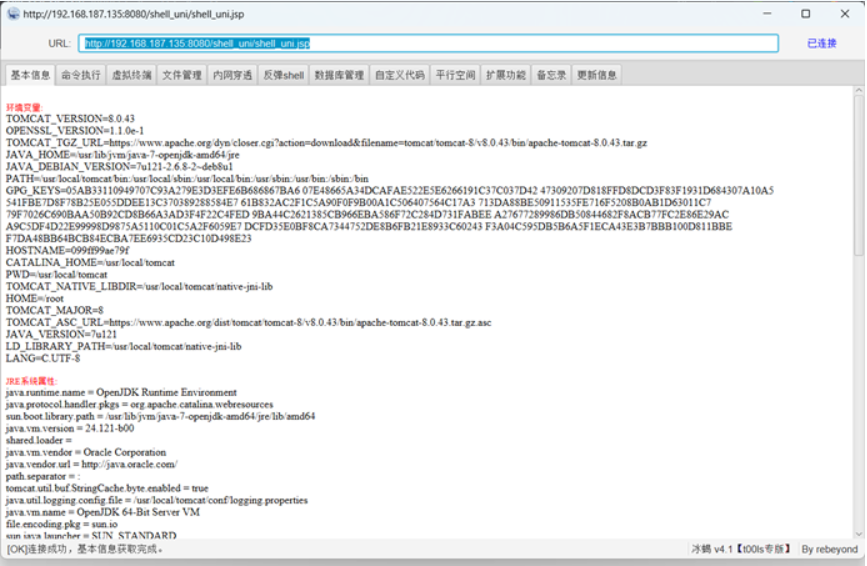
连接成功
相关推荐
m0_715674432 小时前
可视化易用·低误报率·跨区域部署:知源-AI数据分类分级系统在金融行业的落地实践
网络·安全·网络安全
国科安芯2 小时前
四重证据,一条逻辑链:商业航天级微控制器MCU抗辐射验证方法学综述——以国科安芯AS32S601为例
人工智能·单片机·嵌入式硬件·mcu·安全·抗辐射
dk_tjy3 小时前
AI驱动的自动化攻击背景下:企业端点安全体系的技术架构与建设路径
网络·人工智能·安全·自动化·终端安全管理·数据防泄漏
曹牧3 小时前
C#:空合并运算符
java·前端·数据库
布吉岛的石头3 小时前
Java 程序员第 50 阶段2:预训练的目标函数:自回归语言建模本质
java·开发语言·人工智能·深度学习·回归·transformer
golang学习记3 小时前
IDEA 2026年的玩法已经完全不同
java·ide·intellij-idea
紧跟先前的步伐4 小时前
Go AI Agent 实战 05|Temperature 与生成参数:让模型输出可控
java·人工智能·golang
金銀銅鐵4 小时前
[Java] 展示添加元素时 ArrayList 的内部变化
java·后端·ai编程
斌糖雪梨4 小时前
spring auth 核心流程详解
java·后端·spring
文丑颜不良啊6 小时前
LeetCode201~225题目解析
java·leetcode