CTFHub技能树-密码口令wp

引言

仅开放如下关卡

弱口令

通常认为容易被别人(他们有可能对你很了解)猜测到或被破解工具破解的口令均为弱口令。

打开环境,是如下界面,尝试一些弱口令密码无果
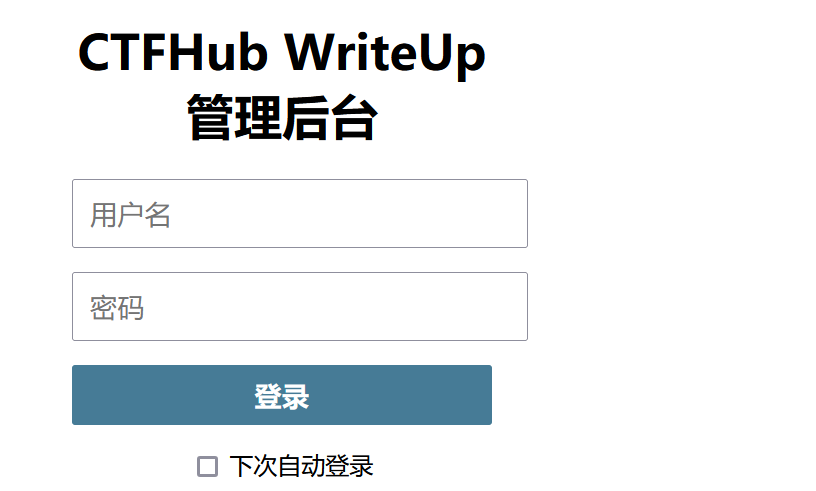
利用burpsuite抓包,然后爆破,发送到爆破模块

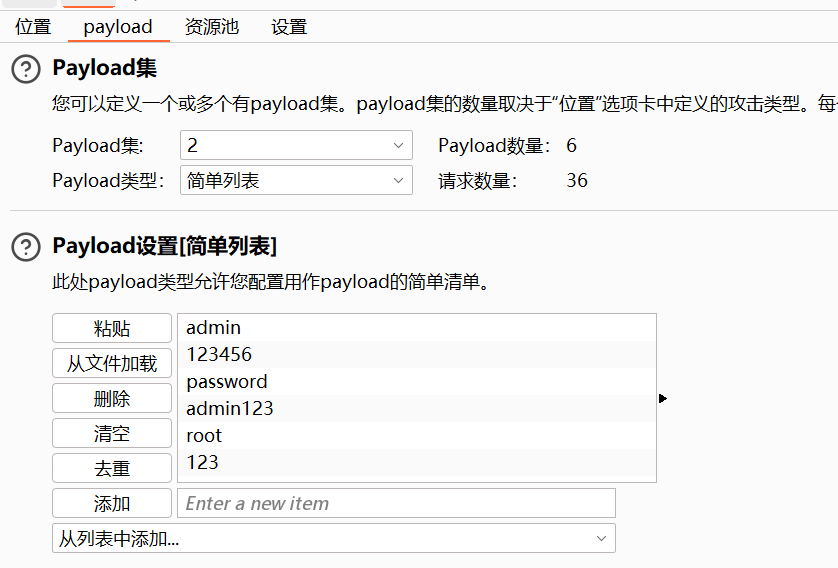
添加变量和密码字典,然后爆破
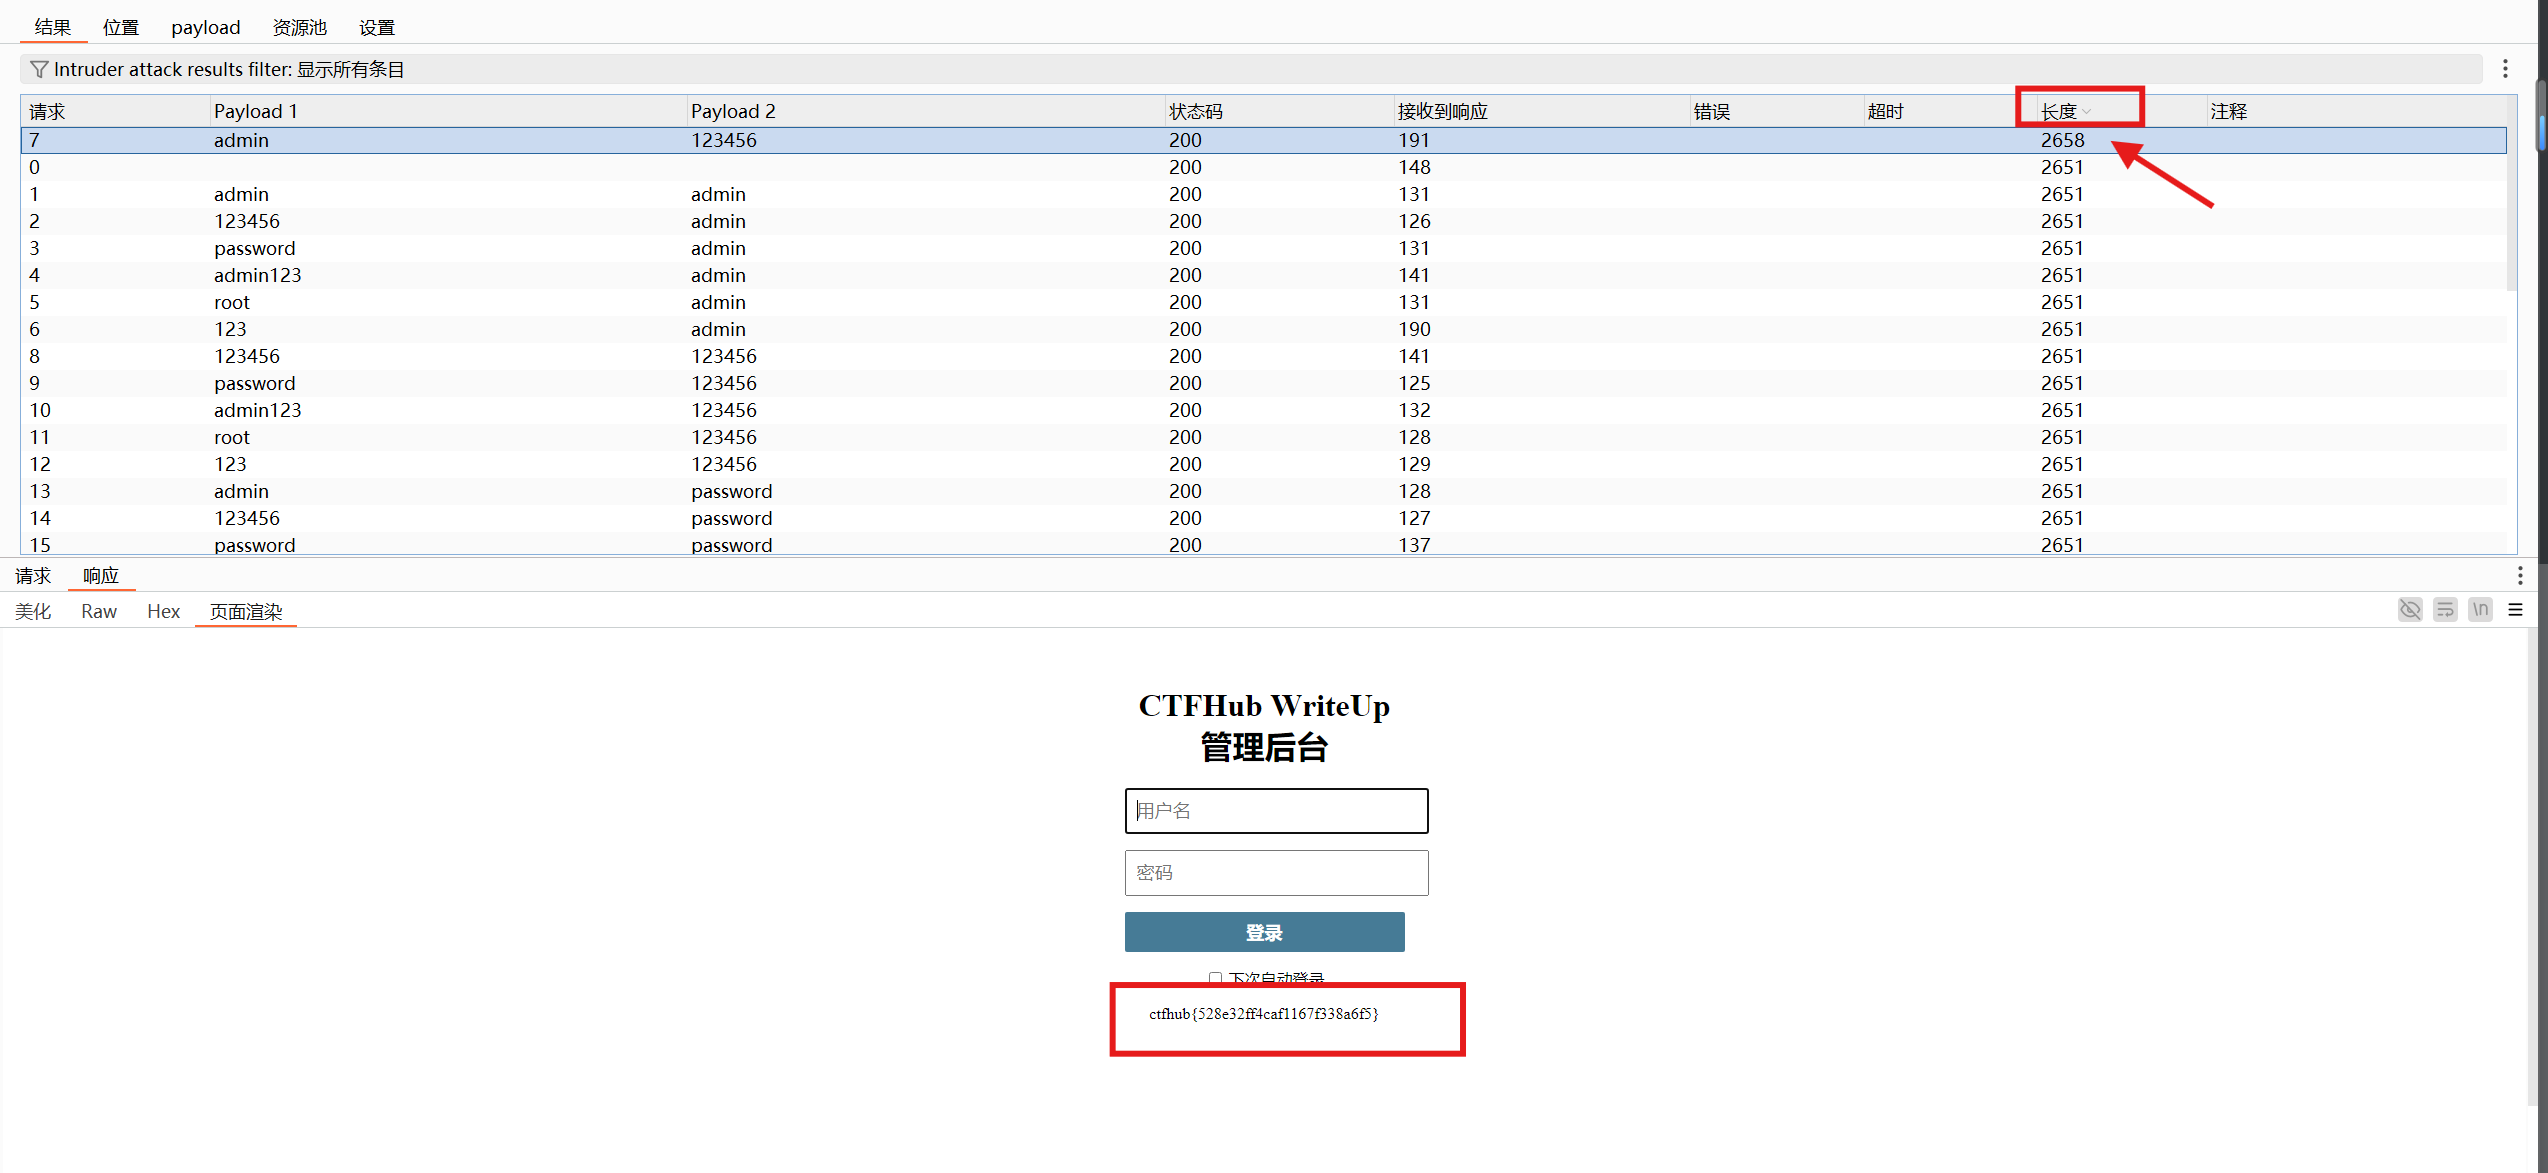
爆破成功
默认口令

打开环境,是一个邮件网关系统
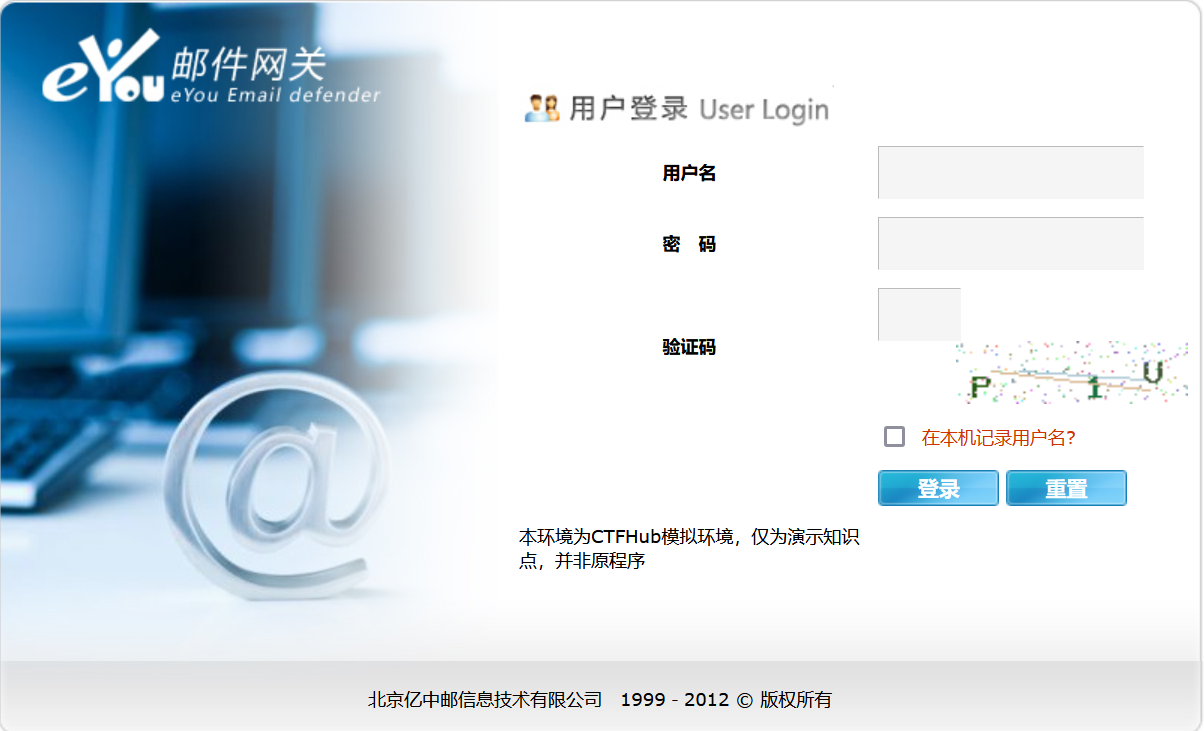
由于附带验证码不好爆破,结合题目 尝试在互联网搜索亿邮邮件网关设备有没有默认账号密码

找的如下一篇文章:https://www.cnblogs.com/scivous/p/14041571.html
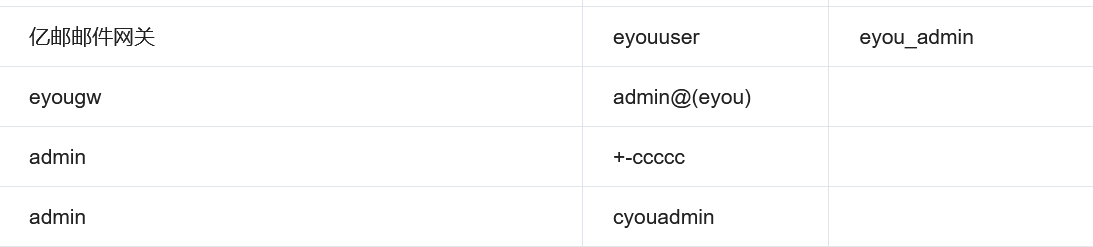
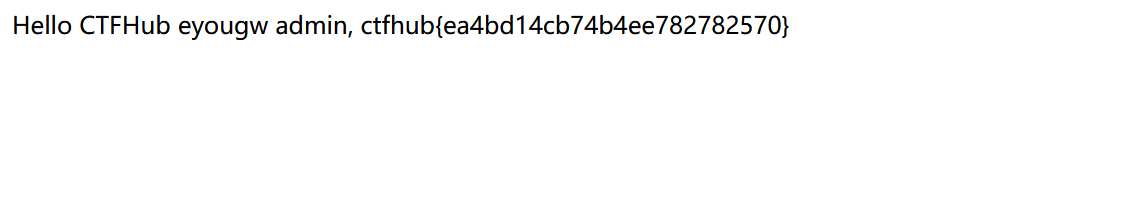
逐个尝试,第二组即是正确的账号密码,得到flag
相关推荐
QZ166560951598 小时前
金融数据流转监测排行:从看见到拦截的距离
网络·安全·网络安全·金融
看着博客敲代码9 小时前
WorkBuddy 接上 Kali MCP 做自动化渗透:信息收集到初步验证的落地记录
linux·人工智能·安全·网络安全·自动化
学逆向的11 小时前
C 突破编译器限制
c语言·开发语言·网络安全
看着博客敲代码14 小时前
Nmap NSE 资产指纹识别:从脚本输出到资产清单
安全·网络安全·自动化
m0_7156744315 小时前
金融数据流转监测排行:从看见到拦截的距离
大数据·网络·安全·网络安全·金融
学逆向的15 小时前
C 控制台指令
c语言·开发语言·网络安全
Fnetlink116 小时前
Fnet 云网安 261012
安全·web安全·网络安全
m0_5474866617 小时前
《网络与信息安全》全套PPT课件2026
网络·网络安全
Sayai17 小时前
Hadoop 集群安全加固实战:YARN 未授权访问漏洞修复,firewalld 白名单 + Nginx 反向代理 Basic Auth 全流程
运维·hadoop·nginx·安全·网络安全
白帽攻防录18 小时前
SRC 挖洞:Android 蓝牙预认证 RCE 深度复盘,CVE-2026-55330 怎么在蓝牙范围内零交互攻破手机
android·网络安全·智能手机·src漏洞挖掘