Jsmoke-一款强大的js检测工具,浏览器部署即用,使用方便且高效

Jsmoke 🚬🚬 by Yn8rt

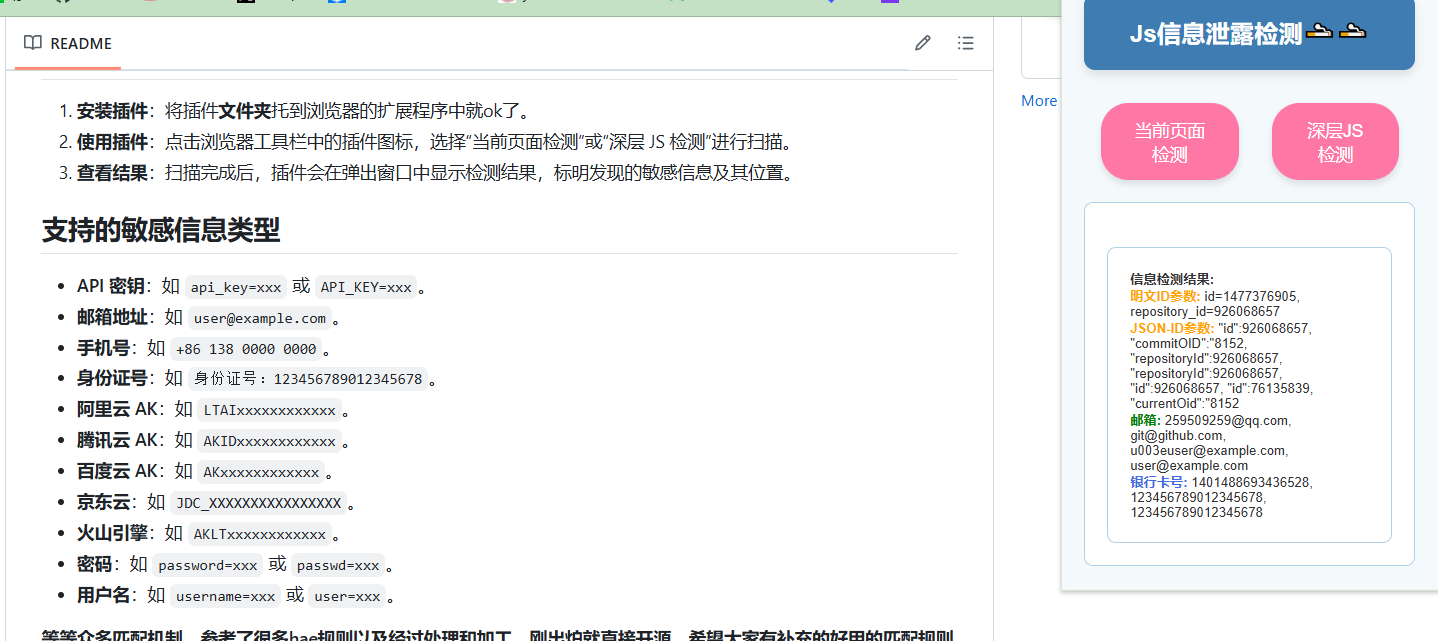
​ 该插件由 Yn8rt师傅 开发,插件可以理解为主动版的hae和apifinder,因为其中的大多数规则我都引用了,当你认为当前页面,以及其调用的js文件存在敏感信息的时候,可以用它来帮你打开突破口,速度很快,非常方便,也比较直观,该插件用于检测网页中的敏感信息泄露,包括但不限于 API 密钥、邮箱、手机号等。通过对当前页面的 HTML 和 JavaScript 文件进行扫描,帮助开发者及时发现潜在的安全隐患。

使用方式

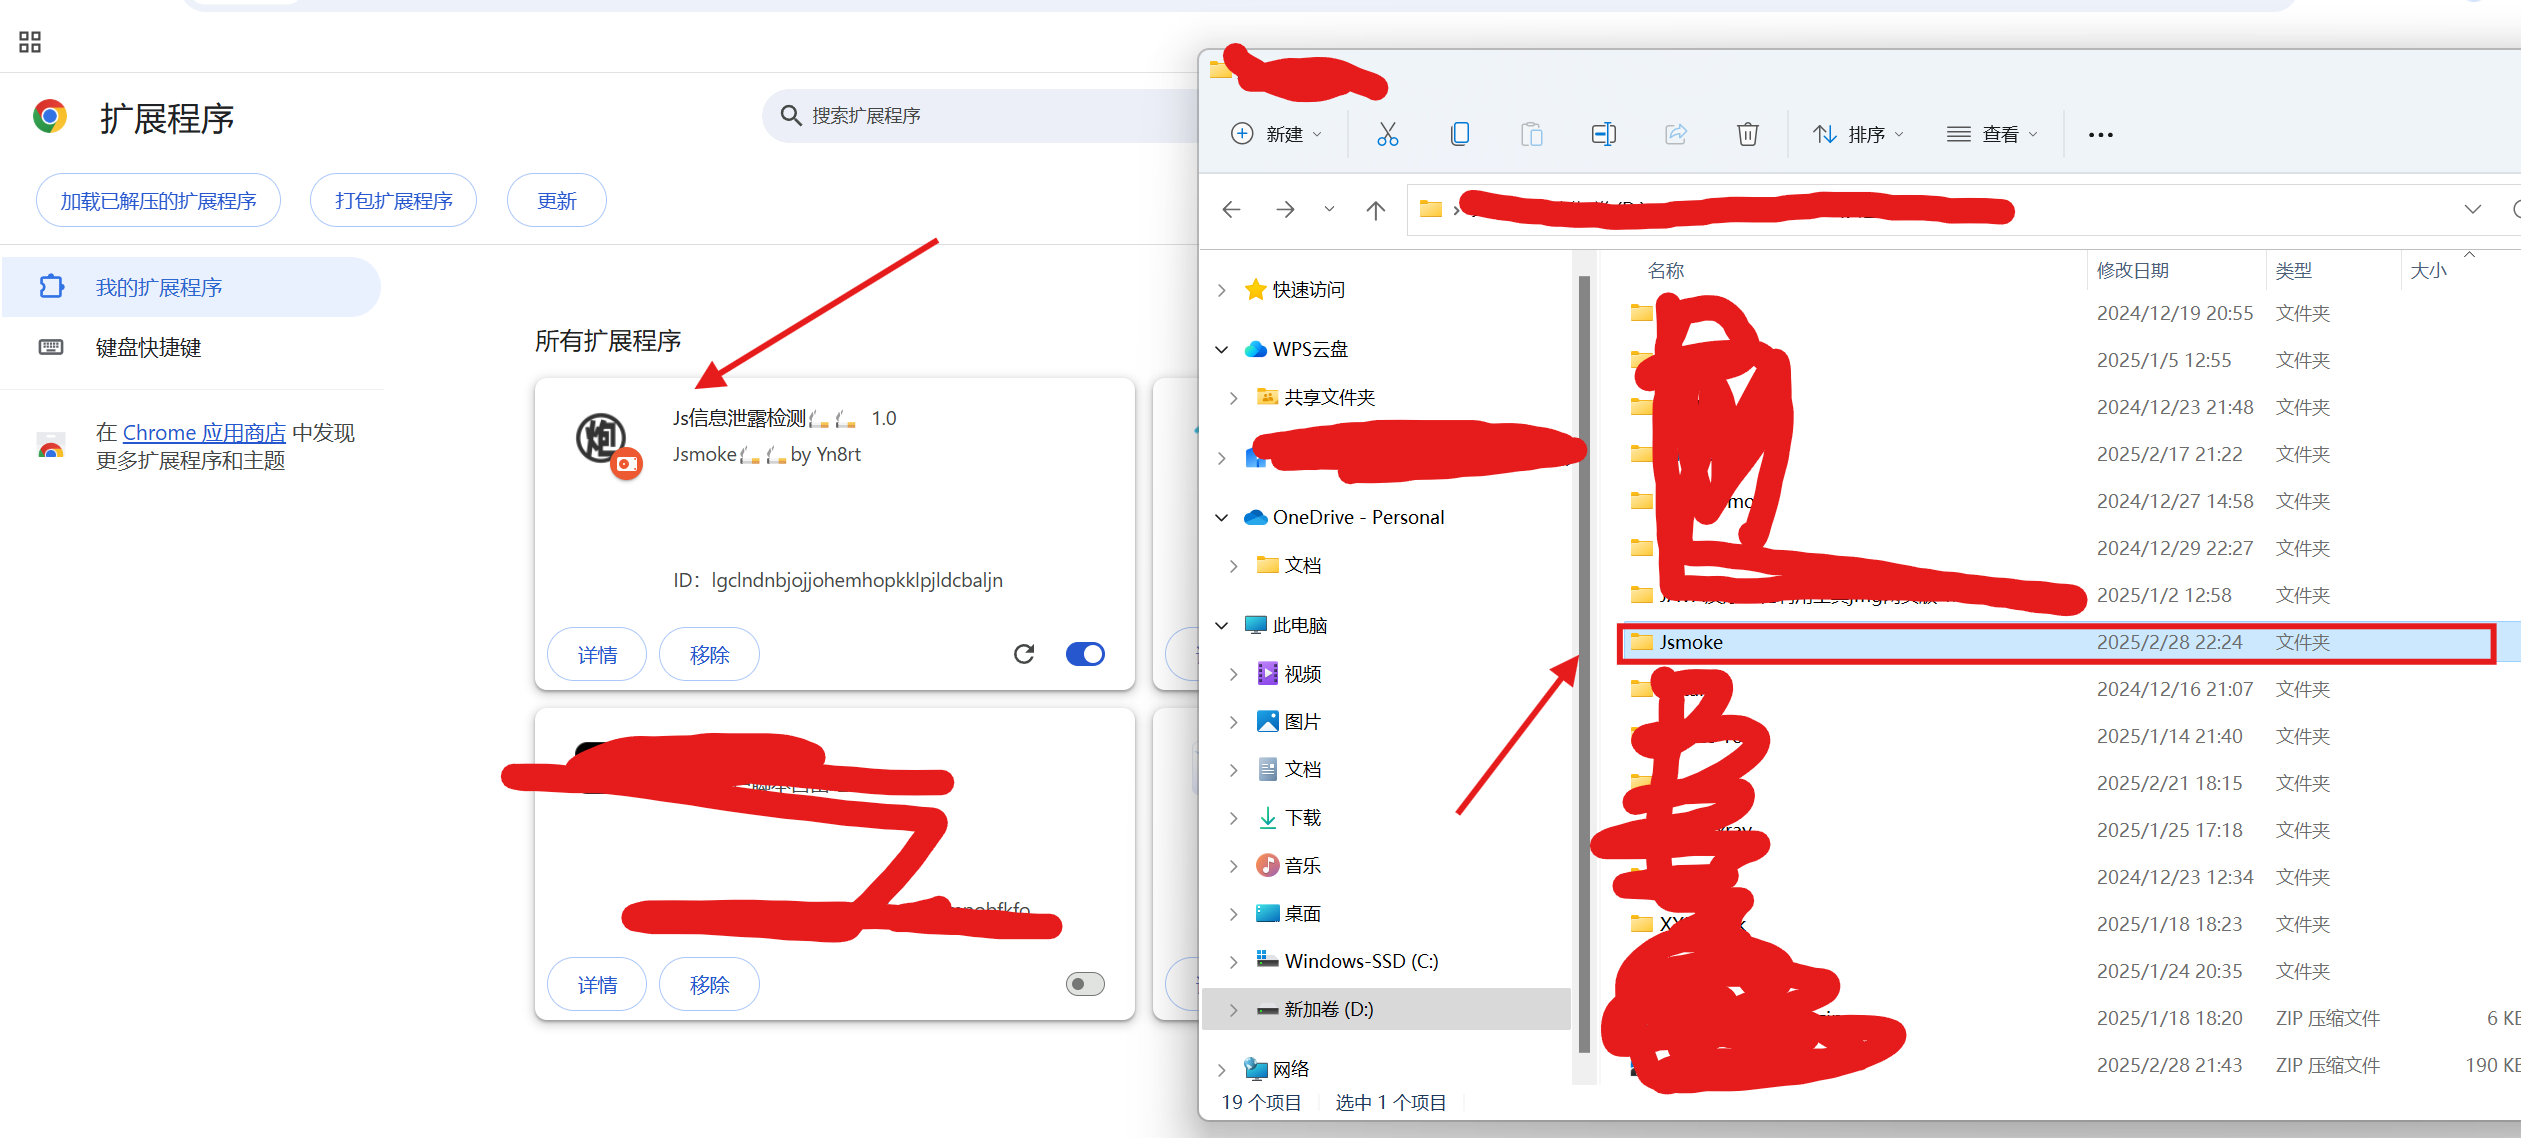
先解压下载的压缩包

然后将该文件夹拖入谷歌浏览器中即可
界面预览

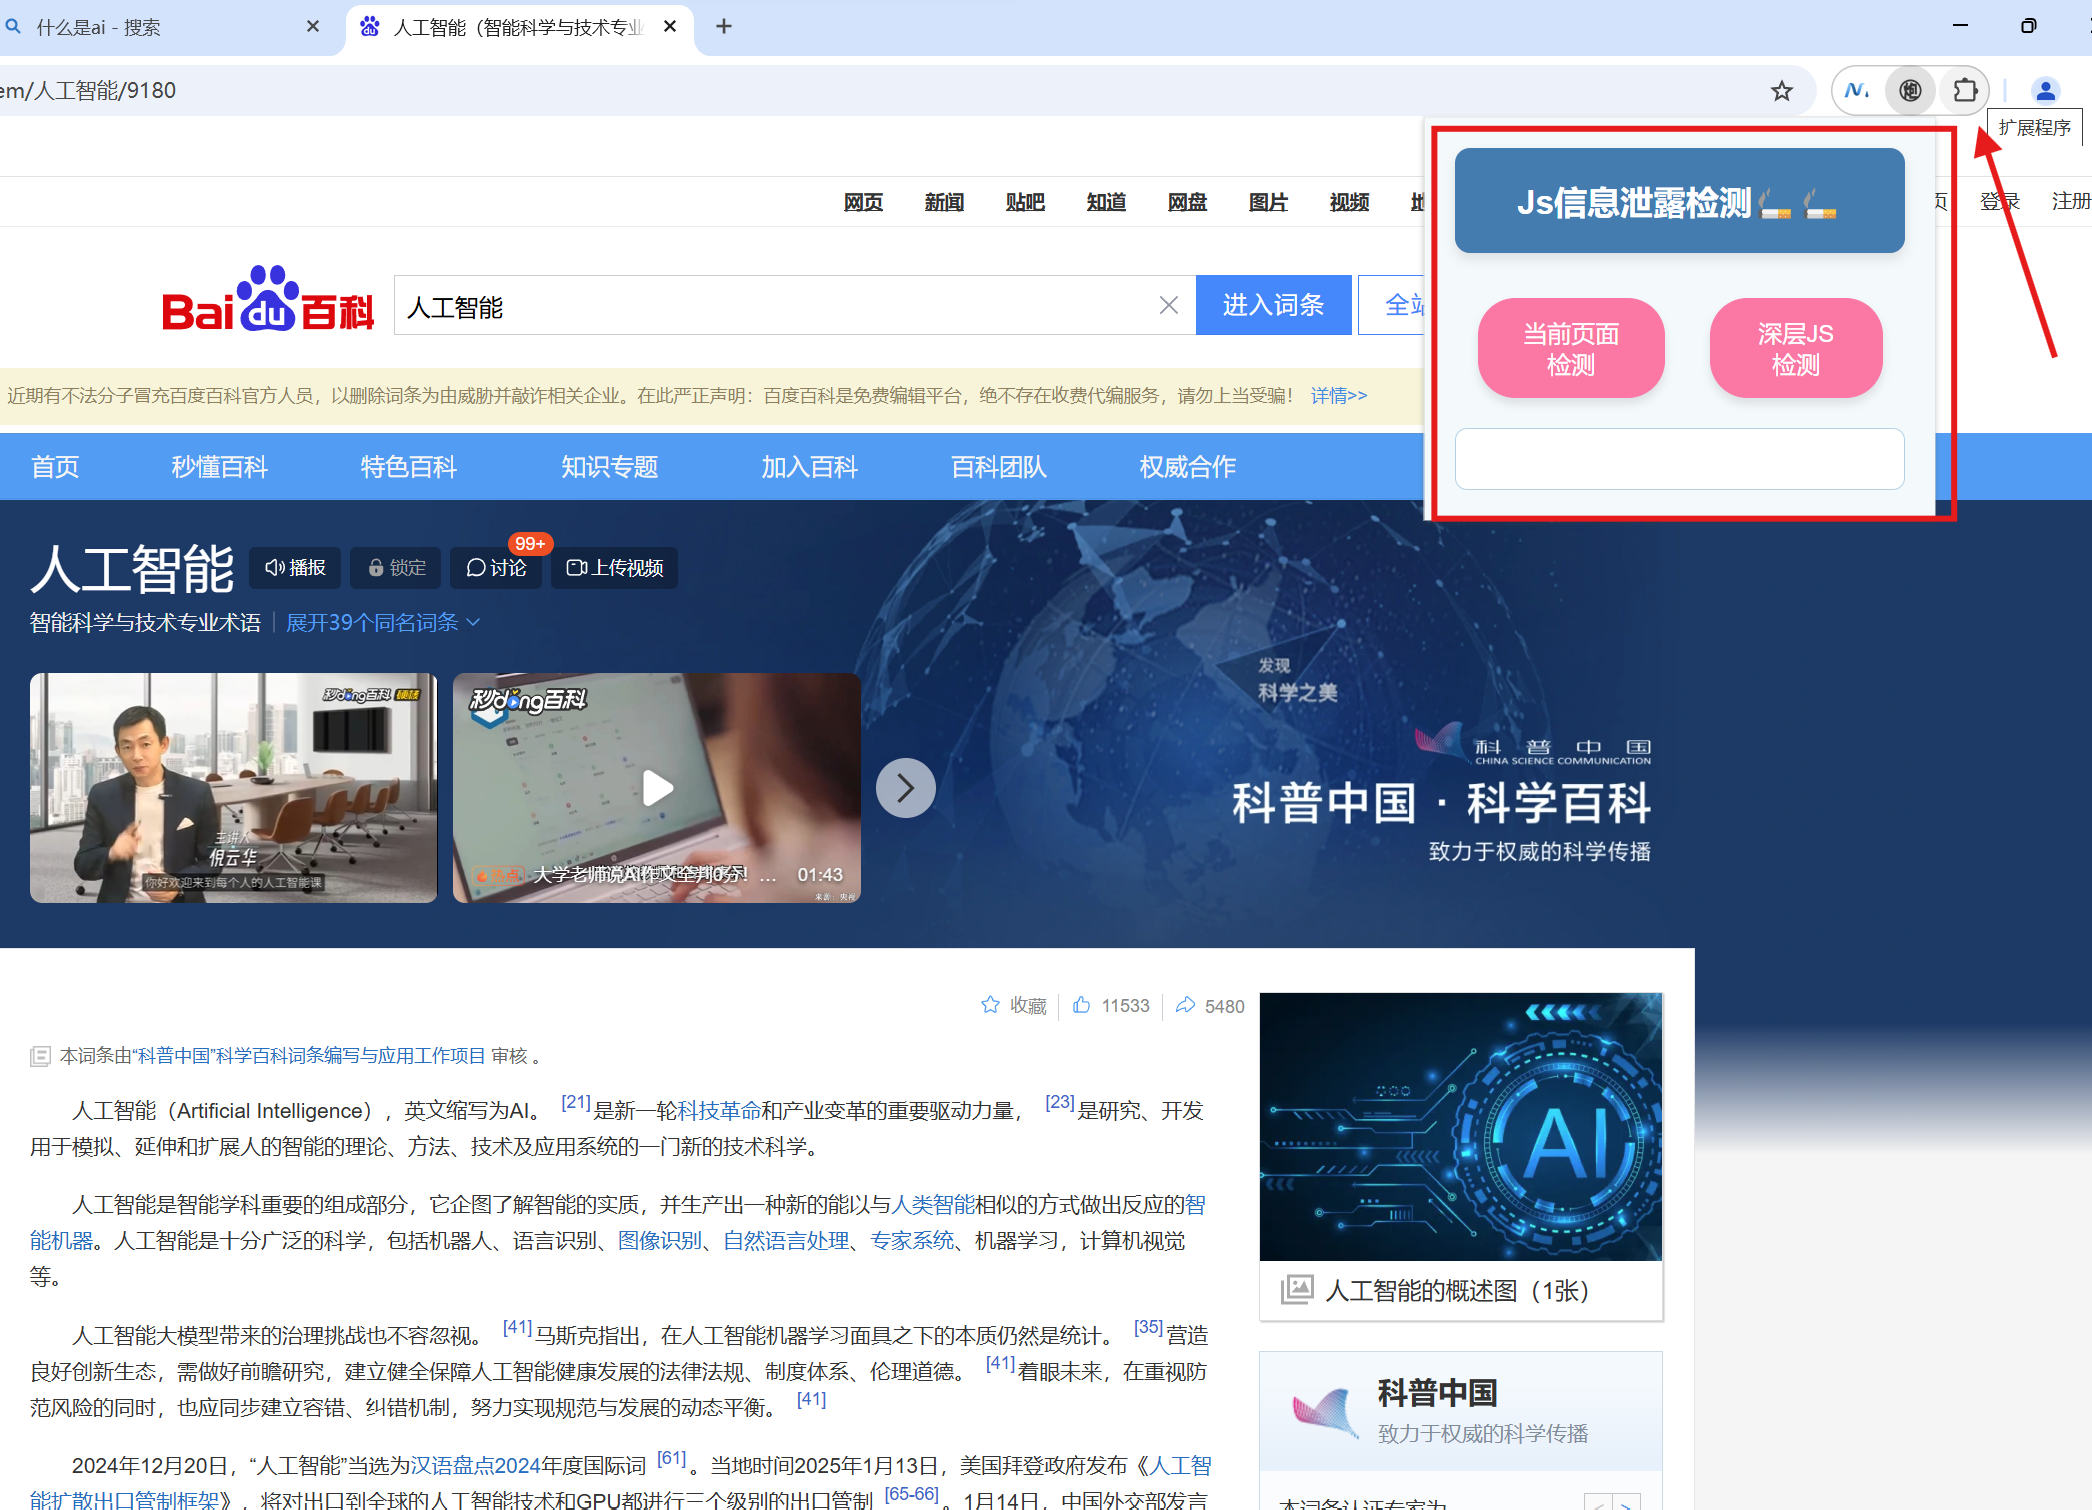
在访问某界面使用时打开插件,然后可以选择两中检测方式
​

当前页面检测:

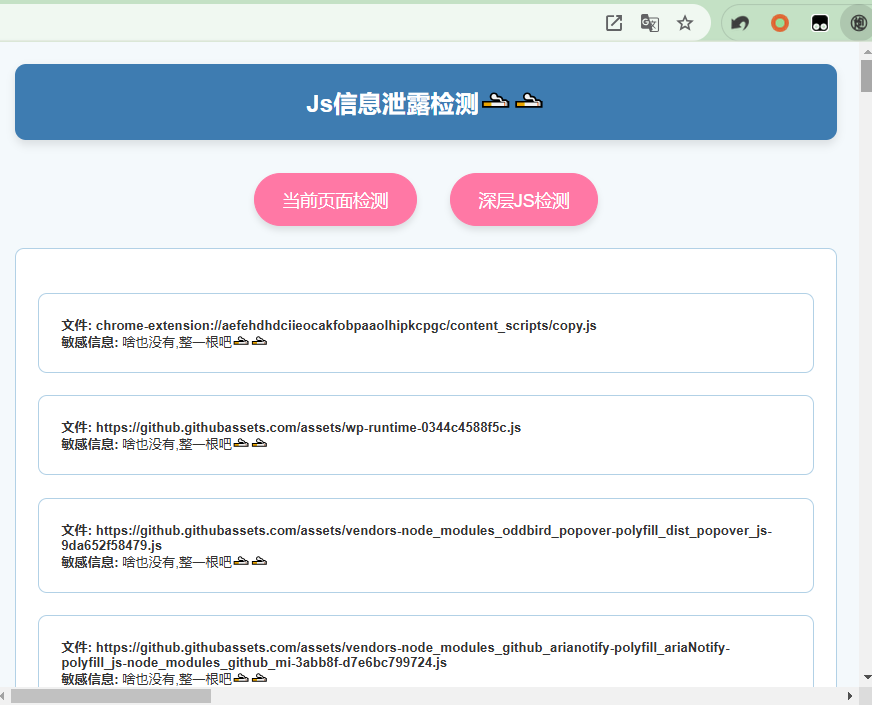
深层js检测:

功能特性

  • 当前页面检测:扫描当前页面的 HTML 内容,检测是否存在敏感信息泄露。

  • 深层 JS 检测:分析页面引入的 JavaScript 文件,查找可能的敏感信息泄露。

支持的敏感信息类型

  • API 密钥 :如 api_key=xxx 或 API_KEY=xxx。
  • 邮箱地址 :如 user@example.com。
  • 手机号 :如 +86 138 0000 0000。
  • 身份证号 :如 身份证号:123456789012345678。
  • 阿里云 AK :如 LTAIxxxxxxxxxxxx。
  • 腾讯云 AK :如 AKIDxxxxxxxxxxxx。
  • 百度云 AK :如 AKxxxxxxxxxxxx。
  • 京东云 :如 JDC_XXXXXXXXXXXXXXXX。
  • 火山引擎 :如 AKLTxxxxxxxxxxxx。
  • 密码 :如 password=xxx 或 passwd=xxx。
  • 用户名 :如 username=xxx 或 user=xxx。
相关推荐
学逆向的5 小时前
C++ 合并命名空间
开发语言·c++·网络安全
学逆向的6 小时前
C 局部静态变量
c语言·开发语言·网络安全
杭州默安科技10 小时前
从“被动响应”到“主动遏制”:AI Agent时代,网络防御体系如何重构?
人工智能·网络安全·ai智能体
砚凝霜11 小时前
[CTF Misc 图片隐写] misc1:文件末尾追加 flag(strings 一秒出 flag,附原理)
网络安全
Gnevergiveup12 小时前
ATT&CK红蓝对抗实战指南-Windows安全基础
笔记·网络安全
白帽攻防录13 小时前
某pc客户端app从xss到rce实战案例
前端·网络安全·黑客·xss·rce·src漏洞·app漏洞
学网安的肆伍16 小时前
认证机制攻防学习|PortSwigger Authentication 靶场复现总结(二):用户名枚举进阶
学习·web安全·网络安全·burpsuite·portswigger·认证安全·靶场复现
IT大白鼠16 小时前
渗透测试实战从靶场搭建到渗透流程——第 8 篇 · 服务型靶标(上):MySQL 双版本写文件链
数据库·mysql·渗透测试
网络小江16 小时前
组网第41课:ACL 门禁——标准/扩展、规则顺序、time-range、in/out 方向
运维·网络安全·acl·访问列表·in/out
迪康coolmu18 小时前
金融客户数据合规落地:基于迪康端点安全一体化管理系统的四道防线实践
运维·服务器·数据库·经验分享·安全·网络安全·金融