[ctfshow web入门] web5

前置知识

引用博客:phps的利用

当服务器配置了 .phps 文件类型时,访问 .phps 文件会以语法高亮的形式直接显示 PHP 源代码,而不是执行它。.phps被作为辅助开发者的一种功能,开发者可以通过网站上访问xxx.phps直接获取高亮源代码

类似的,vim编辑的时候,vim会在被编辑文件同一目录下,创建一个名为fiel.swp的文件,记录我们的动作,比如在编辑index.php的时候会存在一个index.php.swp的文件,如果未正常关闭index.php,那么index.php.swp将一直存在

信息收集

题目提示:phps源码泄露有时候能帮上忙

还记得之前说的没思路先抓包吗?提示有泄漏,先试试抓包。

抓的包里看不到有什么明显的问题,那么是不是有其他的源码文件泄漏了。

接着我尝试爆破网站入口点。也就是使用dirsearch来遍历所有网站入口,由于没有成功,所以暂时不必了解这个知识点。

好吧,如果不查看提示,那我也许永远解不出来。因为我始终不会认为phps能和index联系到一起。

直接访问/index.phps,会下载一个文件,当然某些配置下它能够直接显示出高亮的代码,而不是下载内容。
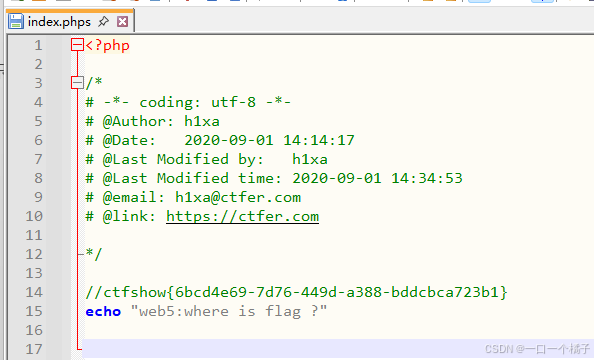
其实我非常讨厌这用的题,它没有规律可言,且非常生僻,更像是脑筋急转弯。但又不得不承认它确实会导致源码泄漏,为攻击者提供了一种攻击思路。

小心类似vim产生临时文件这类情况的发生,这可能导致源码泄漏。

web4    目录    web6

相关推荐
曾令胜1 天前
云服务器被攻击后分析恶意脚本修复漏洞
网络安全·安全威胁分析
菩提小狗2 天前
每日安全情报报告 · 2026-11-09
网络安全·漏洞·cve·安全情报·每日安全
东姬AI2 天前
挖出948个内核漏洞、自动写补丁:GPT-6 Cyber把AI推进“实战岗“,内容行业还卡在哪一关?
人工智能·网络安全·openai·gpt-6
不庸.2 天前
WPScan 实战入门:从 Docker 靶场到弱密码爆破
运维·安全·web安全·docker·容器·安全性测试·wpscan
ppo_wu2 天前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全
kingx33 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
菩提小狗4 天前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
不庸.4 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
liferecords5 天前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo5 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈