目录
[■ 虚拟专用网VPN](#■ 虚拟专用网VPN)
[◎ 二层隧道协议:L2TP和PPTP](#◎ 二层隧道协议:L2TP和PPTP)
[◎ 网络层隧道协议:IPSec和GRE](#◎ 网络层隧道协议:IPSec和GRE)
[※ IPSec](#※ IPSec)
[※ GRE](#※ GRE)
[■ 应用层安全协议](#■ 应用层安全协议)
■ 虚拟专用网VPN
◆虚拟专用网基础
虚拟专用网(Virtual Private Network):一种建立在公网上的,由某一组织或某一群用户专用的通信网络。
实现虚拟专用网关键技术:隧道技术 (Tuneling);加解密技术 (Encryption&Decryption) ;密钥管理技术 (Key Management) ;身份认证技术(Authentication) 。
◆VPN分类
VPN现在广泛应用于企业网络分支机构和出差员工连接总部网络的场景,以下是VPN常见的几种分类方式。
▲根据应用场景不同分类
Client - to - Site VPN :即客户端与企业内网之间通过VPN隧道建立连接,客户端可以是一台防火墙、路由器,也可以是个人计算机 。此场景可以使用以下几种VPN技术实现:SSL、IPSec、L2TP和L2TP over IPSec;
Site - to - Site VPN :即两个局域网之间通过VPN隧道建立连接,部署的设备通常为路由器或者防火墙。此场景可以使用以下几种VPN技术实现:IPSec 、L2TP、L2TP over IPSec、GRE over IPSec和IPSec over GRE。
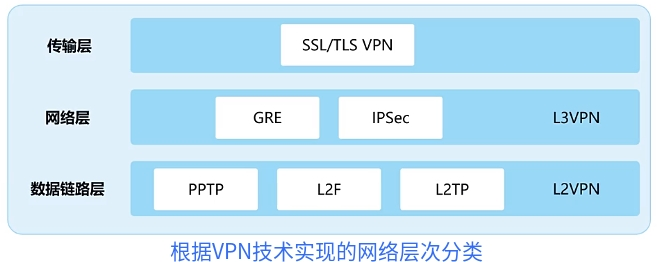
▲根据VPN技术实现的网络层次分类
◎ 二层隧道协议 ****:****L2TP和PPTP
数据链路层:L2TP和PPTP。
二层隧道协议有 PPTP 和 L2TP ,都基于PPP协议。但存在如下差异:
①**++++PPTP只支持TCP/IP体系++++** ,网络层必须是IP协议,而L2TP可以运行在IP(使用UDP)、X.25、帧中继或ATM网络上。
②PPTP只能在两端点间建立单一隧道 ,L2TP支持在两端点间使用多个隧道。
③L2TP可以提供包头压缩。当压缩包头时,系统开销占用4个字节,而在PPTP占用6个字节。
④L2TP可以提供隧道验证 ,而PPTP不支持隧道验证。L2TP不加密,PPTP支持加密。
PPP协议包含链路控制协议LCP和网络控制协议NCP。
PPP认证方式:PAP和CHAP
PAP :两次握手验证协议,口令以明文传送,被验证方首先发起请求。
CHAP :三次握手 ,认证过程不传送认证口令,传送HMAC散列值。
◎ 真题
CHAP协议是PPP链路上采用的一种身份认证协议,这种协议采用(19)握手方式周期性的验证通信对方的身份,当认证服务器发出一个挑战报文时,则终端就计算该报文的(20),并把结果返回服务器。
(19)A.两次 B.三次 C.四次 D.周期性
(20)A.密码B.补码C.CHAP值D.HASH值
◎ 网络层隧道协议: IPSec和GRE
※ IPSec
IPSec基础
IPSec(IP Security)是IETF定义的一组协议 ,用于增强IP网络的安全性。
IPSec协议集提供如下安全服务:
数据完整性(Data Integrity)
认证(Autentication)
保密性(Confidentiality)
应用透明安全性(Application-transparent Security)
IPSec原理
IPSec功能分为三类:认证头(AH)、封装安全负荷(ESP)、Internet密钥交换协议(IKE)。
认证头(AH) :提供数据完整性和数据源认证 ,但不提供数据保密服务,实现算法有MD5、SHA。
封装安全负荷(ESP) :提供数据加密功能,加密算法有DES、3DES、AES等。
I nternet密钥交换协议(IKE) :用于生成和分发在ESP和AH中使用的密钥。代表协议DH。
IPSec SA 由一个三元组来唯一标识,这个三元组包括安全参数索引SPI (SecurityParameter Index)、目的IP地址 和使用的安全协议号(AH或ESP)。
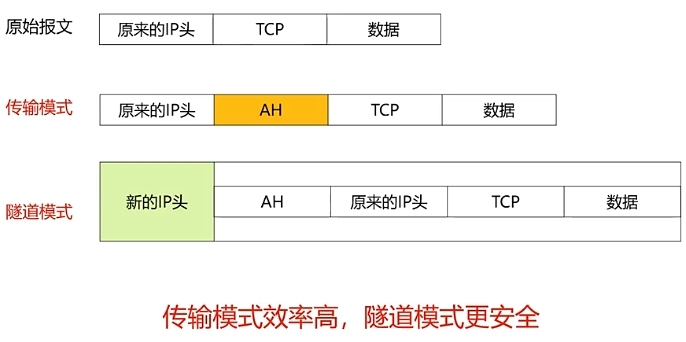
IPSec 两种封装模式
分为传输模式和隧道模式:
※ GRE
GRE (Generic Routing Encapsulation,通用路由封装) 是网络层隧道协议,对组播等技术支持很 好,但本身不加密 ,而IPSec可以实现加密,对组播支持不佳 。所以语音、视频、路由协议等组播业务中经常先用GRE封装,然后再使用IPSec进行加密,即GRE over IPSec。
GRE协议号为47。
IPSec IKE端口UDP 500 和4500。
■ 应用层安全协议
◆SSL/TLS
SSL是传输层安全协议 ,主要用于实现Web安全通信。IETF基于SSL3.0版本,制定了传输层安全标准TLS。
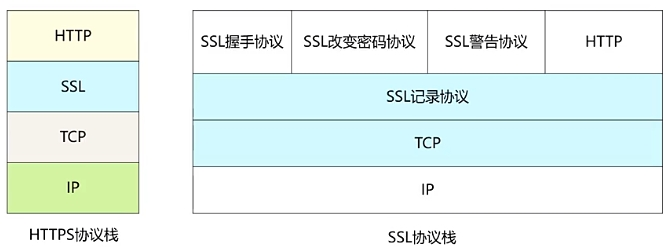
SSL包含记录协议、警告协议 和握手协议 ,记录协议 运行在传输层协议TCP之上,用于封装各种上层协议,握手协议 用于协商参数。
SSL和IPSec都支持:数据保密,身份认证 和完整性校验。
◆HTTPS和S-HTTP
基于SSL的超文本传输协议(Hypertext Transfer Protocol over Secure Socket Layer, HTTPS)不是一个单独的协议,而是两个协议的结合,即在加密的安全套接层或传输层安全(SSL/TLS)上进行普通的HTTP交互传输。这种方式提供了一种免于窃听者或中间人攻击的合理保护。
HTTPS默认端口是443 ,HTTP默认端口80。【缝缝补补】
S-HTTP是安全的超文本传输协议(Security HTTP),本质还是HTTP,基本语法与HTTP一样,只是报文头有所区别,进行了数据加密。【另起炉灶】
▲HTTPS协议栈与工作过程
HTTPS的基本工作原理如图4-2所示,根据题目说明,写出①-⑤处的密钥名称。
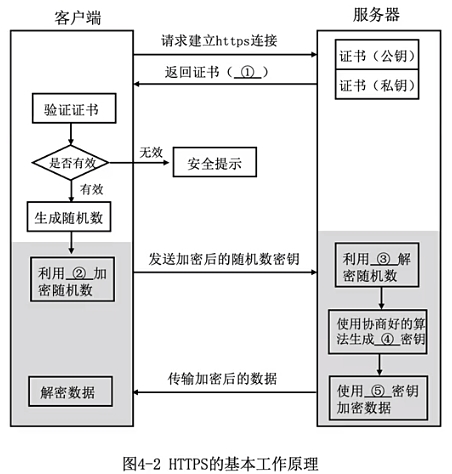
①公钥
②服务器的公钥
③服务器的私钥
④会话(对称/共享)
⑤会话(对称/共享)
◎ 真题
PKI体系中,由SSL/TLS实现HTTPS应用,浏览器和服务器之间用于加密http消息的方式是(43),如果服务器的证书被撤销,那么所产生的后果是(44)。如果此时浏览器继续与该服务器通信,所存在的安全隐患为(45)。
(43)A.对方公钥+公钥加密 B.本方公钥+公钥加密
C.会话密钥+公钥加密 D.会话密钥+对称加密
(44)A.服务器不能执行加解密 B.服务器不能执行签名
C.客户端无法再信任服务器 D.客户端无法发送加密消息给服务器
(45)A.浏览器发送的消息可能会丢失B.加密消息可能会被第三方解密
C.加密的消息可能会被篡改 D.客户端身份可能会遭到泄露
◎ 真题
网络工程师配置NGFW-2作为SSLVPN网关为网络管理员提供安全远程接入,可以随时随地对校园网内网络进行访问和管理。SSLVPN充分利用SSL协议基于数字证书提供的安全机制,为应用层之间的通信建立安全连接。
①SSL协议安全机制包含:(身份验证 )、数据加密、(消息完整性验证)。
②数据加解密算法主要分为对称密钥算法、非对称密钥算法,请简要描述SSL协议如何利用这两类算法实现数据传输的机密性。(13)
③网络工程师在配置SSLVPN之前,需要向(CA)申请证书文件,提前上传至NGFW-2的指定位置。
【参考答案】
(13) 非对称密钥算法用于密钥交换:在握手阶段,客户端和服务器通过公钥加密方式安全地交换 会话 密钥。对称密钥算法用于数据加密:握手完成后,客户端和服务器使用协商好的对称密钥对传输的数据进行加密,确保数据的机密性和高效性。
【简答来说:非对称用来交换会话密钥,对称用来加密数据】
◆SET和PGP
安全电子交易(Secure Electronic Transaction,SET) 主要是为了解决用户、商家和银行之间通过信用卡支付的交易而设计的,以保证支付信息的机密、支付过程的完整、商户及持卡人的合法身份以及可操作性。
SET协议 使用密码学技术来保障交易安全,默认使用的对称加密算法是DES,公钥密码算法是 ++++RSA++++ ,散列函数是 ++++SHA++++。
PGP(Pretty Good Privacy) 是一个完整的电子邮件安全软件包(应用层),PGP提供数据加密 和数字签名 两种服务。采用RSA公钥证书进行身份验证,使用 ++++IDEA++++ 进行数据加密,使用 ++++MD5++++ 进行数据完整性验证。
◆S/MIME
安全多用途互联网邮件扩展协议(Security/Multipurpose Internet Mail Extensions, S/MIME) 提供电子邮件 安全服务。
S/MIME采用MD5生成数字指纹 ,利用RSA进行数字签名 ,并采用3DES加密数字签名。
不要混淆MIME和S/MIME,MIME不具备安全功能。
◆Kerberos
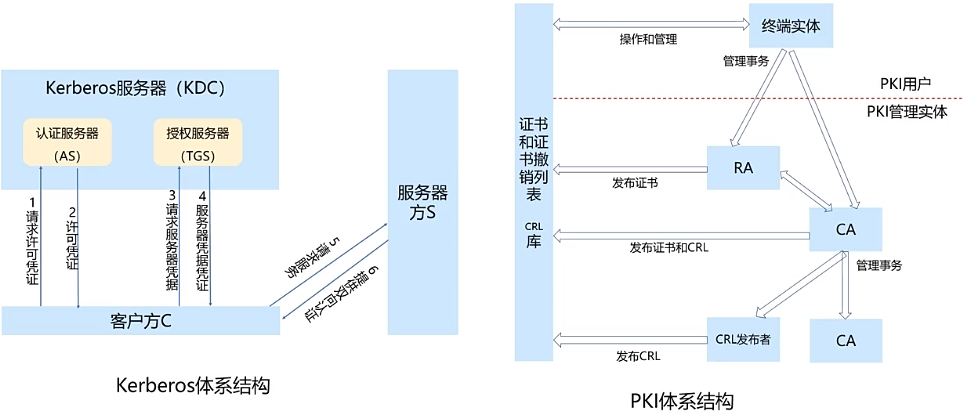
Kerberos是用于进行身份认证 的安全协议,Kerberos包含**++++密钥分发中心(KDC)++++** 、 ++++认证服务器(AS)++++ 、 ++++票据分发服务器(TGS)++++ 和**++++应用服务器++++** 等几大组件,其中密钥分发中心KDC 包含 ++++认证服务器AS++++ 和++++票据分发服务器TGS++++ ,具有分发****票据/凭证(Ticket)****的功能。
①用户先到KDC中的认证服务器(AS)进行身份认证,如果通过则获得初始许可凭证。
②接着向授权服务器(TGS)请求访问凭据,获取相应的访问权限凭证。
③向应用服务器递交访问权限凭据,获取资源访问。
- PKI与 Kerberos 体系
◎ 真题
下面关于第三方认证服务说法中,正确的是(44)。
A.Kerberos采用单钥体制
B.Kerberos的中文全称是"公钥基础设施"
C.Kerberos认证服务中保存数字证书的服务器叫CA
D.Kerberos认证服务中用户首先向CA申请初始票据
【解析】Kerberos和PKI体系不要混淆,公钥基础设施和CA属于PKI体系,故B、C和D选项错误。
◎ 真题
SSL的子协议主要有记录协议(45),其中(46)用于产生会话状态的密码参数,协商加密算法及密钥等。
(45)A.AH协议和ESP协议
B.AH协议和握手协议
C.警告协议和握手协议
D.警告协议和ESP协议
(46)A.AH协议
B.握手协议
C.警告协议
D.ESP协议
至此,本文分享的内容就结束了。