武装Burp Suite工具:APIKit插件_接口安全扫描.
API安全是指通过技术手段和管理措施保护应用程序接口(API)免受未授权访问、数据泄露或恶意攻击的防护体系,核心措施包括身份认证(如OAuth2.0/JWT)、权限控制、数据加密(HTTPS/TLS)、输入验证、速率限制及日志监控等,确保API在数据传输、用户鉴权和资源调用过程中的机密性、完整性和可用性,防范注入攻击、DoS攻击等风险,是保障现代分布式系统和微服务架构安全的关键环节。
目录:
[武装Burp Suite工具:APIKit插件_接口安全扫描.](#武装Burp Suite工具:APIKit插件_接口安全扫描.)
[API 常见技术有哪些【测试之前需要知道是哪种类型】:](#API 常见技术有哪些【测试之前需要知道是哪种类型】:)
API 常见技术有哪些【测试之前需要知道是哪种类型】:
SOAP - WSDL
【特征:一般后面是.asmx?,就是在后面添加wsdl,展示所以地址,参数值,参数名,类型】
http://xxx.com/xxx.asmx?op=debug
改为:
http://xxx.com/xxx.asmx?wsdl
只有修改?后面为wsdl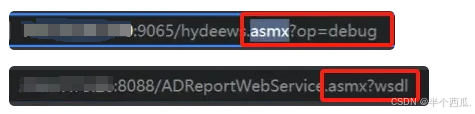
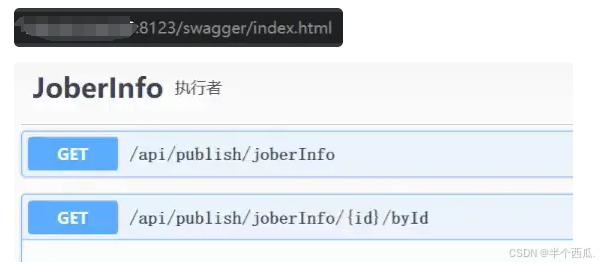
OpenApi - swagger
【特征:打开是下面的模式】
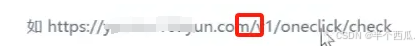
RESTful - /v1/api/
【特征:关注请求的地址,里面有v1,v2....,api】
APIKit插件下载:
GitHub - API-Security/APIKit: APIKit:Discovery, Scan and Audit APIs Toolkit All In One.
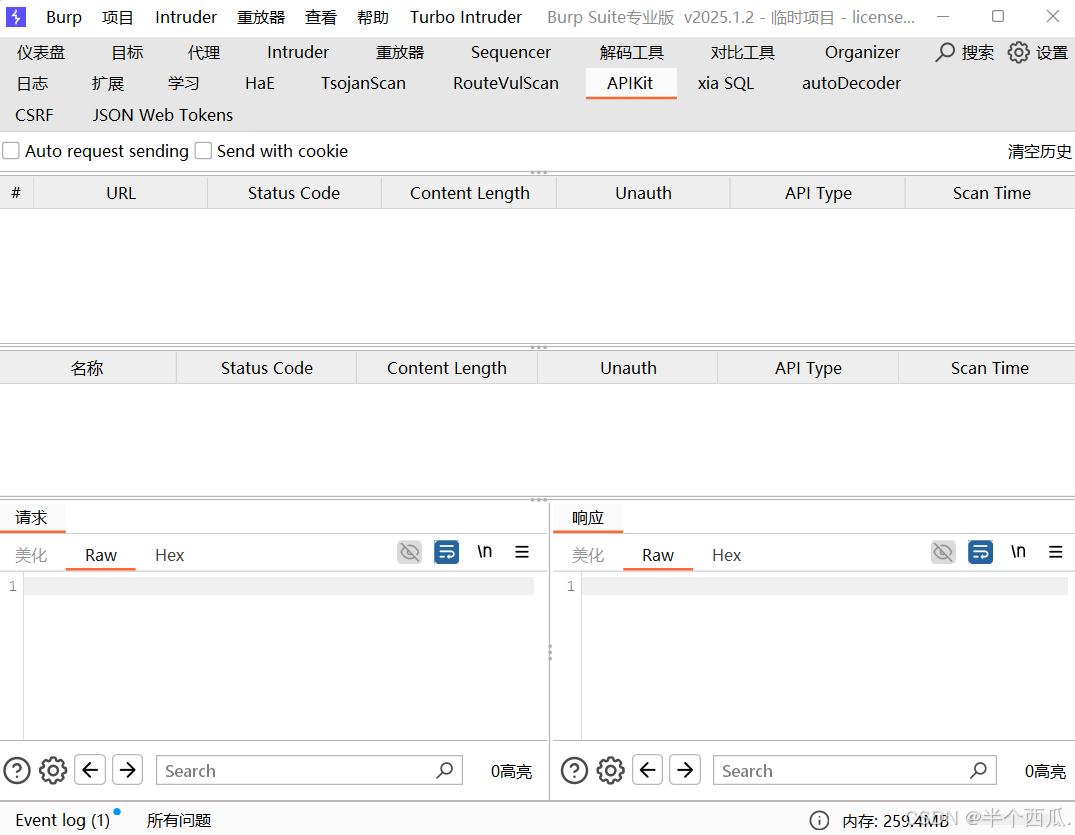
(1)主动扫描【swagger类型举例】:
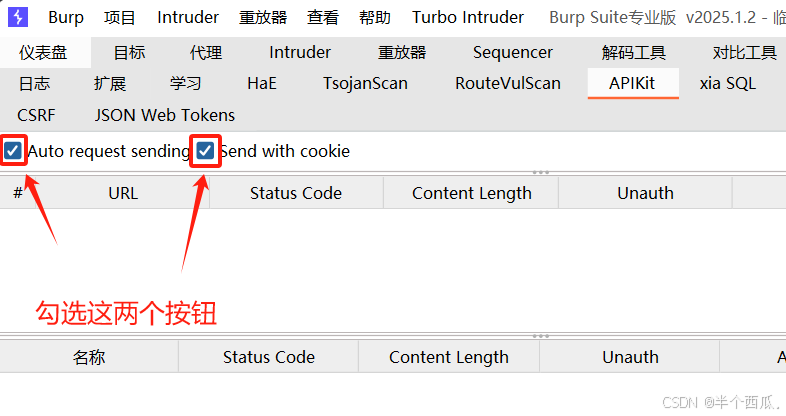
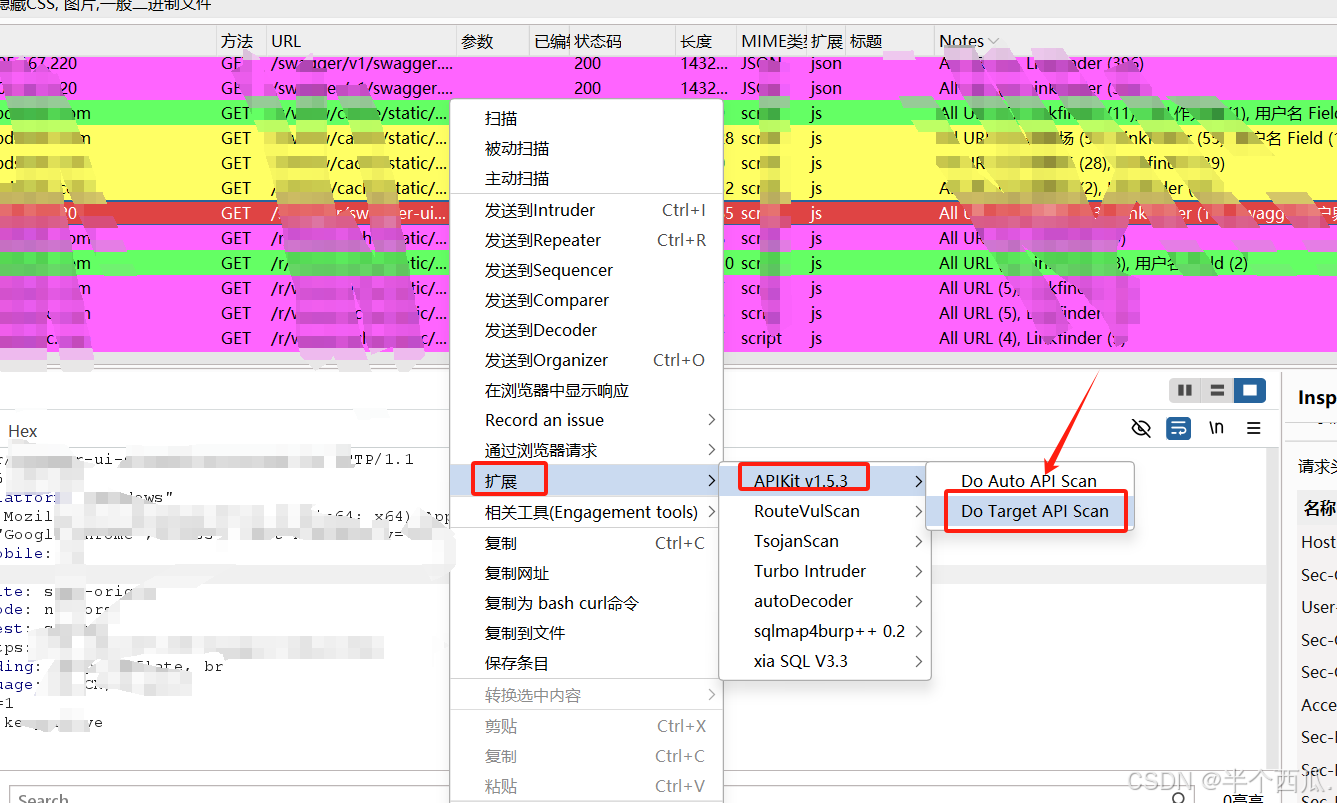
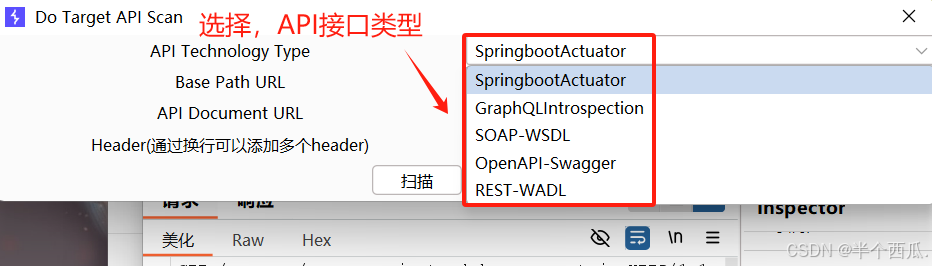
注意:这里的API接口类型,根据实际情况来判定,每个接口类型都不一样.
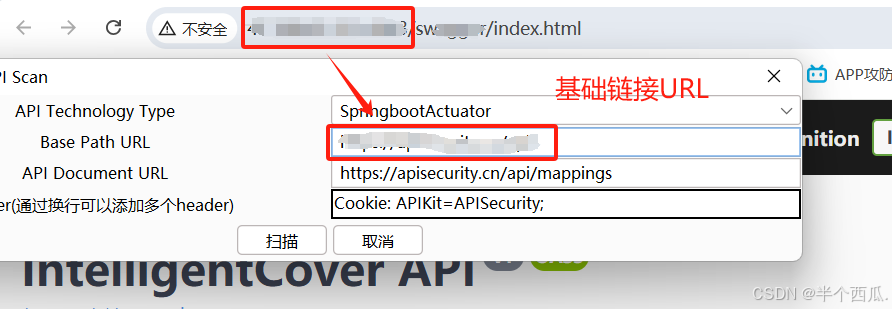
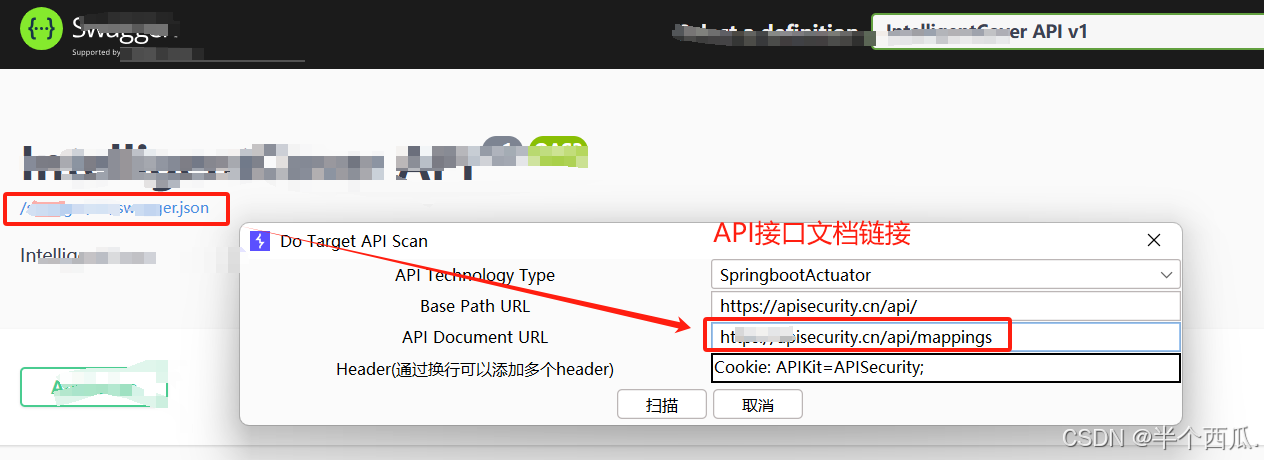
注意:这里的API接口文档,需要根据实际情况来找到对应的接口文档.【这里页面中有给出来,所以直接用就行】
(2)扫描结果:
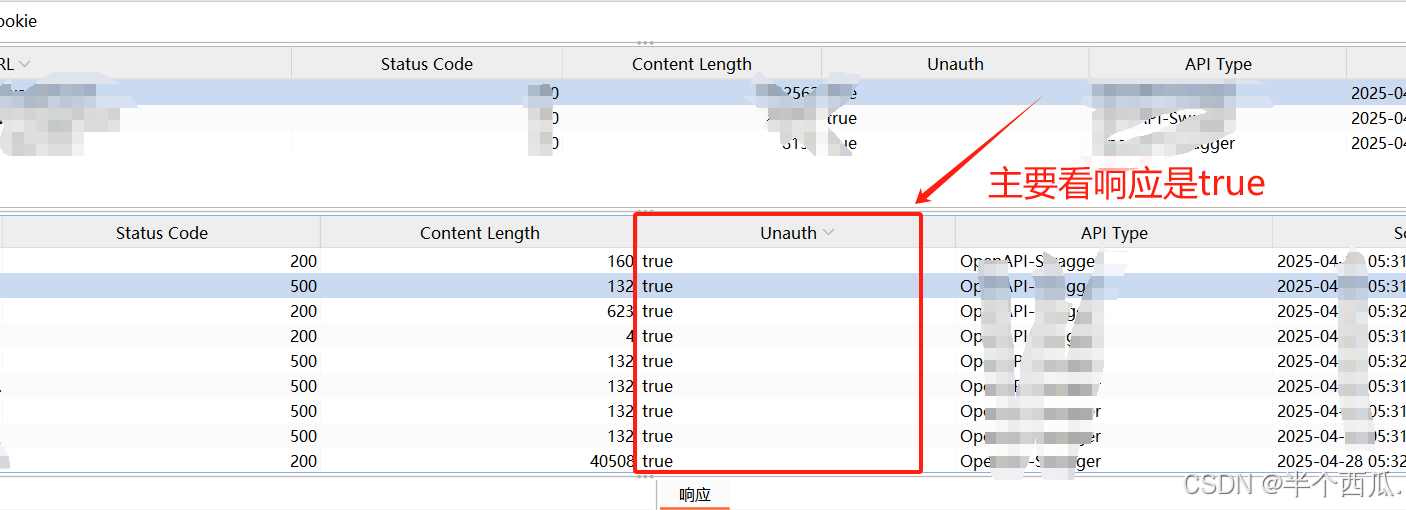
注意:这里主要查看true的信息就可以,看看数据包中有什么.
重点测试:测试一下逻辑漏洞.
(3)主动扫描【WSDL类型举例】:
注意:这个扫描不一样的地方,就是API类型和API文档的方式.
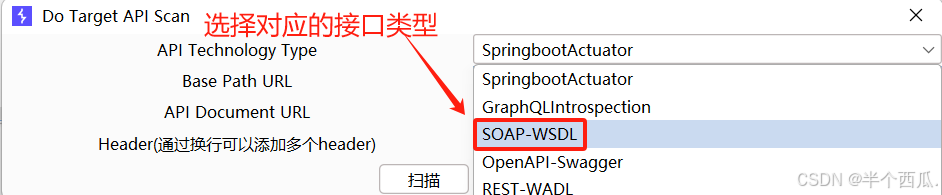
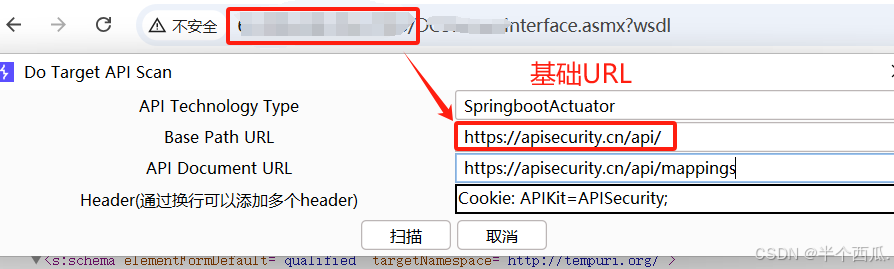
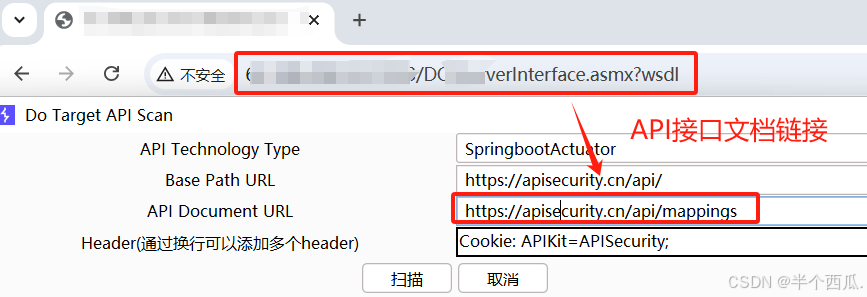
注意:WSDL类型的接口,就是URL后面是.asmx,然后再后面加一个?wsdl就是接口文档,看看页面有没有代码就行.
(4)可以联合被动扫描工具【XRAY】
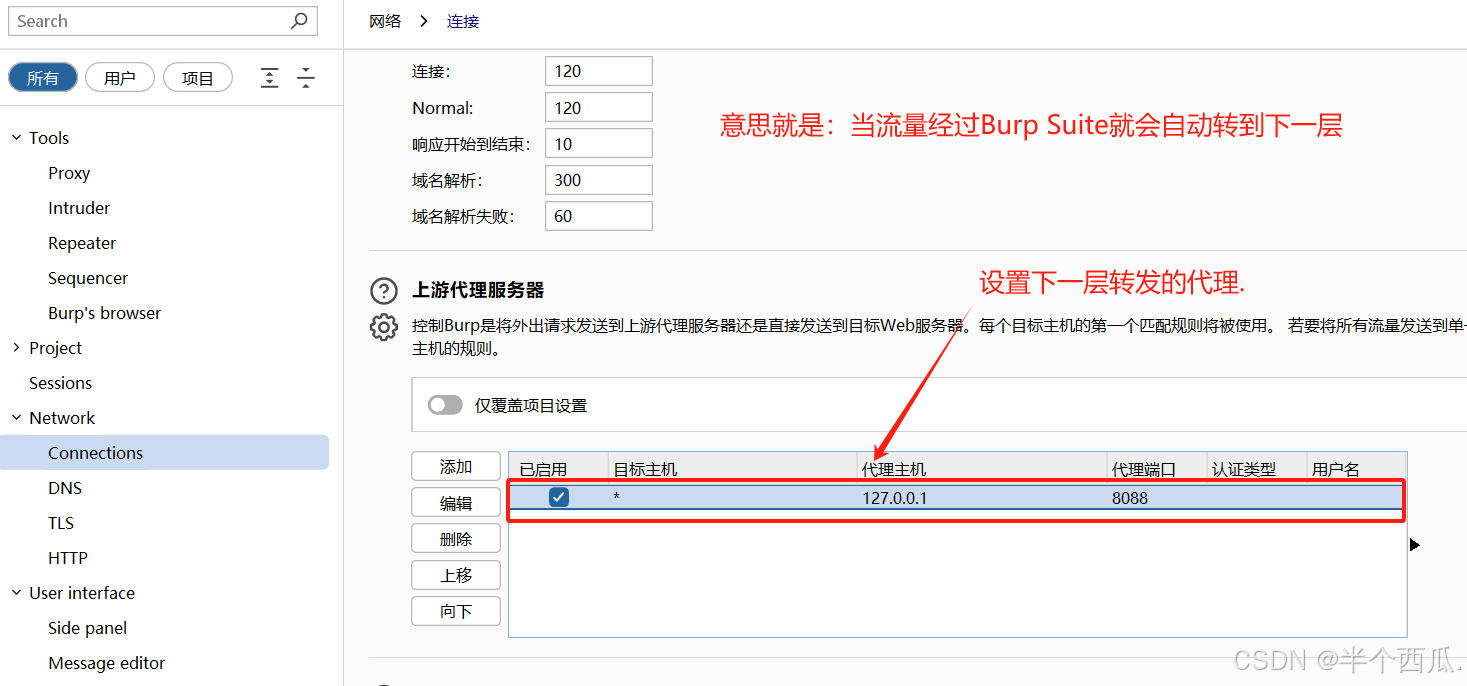
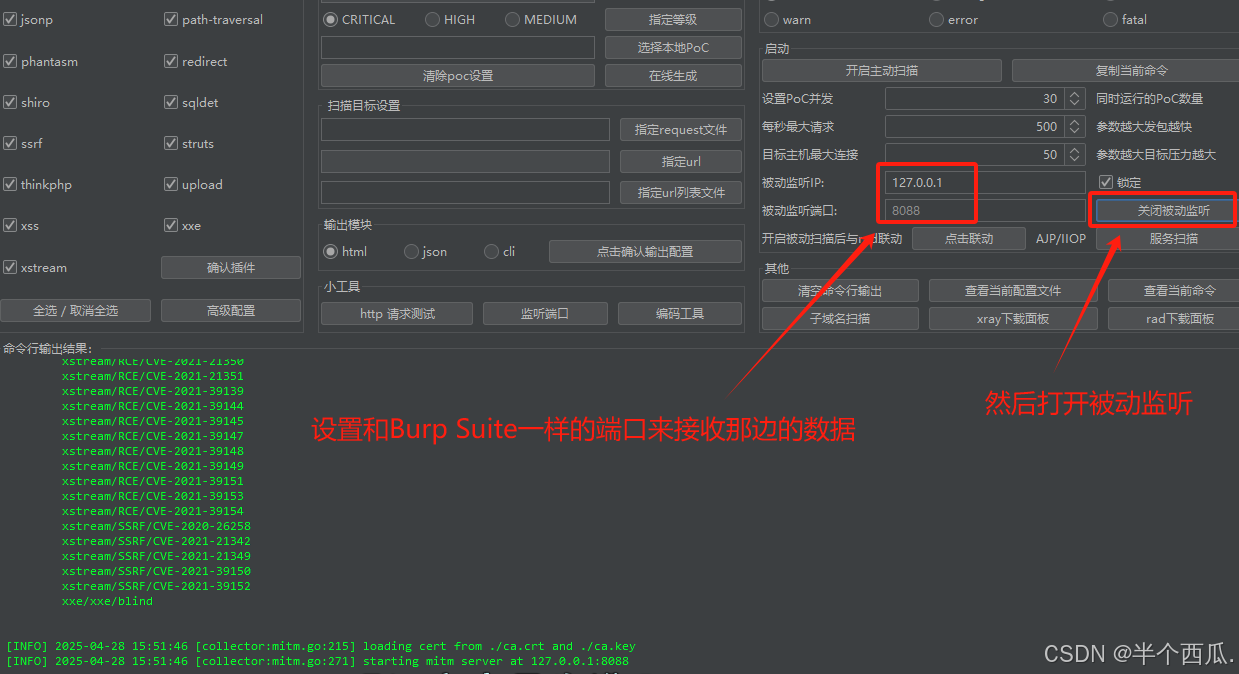
注意:再重新发一遍数据包,XRAY会自动被动扫描漏洞.