BUUCTF 大流量分析(三) 1

BUUCTF:https://buuoj.cn/challenges


文章目录


相关阅读
CTF Wiki
BUUCTF | 大流量分析 (一)(二)(三)
题目描述:

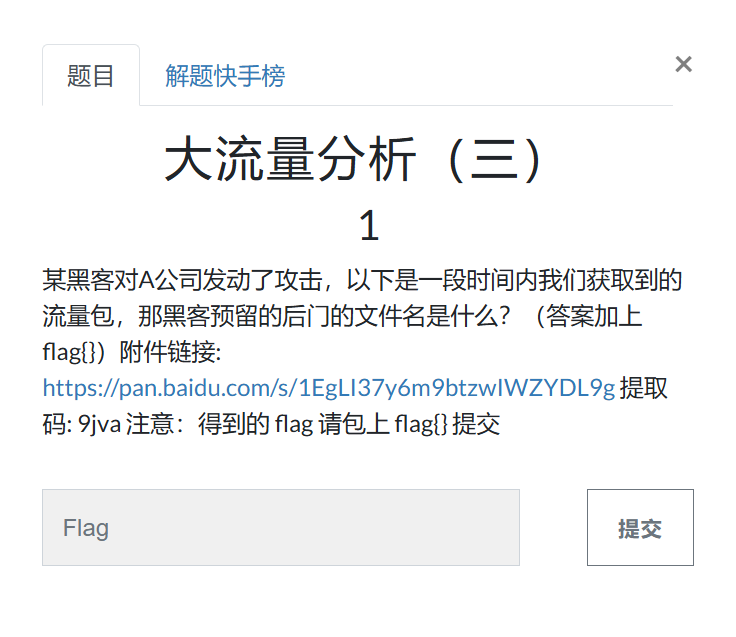
某黑客对A公司发动了攻击,以下是一段时间内我们获取到的流量包,那黑客预留的后门的文件名是什么?(答案加上flag{})附件链接: https://pan.baidu.com/s/1EgLI37y6m9btzwIWZYDL9g 提取码: 9jva 注意:得到的 flag 请包上 flag{} 提交

密文:

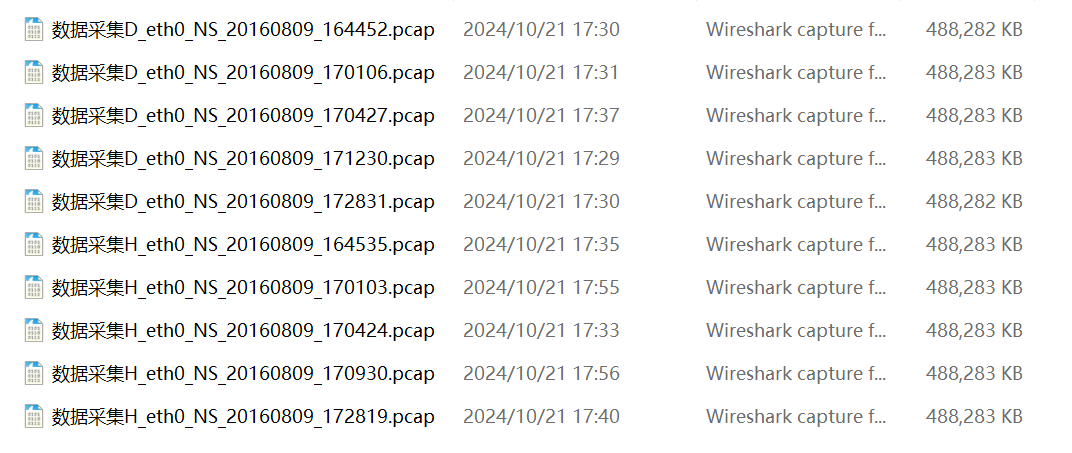
下载附件,有很多pcap流量包。

解题思路:

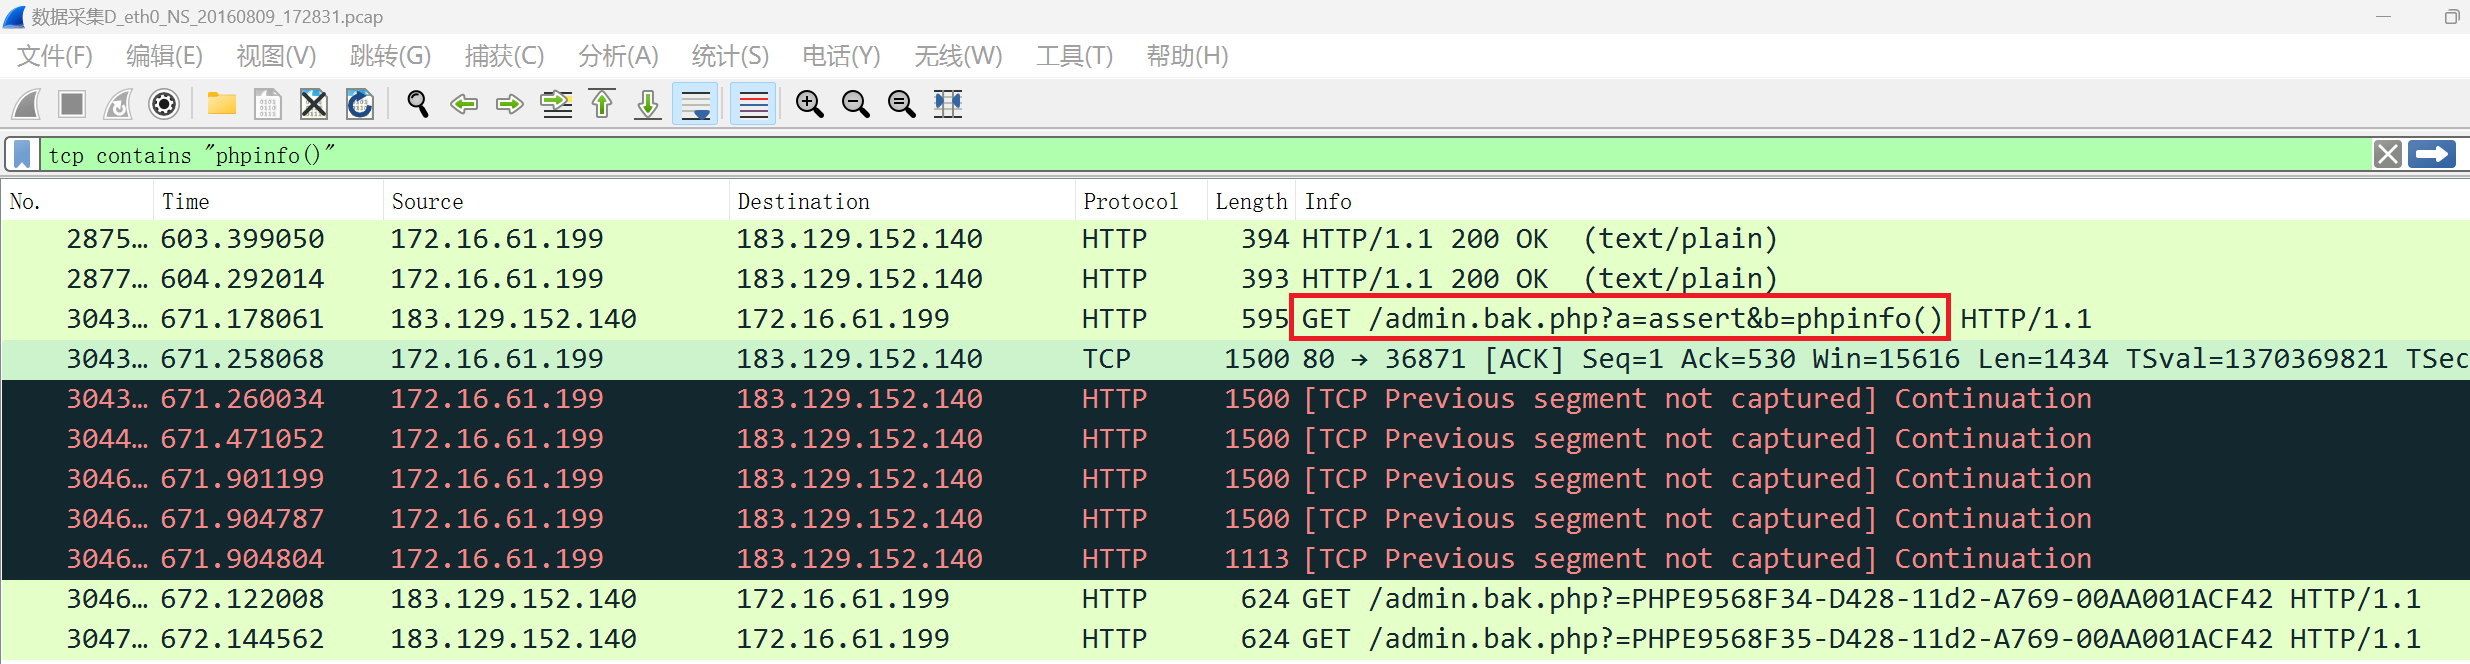
1、寻找黑客留下的后门文件,对于php站点,通常成功上传木马后,会测试phpinfo()返回。

所以,在流量包中搜索phpinfo(),过滤语句如下:

python 复制代码
tcp contains "phpinfo()"

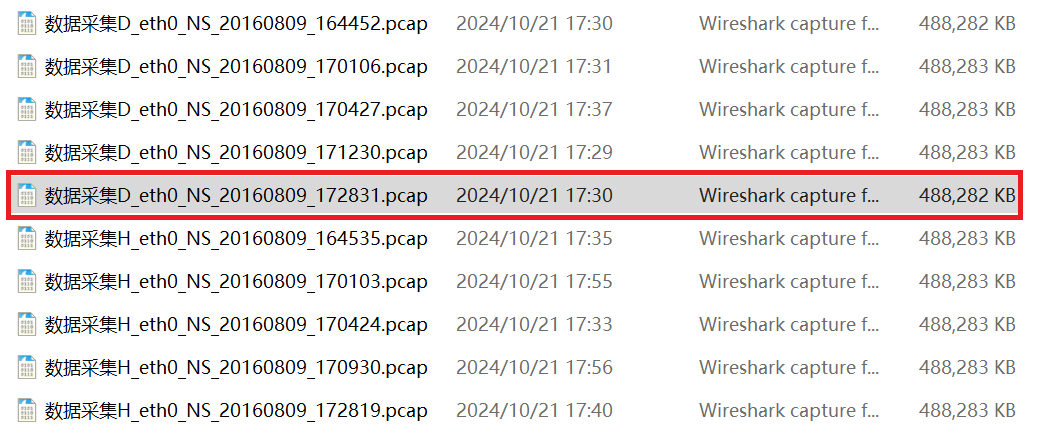
最终,在该流量包数据采集D_eth0_NS_20160809_172831.pcap发现phpinfo()。
执行phpinfo()的文件是admin.bak.php,黑客预留的后门的文件名是admin.bak.php。
python 复制代码
GET /admin.bak.php?a=assert&b=phpinfo() HTTP/1.1\r\n

flag:

bash 复制代码
flag{admin.bak.php}
相关推荐
其实防守也摸鱼8 小时前
用 Claude Code 重构遗留系统:从评估到落地的完整指南
前端·网络·人工智能·chrome·安全·重构
黑客笔记8 小时前
安全态势感知中的资产失陷排名思考
人工智能·算法·网络安全
有度即时通13 小时前
有度赋能航天:安全高效的私有化通讯协同方案
安全
Java后端的Ai之路15 小时前
Java并发编程25-集合的线程安全
java·安全·面试
挖掘狂人17 小时前
ThreadLocal 会内存泄露吗?
java·安全·架构
缘友一世17 小时前
GLM-5.3-CYBERSECURITY-FP8本地量化[4]:量化执行
网络安全·量化·glm5.3 cybersec
布谷歌1 天前
敏感参数不要放在 URL 里---->从 `validateLogin` 与短信验证码接口看 GET / POST 的安全边界
安全
如夏倾城1 天前
VRRP(虚拟路由器冗余协议Virtual Router Redundancy Protocol)
网络·python·网络协议·安全·智能路由器·负载均衡·信息与通信
衡石科技1 天前
企业级 BI 的安全治理:衡石如何贯通认证、数据权限与审计
大数据·人工智能·安全·商业智能
飞奔的瓜牛2 天前
Wireshark 抓包实战:呼叫中心项目中的 SIP、DTMF 与 RTP 分析
运维·wireshark