BugKu Web之alert

启动场景后,就是两个alert提示轮流显示:"flag就在这里" 和"来找找吧"

点击确定后,不停轮流显示这两个提示,如图:
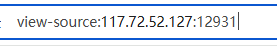
于是查看网页源代码。值得注意的是,直接右键"View page source"是不行的,因为有弹窗挡住了。这时我们可以手动在网址前添加"view-source:"即可。这样就能查看网页源代码了。

如图:
显示网页源代码后,顿时感叹,怪不得一直弹窗,直接alert了100多遍,一直到最下面,有个注释,我们看下:、
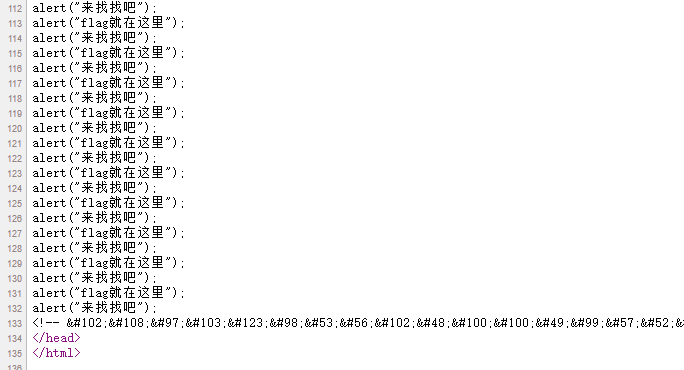
这个感觉应该就是flag了,然后是什么码呢,直接看全是数字,而且最大三位数的,就想到ascII码。再看第三个是97,97在ascII码中是小写a,那不刚好印证了是flag中的"a"吗?

于是找一个在线ascII转换的,将注释中内容复制过去,解码即可得到flag。

在线ascII码转中文网址: ASCII编码转换器_ASCII码在线转换工具_ASCII编码转换中文汉字
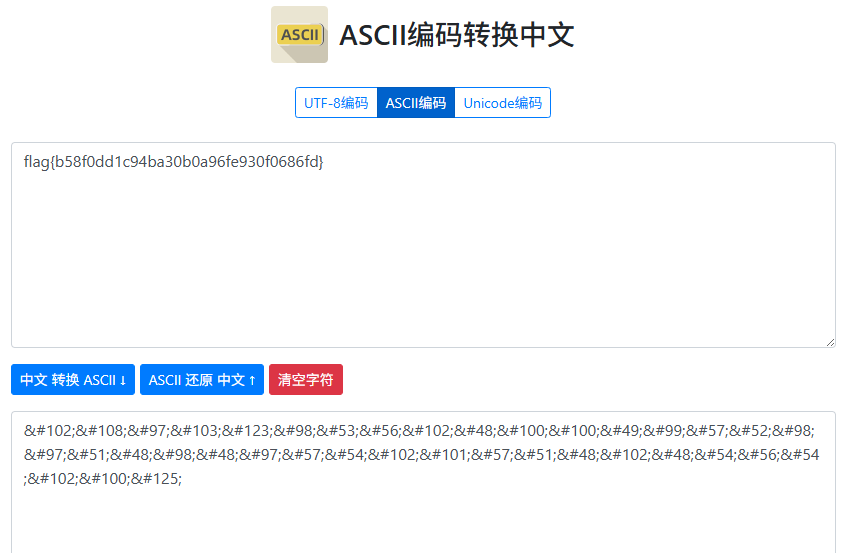
获取flag。

相关推荐
云水一下5 小时前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs
不庸.5 天前
WPScan 实战入门:从 Docker 靶场到弱密码爆破
运维·安全·web安全·docker·容器·安全性测试·wpscan
不庸.7 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
FungLeo8 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
0xBADCODE9 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
迪康Defender10 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
科技小登11 天前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
是真的小外套11 天前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx312 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo12 天前
网络安全-Javascript基础
javascript·安全·web安全