🔥「炎码工坊」技术弹药已装填!
点击关注 → 解锁工业级干货【工具实测|项目避坑|源码燃烧指南】
一、基础概念:HTTPS是什么?
HTTPS(HyperText Transfer Protocol Secure)是HTTP协议的安全版本,通过SSL/TLS 协议实现数据加密和身份认证。其核心目标是确保数据在客户端与服务器之间传输时的机密性、完整性和身份可信性。
核心对比:HTTP vs HTTPS
| 特性 | HTTP | HTTPS |
|---|---|---|
| 数据传输 | 明文传输,易被窃听 | 加密传输,防止数据泄露 |
| 身份认证 | 无身份验证 | 通过数字证书验证服务器身份 |
| 完整性校验 | 无校验机制 | 通过消息摘要算法防止篡改 |
| 端口 | 80 | 443 |
场景类比 :
HTTP就像在公共场合大声说话,任何人都可以听到;HTTPS则像用密码本加密通信,只有双方能解密。
二、技术实现:HTTPS如何工作?
HTTPS的安全性依赖于SSL/TLS协议 ,其核心流程分为三个阶段:TCP三次握手→SSL/TLS四次握手→加密数据传输。
1. SSL/TLS握手过程(四次交互)
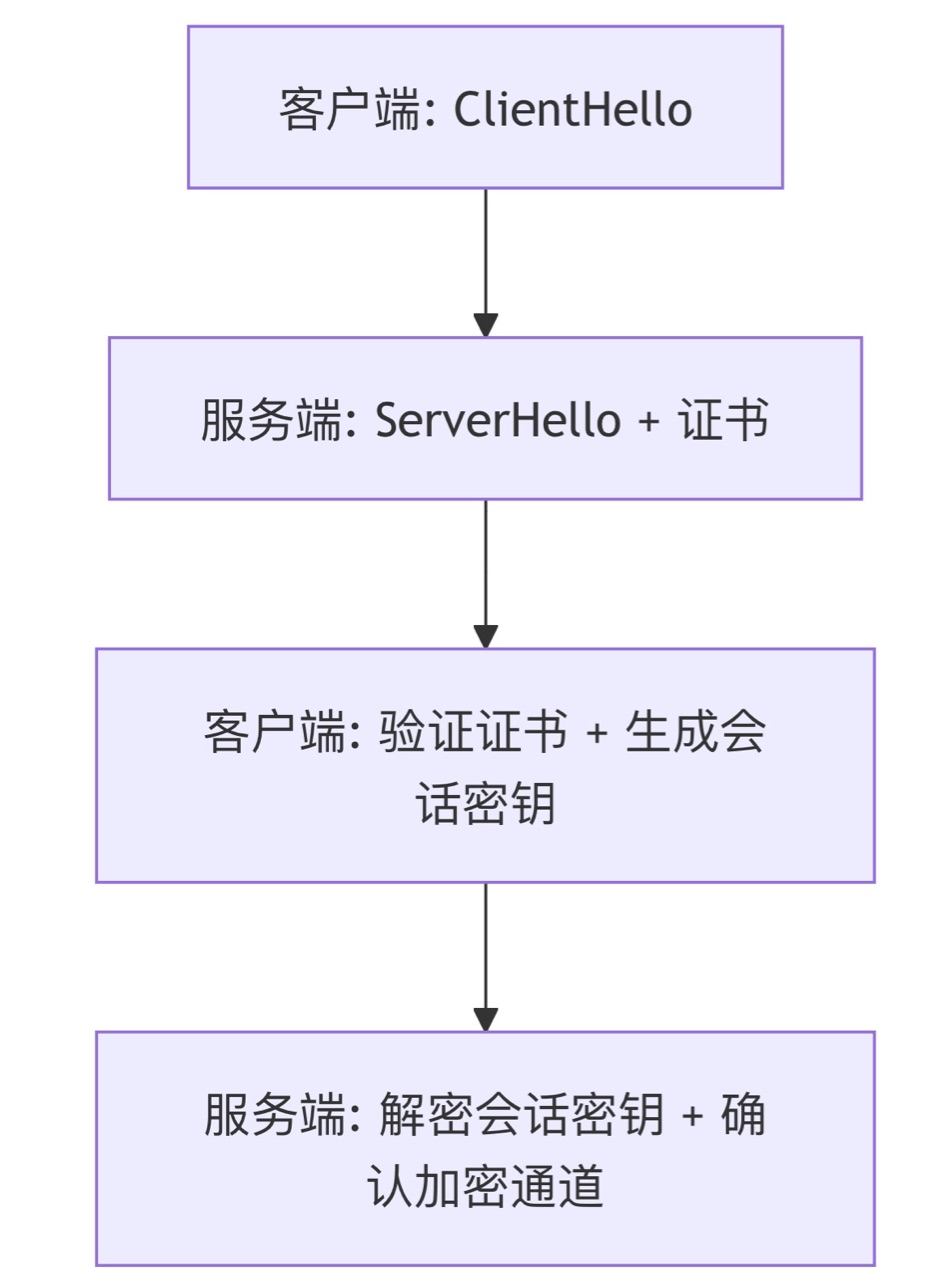
2. 加密机制详解
- 非对称加密 (如RSA):用于握手阶段,交换会话密钥(公钥加密,私钥解密)。
- 对称加密(如AES):用于数据传输阶段,使用会话密钥加密数据。
- 哈希算法(如SHA-256):生成消息摘要,验证数据完整性。
3. 数字证书的作用
证书由权威机构(CA)签发,包含服务器公钥 和域名信息。浏览器通过验证证书链(根CA→中间CA→服务器证书)确认服务器身份。
三、常见风险:HTTPS可能面临哪些威胁?
| 风险类型 | 描述 | 示例场景 |
|---|---|---|
| 证书过期 | 证书有效期到期,浏览器提示"不安全" | 访问银行网站时弹出证书过期警告 |
| 中间人攻击 | 攻击者伪造证书或劫持网络,窃取加密数据 | 公共WiFi下伪装成合法网站窃取密码 |
| 弱加密算法 | 使用过时算法(如MD5、SHA-1)导致证书易被破解 | 服务器配置为支持TLS 1.0协议 |
| 配置错误 | 服务器未正确部署证书链或未启用HSTS(HTTP Strict Transport Security) | 混合内容(HTTP+HTTPS)导致页面不安全 |
四、解决方案:如何应对HTTPS风险?
1. 证书管理
- 自动续期:使用Let's Encrypt等工具实现证书自动申请和更新(如ACME协议)。
- 证书链完整性:确保服务器配置包含中间证书(Intermediate CA)。
- 吊销检查:启用OCSP Stapling(在线证书状态协议)快速验证证书有效性。
2. 安全协议配置
- 禁用旧版本:关闭SSL 3.0、TLS 1.0/1.1,仅支持TLS 1.2及以上。
- 强制HSTS :通过响应头
Strict-Transport-Security: max-age=31536000强制浏览器使用HTTPS。
3. 加密算法优化
-
选择强套件 :优先使用ECDHE密钥交换算法和AES-GCM加密模式。
示例配置(Nginx):ssl_protocols TLSv1.2 TLSv1.3; ssl_ciphers HIGH:!aNULL:!MD5;
五、工具示例:HTTPS调试与检测
1. OpenSSL:证书分析
# 查看证书详细信息
openssl x509 -in certificate.crt -text -noout
# 检查服务器SSL/TLS配置
openssl s_client -connect example.com:443
2. SSL Labs测试工具
访问 SSL Labs1 输入域名,获取评分(A/A+/B/C)及配置建议。
3. Let's Encrypt自动化
使用Certbot工具一键申请免费证书:
sudo certbot --nginx -d example.com六、最佳实践:云原生环境下的HTTPS部署
1. 容器化部署
-
Kubernetes Ingress配置 :通过Ingress Controller(如Nginx Ingress)集中管理HTTPS证书。
示例YAML:apiVersion: networking.k8s.io/v1 kind: Ingress metadata: annotations: nginx.ingress.kubernetes.io/ssl-redirect: "true" spec: tls: - hosts: - example.com secretName: tls-secret
2. 自动化运维
- GitOps集成:通过ArgoCD等工具将证书配置纳入CI/CD流水线。
- 监控告警:Prometheus监控证书有效期,提前30天触发告警。
3. 零信任架构
- 双向认证(mTLS):客户端和服务端均需提供证书(如Istio服务网格中启用mTLS)。
- API网关集成:在Kong或Apigee中集中处理SSL终止(SSL Offloading)。
专有名词说明表
| 术语 | 解释 |
|---|---|
| SSL/TLS | 安全套接层/传输层安全协议,用于加密网络通信 |
| CA(Certificate Authority) | 证书颁发机构,负责签发和验证数字证书 |
| RSA/ECC | 非对称加密算法(RSA基于大数分解,ECC基于椭圆曲线) |
| AES-GCM | 对称加密算法,支持高效加密和完整性校验 |
| HSTS | HTTP严格传输安全策略,强制浏览器使用HTTPS |
| OCSP Stapling | 在TLS握手时由服务器主动提供证书吊销状态,提升验证效率 |
| mTLS | 双向TLS认证,客户端和服务端均需提供证书 |
| ACME协议 | 自动化证书管理协议,Let's Encrypt基于此实现证书自动颁发 |
结语 :HTTPS是云原生安全的基石,但其价值不仅在于技术本身,更在于持续的运维策略和自动化能力。通过本文的体系化实践,开发者可快速构建高安全的云环境。
引用链接
[1] SSL Labs: https://www.ssllabs.com/ssltest/
🚧 您已阅读完全文99%!缺少1%的关键操作:
加入「炎码燃料仓」
🚀 获得:
√ 开源工具红黑榜 √ 项目落地避坑指南
√ 每周BUG修复进度+1%彩蛋
(温馨提示:本工坊不打灰工,只烧脑洞🔥)