攻防世界János-the-Ripper

打开压缩包是一个文件,用010Editor打开可以发现里面有隐藏文件flag.txt
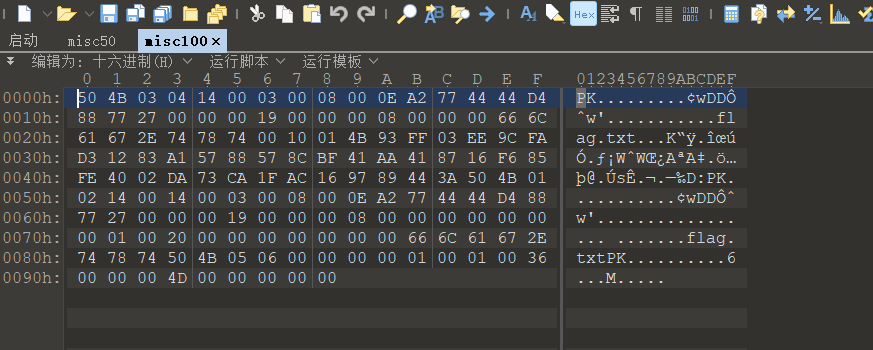
此时想到分离文件,利用binwalk工具
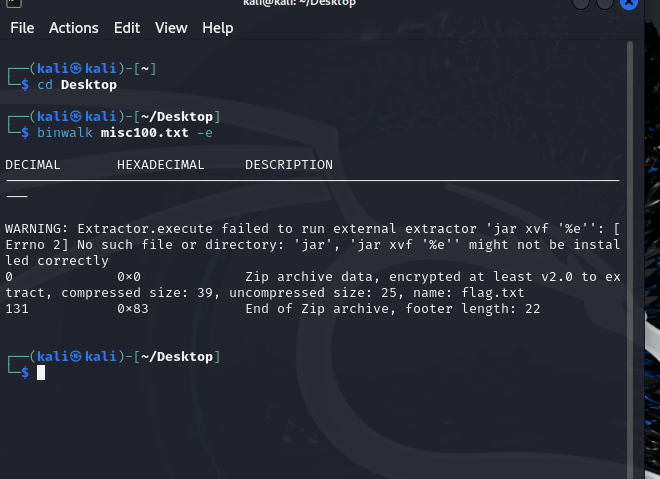
利用binwalk生成出的是一个压缩包,解压缩但是发现竟然解压需要密码
这里就可以开始暴力破解密码了,这里我用的是ARCHPR工具
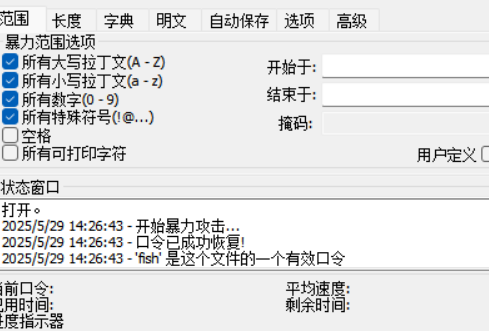
可以看到这里密码就是fish

然后解压得到flag
flag{ev3n::y0u::bru7us?!}

相关推荐
QXWZ_IA8 小时前
定位数据怎么推给 IoT 平台?消息协议选型与接入准备
网络·人工智能·物联网·安全
不庸.9 小时前
WPScan 实战入门:从 Docker 靶场到弱密码爆破
运维·安全·web安全·docker·容器·安全性测试·wpscan
qq_4523962310 小时前
第十篇:《Kafka 安全加固:SASL、SSL、ACL 与多租户隔离》
安全·kafka·ssl
ppo_wu19 小时前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全
迪康coolmu1 天前
出差终端数据安全落地实战:基于迪康端点安全一体化管理系统的四道防线实践
运维·服务器·经验分享·笔记·其他·安全·php
阡陌数智1 天前
Claude API新版本重大变更与安全升级指南
java·linux·安全
andxe1 天前
工业级 PoE 交换机选型指南:破解边缘部署四大核心难题
运维·网络·安全·光通信·交换机
狂师1 天前
把别人的软件拆开看,推荐5个主流逆向工具
安全·程序员·开源
kingx31 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
jimmyleeee2 天前
大模型安全之五十一:OWASP LLM Top 10 全景解读
人工智能·安全