pikachu通关教程-File Inclusion

文件包含漏洞

本地文件包含

复制代码
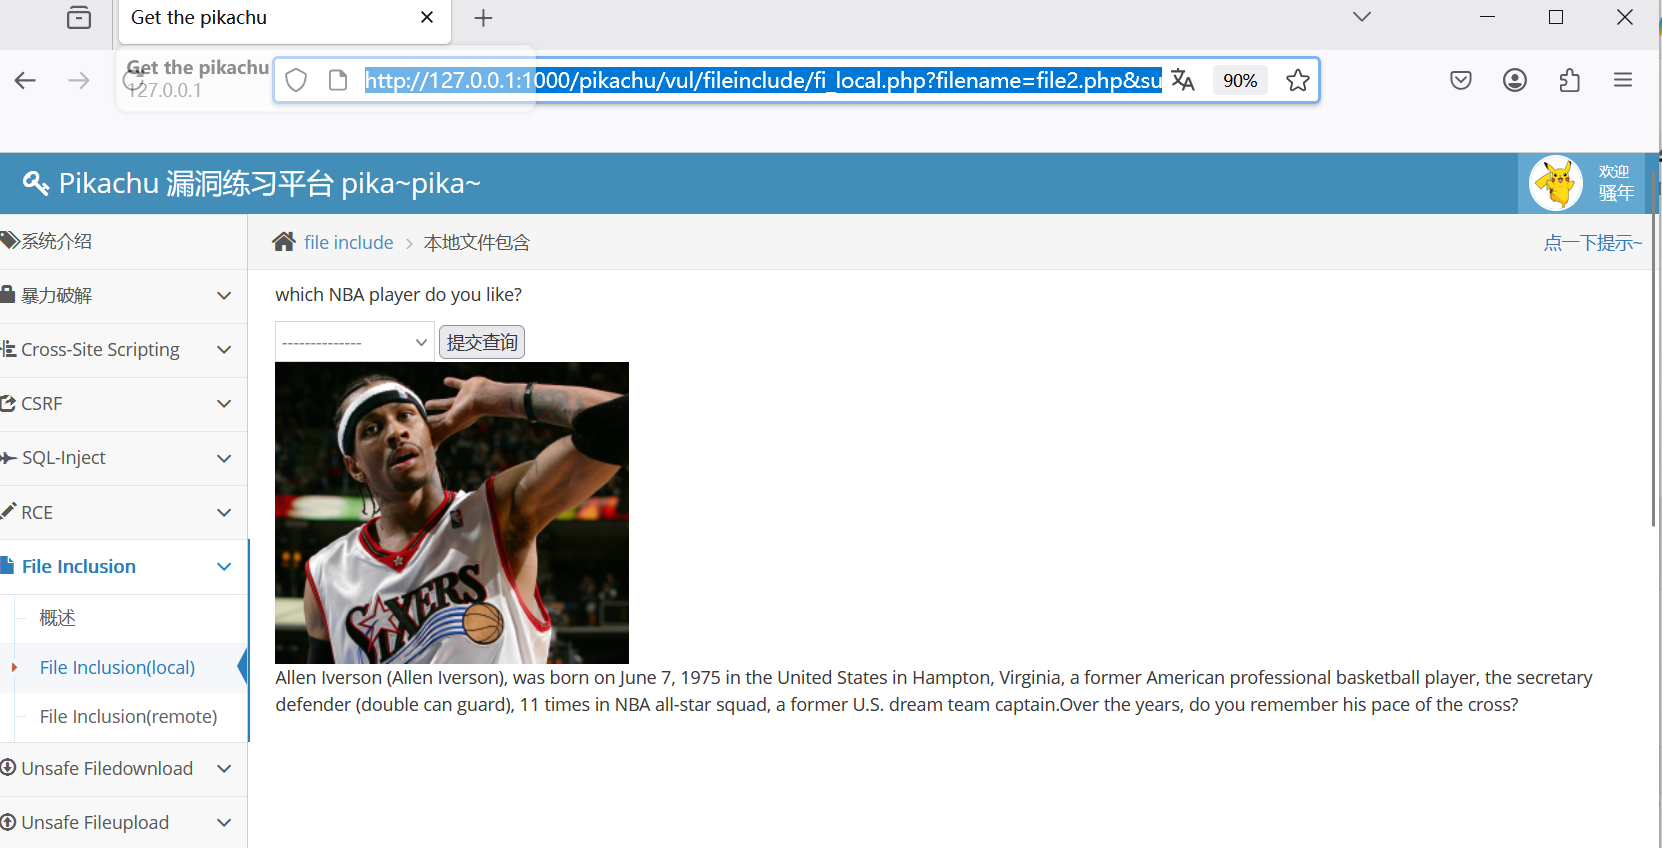
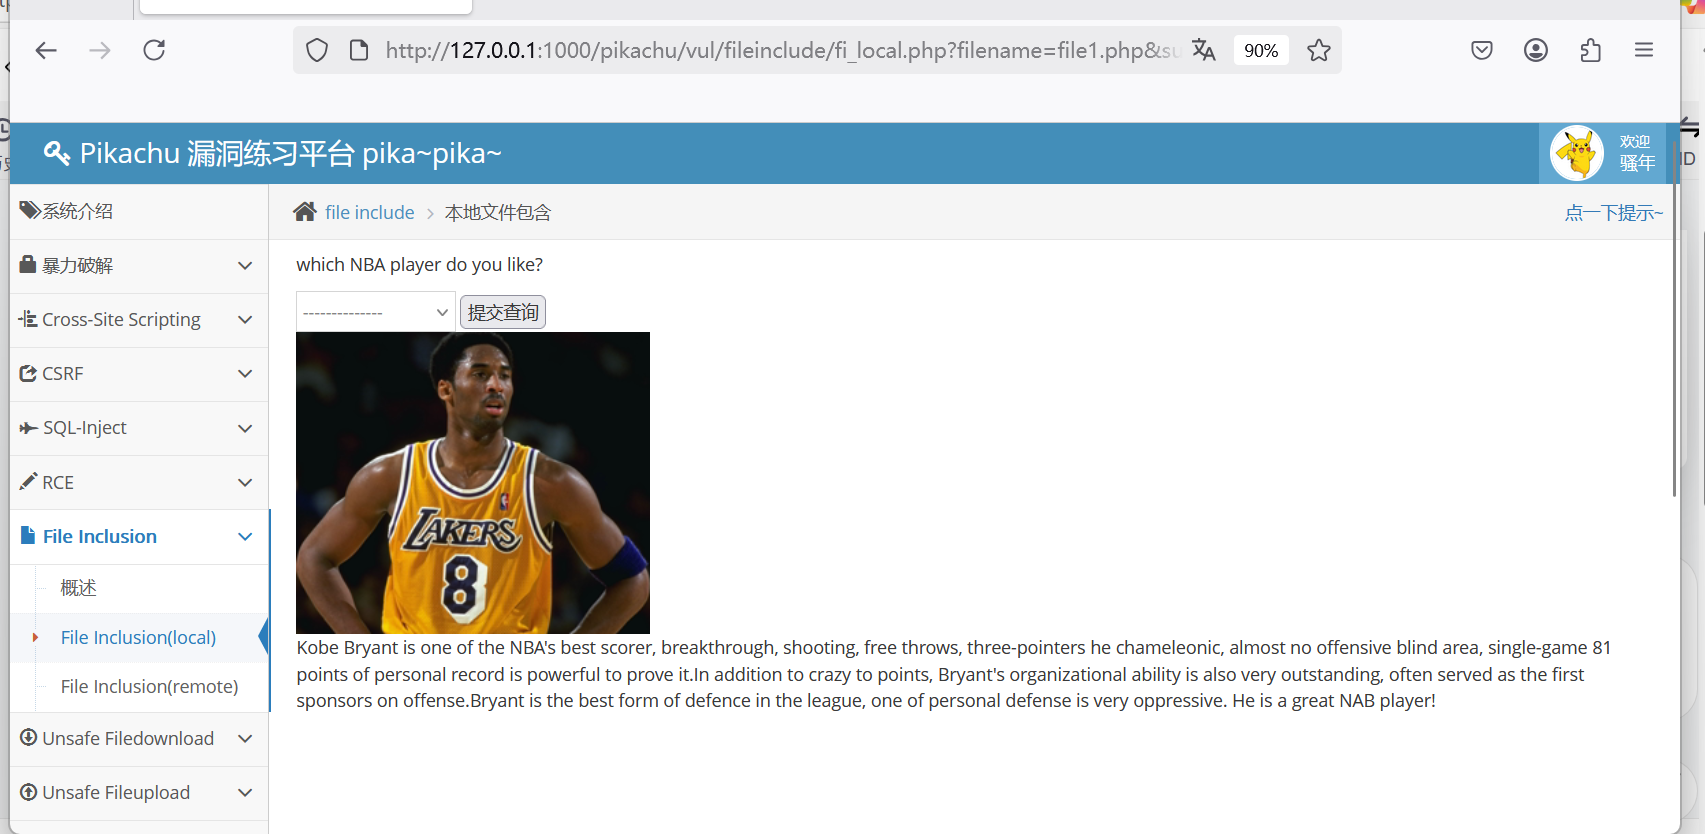
http://127.0.0.1:1000/pikachu/vul/fileinclude/fi_local.php?filename=file1.php&submit=%E6%8F%90%E4%BA%A4%E6%9F%A5%E8%AF%A2

首先我们把file1改成file2,发现切换成功

那我们可不可以上传本地文件呢,答案是肯定的,大家可以尝试一下

远程文件包含

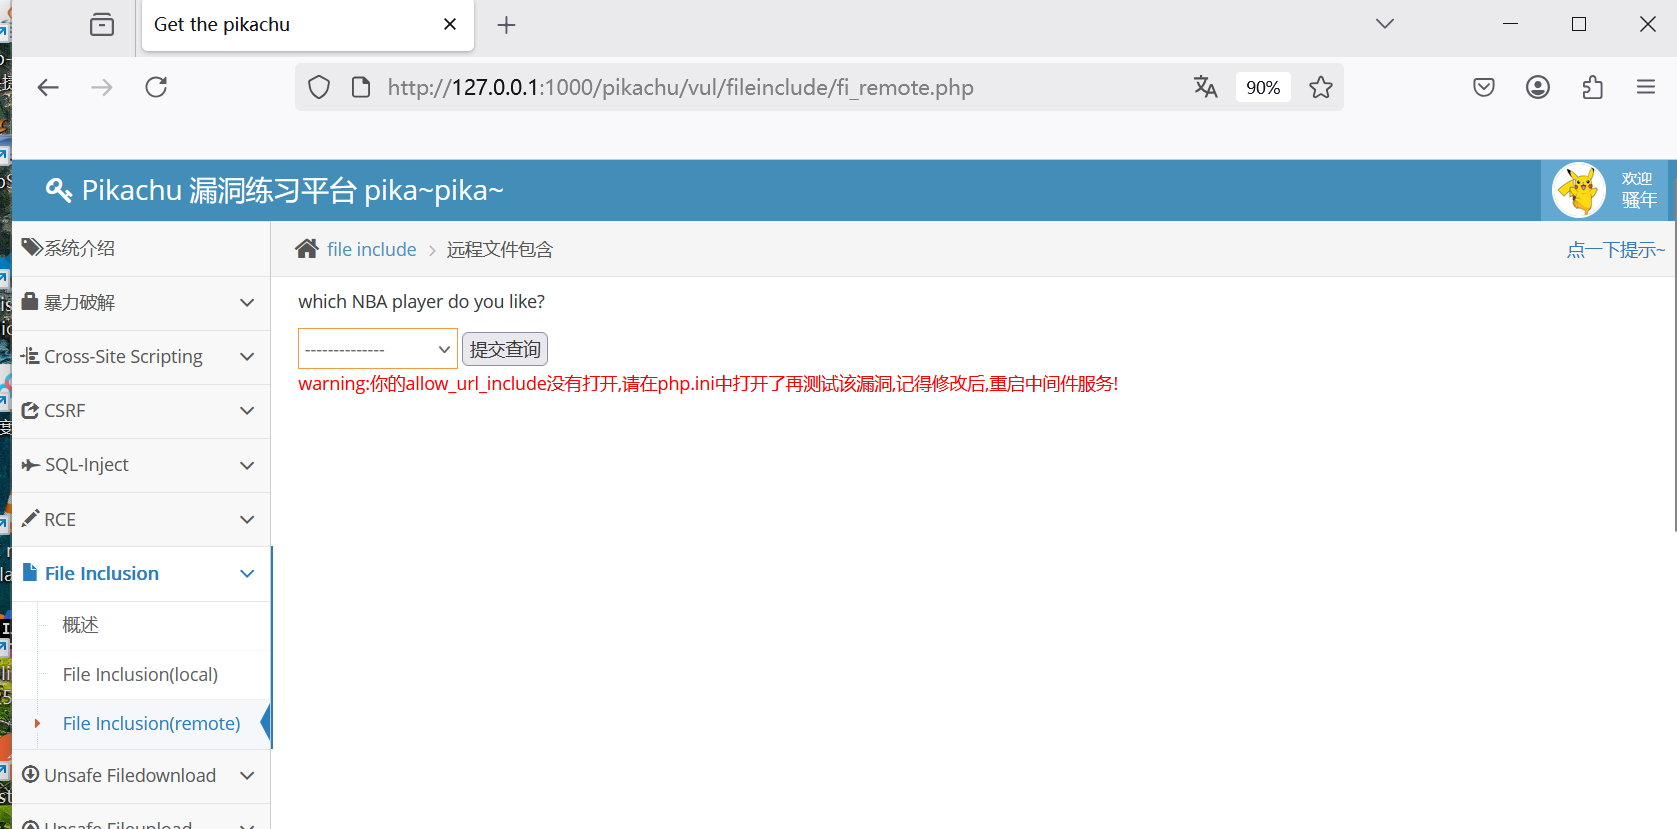
打开这个权限,去对应的php版本更改,打开php.ini文件allow_url_include =off改成on
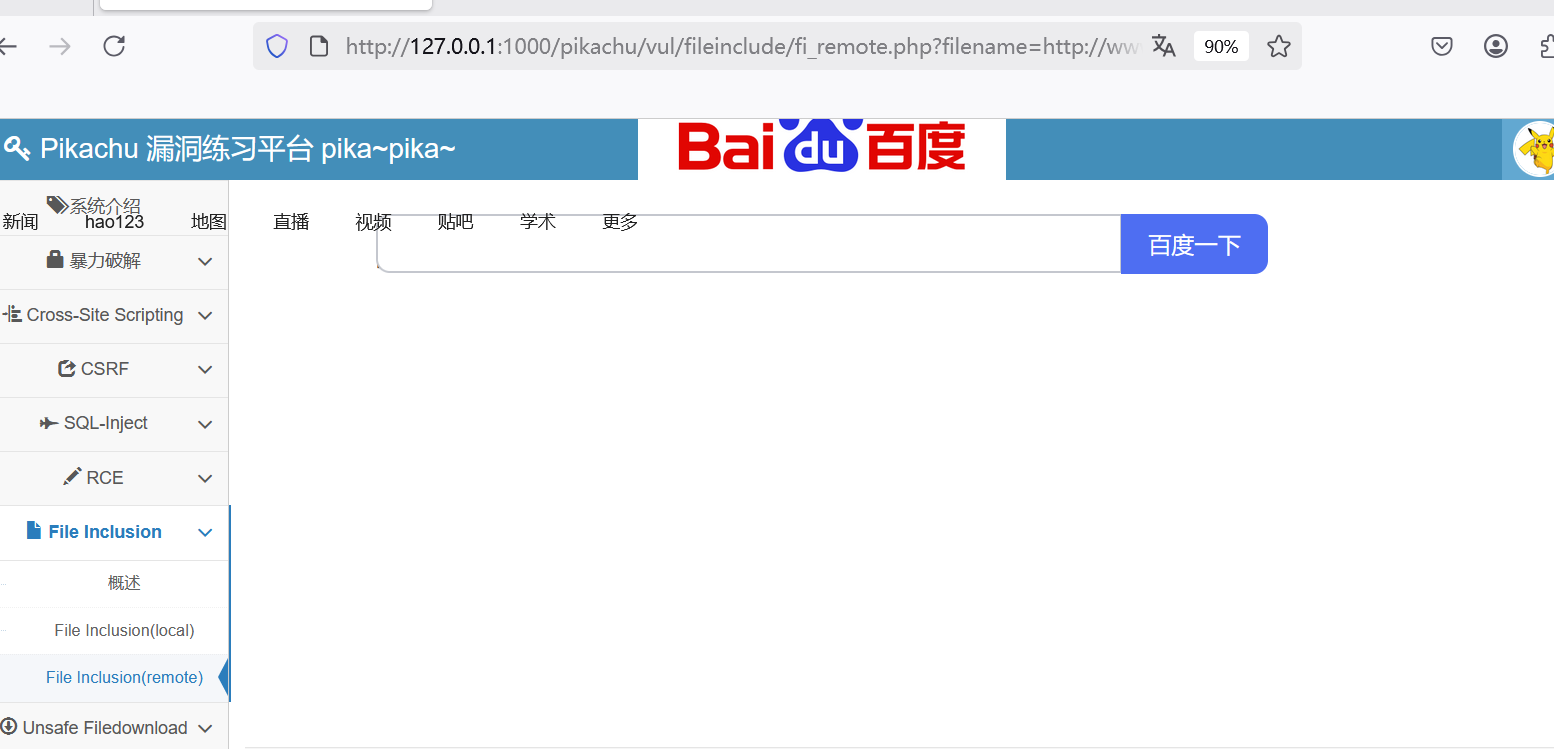
filename改成网址试一下,发现成功了,但是一般默认都是关掉的
相关推荐
菩提小狗5 天前
每日安全情报报告 · 2026-10-09
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗7 天前
每日安全情报报告 · 2026-10-07
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗8 天前
每日安全情报报告 · 2026-10-06
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗9 天前
每日安全情报报告 · 2026-10-05
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗10 天前
每日安全情报报告 · 2026-10-04
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗11 天前
每日安全情报报告 · 2026-10-03
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗12 天前
每日安全情报报告 · 2026-10-02
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗13 天前
每日安全情报报告 · 2026-10-01
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗15 天前
每日安全情报报告 · 2026-09-29
网络安全·漏洞·cve·安全情报·每日安全
菩提小狗23 天前
每日安全情报报告 · 2026-09-21
网络安全·漏洞·cve·安全情报·每日安全