BugKu Web渗透之game1

启动场景,打开网页如下:

是一个游戏。

步骤一:

右键查看源代码也没有发现异常。

步骤二:

点击开始游戏来看看。
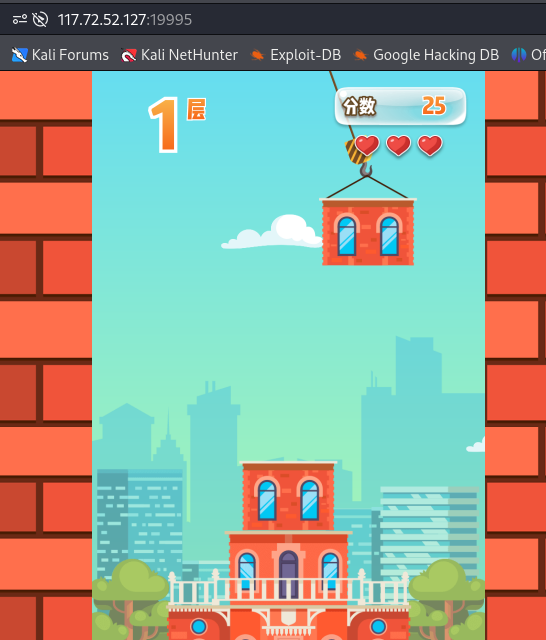
结果他是这种搭高楼的游戏。我玩了一下子,玩到350分就game over。

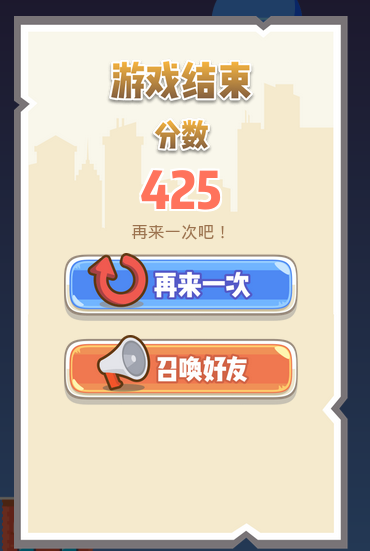
之后就显示游戏结束,如下图所示。
步骤三:

游戏结束后,点击右键查看源代码,发现源代码很多,看来半天没有发现有用的信息。

步骤四:

然后从burpsuite查看请求的信息,发现有一个score.php有点可疑。
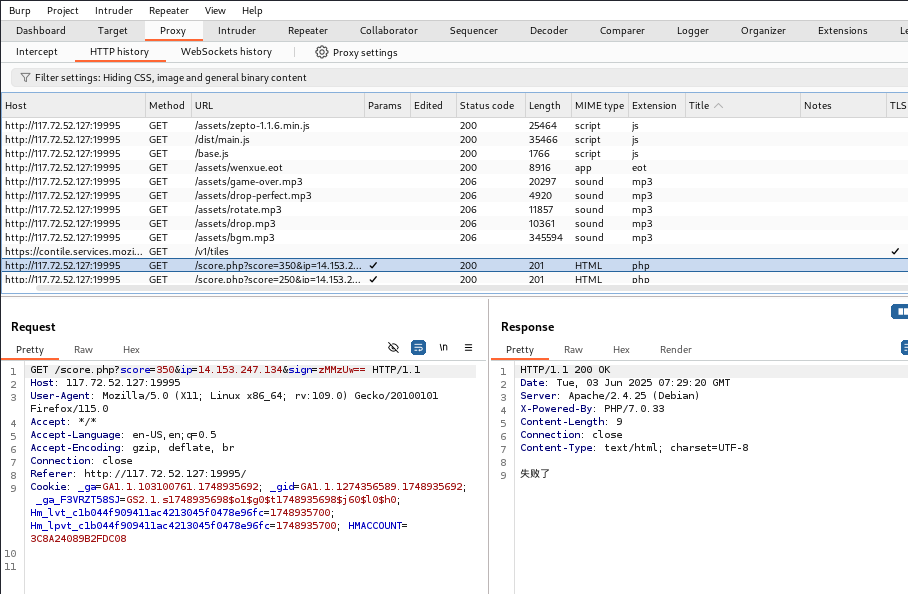
仔细查看,里面传送了score分数和sign。

score分数就是当前得到的分数,sign后面有"=",似乎是base64编码。

将sign用在线base64去解码,发现解出来的好像跟分数没关。
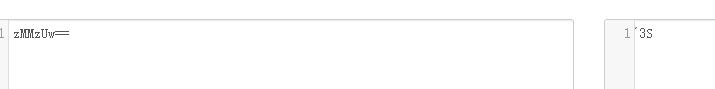
步骤五:

再重新玩一次,这次分数为425。查看socre.php请求。
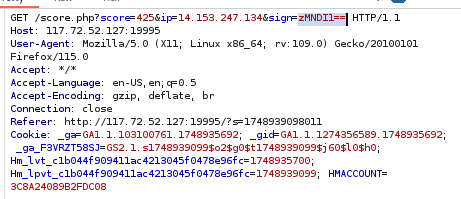
base64解码:

感觉还是不对。

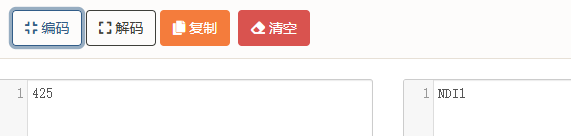
但是两次分数不同,传送的sign值也不同,我感觉还是和分数有关。于是我用他们的分数去编码看看。
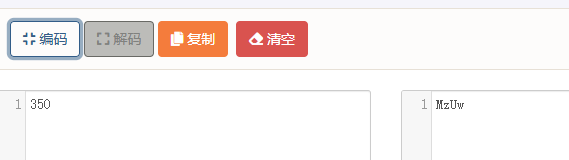
看到了,除了前面"zM"和后面的"==",中间的就是分数进行编码后的显示。

步骤六:

将source.php这条请求发送到bp中的repeat模块。把分数改大一点,再将分数base64编码后添加进去。发送。改成1000也是显示失败,改成10000,9999,4000,(后来发现只要大于3000都行)flag都出现。如下图显示。
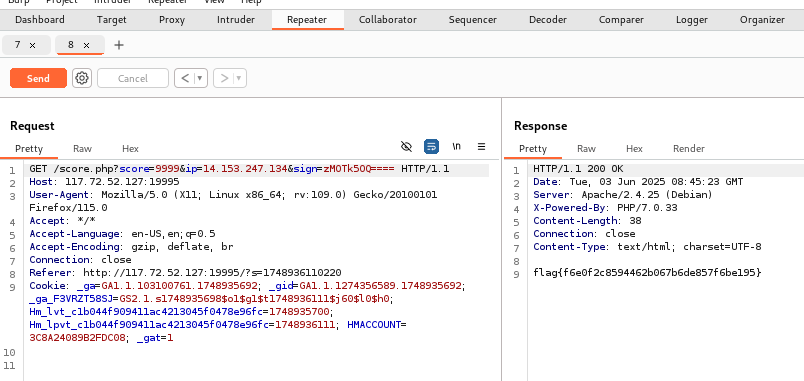
完毕。

相关推荐
Fnetlink11 天前
Fnet 云网安 261023
运维·开发语言·网络·人工智能·安全·web安全·php
其实防守也摸鱼1 天前
网络安全法竞赛知识总结与题库
前端·网络·人工智能·安全·web安全·重构·nc
Bruce_Liuxiaowei1 天前
2026年10月第4周网络安全形势周报
安全·web安全·网络安全
徐征6391 天前
邮件安全网关检测流水线解析:OCR、二维码提取与带密分析的实现方向标
web安全
Json____2 天前
PHP 突发严重安全漏洞,AI 开始改变网络安全的攻防方式
人工智能·web安全·php·it学习·wwwoop.com
上海云盾王帅2 天前
什么是 CC 攻击?原理、特征与防御全解析
网络·web安全
三垣网安2 天前
漏洞实战|高校虚拟实验平台报错型 SQL 注入漏洞复现
网络·经验分享·sql·安全·web安全·网络安全·水平越权
零域行者2 天前
Linux入门基础命令
linux·服务器·安全·web安全
2301_780789662 天前
IPv6 洪水猛兽:DDoS 攻击面 3 倍扩张下的精准清洗新战法
运维·安全·web安全·ddos·devops
YFJ_mily4 天前
【10-12月优质学术会议合集】会议覆盖人工智能、大数据、高端装备、软件与网络安全 、计算机视觉技术等热门方向
算法·安全·web安全·网络安全·软件·rdlink研发家