CKA 版本:1.32
第二题是涉及ingress相关。本文不是题目,只是为了学习相关知识点做的实验。
1. 环境准备
需要准备一套K8S集群。
1.1 安装ingress-nginx
下载deploy文件:
wget -O controller-v1.12.2.yaml https://raw.githubusercontent.com/kubernetes/ingress-nginx/controller-v1.12.2/deploy/static/provider/cloud/deploy.yaml
为了应对国内镜像拉取不下来的操作,修改镜像代理(vim下操作):
vim
:1,$s/registry.k8s.io/k8s.m.daocloud.io/gkubectl create -f controller-v1.12.2.yaml
等待一会检查pod:
kubectl get pod -n ingress-nginx

检查ingressclass:
kubectl get ingressclass

注意 默认ingress-nginx的访问是LoadBalancer 这个是公有云的环境使用的,我们的自建环境修改svc通过nodeport进行访问。
kubectl edit -n ingress-nginx svc ingress-nginx-controller

访问测试

1.2 准备后端服务
创建一个后端服务,来接受ingress转发的流量
yaml
apiVersion: apps/v1
kind: Deployment
metadata:
  name: whoaim
spec:
  selector:
    matchLabels:
      app: whoaim
  replicas: 1
  template:
    metadata:
      labels:
        app: whoaim
    spec:
      containers:
      - name: whoim
        image: docker.io/containous/whoami:v1.5.0
        imagePullPolicy: IfNotPresent
        ports:
        - containerPort: 80
        resources:
          limits:
            cpu: 2
          requests:
            cpu: 1
---
apiVersion: v1
kind: Service
metadata:
  name: whoaim
  labels:
    app: whoaim
spec:
  ports:
  - port: 80
  selector:
    app: whoaim
2. 创建ingress
2.1 通过ip访问
创建一个ingress 策略,能够把ingressclass的svc暴露的端口转发到后端服务中。
yaml
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: whoim-ingress
  annotations:
    nginx.ingress.kubernetes.io/rewrite-target: /
spec:
  ingressClassName: nginx
  rules:
  - http:
      paths:
      - path: /testpath
        pathType: Prefix
        backend:
          service:
            name: whoaim
            port:
              number: 80
检查ingress

访问测试:

注意看:
访问的路径通过ingress后 ,路径从/testpath 变成了/ 是因为 nginx.ingress.kubernetes.io/rewrite-target: / 所有的请求都会变成/
我们删除注解尝试:
kubectl edit ingress whoim-ingress

可以看到 请求的路径带到后端了。
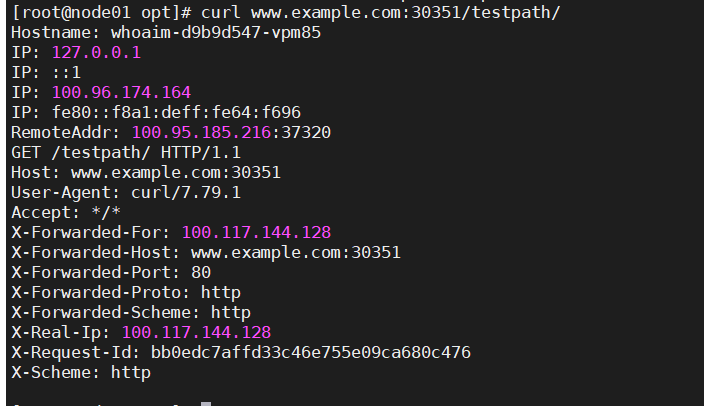
2.2 通过域名访问
修改ingress 策略主要添加host
cpp
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: whoim-ingress
  annotations:
    nginx.ingress.kubernetes.io/rewrite-target: /
spec:
  ingressClassName: nginx
  rules:
  - host: www.example.com  #域名访问
    http:
      paths:
      - path: /testpath
        pathType: Prefix
        backend:
          service:
            name: whoaim
            port:
              number: 80
修改本机hosts
192.168.100.41 www.example.com
验证访问:
curl www.example.com:30351/testpath/
参考链接
https://kubernetes.io/zh-cn/docs/concepts/services-networking/ingress/