[electron]预脚本不显示内联script

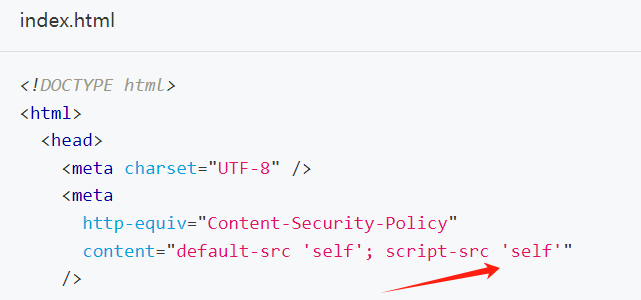
script-src 'self' 是 Content Security Policy (CSP) 中的一个指令,它的作用是限制加载和执行 JavaScript 脚本的来源。

具体来说:

  • 'self' 表示 当前源。也就是说,只有来自当前网站或者当前页面所在域名的 JavaScript 脚本才被允许执行。
  • "当前源" 指的是与你加载 HTML 文件的协议(如 http 或 https)、域名和端口号相同的资源。

例子:

假设你的网站域名是 https://example.com,那么 script-src 'self' 会允许你加载和执行来自以下地址的 JavaScript 脚本:

  • https://example.com/script.js
  • https://example.com/js/app.js

但是,它将阻止加载和执行来自其他来源的脚本,例如:

  • https://someotherdomain.com/script.js
  • http://example.com/script.js(如果页面是 https 协议的话,http 协议的脚本会被拒绝)

为什么使用 script-src 'self'?

script-src 'self' 是一种安全措施,它限制了只允许从相同域名加载脚本,这可以有效防止恶意的跨站脚本攻击(XSS),因为攻击者无法通过第三方脚本来注入恶意代码。


electron官方的例子是写到了这个变量, 所以无法使用内联script标签, 把他删掉就行
相关推荐
葡萄城技术团队6 小时前
1000 人协同压测的环境瓶颈排查:CPU 争用与 Wi\-Fi
前端
excel7 小时前
Marked 与 Markdown 有什么区别?该怎么选?
前端
Da Da 泓8 小时前
五子棋 Web 端测试用例报告
前端·网络·websocket·网络协议·测试用例·项目
zxcvb1538 小时前
远程查看本地文档:一条轻量 Web 文件服务的工程化链路
前端·远程查看文档
niucloud-admin9 小时前
NIUCLOUD PHP SAAS上门家政使用文档:城市管理
java·前端·php
程序员大阳9 小时前
副队长JavaScript教程(50)-DOM:网页开发的起点
javascript·dom·es·节点·概念·document·关系
北岛贰9 小时前
啵啵音乐迎来全新升级!
前端
甘晴void11 小时前
我给 Magpie 做了个 macOS 桌宠:106 段动画,请求一多就亮灯
macos·electron·开源·deepseek·桌面宠物·magpie
hkNaruto11 小时前
【AI】基于大模型的AI游戏地图生成、控制方案:AI Native Game Harness 迁移操作手册
前端·人工智能·游戏
IT_陈寒11 小时前
Java序列化踩坑记:对象循环引用让我加班两小时
前端·人工智能·后端