开源组件hive页面安全问题

  1. 原本直接登录无账户密码,无法通过攻防

  2. 网络层面解决方法

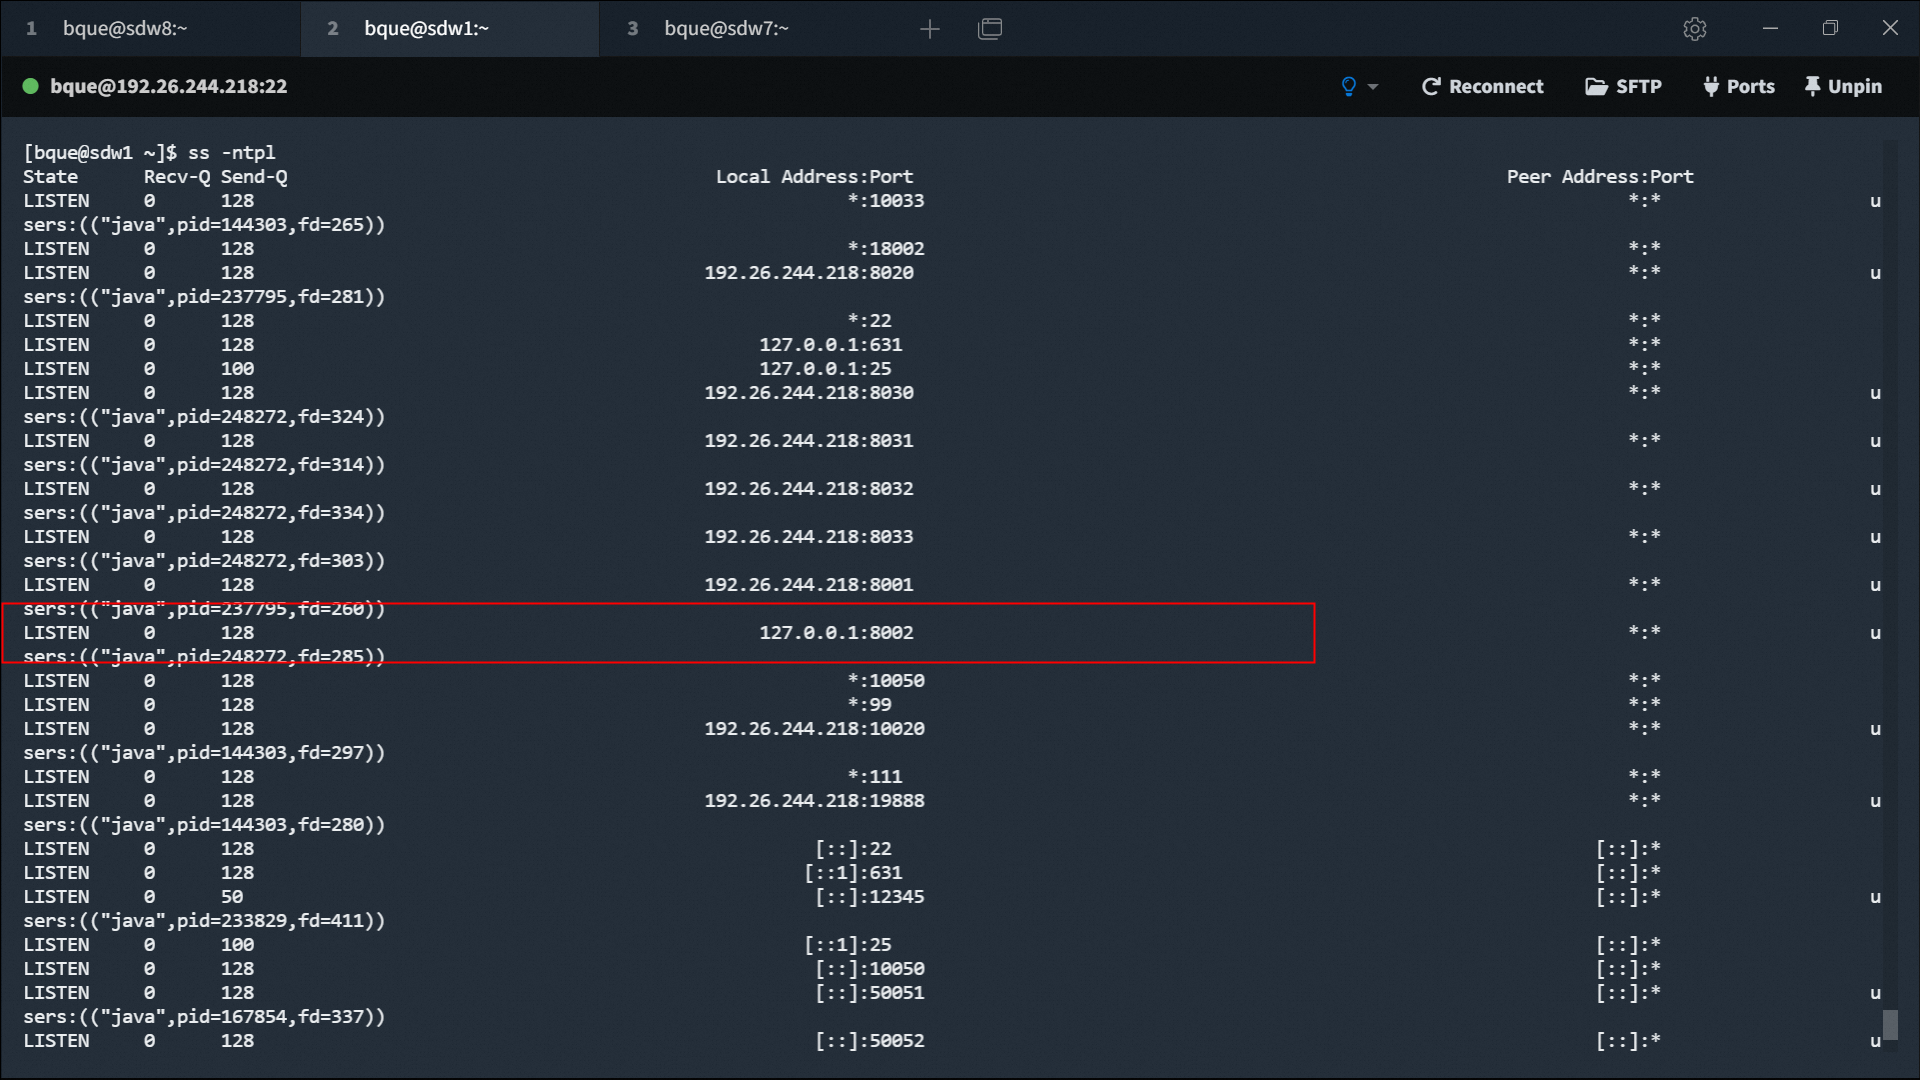
    1. 将ip换为本地127.0.0.1
    2. 使用ngix代理白名单

    ss -ntpl

配置层面解决方法:

在服务器上find / -name yarn-site.xml找到配置文件

并在yarn-site.xml中增加或者修改参数

<property>

<name>yarn.nodemanager.webapp.address</name>

<value>0.0.0.0:0</value>

</property>

重启datanode

yarn-daemon.sh stop nodemanager

yarn-daemon.sh start nodemanager

相关推荐
updayday8549 小时前
离职域账号状态变更与Ping64操作记录核对
大数据·网络·数据库·安全·智能路由器
jimmyleeee12 小时前
大模型安全之二十二:AI 安全实践:真实案例研究与经验教训
人工智能·安全
咖啡星人k12 小时前
给 AI 接工具的权限设计:账号、Key、参数三层
安全·mcp·权限设计
jimmyleeee14 小时前
大模型安全之二十八:Agent 权限与策略控制:从最小权限到多层监督
人工智能·安全
hasty14 小时前
一封邮件如何跨越三层边界拿到 root?Cisco Secure Email Gateway CVE-2026-76461 深度解析
安全·安全威胁分析·代码复审
是隼人15 小时前
buuctf-pwn ciscn_2019_sw_1(32位只有一次格式化机会)题解(学习过程持续更新)
c语言·学习·安全·pwn入门·ctf入门
三84415 小时前
云安全 · 06 · 云凭证 AK/SK 与元数据服务
安全·云安全·docker逃逸·ak/sk
xixiaoyunya17 小时前
制造业生产数据备份:在“不停产“前提下的自动化实践
网络·安全
jimmyleeee17 小时前
大模型安全之二十五:Agent AI 威胁全景
人工智能·安全
kali-Myon18 小时前
分享一个网络安全 AI 工具导航项目 SecSkills
安全·ai·github·ctf