目的
掌握windows 的安全加固方案,保证服务器的安全。
环境
windows server 2012
一、账户策略
1、更改管理员账户
作用: 安装windows server 2012 后,默认会自动创建一个系统管理员账号,即Administrator。许多管理员贪图一时方便,就直接用作自己的账户,因此,许多黑客攻击的服务器的时候总是试图破解Administrator 账户的密码,如果此时密码安全性不高,就很容易被破解。所以,可以更改管理员账户名来避免此类攻击,提高系统安全性。
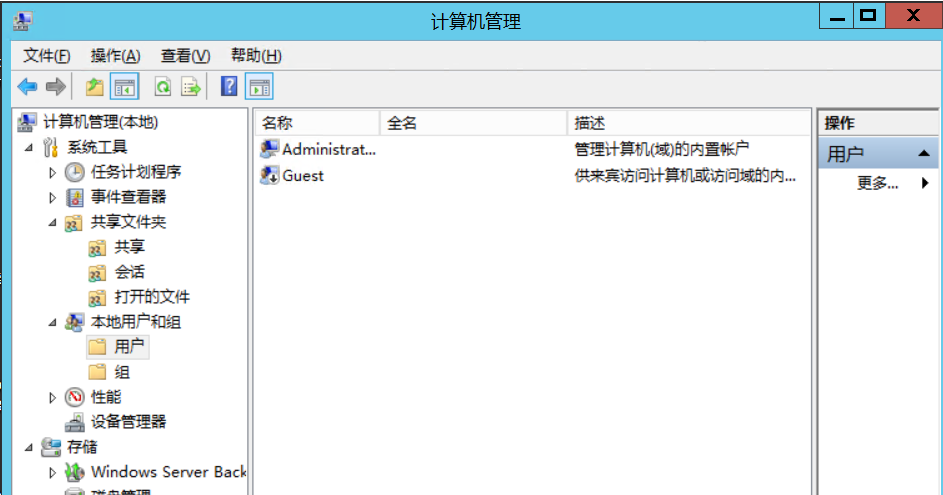
右击Administrator-重命名
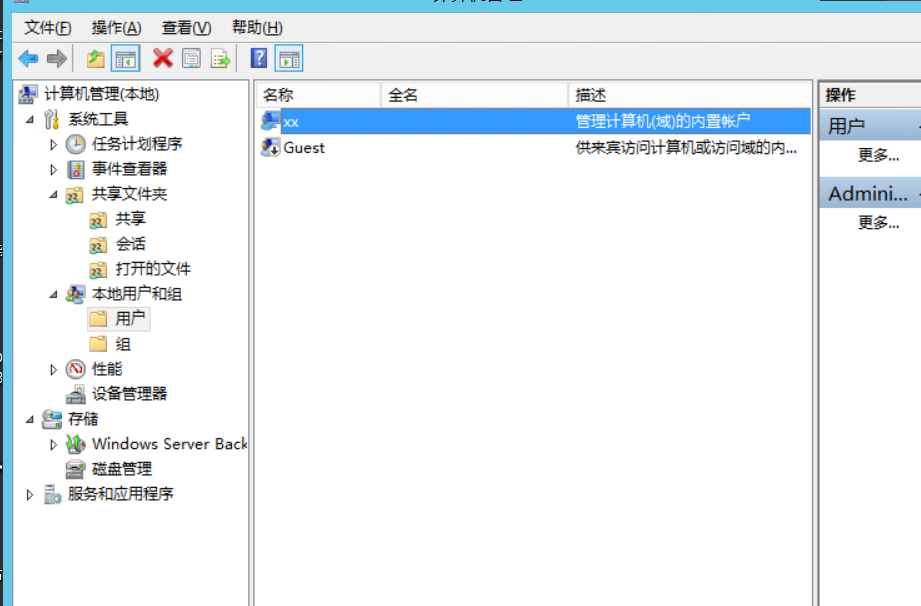
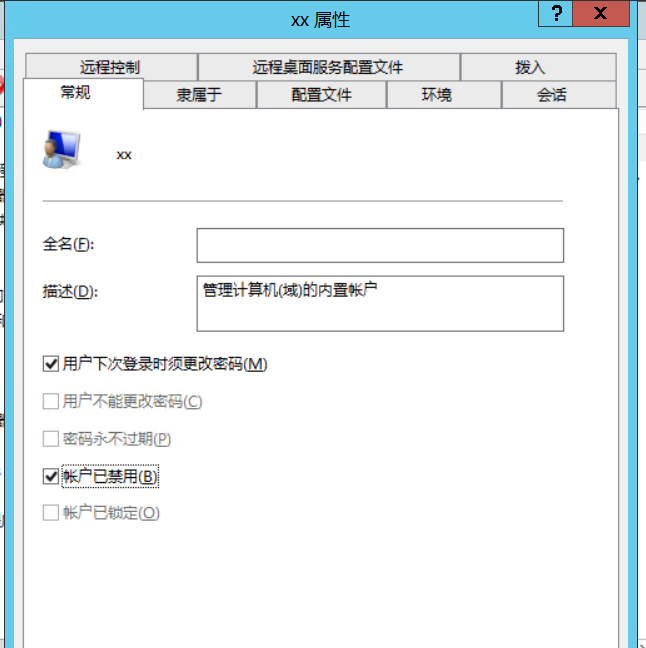
如果更改帐户名仍然无法满足安全需求,可以选择将其禁用,然后创建一个普通的管理员账户,用户实现基本的系统或者网络管理、维护功能。
运行截图:
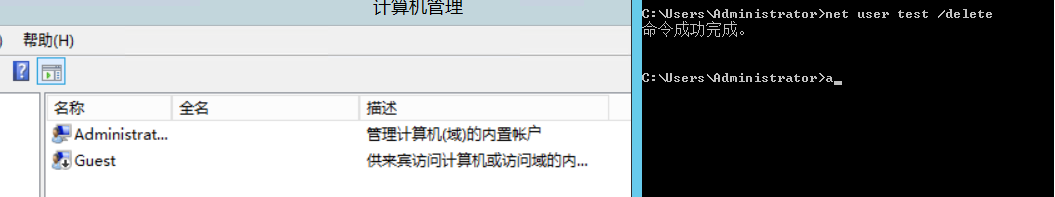
2、删除无用账户
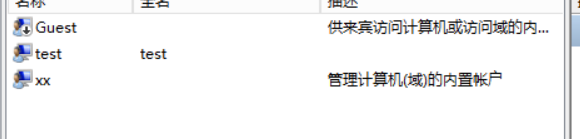
原因:如果有不用的账号,应该及时删掉。
步骤:按照1.1新建一个管理员test,然后使用net user test /del 删除
运行截图:
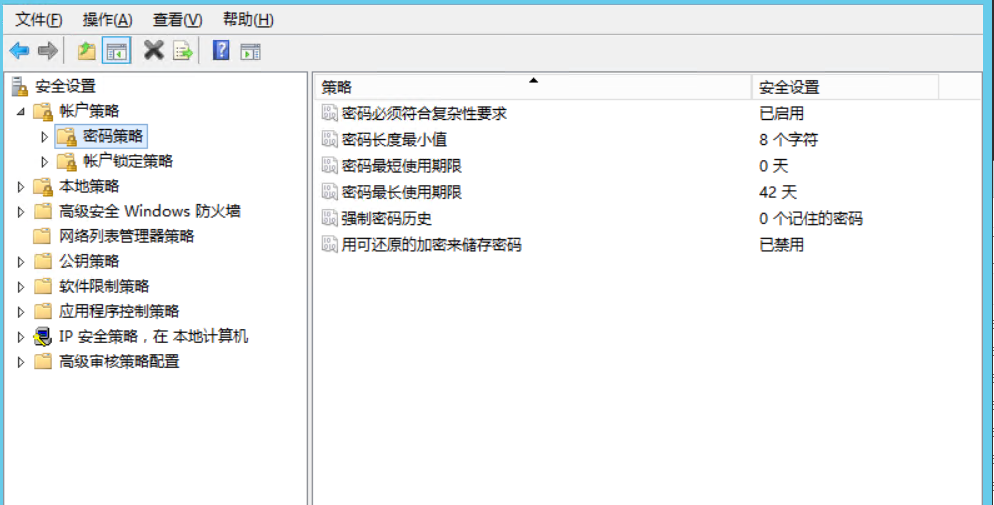
3、口令策略
原因:密码必须符合复杂性要求启用,密码长度最小值至少为8,密码最长使用期限根据情况设定,不要设置太长。强制密码历史设置至少为5,当然可以设置更多。
运行截图:
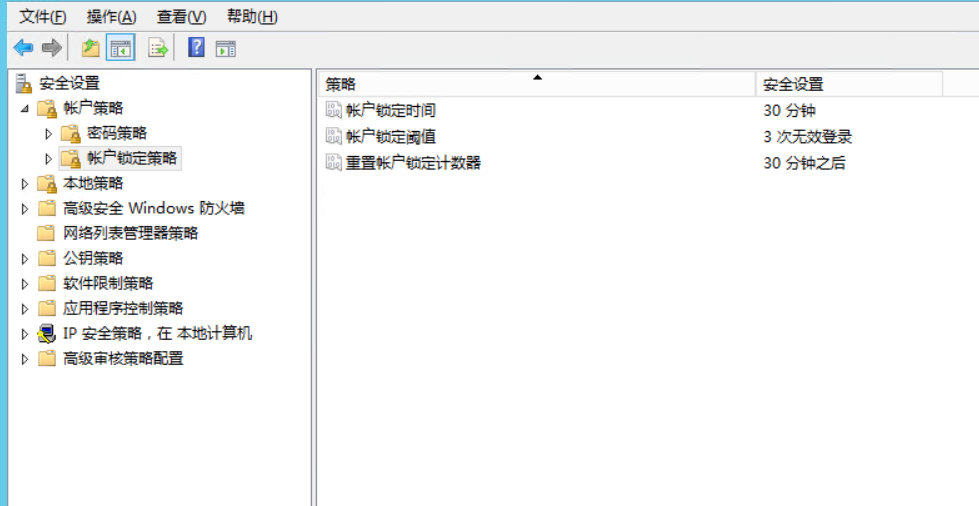
4、账户锁定策略
原因: 账户锁定策略可以防止暴力破解的攻击方式,所以,很有必要设置账户锁定策略。
运行截图
二、文件安全策略
1、文件系统安全:使用NTFS文件系统
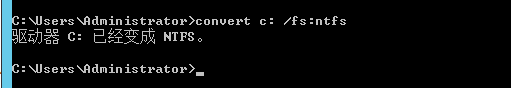
步骤: 查看每个系统驱动器是否使用NTFS文件系统,如果不是,使用转换命令:convert <驱动器盘符>: /fs:ntfs 。
运行截图
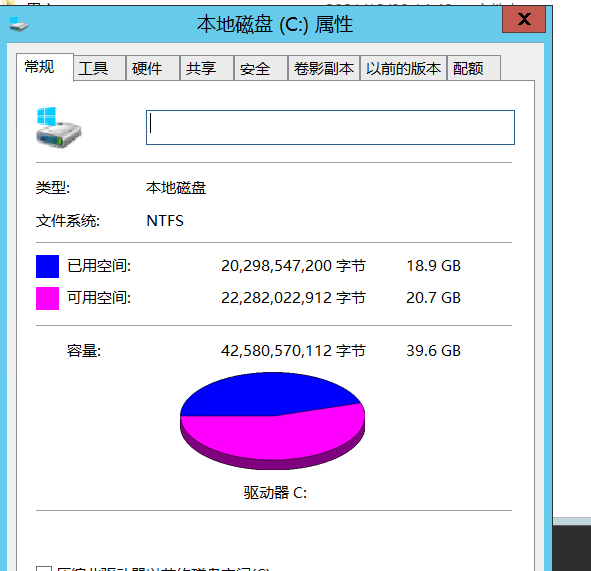
环境磁盘已经是NTFS系统,为了实验的完整性使用cmd命令转换一次
三、权限策略
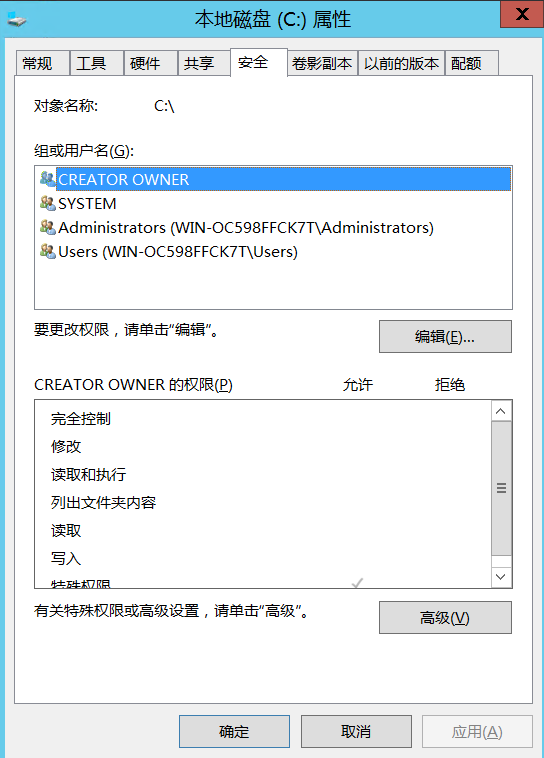
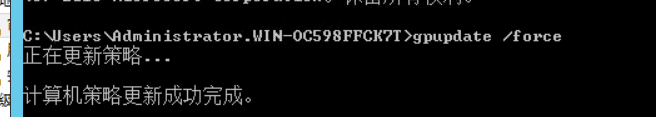
1、检查everyone权限
原因: 如果Everyone 组的用户具备完全控制权,则可以对该文件夹或者文件进行所有的文件操作,建议取消Everyone组的完全控制权限。
运行截图:
四、日记及审计的安全性
介绍:Windows Server 2012 系统日志包括:
1、应用程序日志:应用程序日志包含由应用程序或系统程序记录的时间。
2、安全日志:安全日志记录着有效和无效的登陆事件,以及与文件操作的其他事件。
3、系统日志:系统日志包含Windows 系统组件记录的事件。
4、安装程序日志:安装程序日志,记录在系统安装或者安装微软公司产品时,产生的日志。 运行截图:
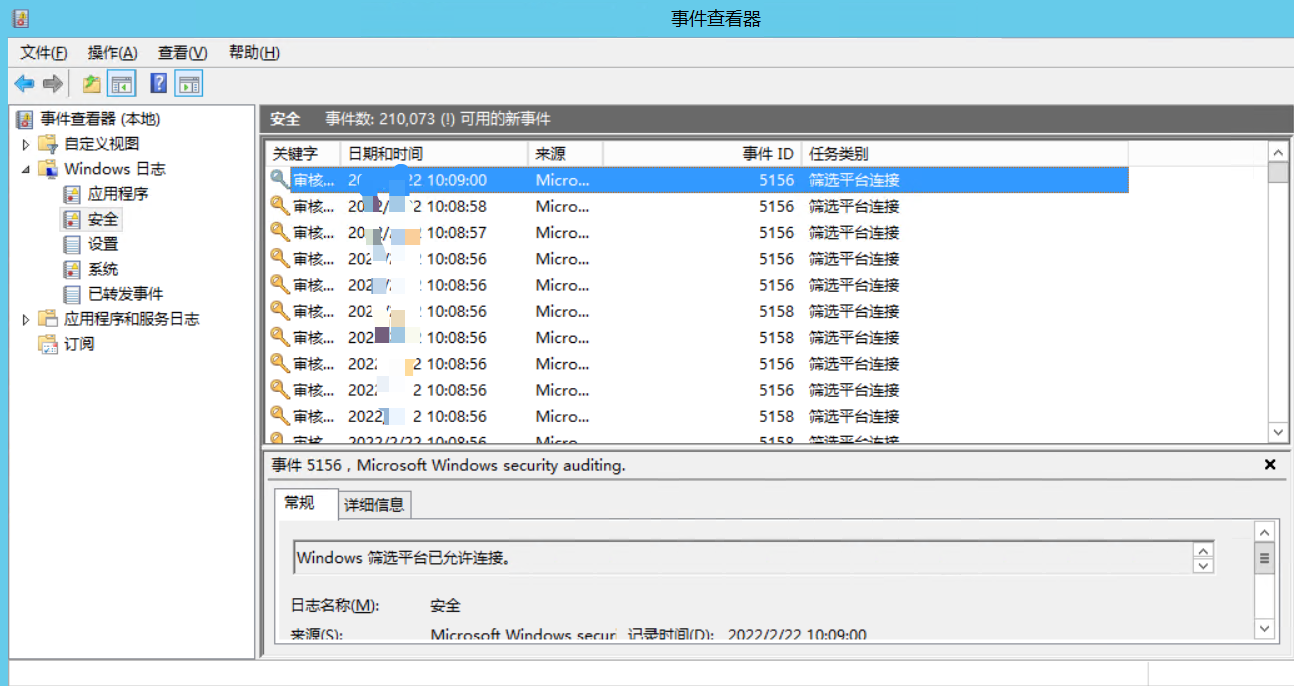
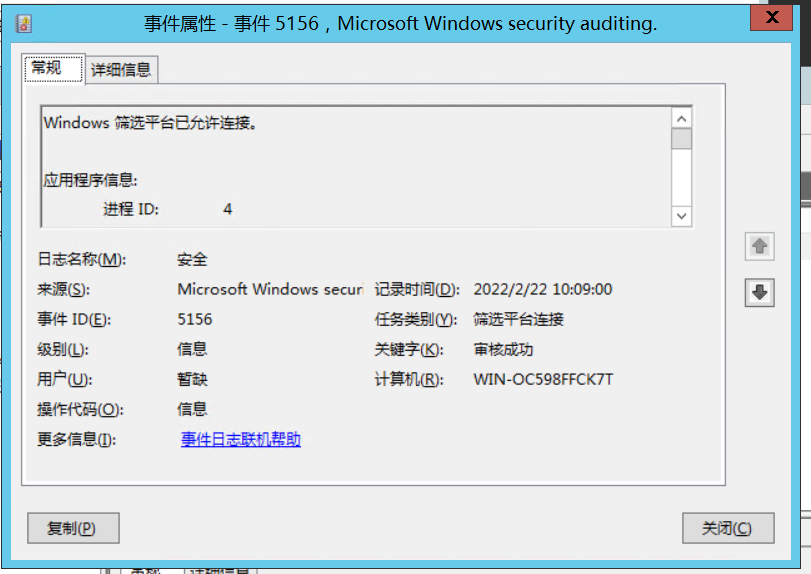
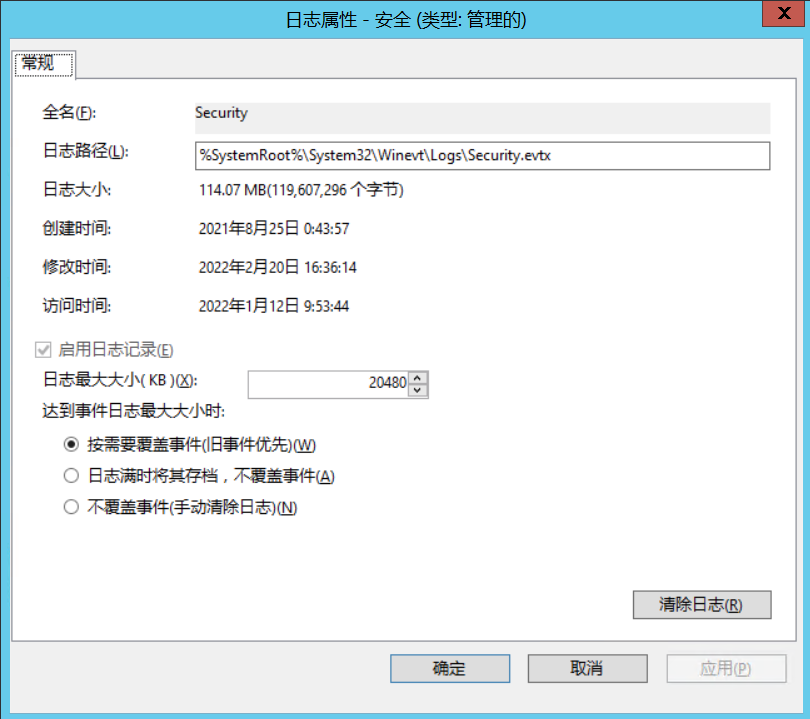
增强审核:对系统事件进行审核,在日后出现故障时用于排查故障。
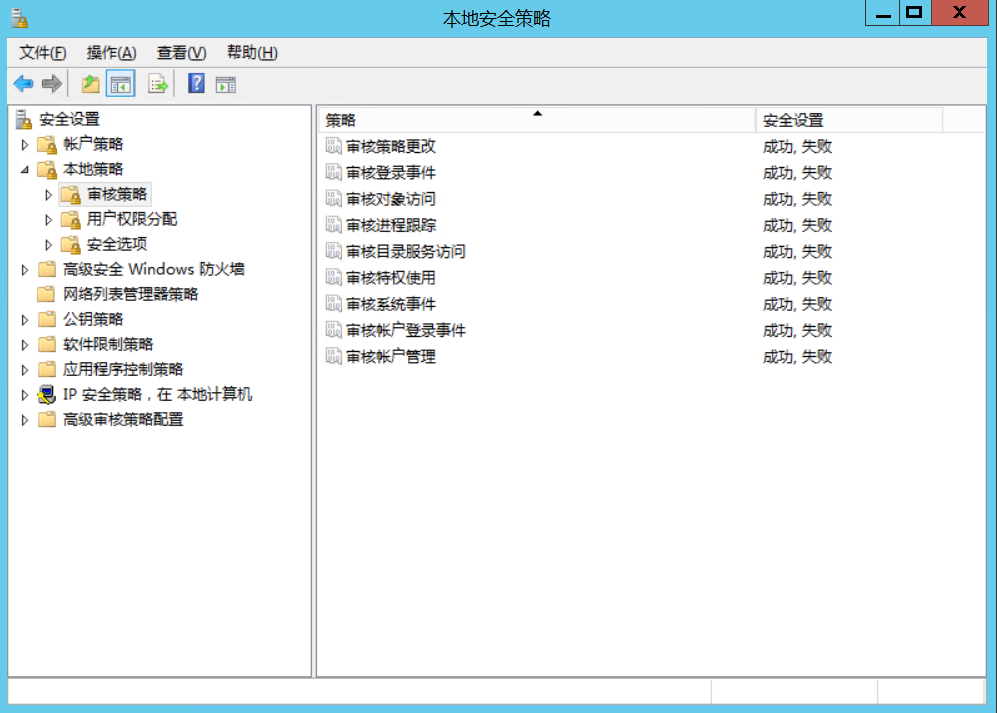
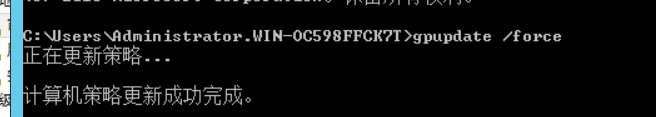
五、 补丁管理
解释:做了上面的设置以后,我们应该及时更新补丁,保证系统本身不会有漏洞,下载补丁要从可靠的地方下载,最好从官网下载,安装补丁建议手动安装,有些补丁会引起业务的不稳定。