45秒37.4TB流量!一场刷新历史纪录的DDoS攻击正在颠覆传统防御体系
一、什么是UDP洪水攻击?
UDP洪水攻击(UDP Flood)是一种利用用户数据报协议(UDP) 的无连接特性发起的分布式拒绝服务(DDoS)攻击。攻击者通过僵尸网络向目标服务器发送海量伪造的UDP数据包,耗尽目标的网络带宽或系统资源,导致合法用户无法访问服务。
2025年攻击规模已进化到惊人量级:
-
最大攻击峰值达 7.3Tbps(相当于每秒传输9300部高清电影)
-
单次攻击可在 45秒内传输37.4TB数据,超过此前所有历史记录
-
主要攻击源来自122,145个IP地址,覆盖全球161个国家
二、攻击原理深度拆解
▶ 协议层:UDP的"无连接"特性如何被利用?
UDP作为无状态协议,无需三次握手即可发送数据包。这一设计初衷是为提升实时性(如视频通话、在线游戏),却成为攻击者的利器:
图表
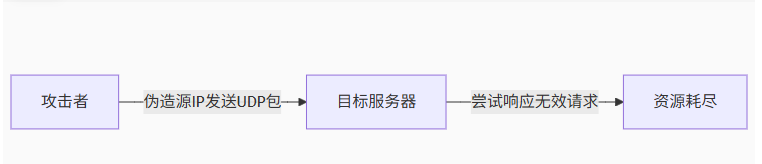
致命漏洞:
-
服务器收到UDP包后,会向伪造的源IP发送响应(如ICMP不可达)
-
响应过程消耗CPU/带宽资源
-
当海量伪造包涌入,服务器陷入响应风暴,正常流量被阻塞
▶ 2025年攻击技术演进
-
反射放大链(关键杀伤技术)
-
攻击者伪造目标IP向开放UDP服务(如NTP/DNS)发送小请求
-
第三方服务向目标反射放大数十倍的响应包
-
例如:
-
NTP反射:1请求 → 556倍响应
-
QOTD协议(UDP 17端口):1请求 → 数百倍文本响应
-
-
-
多向量混合攻击
最新7.3Tbps攻击融合:
-
UDP Flood(占比99.996%)
-
QOTD反射 / Echo反射 / Portmap洪泛
-
RIPv1放大攻击
-
-
端口地毯式轰炸
-
单IP目标同时攻击 21,925个端口/秒(峰值34,517)
-
通过扫描隐藏端口最大化杀伤范围
-
三、被攻击的典型症状
-
网络监控显示持续带宽饱和(无业务峰值却满负载)
-
服务器CPU飙升至95%+ 且持续高占用
-
防火墙日志出现海量ICMP不可达响应
-
应用服务响应延迟从毫秒级跃升至**>15秒**
-
严重时触发内核协议栈崩溃(尤其未加固的Linux系统)
四、防御实战:四层防护体系构建(附代码)
▶ 第一层:协议栈硬化(操作系统层)
Linux内核关键加固命令:
bash
# 禁用高危UDP服务端口(常见放大源)
iptables -A INPUT -p udp --dport 7 -j DROP    # Echo
iptables -A INPUT -p udp --dport 13 -j DROP   # Daytime
iptables -A INPUT -p udp --dport 19 -j DROP   # Chargen:cite[4]

# 启用UDP包速率限制(DNS示例)
iptables -A INPUT -p udp --dport 53 -m limit --limit 10/sec -j ACCEPT
iptables -A INPUT -p udp --dport 53 -j DROP:cite[2]

# 防御畸形分片包
iptables -A INPUT -f -j DROP
sysctl -w net.ipv4.ipfrag_max_dist=64         # 缩小分片重组窗口:cite[4]
▶ 第二层:AI驱动的动态清洗
基于行为分析的防御框架:
图表

核心能力:
-
动态学习UDP包长度/频率/熵值指纹
-
自动生成二进制特征掩码(示例):
python
# 特征字段转换伪代码
def extract_feature(packet):
    feature_pos = packet[16:32]  # 截取特定偏移量
    bin_mask = bytes_to_binary(feature_pos)
    return apply_mask(bin_mask, "0xFFFF0000")
▶ 第三层:云原生防护架构
Cloudflare抗7.3Tbps攻击的核心方案:
-
Anycast网络分流:全球边缘节点就近清洗
-
芯片级加速 :FPGA实现协议解析(延迟 <5μs)
-
近源拦截:在攻击流量进入骨干网前丢弃
▶ 第四层:零信任业务隔离
nginx
# Nginx配置示例:按业务隔离连接池
upstream payment {
    server 10.0.1.1 max_conns=3000;
    zone payment_zone 32M;      # 独立内存区
    queue 1000 timeout=30s;     # 超时释放
}

# 关键API启用动态质询
location /login {
    access_by_lua_block {
        if ngx.var.remote_addr in suspicious_ips then
            ngx.header["X-Proof"] = "sha3(salt+timestamp)"
            ngx.exit(418)       # 要求客户端计算证明
        end
    }
}
五、血泪教训:这些配置必须立即整改!
-
禁用宽松分片重组
bash
# 高危配置(默认值=1024) sysctl -w net.ipv4.ipfrag_max_dist=1024 # 安全配置(≤64) sysctl -w net.ipv4.ipfrag_max_dist=64 -
关闭老旧协议响应
全网扫描并禁用以下服务:
-
echo(端口7) -
daytime(端口13) -
chargen(端口19)
-
-
拒绝静态限速规则
错误方案 :固定阈值限速(如1000pps)
正确方案:动态AI调优python
risk_score = lstm_model.predict(traffic_entropy, src_ip_dispersion)
if risk_score > 0.9:
    set_rate_limit("50pps")   # 高危IP严格限速
六、未来防御范式
防御的本质是成本转嫁!当攻击者构造畸形包的成本 > 防护验证成本时,胜利的天平必然倾斜
2025年核心策略:
-
边缘计算:在CDN节点卸载UDP处理(如Cloudflare Magic Transit)
-
硬件卸载 :DPU智能网卡实现线速过滤(100Gbps带宽 零丢包)
-
区块链溯源:攻击源IP上链存证,全球联防体系协同封锁
最新数据 :据Cloudflare 2025报告,UDP洪水在DDoS攻击中占比 68% 。本文涉及的防御脚本已开源(GitHub搜 UDP-Shield-2025 )。你的服务器准备好应对T级流量的降维打击了吗?欢迎在评论区交流实战经验!