标记说明:■掌握内容 ■次重点 ■理解内容
当网络架构延伸至互联网,VLAN 间通信不再局限于局域网内的跨网段交互,而是需要与路由、NAT(网络地址转换)等技术协同,形成从内网终端到公网服务器的完整数据通路。
以 VLAN 10 的 PC1 访问公网 Server(2.3.4.5)为例,整个过程涉及多设备接力转发,每一步都暗藏技术细节。
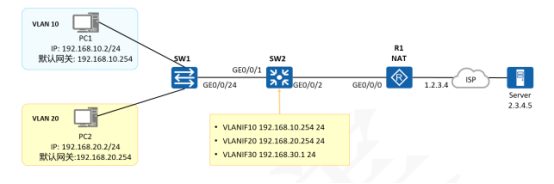
核心网络拓扑与角色分工
先明确参与设备的关键配置与职责:
SW1 (二层交换机):连接 PC1(VLAN 10)和 PC2(VLAN 20),通过 Trunk 端口(GE0/0/24)与三层交换机 SW2 通信,负责 VLAN 标签的传递。
SW2 (三层交换机):配置 VLANIF10(192.168.10.254/24)、VLANIF20(192.168.20.254/24)作为内网网关,同时通过 VLANIF30(192.168.30.1/24)连接路由器 R1,设置默认路由指向 R1(192.168.30.2),承担内网路由转发。
R1 (路由器):一端通过 GE0/0/0接口连接 SW2(192.168.30.2/24),另一端接入公网(1.2.3.4),配置静态路由指向内网网段(192.168.10.0/24、192.168.20.0/24),并启用 NAPT 实现私有 IP 到公网 IP 的转换。
PC1 : IP 为 192.168.10.2/24,默认网关指向 VLANIF10;Server 位于公网,IP 为 2.3.4.5。
分步拆解通信流程:
假设所有设备已生成必要的 ARP 表、MAC 表和路由表,PC1 到 Server 的通信过程可分为 5 个关键阶段:
阶段 1 : PC1 发起请求,报文送达内网网关
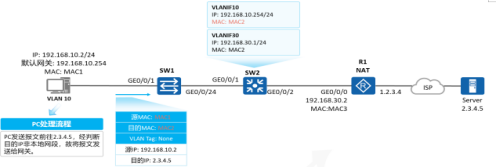
PC1 判断目标 IP(2.3.4.5)与自身不在同一网段(192.168.10.0/24),触发三层通信逻辑,将数据帧发送至默认网关(VLANIF10)。此时数据帧的关键信息为:
源 MAC : PC1 的 MAC1
目的 MAC : VLANIF10 的 MAC2(SW2 的接口 MAC)
源 IP : 192.168.10.2
目的 IP : 2.3.4.5
VLAN Tag : 无(因 PC1 连接 SW1 的 Access 端口,发送时已剥离标签)
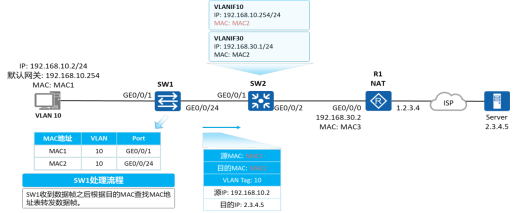
SW1 接收后,根据目的 MAC(MAC2)查询 MAC 表,通过 Trunk 端口(GE0/0/24)将帧转发至 SW2,转发时会添加 VLAN 10 的标签(因 Trunk 端口允许 VLAN 10 通过)。
阶段 2 : SW2 的路由决策与转发
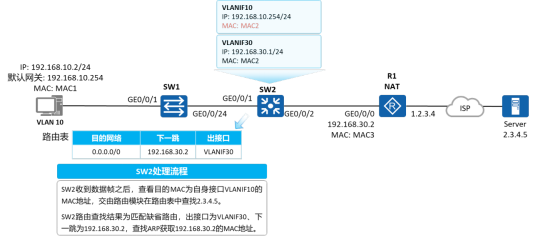
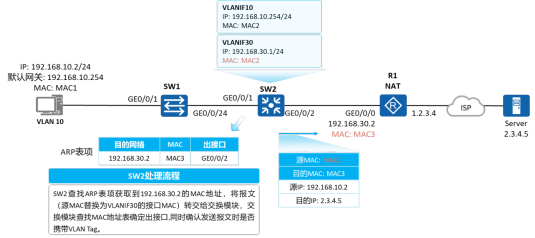
SW2 收到携带 VLAN 10 标签的帧后,因目的 MAC 是自身 VLANIF10 的 MAC,将报文交由路由模块处理。路由模块查询路由表,发现目的 IP(2.3.4.5)未匹配任何直连网段,转而匹配默认路由(0.0.0.0/0),该路由指向 "下一跳 192.168.30.2,出接口 VLANIF30"。
接下来,SW2 通过 ARP 表查询 192.168.30.2(路由器 R1 的接口 IP)对应的 MAC 地址(MAC3),并将报文交给交换模块重新封装:
源 MAC : 替换为 VLANIF30 的 MAC2(SW2 的接口 MAC)
目的 MAC : R1 的 MAC3
VLAN Tag : 无(因 SW2 与 R1 连接的是 Access 端口,属于 VLAN 30)
最终,报文从 SW2 的 GE0/0/2 端口发送至 R1 的 GE0/0/1 端口。
阶段 3 : R1 的 NAT 转换与公网转发
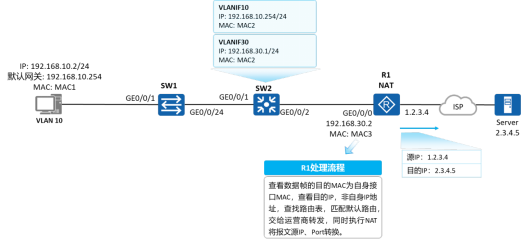
R1 接收报文后,解析发现目的 IP 为 2.3.4.5,且源 IP 是私有地址(192.168.10.2),需通过 NAPT(网络地址端口转换)将源 IP 替换为自身公网接口 IP(1.2.3.4),同时记录端口映射关系(用于回程报文匹配)。
完成 NAT 转换后,R1 查询路由表(默认路由指向 ISP),将报文从 GE0/0/0 端口转发至公网,此时报文的关键信息已更新为:
源 IP : 1.2.3.4(公网 IP)
目的 IP : 2.3.4.5
源 MAC : R1 的公网接口 MAC
目的 MAC : ISP 网关的 MAC
阶段 4 : 回程报文的反向传递
Server 收到请求后,生成响应报文,源 IP 为 2.3.4.5,目的 IP 为 1.2.3.4(R1 的公网 IP)。报文经公网传回 R1 后,R1 通过 NAPT 映射表反向查询,将目的 IP 还原为 192.168.10.2,并根据静态路由(指向 192.168.10.0/24 网段)将报文转发回 SW2。
后续流程与正向路径相反:SW2 通过 VLANIF10 将报文转发至 SW1,SW1 剥离标签后送达 PC1,最终完成一次完整的三层通信。
流程图:
隐藏的关键细节:
这个过程中,有两个极易被忽略的要点直接影响通信成败:
NAPT 的双向映射:R1 不仅要将内网私有 IP 转换为外网公网 IP,还需记录 "公网 IP + 端口" 与 "内网 IP + 端口" 的对应关系,否则无法识别回程报文的真正目的地。
VLAN 与路由的协同:SW2 的默认路由必须精准指向 R1,而 R1 需配置指向内网网段(192.168.10.0/24、192.168.20.0/24)的静态路由,形成 "内网→公网→内网" 的闭环路由。
五、总结
如何实现VLAN间的通信:
|---------|------|-------------|
| 实现方式 | 是否常用 | 应用场景 |
| 路由器物理接口 | 否 | 场景简单、VLAN极少 |
| 路由器子接口 | 较为常用 | 小型网络节约成本 |
| VLANIF | 常用 | 小中大型网络都常用 |
这些细节的完整解析,以及对应的配置命令示例,整理在了文档中。在文章开头可以下载~