前言:
挖不到一点,又来学习了
内容:
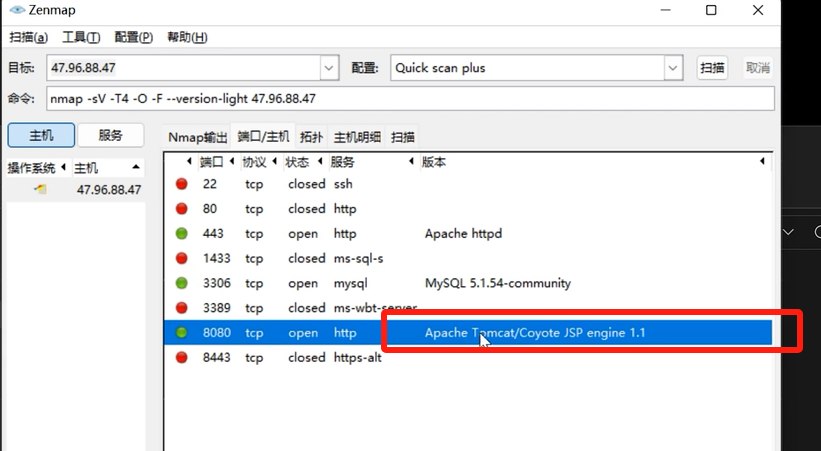
1、根据端口扫描可以得到相关的信息
端口扫描,根据扫描的端口,
可以得到目标服务器开启的应用服务器,的具体相关信息,数据库的相关信息
web服务器,和应用服务器
2、常见的端口,端口开放的一些安全问题
运维必封的50个高危端口清单(非常详细),零基础入门到精通,看这一篇就够了_敏感端口-CSDN博客
3、蜜罐的简单配置
heimdallr的蜜罐配置
4、人工识别蜜罐
端口多而有规律性、web访问协议就下载、设备指纹对应分析
前言:
挖不到一点,又来学习了
内容:
1、根据端口扫描可以得到相关的信息
端口扫描,根据扫描的端口,
可以得到目标服务器开启的应用服务器,的具体相关信息,数据库的相关信息
web服务器,和应用服务器
2、常见的端口,端口开放的一些安全问题
运维必封的50个高危端口清单(非常详细),零基础入门到精通,看这一篇就够了_敏感端口-CSDN博客
3、蜜罐的简单配置
heimdallr的蜜罐配置
4、人工识别蜜罐
端口多而有规律性、web访问协议就下载、设备指纹对应分析