Apache Tomcat样例目录session操纵漏洞解读

【漏洞名称】:Apache Tomcat样例目录session操纵漏洞 (Apache Tomcat示例目录漏洞)

【漏洞等级】:中危,5.9分。

【漏洞描述】

Apache Tomcat默认安装页面中存在examples样例目录,里面存放着Servlets、JSP、WebSocket的一些服务脚本和接口样例。

【漏洞确认】

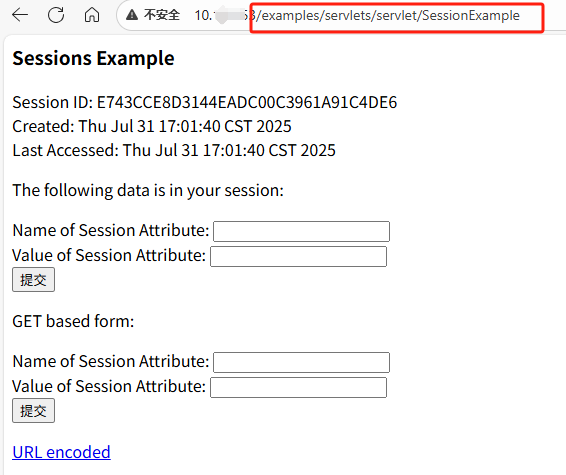
打开类似如下路径,看到类似内容,就是存在此漏洞,这个就是那个session样例。
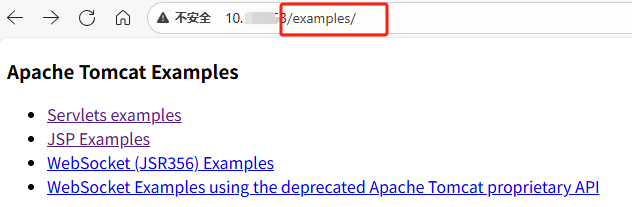
更改一下目录,可以看到tomcat下默认包含的多个examples,可以继续点击查看。
【漏洞影响】

通过这个页面,可以允许用户对session来进行操控。因为session是全局通用的,因此攻击者可以利用该样例下的session来操控管理员的session来进行会话传输,即使用管理员的账户来进行恶意操作。

【影响版本】

所有Tomcat版本,因为这个样例文件是默认自带的,都有。

【修复方法】

直接删除examples样例目录下的资源。(没啥用,建议删了安心)

或者 设为禁止访问 ;做目录访问权限设置,防止目录遍历。

相关推荐
大胖爱学习_MJ1 小时前
超越向量检索:用 Spring Boot + Neo4j 手搓 GraphRAG 知识图谱记忆
java·后端·python
吃我一窝jio1 小时前
Java博客极简写作三支柱
java
知识搬运临时工1 小时前
双路服务器跑得比单路慢:JVM 没看见内存的距离
java·后端
donglxd2 小时前
Win11微软杀毒不启动的解决方法
网络安全·系统安全
菩提小狗2 小时前
每日安全情报报告 · 2026-11-21
网络安全·漏洞·cve·安全情报·每日安全
kingx32 小时前
DASCTF Minesweepe 扫雷通关触发 JS 混淆与 RC4 解密
网络安全·base64·web 前端·js 混淆·rc4 解密·ctf 复盘
吃我一窝jio2 小时前
Java Bug复盘与性能优化实战
java·开发语言·笔记
Flynn Liang3 小时前
Java 序列化也能成为瓶颈:Jackson、Protobuf 与 Redis 序列化的生产实践
java·redis·性能优化·jackson·序列化·protobuf
Yeats_Liao3 小时前
物联网平台优化系列(三):全局懒加载吞掉 MQTT 初始化
java·物联网·struts
千寻技术帮3 小时前
基于Spring Boot+Vue的农产品销售管理系统(源码+文档+数据库,附部署教程)
java·数据库·spring boot·后端·mysql·vue