OAuth2.0是一个开放标准,允许用户授权第三方应用程序访问他们存储在另外的服 务提供者上的信息,而不需要将用户名和密码提供给第三方应用或分享他们数据的 所有内容。
OAuth2.0协议的认证流程,简单理解,就是允许我们将之前的授权和认证过程交给
一个独立的第三方进行担保。
OAuth2.0协议有四种认证方式:
1、授权码模式
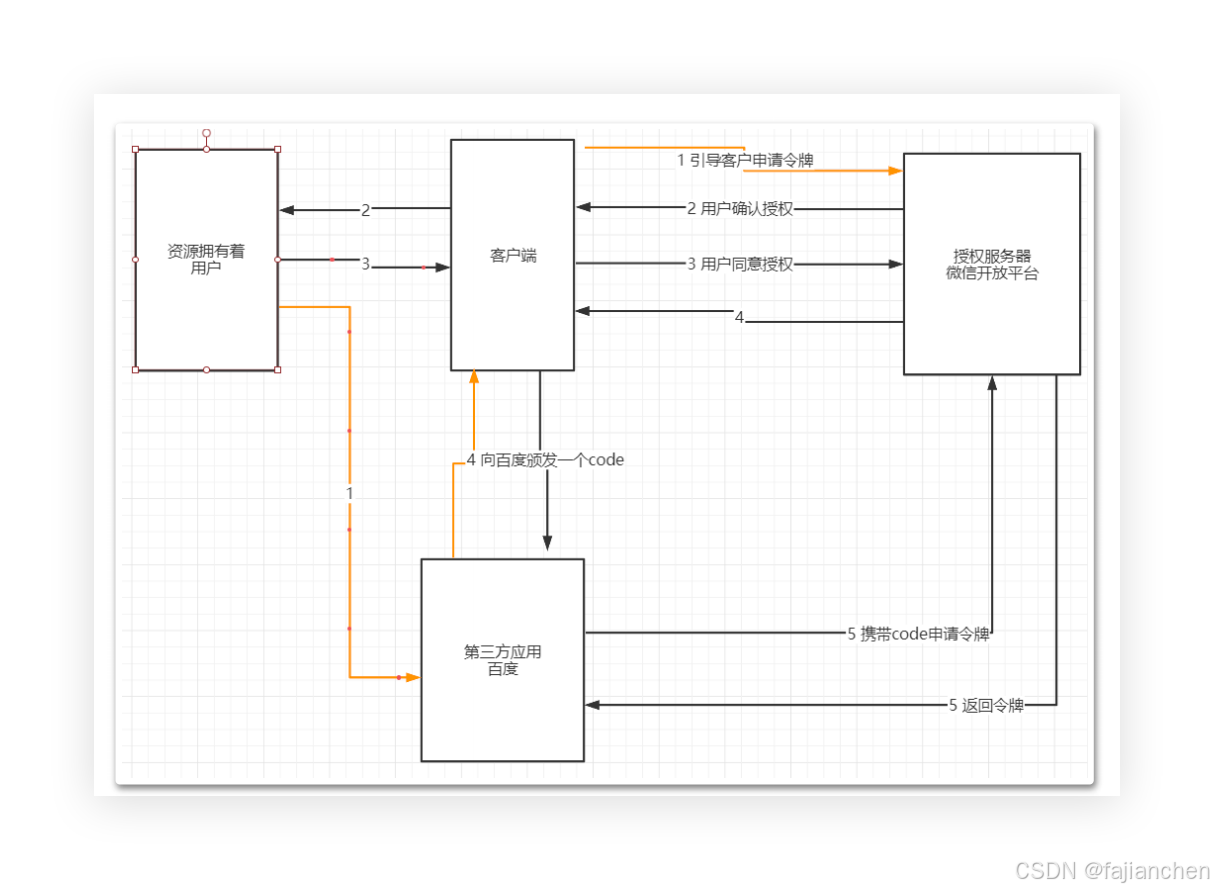
2、简化模式
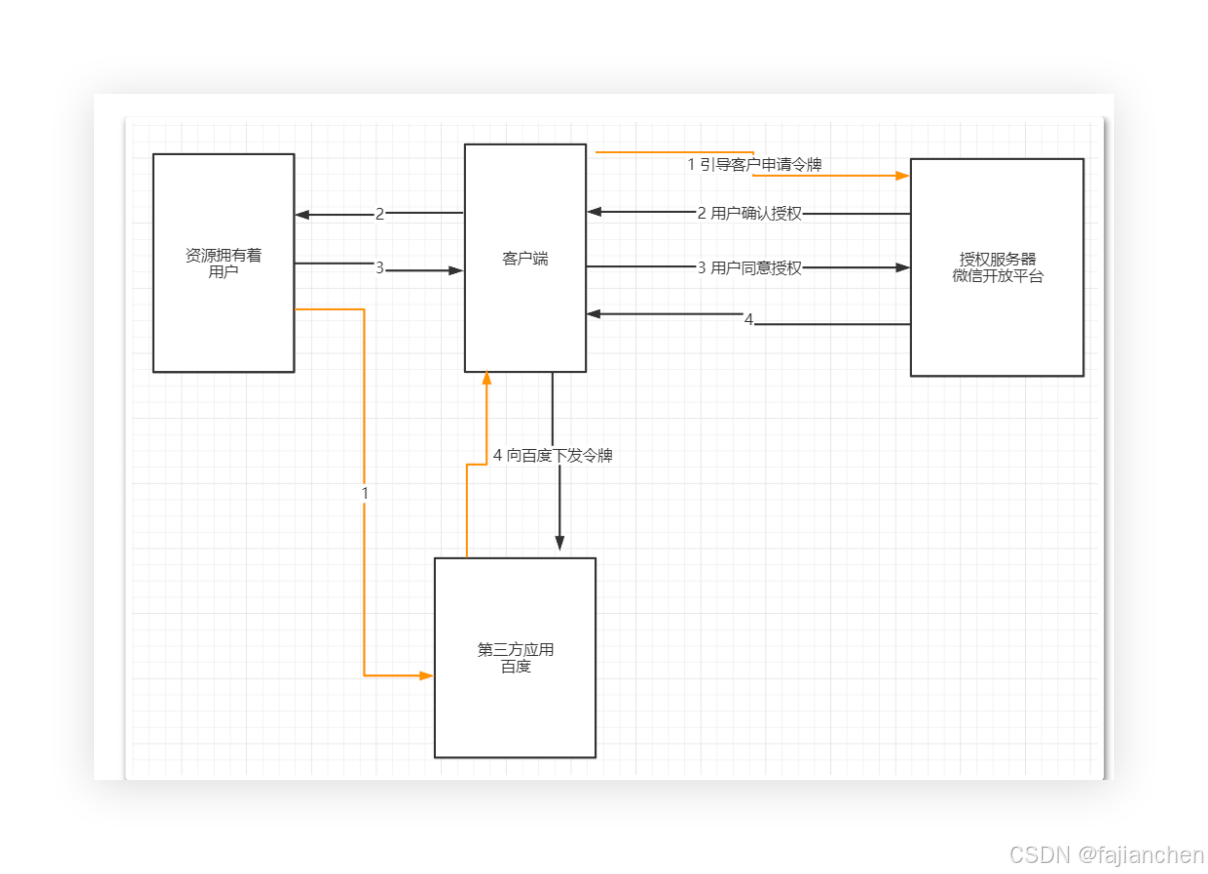
3、密码模式
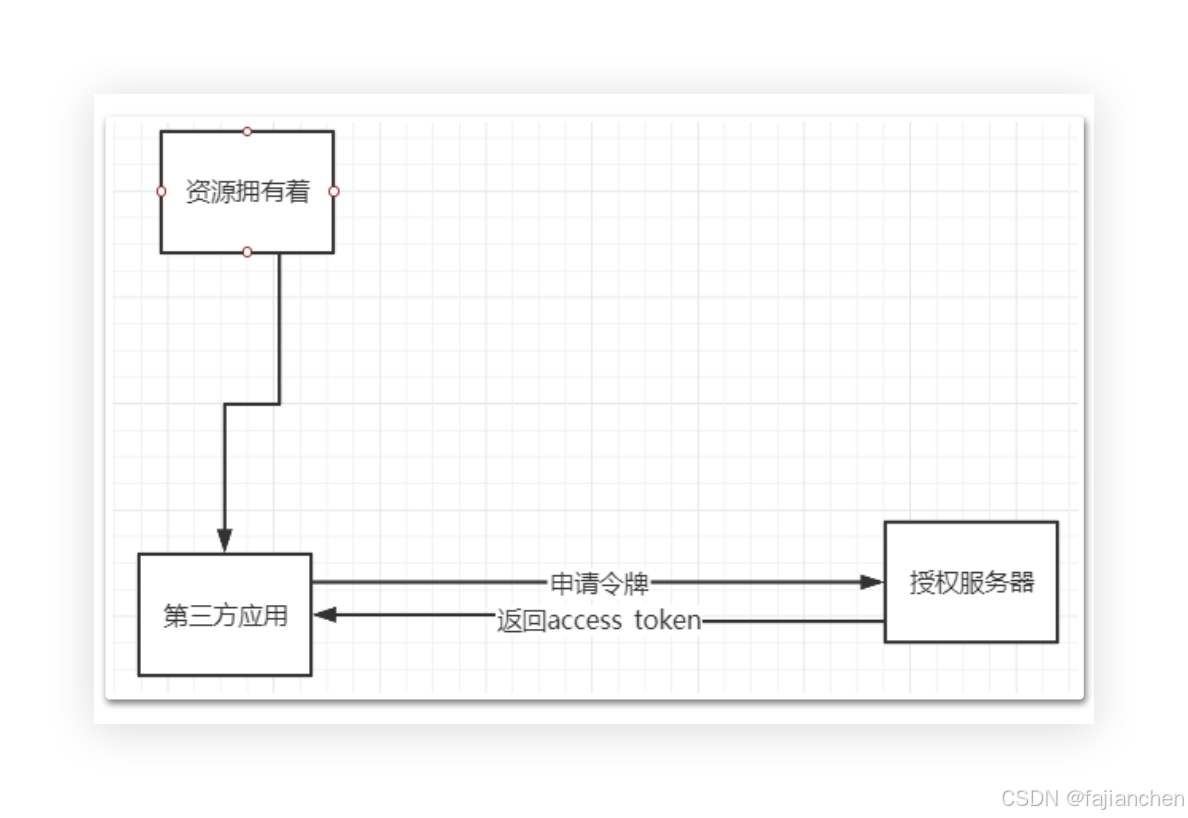
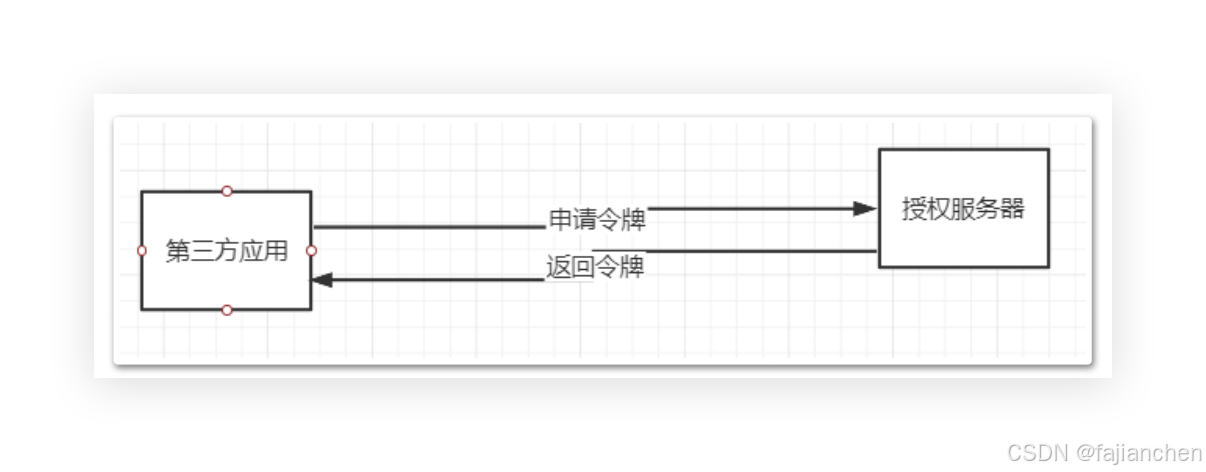
4、客户端模式
在梳理OAuth2.0协议流程的过程中,其实有一个主线,就是三方参与者之家的信任
程度。
普通令牌: b9f2eaa1-8715-4f03-86c7-06bf757a5f7c
普通令牌只是一个随机的字符串,没有特殊的意义。这就意味着,当客户带上令牌
去访问应用的接口时,应用本身无法判断这个令牌是否正确,他就需要到授权服务
器上去判断令牌是否有效。在高并发场景下,检查令牌的网络请求就有可能成为一
个性能瓶颈。
改良的方式就是JWT令牌。将令牌对应的相关信息全部冗余到令牌本身,这样资源
服务器就不再需要发送请求给授权服务器去检查令牌了,他自己就可以读取到令牌
的授权信息。JWT令牌的本质就是一个加密的字符串!!
JWT令牌:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJhdWQiOlsic2FsYXJ5Il0sInVzZXJfb
mFtZSI6ImFkbWluIiwic2NvcGUiOlsiYWxsIl0sImV4cCI6MTYxNjY3MjM3OCwiY
XV0aG9yaXRpZXMiOlsibW9iaWxlIiwic2FsYXJ5Il0sImp0aSI6ImI1MDg2OWE0L
TIzZmEtNDg2Yy1hZGJlLTljNTlmMjRiMDY4YSIsImNsaWVudF9pZCI6ImMxIn0.
tJ5d7RBKPj8d6w7826OqS6_2pDf_ZXvwkJHMO2uPVAg