日志分析
Linux日志分析
Linux日志类型大致可以分为三类,内核和系统日志 、用户日志 、应用日志
- 内核和系统日志 :这种日志主要由
syslog管理、根据其配置文件/etc/syslog.conf中的设置决定内核消息和各种系统程序信息记录到哪个位置 - 用户日志:用户日志主要记录系统用户登录或者退出的信息,包括用户名账号、登录时间、源IP等
- 应用日志:记录应用程序运行过程中的各种事件信息
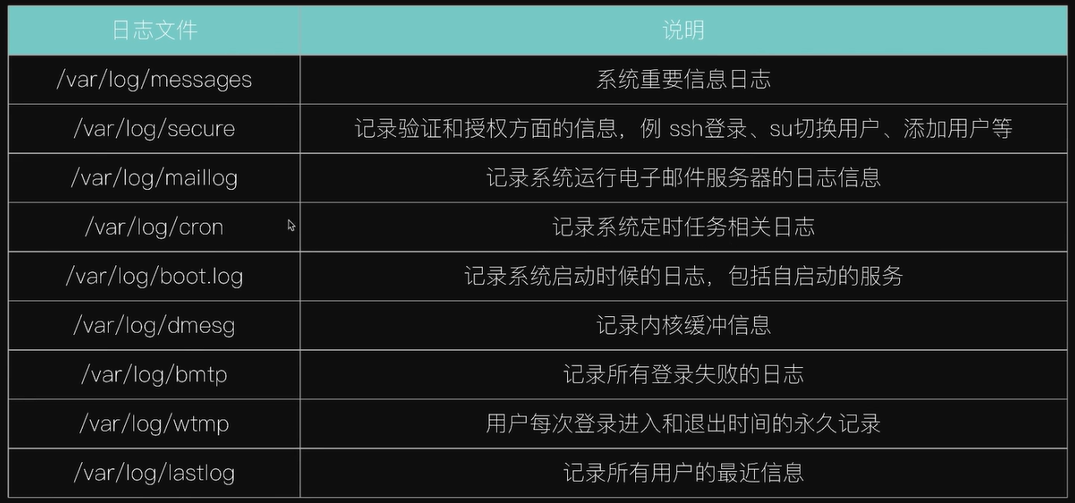
secure日志
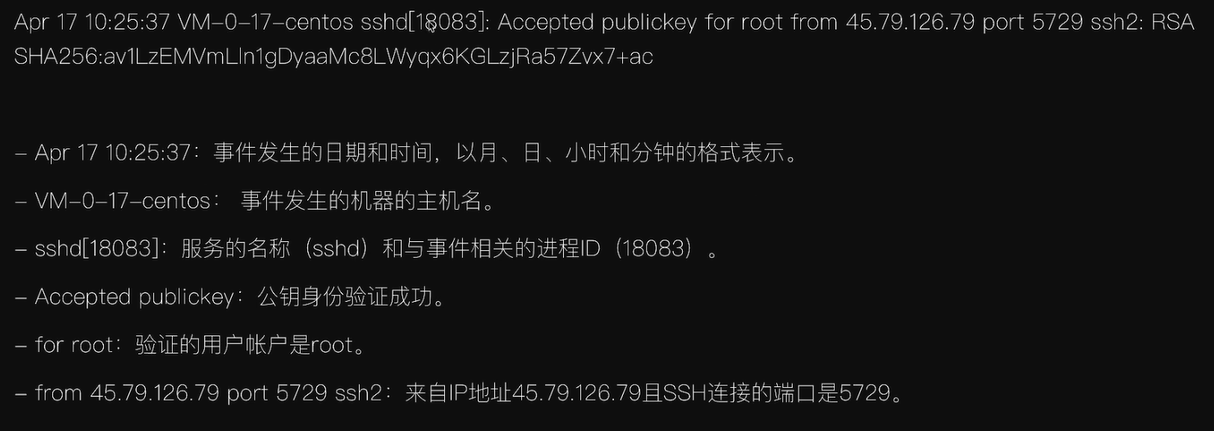
成功登陆
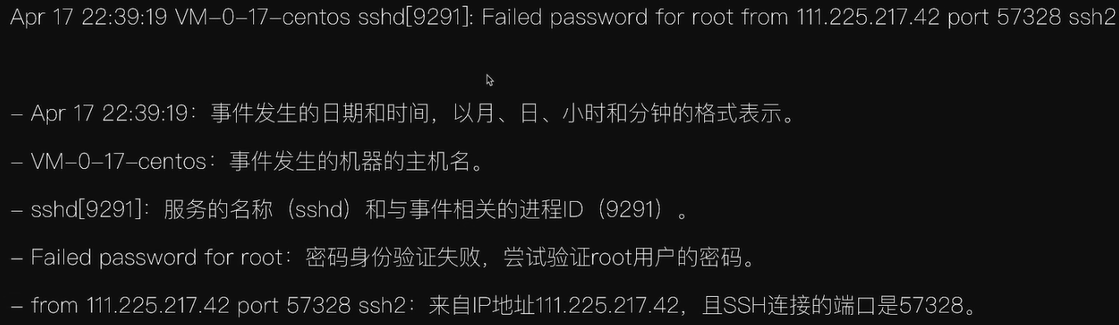
登录失败
Web应用日志分析
WEB访问日志存放位置
- Apache
-
- 在
httpd. conf和引用的*.conf文件中查找CustomLog "logs/access.log" combined
- 在
-
-
- CustomLog 访问日志配置指令
- logs/access.log 访问日志记录文件
- combined 日志格式
-
- Nginx
-
- 在
nginx.conf或引用的*. conf文件中查找access_log logs/access.log main
- 在
-
-
access_log访问日志配置指令logs/access.log访问日志记录文件main日志格式
-
NCSA扩展日志格式
目前常见的WEB日志格式主要由两类
- 一类是Apache的NCSA日志格式
- 另一类是IIS的W3C日志格式
这里主要介绍的是NCSA扩展日志格式(ECLF)
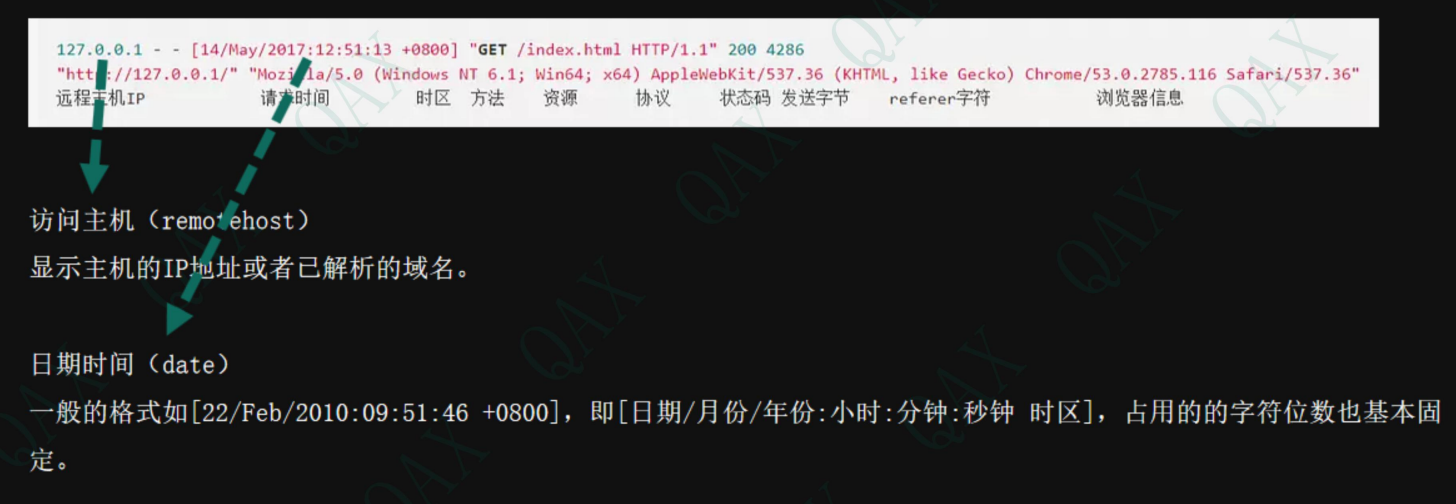
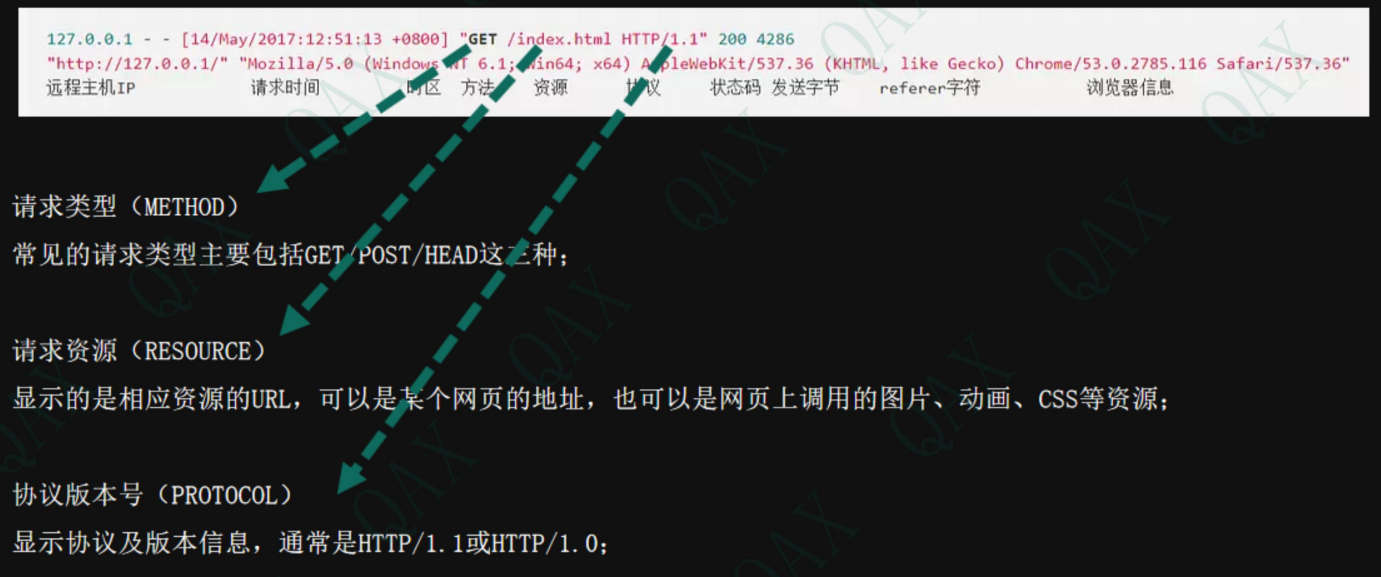
请求(request)
即在网站上通过何种方式获取了哪些信息,也是日志中较为重要的一项
主要包括以下三个部分:
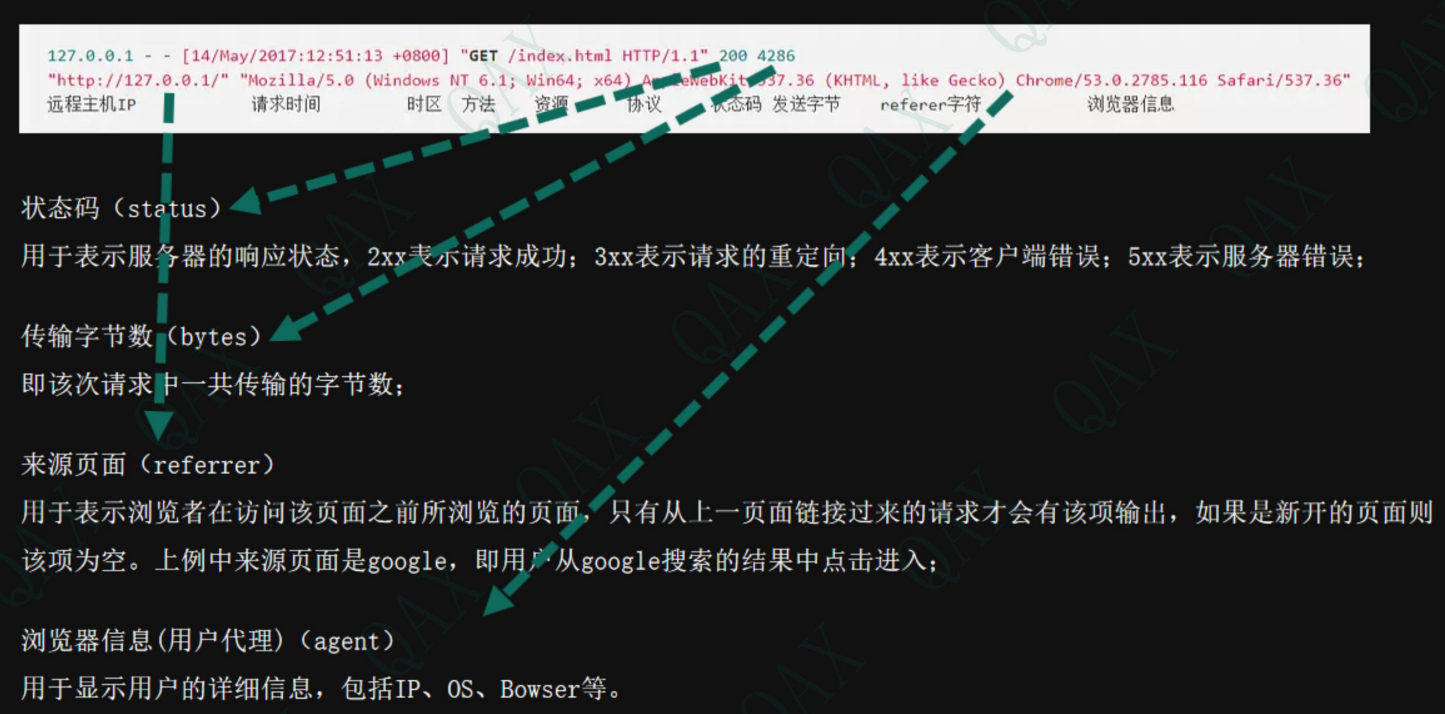
还包含其他信息
如何分析web日志
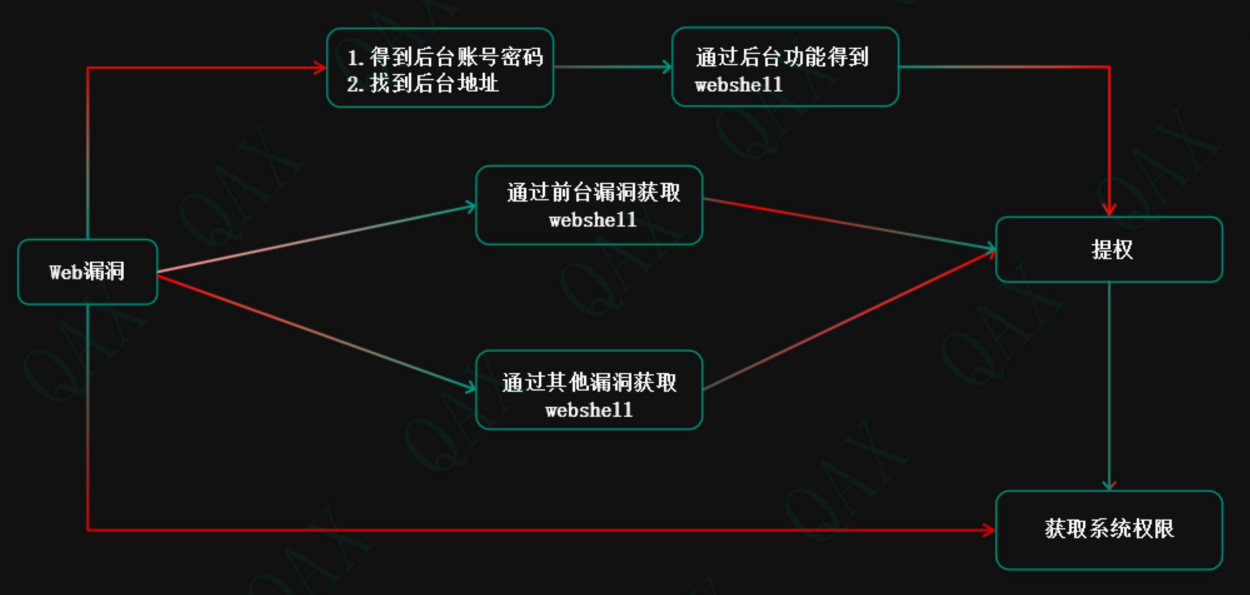
常规黑客攻击思路
Web应急思路
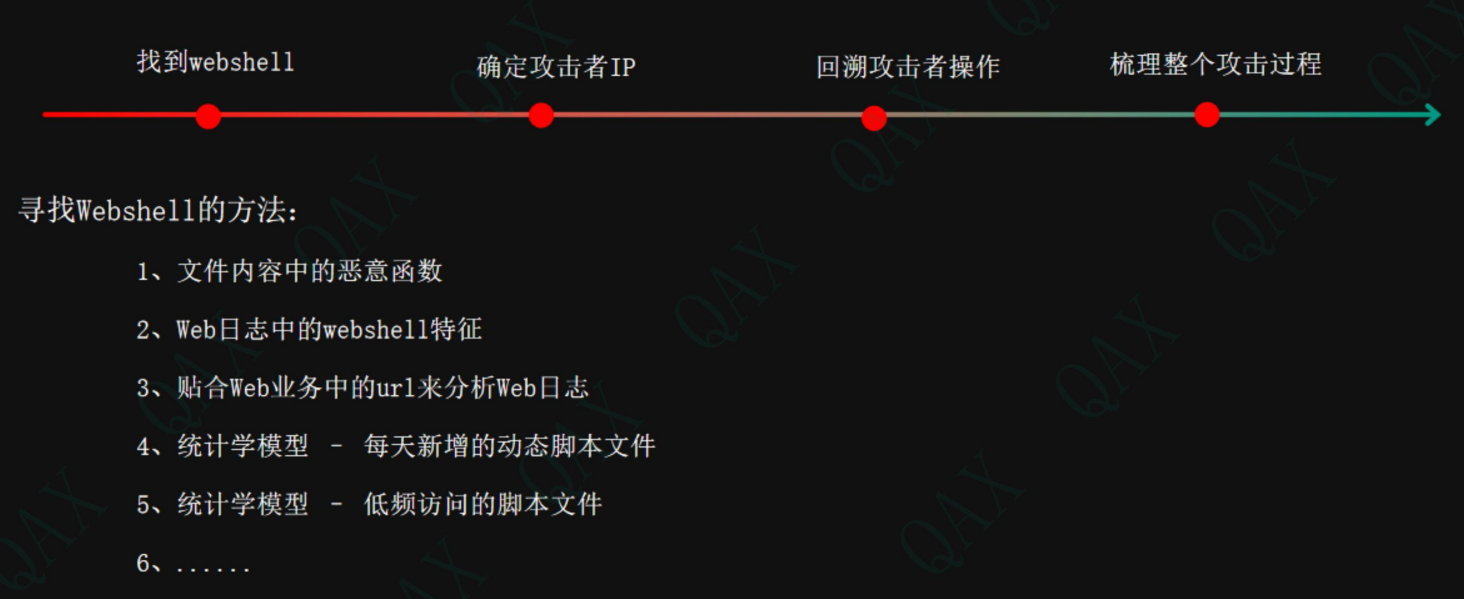
- 文件内容中的恶意函数
-
- PHP:
eval(、system(、assert( - JSP:
getRunTime(,FileOutputStream( - ASP:
eval(、execute(、ExecuteGlobal(
- PHP:
- 查看每个IP地址访问次数
-
cat access.log | awk'{print $1}' | sort | uniq -c
- 访问URL排序
-
cat access.log | awk'{print $11}' | sort | uniq -c | sort -rn | head
- 访问指定资源日志:
-
cat access.log | awk'{print $7}' | grep /%25Domain | sort | uniq | sort -rn | more
其他日志
- 查看历史命令:
history、cat ~/.bash_history - 第三方流量日志,例如:天眼、NGSOC、科莱等
- 安全软件日志,例如:EDR、天擎、椒图、安全狗等