实验目的:
掌握基于时间的ACL配置
限制PC机只能在工作日8:00到20:00的时间段里访问R2
实验拓扑:
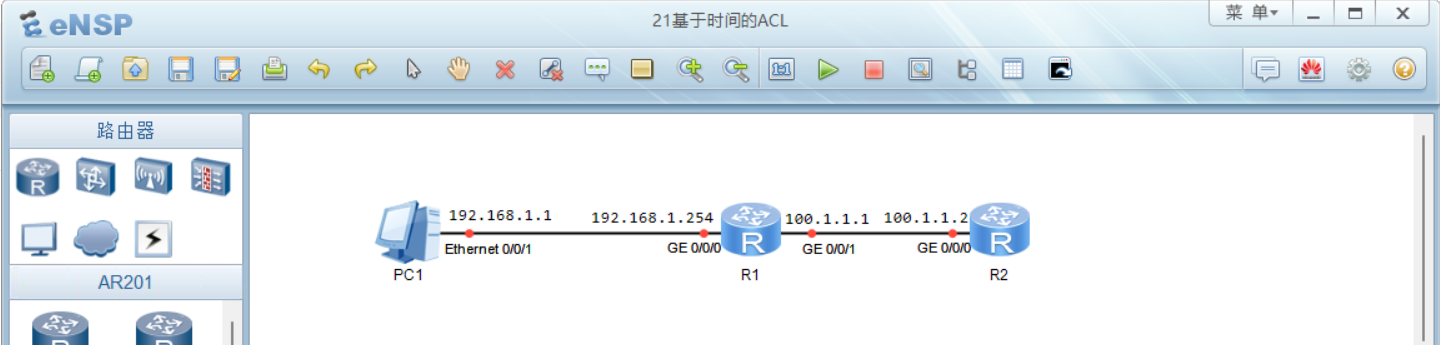
基于时间的ACL(Access Control List)是一种结合时间范围定义的访问控制技术,通过预定义的时间段与ACL规则联动,实现对网络流量的动态管控。其核心原理分为两部分:
- 时间范围定义 :使用
time-range命令创建时间段,支持绝对时间(如absolute start 2024/1/1 end 2024/12/31)或周期性时间(如periodic weekdays 9:00 to 18:00); - ACL规则绑定 :在扩展ACL(编号3000-3999)中引用时间范围,例如
rule 10 deny ip source 10.1.1.1 0 time-range time1,仅当系统时间匹配time1时规则生效。
典型应用场景
- 企业网络管理:限制员工在工作时间访问非业务网站(如视频、游戏);
- 带宽优化:分时段分配不同出口链路流量(如工作日走教育网,周末负载均衡);
- 安全防护:临时开放特定IP的访问权限(如维护窗口期)。
配置关键点
- 时间同步:需确保设备系统时间准确,否则ACL可能失效(如设备时间错误导致规则未激活);
- 匹配优先级:基于时间的ACL遵循标准ACL的"首次命中"原则,且时间条件优先于IP/端口匹配;
- 部署位置:建议靠近流量源以减少无效传输(如限制外网访问的ACL应部署在网络出口)。
实验操作:
PC机:
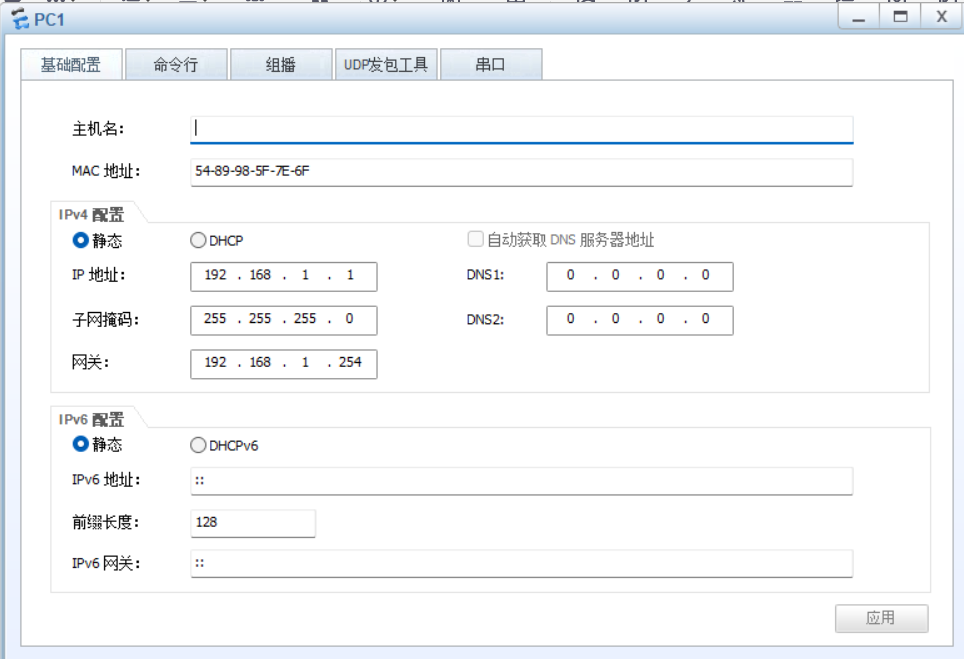
先开机,然后把PC机的IP地址、子网掩码和网关配置好并应用
路由器:
R1:
在系统视图 下,给接口配置ip地址和子网掩码(g0/0/0接口配置的ip地址为网关地址)(注:在路由器接口配置网关地址的作用 :实现跨网络通信;简化网络管理与配置;增强网络安全;简化网络管理与配置;故障排查与维护)
<Huawei>system-view #进入系统视图
Huaweiundo info-center enable #关闭路由器输出信息
Huaweisysname R1 #更改设备名称
R1interface g0/0/0 #进入接口
R1-GigabitEthernet0/0/0ip address 192.168.1.254 24 #配置ip地址和子网掩码
R1-GigabitEthernet0/0/0undo shutdown #打开接口
R1-GigabitEthernet0/0/0quit #退回到系统视图
R1interface g0/0/1 #进入接口
R1-GigabitEthernet0/0/1ip address 100.1.1.1 24 #配置ip地址和子网掩码
R1-GigabitEthernet0/0/1undo shutdown #打开接口
R1-GigabitEthernet0/0/1quit #退回到系统视图
R1quit #退回到用户视图
R2:
在系统视图下,给接口配置ip地址和子网掩码,然后再配置静态路由,让pc机能访问R2
<Huawei>system-view #进入系统视图
Huaweiundo info-center enable #关闭路由器输出信息
Huaweisysname R2 #更改设备名称
R2interface g0/0/0 #进入接口
R2-GigabitEthernet0/0/0ip address 100.1.1.2 24 #配置ip地址和子网掩码
R2-GigabitEthernet0/0/0undo shutdown #打开接口
R2-GigabitEthernet0/0/0quit #退回到系统视图
R2ip route-static 192.168.1.0 24 100.1.1.1 #配置静态路由
R2quit #退回到用户视图
测试pc机能否访问R2
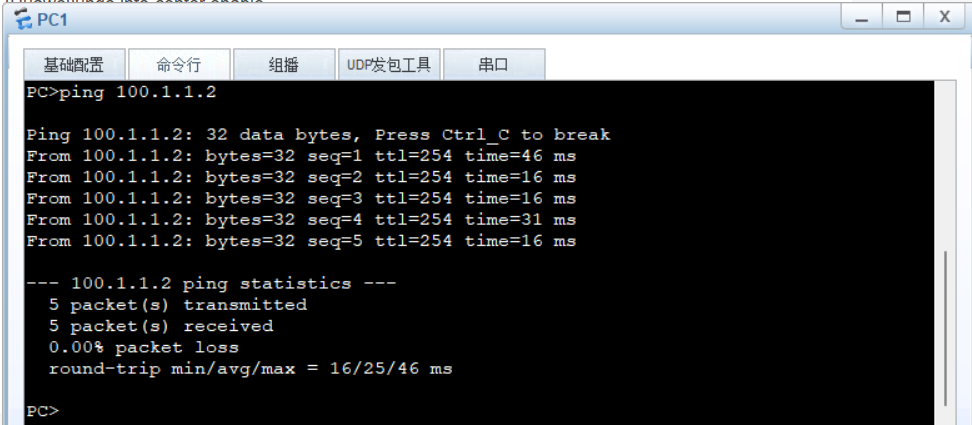
可以看到pc机能正常的访问R2
配置基于时间的ACL
在系统视图下,配置基于时间的ACL
R1time-range hw 8:00 to 20:00 working-day #创建名为"hw"的时间范围,生效时间为工作日8:00到20:00的时间段里
R1acl 3000 #创建acl,编号为3000
R1-acl-adv-3000rule 10 permit ip source 192.168.1.0 0.0.0.255 destination 100.1.1.0 0.0.0.255 time-range hw #规则10:允许源192.168.1.0/24网段访问目的100.1.1.0/24网段的IP流量,仅在"hw"时间范围内生效
R1-acl-adv-3000rule 20 deny ip #规则20:直接拦截所有IP流量(华为的ACL默认为允许所有,所以要配置这一条)
R1-acl-adv-3000quit #退回到系统视图
在系统视图下,在对应接口启用acl规则
R1interface g0/0/0 #进入接口
R1-GigabitEthernet0/0/0traffic-filter inbound acl 3000 #在G0/0/0接口入方向应用ACL 3000
R1-GigabitEthernet0/0/0quit #退回到系统视图
实验调试:
在系统视图下,查看路由器时间
(注:添加了灰色背景色的为系统提示信息)
R1display clock #查看设备时间
2025-10-06 01:22:35
Monday
Time Zone(China-Standard-Time) : UTC-08:00
可以看到设备时间为2025-10-06 01:22:35 星期一
测试pc机能否访问R2
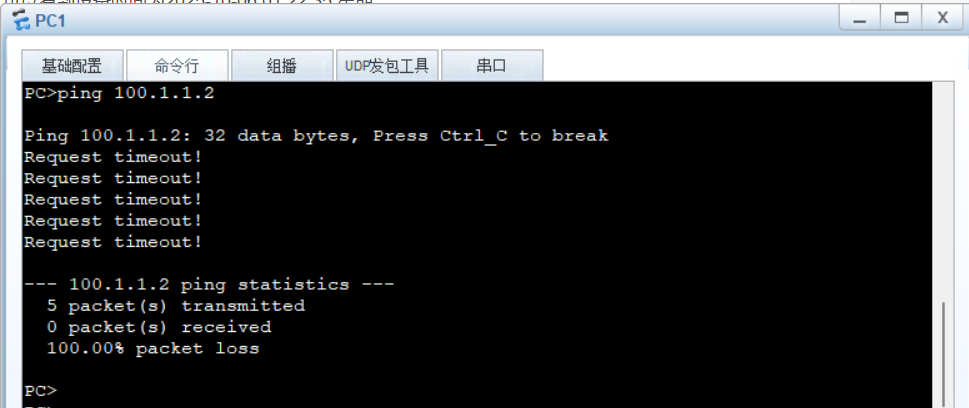
可以看到PC机无法访问R2,那是因为设备时间2025-10-06 01:22:35 星期一不在工作日8:00到20:00的时间段里
在用户视图下,更改设备时间
<R1>clock datetime 12:00:00 2025-10-06 #更改设备时间
<R1>display clock #查看设备时间
2025-10-06 12:00:41
Monday
Time Zone(China-Standard-Time) : UTC-08:00
可以看到设备时间已经更改为为2025-10-06 12:00:41 星期一
再次测试pc机能否访问R2
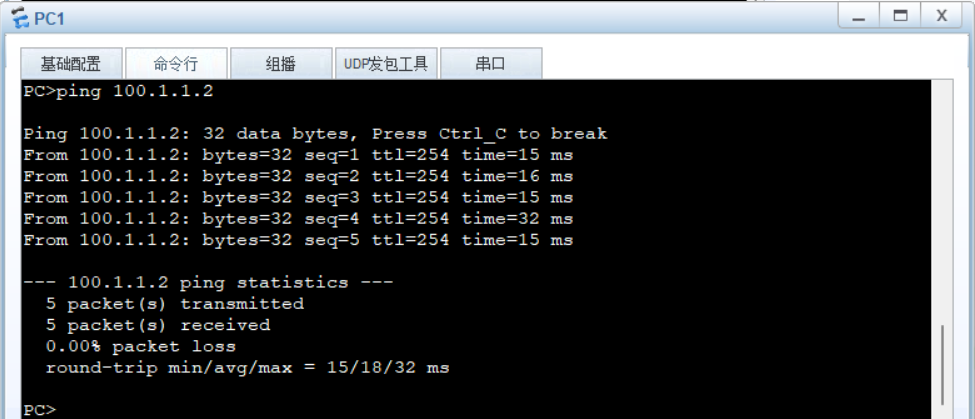
可以看到PC机能够正常访问R2了,这是因为设备时间2025-10-06 12:00:41 星期一在工作日8:00到20:00的时间段里