文章管理系统CMS的XSS注入渗透测试(白盒)

存储型XSS漏洞一般出现在博客留言、文章评论等地方,这里使用文章管理系统CMS的留言板功能尝试复现一下,最终提取到管理员cookie从而实现登录绕过。
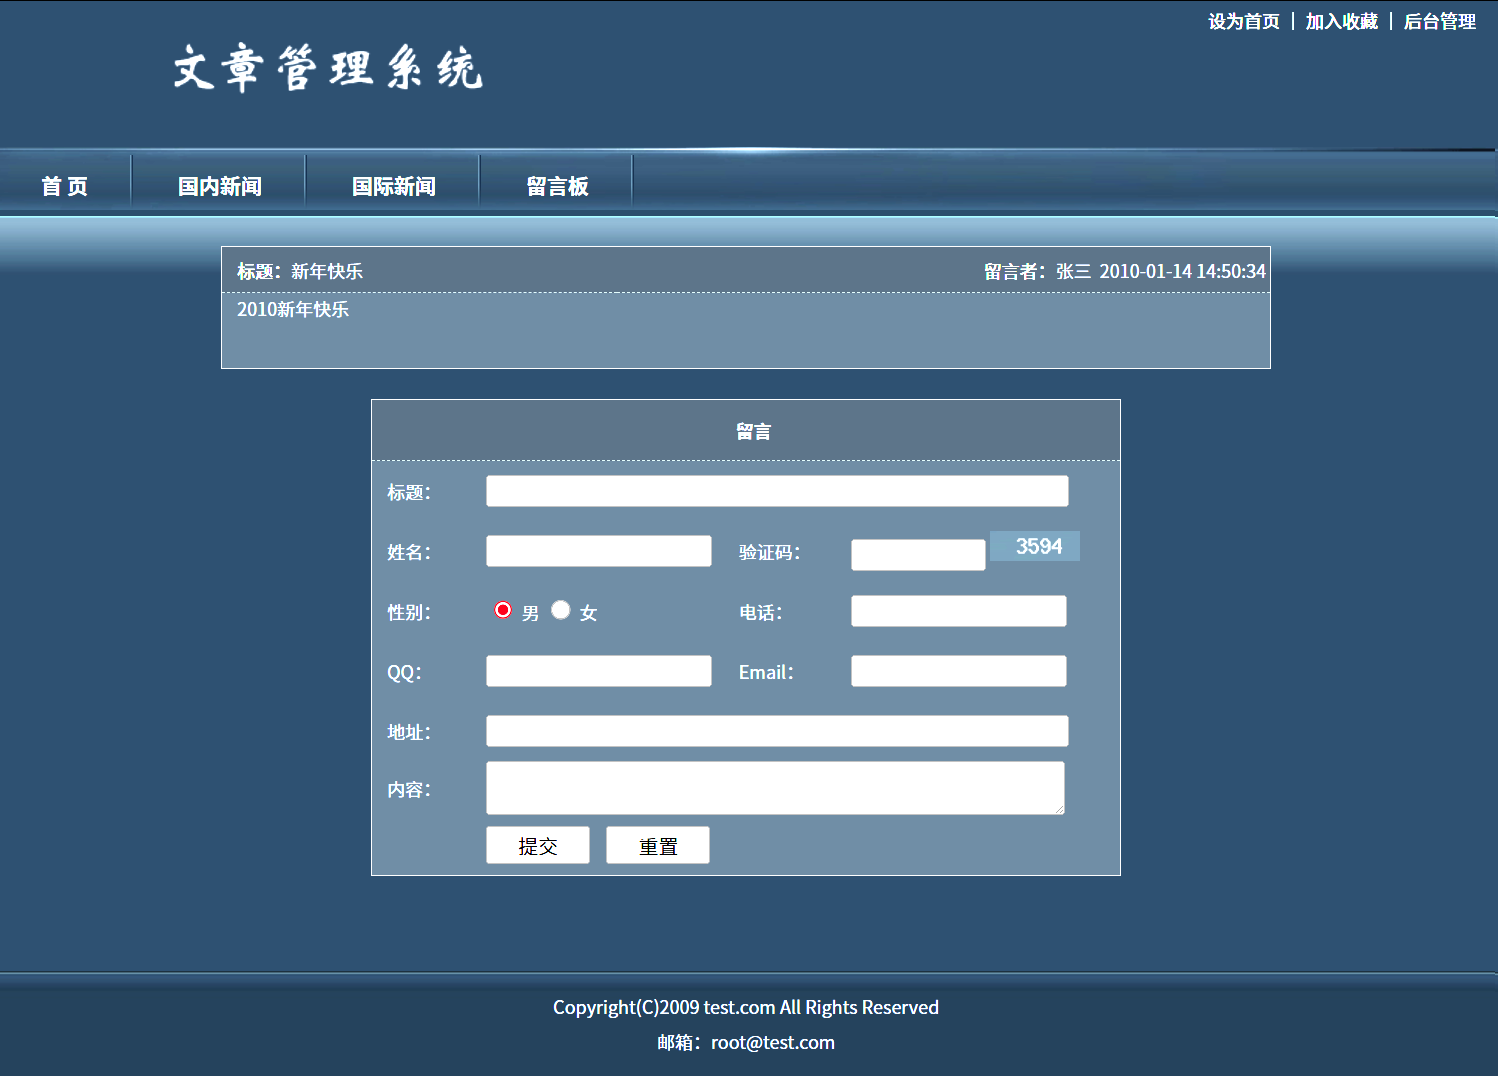
<script>confirm("文章管理系统xss挖掘")</script>

*这里需要双引号,否则会报错。
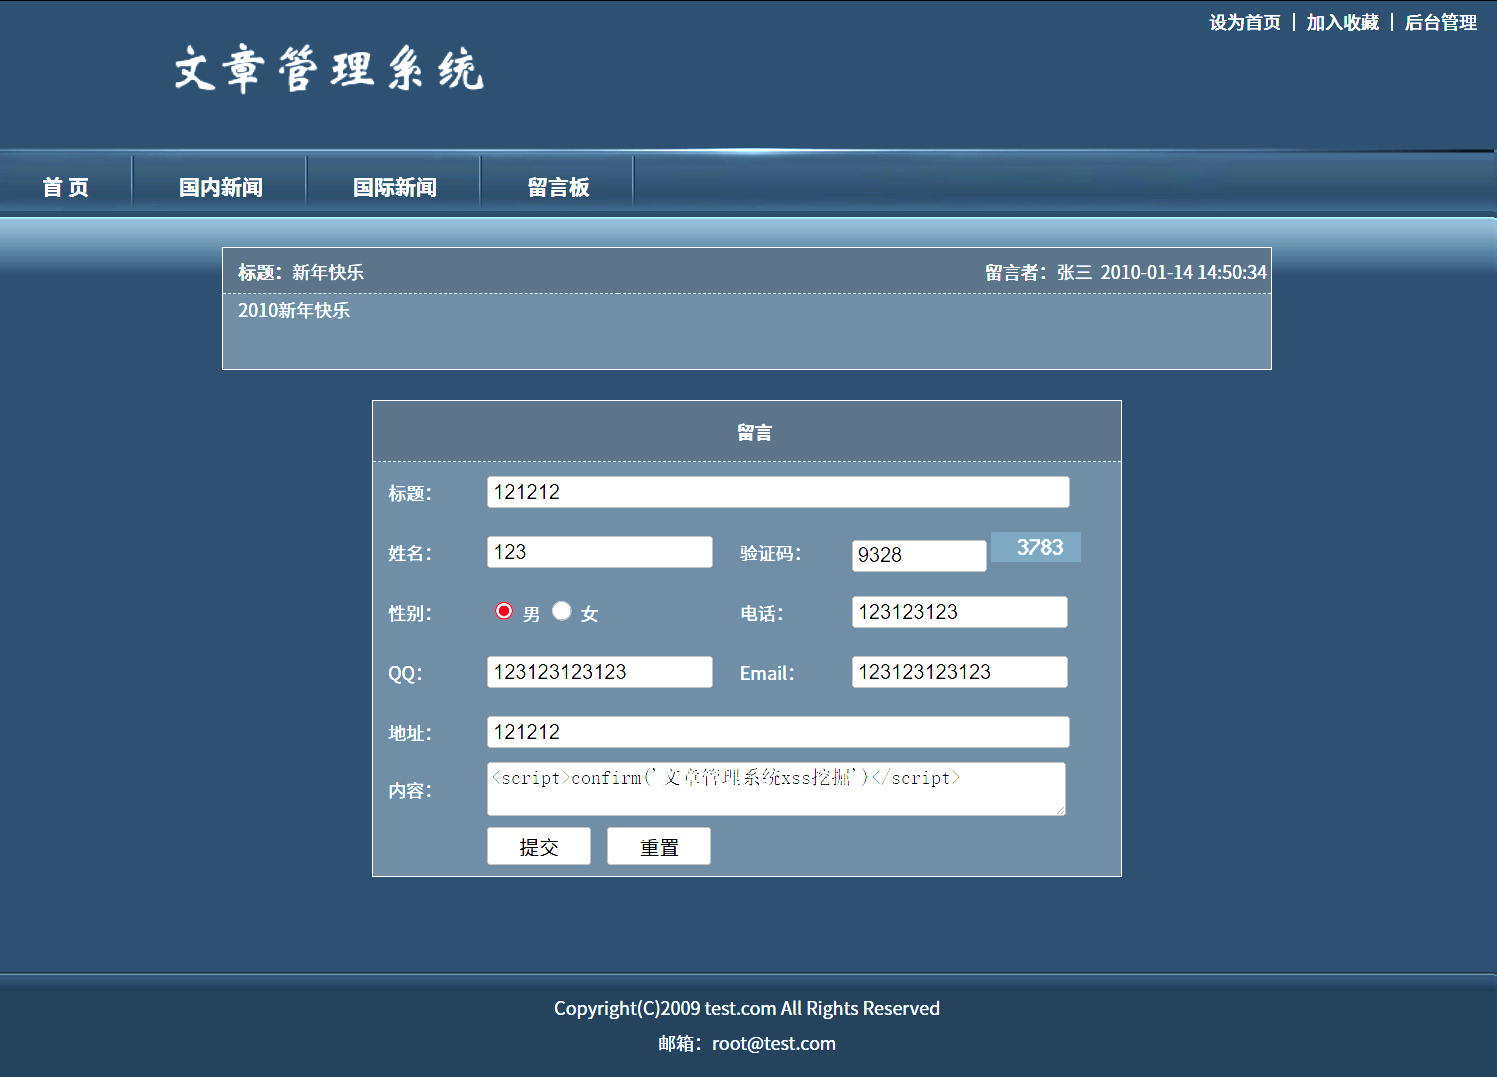
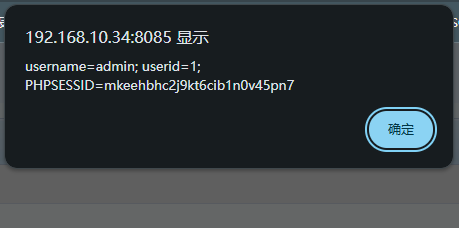
经验证,存在反射型xss漏洞,由于我是白盒测试,我们同样的方式反射出管理员cookie,

<script>confirm(document.cookie)</script>
重新打开管理员登录页:接着F12
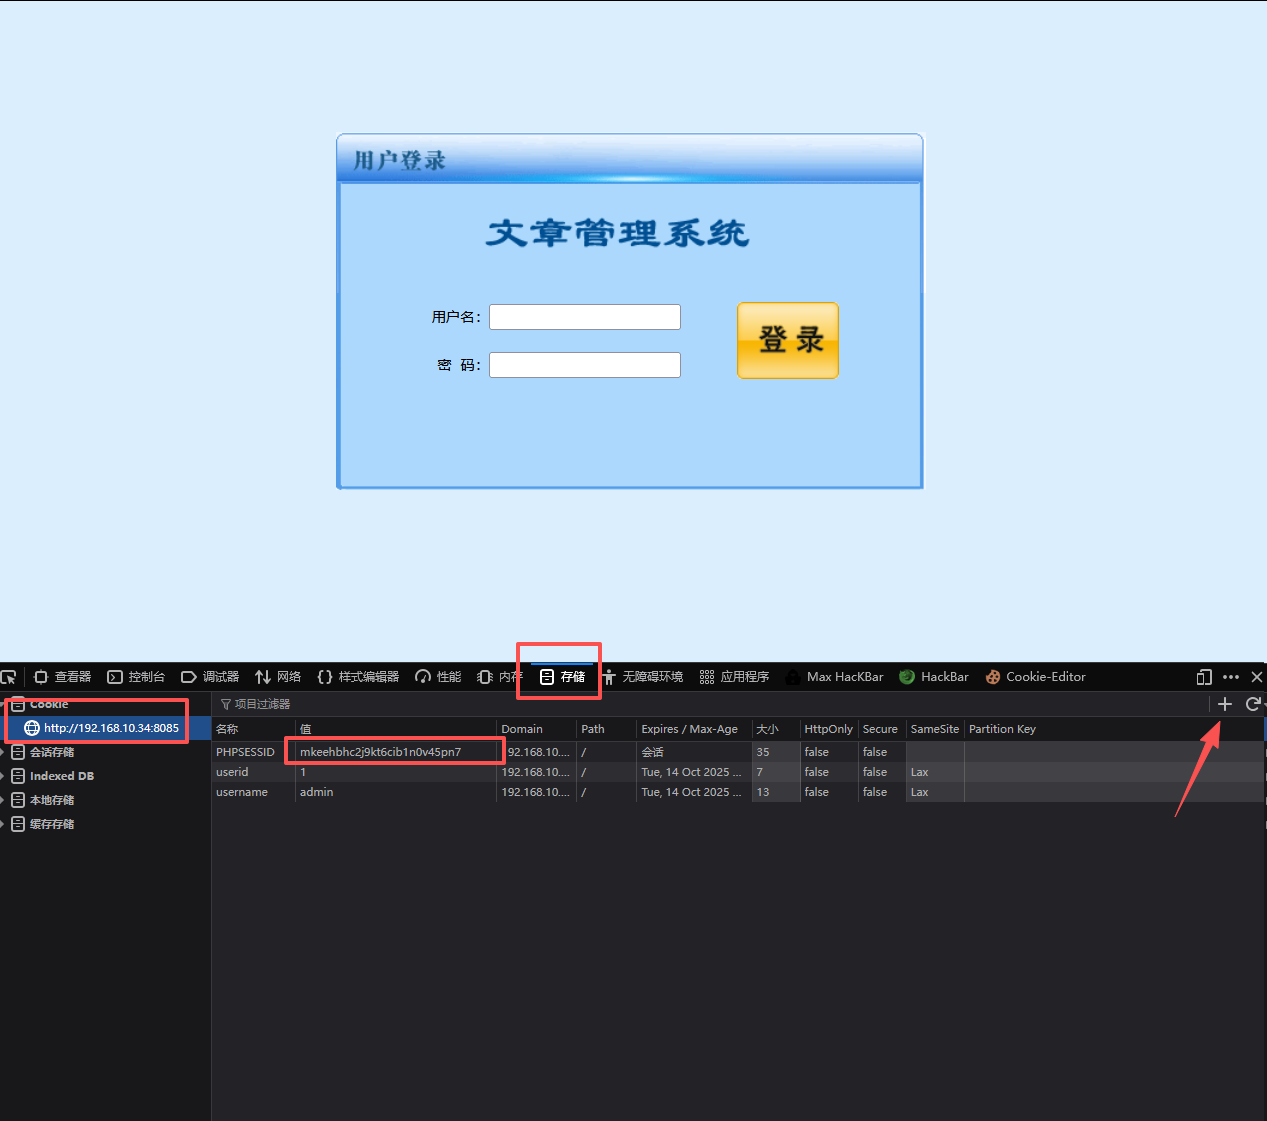
首先填充PHPSESSION的值,其次新建两行:userid和username,值分别对应1、admin

URL修改为:http://192.168.*.*/admin/index.php(一般是index.php或者admin.php)后回车,顺利绕过登录。复现结束。
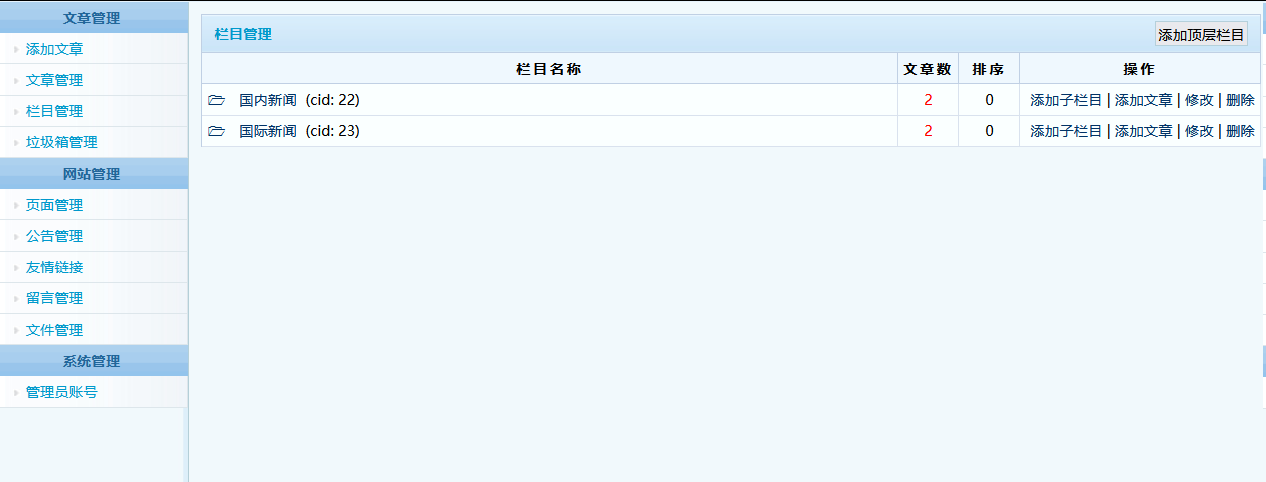
*正常是管理员无意触发定向JS脚本后,会向我们服务器发送cookie,利用有效cookie登录。

相关推荐
Penge6667 分钟前
Vite vs Webpack:前端构建工具原理与实战
前端
Penge66610 分钟前
前端包管理工具:npm、Yarn、pnpm 快速入门
前端
Penge66637 分钟前
Sass 了解
前端
Penge6661 小时前
Webpack 打包从 0 到 1 实战笔记
前端
Penge6661 小时前
Webpack 入门:是什么、为什么需要、怎么使用?
前端
Penge6661 小时前
Ant Design(Antd)了解
前端
wangruofeng2 小时前
同一行代码,百种渲染:Asuka、React Native 与 Flutter 跨平台渲染机制深度拆解
前端·github
Penge6662 小时前
JavaScript 核心语法速通
前端
wangruofeng3 小时前
写给开发者的〈重构 UI〉实战笔记:从改好一个设置页开始,告别“程序员审美”
前端·aigc
程序员鱼皮4 小时前
格局!刚刚 DeepSeek 正式开放全家桶 API,咱都能复刻 DeepSeek App 了?
前端·aigc·ai编程