NSSCTF - Web | 【SWPUCTF 2021 新生赛】Do_you_know_http

🌟 关注这个靶场的其它相关笔记:CTF 练习平台 ------ NSSCTF · 过关思路合集

0x01:考点速览

本题考察的是 HTTP 协议头的两个字段:

  • User-Agent:标明用户发起请求的设备类型,浏览器版本号等。

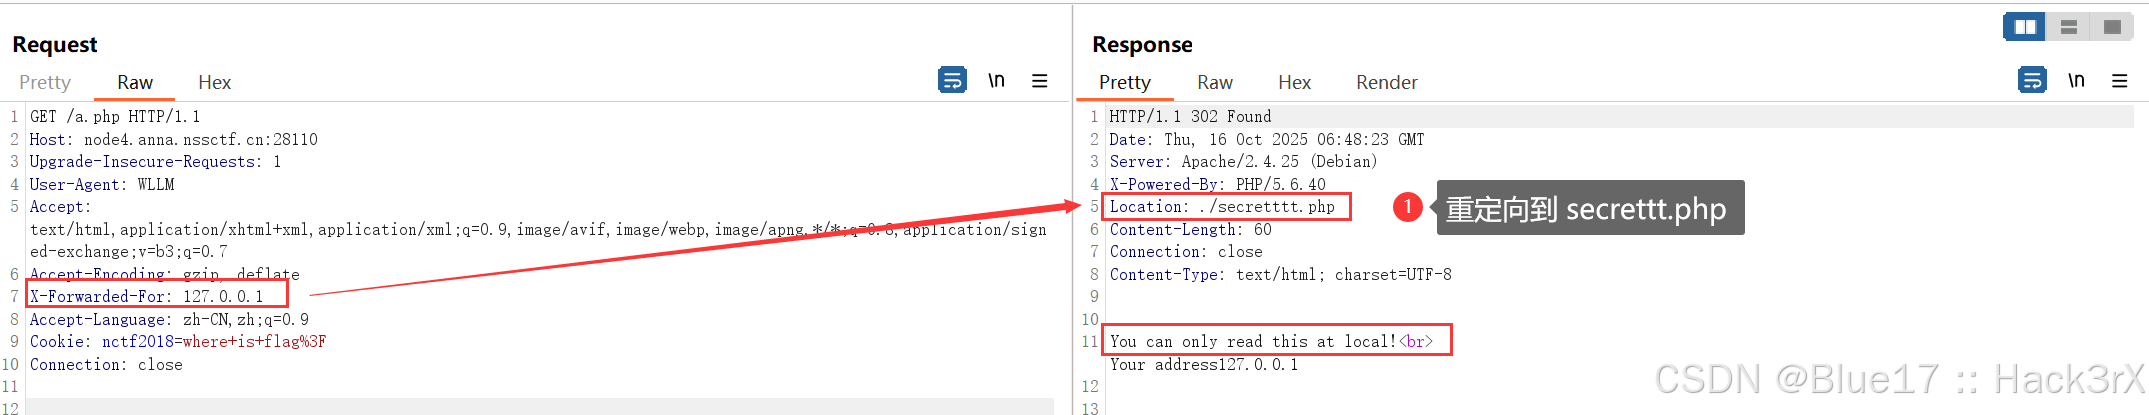
  • X-Forwarded-For:表明用户请求经过的中间节点,第一个 IP 一般表示发起请求的地址。(可伪造)

0x02:Write UP
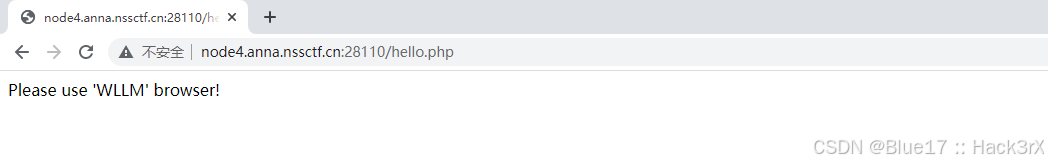
访问靶场首页,它提示 Please use 'WLLM' browser!,我们知道在 HTTP 请求中,我们是通过 User-Agent 来标明发起请求的设备的:
所以第一关通过修改 User-Agent 为 WLLM 即可:
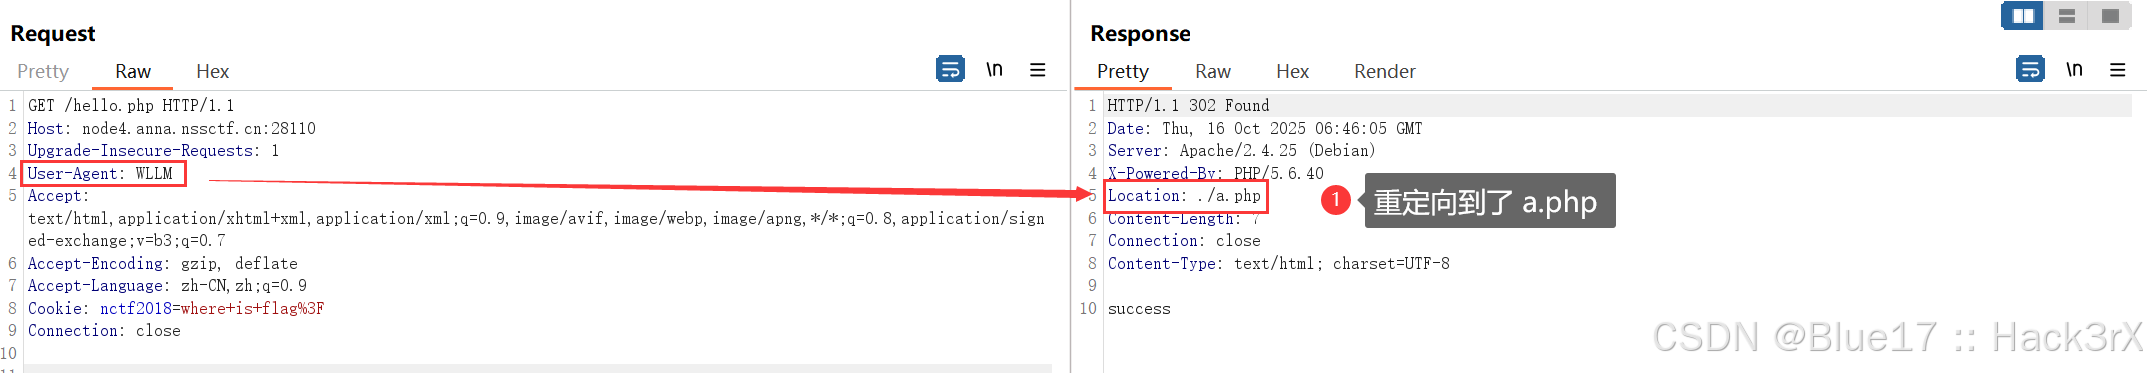
如上,访问完成后,重定向到了 a.php,我们直接请求 a.php:
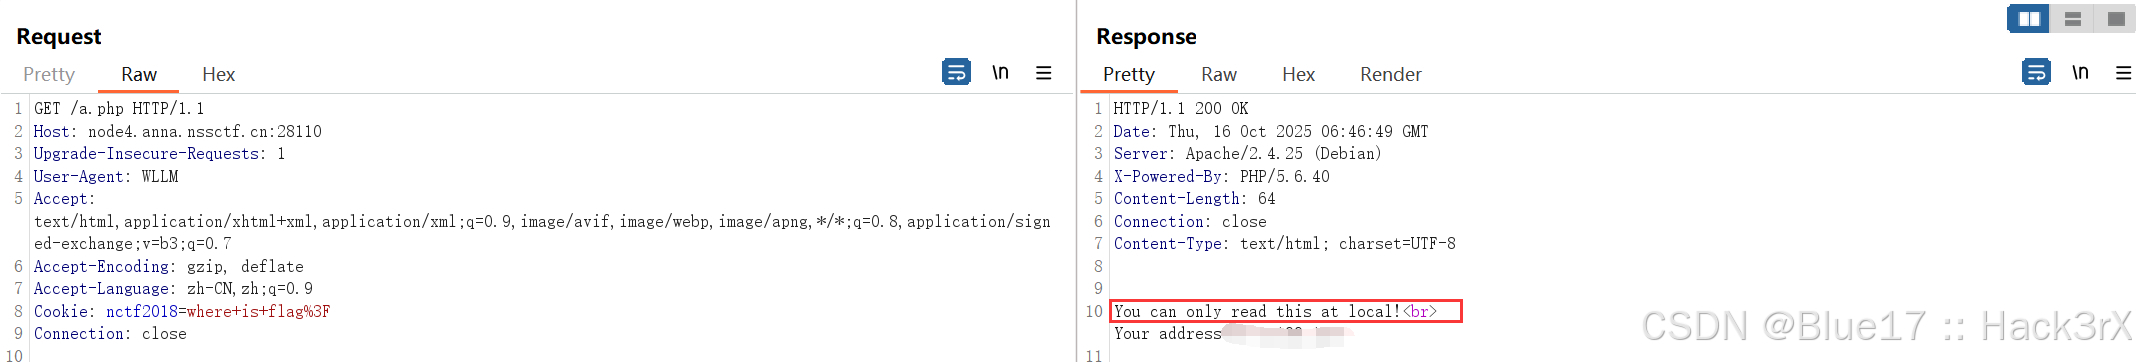
它显示 You can only read this at local!,这个我们可以通过 X-Forwarded-For 字段进行伪造:

bash 复制代码
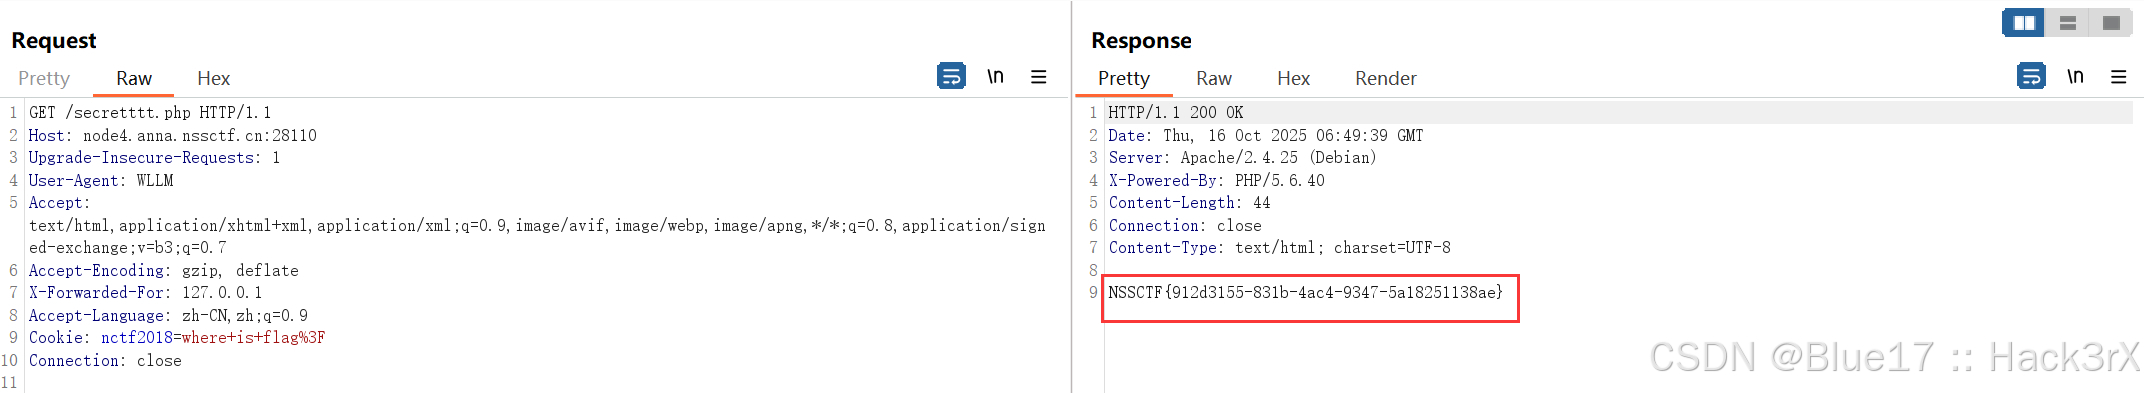
X-Forwarded-For: 127.0.0.1

如上,它又重定向到 secretttt.php,我们直接访问,成功拿到 Flag:
相关推荐
呉師傅31 分钟前
得力P2500、M2500系列打印机硒鼓加粉及清零方法【纯享版】
运维·网络·windows·电脑
大侠归来1 小时前
TCP/IP 网络编程:多播与广播
网络·tcp/ip·智能路由器
Zelman2 小时前
HTTPS 协议
网络协议·https
weixin_416667962 小时前
银河麒麟V10看门狗试验-1
网络·chrome·python
白帽攻防录3 小时前
SRC 挖洞:WSO2 JWT 算法混淆绕过深度复盘,CVE-2026-5430 不支持的算法怎么变成管理员
网络·算法·安全·网络安全·jwt
starzy19903 小时前
Flink 优化之网络缓存优化及参数详解:从数据传输机制到反压原理的生产调优指南
网络·缓存·flink
正经教主4 小时前
【FDE系列】阶段3:Day 58:Prompt 安全 — 注入、越狱与防护
网络·人工智能·安全·prompt·fde
实点科技5 小时前
实点科技IO-Link I/O IOL7A/B系列参数配置方法介绍
网络
JVM高并发5 小时前
使用 Cloudflare Tunnel(本地管理隧道)搭配 DigitalPlat 免费域名实现内网穿透
网络协议·全栈
吴声子夜歌5 小时前
Nginx应用与运维——Nginx HTTP模块详解(动态赋值功能模块)
运维·nginx·http