日常运营提升效率 | 快速检索漏洞名称、问题描述、风险分析以及安全建议

工具介绍

渗透测试报告模板,每次作完渗透测试项目的时候写报告都要绞尽脑汁想着法的写报告,索性就借助AI造了个轮子

目前内置172条常见漏洞的条目信息,包含漏洞名称、问题描述、风险分析以及安全建议

也可以自己往配置文件里面加条目,按照格式就可以,每次启动脚本的时候都会对配置文件中的漏洞条目信息进行统计。

工具使用

vuln_report.py是用于执行检索到脚本文件

vuln_db.json是用来作为漏洞库的配置文件

check_duplicate_keys.py用于对配置文件中的信息查重

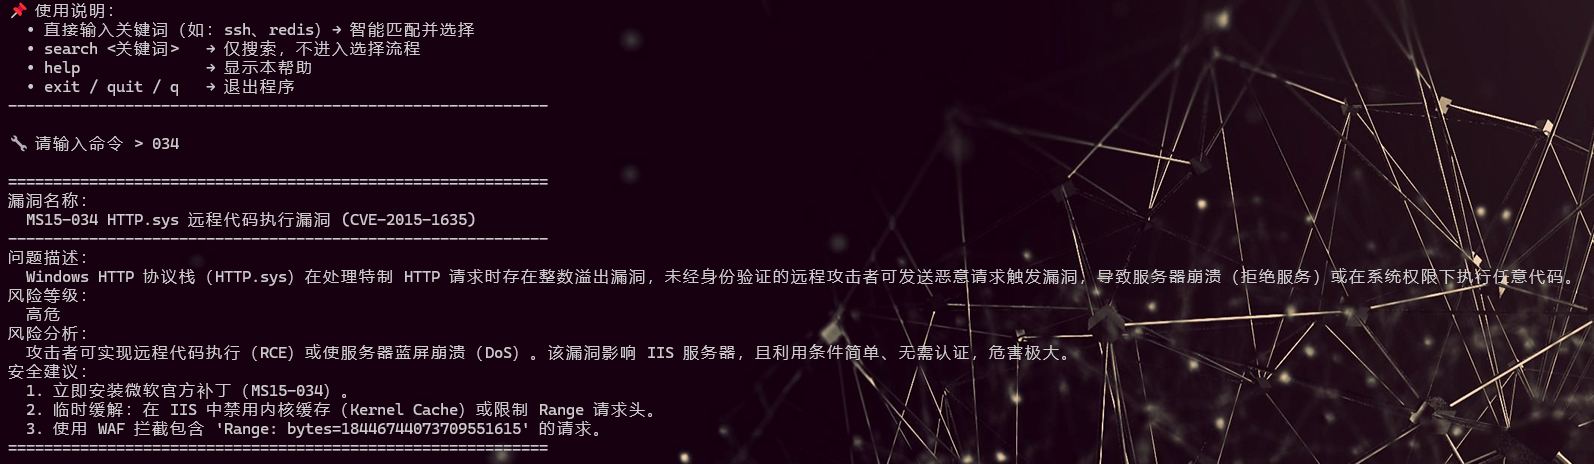
目前支持模糊查询,匹配到唯一项时会输出报告信息
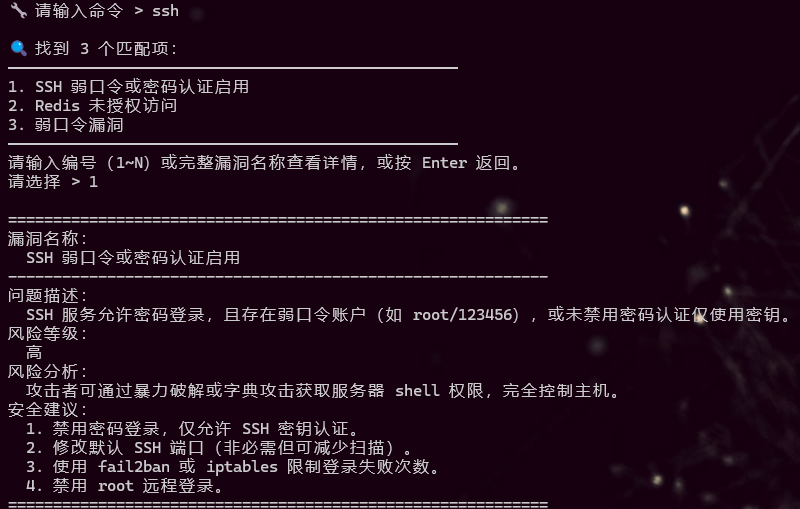
如果关键字匹配到多条信息,会将漏洞名称显示出来,供用户自行选择漏洞,填写序号即可
配置文件中name为漏洞名称,尽量设置唯一值,aliases是漏洞标签,可以设置重复的值,主要是方便检索
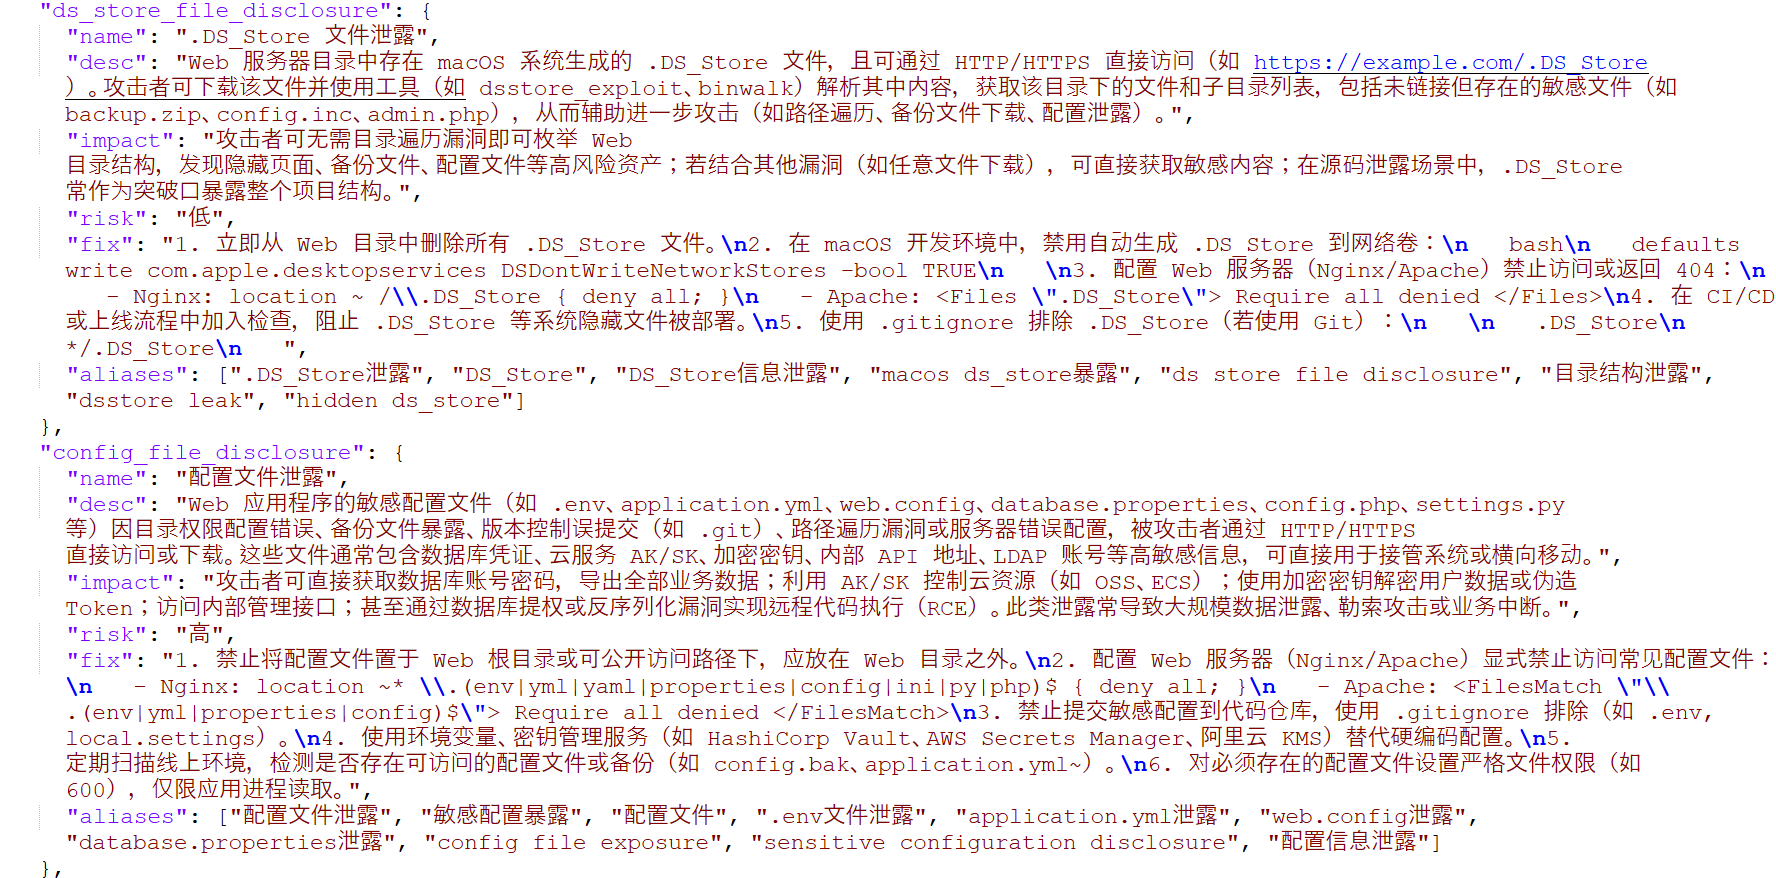
如果漏洞库中没有相关漏洞,可以自行添加,方便下次使用!

工具下载

复制代码
https://github.com/yuLangHen/Pentest_Report
相关推荐
jimmyleeee3 小时前
大模型安全之二十二:AI 安全实践:真实案例研究与经验教训
人工智能·安全
咖啡星人k3 小时前
给 AI 接工具的权限设计:账号、Key、参数三层
安全·mcp·权限设计
jimmyleeee5 小时前
大模型安全之二十八:Agent 权限与策略控制:从最小权限到多层监督
人工智能·安全
hasty5 小时前
一封邮件如何跨越三层边界拿到 root?Cisco Secure Email Gateway CVE-2026-76461 深度解析
安全·安全威胁分析·代码复审
是隼人5 小时前
buuctf-pwn ciscn_2019_sw_1(32位只有一次格式化机会)题解(学习过程持续更新)
c语言·学习·安全·pwn入门·ctf入门
三8446 小时前
云安全 · 06 · 云凭证 AK/SK 与元数据服务
安全·云安全·docker逃逸·ak/sk
xixiaoyunya8 小时前
制造业生产数据备份:在“不停产“前提下的自动化实践
网络·安全
jimmyleeee8 小时前
大模型安全之二十五:Agent AI 威胁全景
人工智能·安全
kali-Myon8 小时前
分享一个网络安全 AI 工具导航项目 SecSkills
安全·ai·github·ctf
EasyGBS20 小时前
终结训推割裂!EasyGBS×EasyAIS×DLTM,实现AI算法训推一体闭环落地!
服务器·深度学习·安全